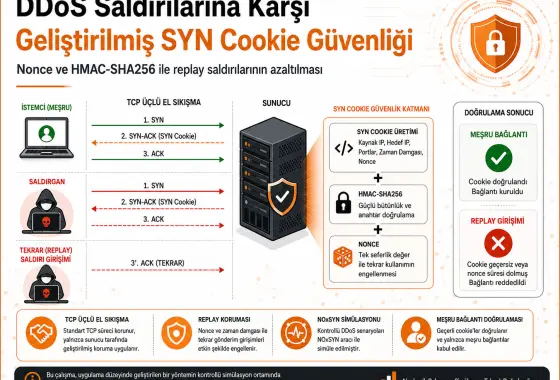
11/08/2026Veri Anla Utafiti unachunguza kuimarisha uthibitishaji dhidi ya mashambulizi ya replay kwa kuongeza HMAC-SHA256, muhuri wa muda na nonce inayozalishwa kwa kila muunganisho kwenye utaratibu wa kawaida wa SYN cookie unaotumika katika mashambulizi ya SYN flood yanayolenga mchakato wa TCP wa kupeana mikono kwa hatua tatu. Tazama zaidi
Mapendeleo ya vidakuzi
Your experience on this site will be improved by allowing cookies Cookie Policy
Badilisha mapendeleo
Your experience on this site will be improved by allowing cookies