


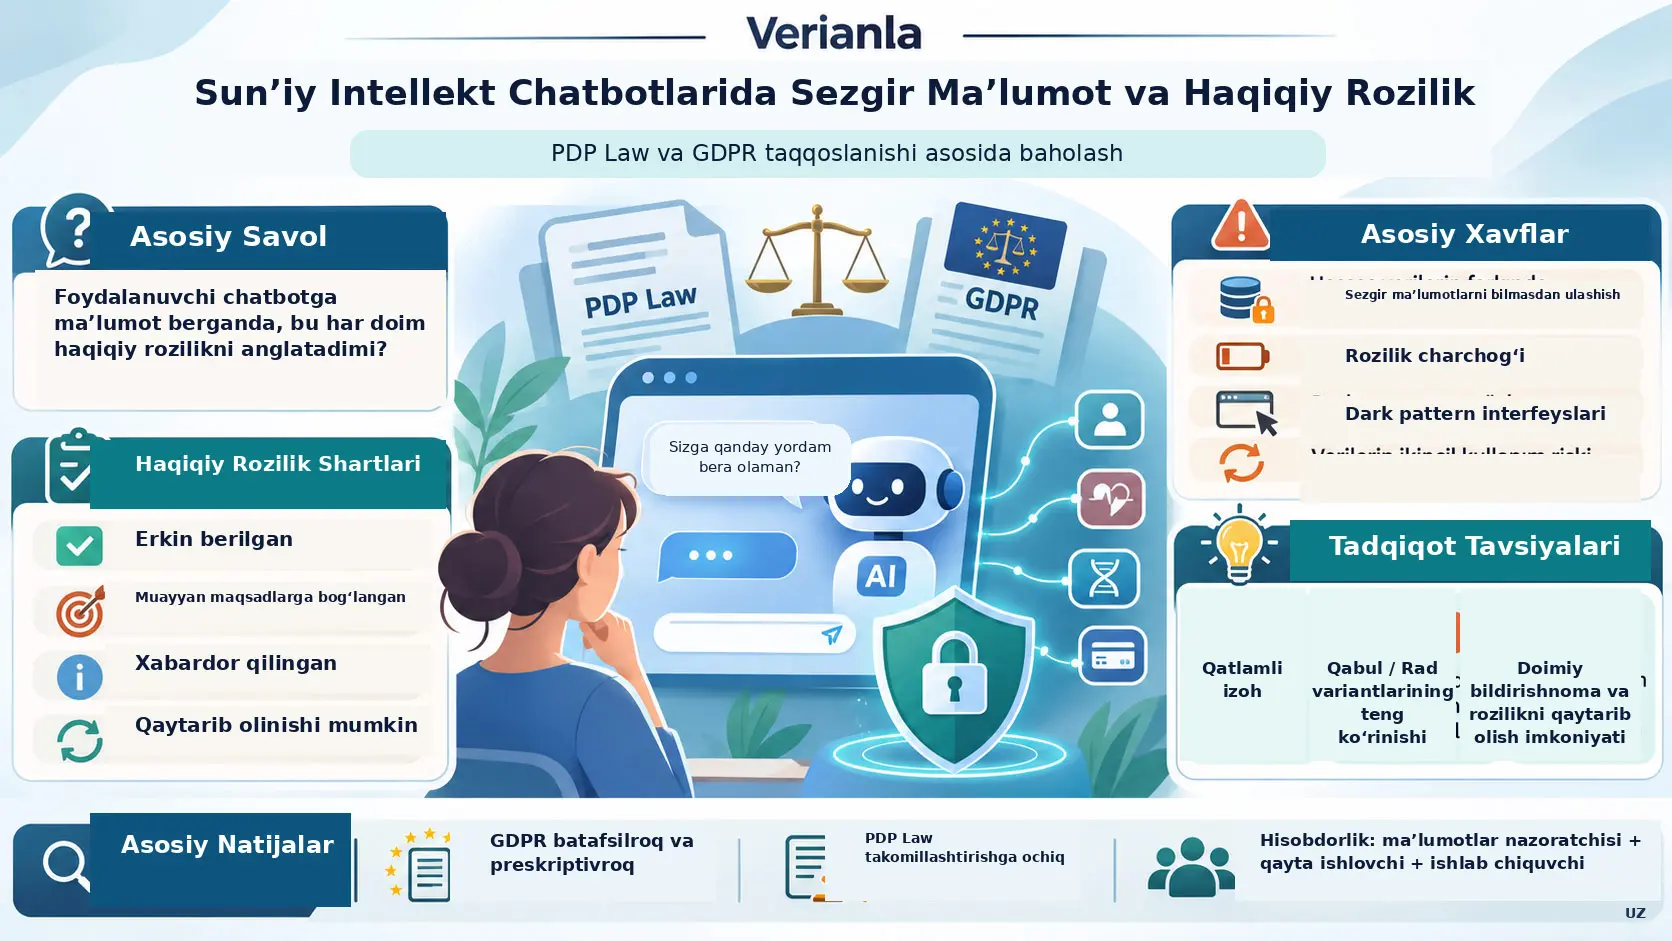
Haqiqiy rozilik, ushbu tadqiqotning huquqiy doirasida shaxsning shaxsiy maʼlumotlarini qayta ishlashga oid qarorini haqiqiy tanlov imkoniyati mavjud bo‘lgan holda, yetarli axborotga ega bo‘lib, muayyan maqsad uchun va aniq tarzda ifodalashini talab qiladigan maʼlumotlarni himoya qilish mexanizmidir. Tadqiqot sunʼiy intellekt chatbotlariga kiritilgan shaxsiy va sezgir maʼlumotlarni qayta ishlash nuqtai nazaridan Indoneziyaning 2022-yildagi Personal Data Protection Law (PDP Law) qonuni bilan Yevropa Ittifoqining General Data Protection Regulation (GDPR) hujjatini normativ va qiyosiy huquq usuli orqali o‘rganadi.
Tadqiqotning asosiy savoli — foydalanuvchining chatbotga maʼlumot bergani har qanday holatda ham huquqiy jihatdan haqiqiy rozilik anglatadimi yoki yo‘qmi. Mualliflarning baholashiga ko‘ra javobni faqat “foydalanuvchi maʼlumotni o‘zi yozdi” deb berib bo‘lmaydi. Foydalanuvchi qaysi maʼlumot qaysi maqsadda qayta ishlanayotganini tushuna olishi, tanlov erkin bo‘lishi, rozilik muayyan va xabardor qilingan holda berilishi, zarur bo‘lsa qaytarib olinishi hamda maʼlumotlar nazoratchisi va maʼlumotlarni qayta ishlovchi hisobdor bo‘lishi kerak.
Tadqiqot PDP Law va GDPR maʼlumotlarni himoya qilish, shaffoflik, rozilik, hisobdorlik va maʼlumotlar subyekti huquqlari kabi asosiy prinsiplarda umumiy jihatlarga ega ekanini; biroq mualliflarning qiyosiy baholashiga ko‘ra GDPR sezgir maʼlumot toifalari, maʼlumotlar subyekti huquqlarini amalga oshirish, yuqori xavfli qayta ishlashni baholash, avtomatlashtirilgan qaror qabul qilish, nazorat va sanksiya mexanizmlarida batafsilroq va preskriptivroq doira taklif etishini taʼkidlaydi.
Manba sunʼiy intellekt chatbotlaridagi rozilik muammosini faqat huquq matni masalasi deb ko‘rmaydi. Uzoq va murakkab maxfiylik bildirishnomalari, doimiy rozilik so‘rovlari, foydalanuvchining xizmatga tez kirishni istashi va “dark pattern” deb ataladigan yo‘naltiruvchi interfeys dizaynlari qog‘ozda olingan rozilik amalda qanchalik ongli va erkin ekani haqidagi savolni yuzaga keltiradi.
Shu bilan birga, tadqiqot foydalanuvchi tajribasi yoki chatbotning texnik auditi emas. Foydalanuvchilardan maʼlumot yig‘ilmagan, haqiqiy chatbot tizimlarining serverlari yoki maʼlumot saqlash infratuzilmalari texnik jihatdan tekshirilmagan va taklif qilingan rozilik interfeyslari eksperimental tarzda sinovdan o‘tkazilmagan. Natijalar qonunchilik, huquqiy adabiyotlar, tartibga soluvchi manbalar va ikkilamchi holatlarning normativ qiyosiy tahlilidan kelib chiqadi.
Rozilik paradoksi nima?
Maqolada “rozilik paradoksi” sifatida ko‘riladigan asosiy ziddiyat shundan iborat: foydalanuvchi sunʼiy intellekt chatbotiga shaxsiy maʼlumotini o‘z ixtiyori bilan yozishi, hujjat yuklashi yoki xizmatdan foydalanishni davom ettirishi mumkin; biroq bu xatti-harakatning o‘zi foydalanuvchi maʼlumot qaysi maqsadlarda, qancha muddat, kim tomonidan va qaysi ikkilamchi jarayonlarda ishlatilishini haqiqatan bilishini ko‘rsatmasligi mumkin.
Boshqacha aytganda, maʼlumotni ixtiyoriy ravishda tizimga berish bilan maʼlumotning keyingi barcha qayta ishlash faoliyatlariga huquqiy jihatdan haqiqiy rozilik berish bir xil masala emas.
Tadqiqot bu farqni ayniqsa chatbotlar nuqtai nazaridan muhim deb hisoblaydi; chunki foydalanuvchi bilan tizim o‘rtasidagi muloqot shakli anʼanaviy veb-shakldan ko‘ra shaxsiyroq va tabiiyroq tuyulishi mumkin. Suhbat davom etgan sari foydalanuvchi sog‘lig‘i, moliyaviy maʼlumotlari, shaxsiy yozishmalari, tarjimai hol maʼlumotlari, shaxsiy muammolari yoki boshqa sezgir mazmunni ulashishi mumkin.
Sunʼiy Intellekt Chatbotlarida Haqiqiy Rozilik Nimani Anglatadi?
Tadqiqotning qiyosiy huquq doirasida haqiqiy rozilik haqiqiy tanlovga asoslanishi, muayyan maʼlumot qayta ishlash maqsadi bilan bog‘liq bo‘lishi, yetarli axborotga tayanishi, aniq va shubha qoldirmaydigan tarzda ifodalanishi va agar rozilik huquqiy asos sifatida qo‘llansa, uni qaytarib olish imkonini berishi kerak; foydalanuvchining faqat jim qolishi, xizmatdan foydalanishi yoki tushunish qiyin bo‘lgan bildirishnomadan keyin davom etishi avtomatik ravishda ongli rozilikka tenglashtirilmasligi lozim.
“Erkin berilgan” rozilik nimani anglatadi?
Erkin rozilik foydalanuvchiga amalda tanlash huquqi berilishini anglatadi. Agar xizmat dizayni foydalanuvchini muayyan variantga majbur qilsa yoki “qabul qilish” varianti juda ko‘zga tashlanib, “rad etish” varianti yashirilsa, huquqiy erkinlik bahsli bo‘lib qolishi mumkin.
Manba ayniqsa interfeys dizayni rozilikning huquqiy xususiyatiga taʼsir qilishi mumkinligini taʼkidlaydi. Shu sababli faqat shartnoma matnining mavjudligi emas, tanlov foydalanuvchiga qanday taqdim etilishi ham muhim.
“Muayyan” rozilik nimani anglatadi?
Muayyan rozilik foydalanuvchining mavhum tarzda “maʼlumotlarimdan foydalanishga roziman” deyishidan torroq tushunchadir. Qaysi maʼlumot toifasi qaysi maqsad uchun qayta ishlanayotganini tushunish mumkin bo‘lishi kerak.
Masalan, maʼlumotdan suhbat xizmatini ko‘rsatish uchun foydalanish bilan ayni maʼlumotdan ikkilamchi maqsadda qayta foydalanish bir xil qayta ishlash maqsadi bo‘lmasligi mumkin. Shu sababli tadqiqot bir martalik va juda keng rozilik mexanizmlarini AI tizimlari nuqtai nazaridan muammoli deb hisoblaydi.
“Xabardor qilingan” rozilik nimani anglatadi?
Foydalanuvchi qaror qabul qilayotganda maʼlumotlarni qayta ishlashning asosiy oqibatlarini tushuna oladigan axborotga ega bo‘lishi kerak. Tadqiqot uzoq huquqiy matnlar texnik jihatdan maʼlumot bersa-da, amalda foydalanuvchining nimaga ruxsat berayotganini tushunishini qiyinlashtirishi mumkinligini muhokama qiladi.
Shu sababli mualliflarning takliflaridan biri — avval qisqa va yuqori darajadagi qayta ishlash xulosasini, keyin esa istagan foydalanuvchi batafsil maʼlumotga kira oladigan ikkinchi qatlamni taqdim etishdir.
Rozilikni qaytarib olish mumkin bo‘lishi nega muhim?
Agar rozilik huquqiy qayta ishlash asosi sifatida qo‘llansa, foydalanuvchining keyinchalik qarorini o‘zgartira olishi muhimdir. Manba ayniqsa doimiy ishlaydigan AI tizimlarida rozilikni faqat hisob ochishda bir marta olish yetarli bo‘lmasligi mumkinligini taʼkidlaydi va maʼlumotdan ikkilamchi foydalanishda davomiy bildirishnomalarni muhokama qiladi.
Rozilik Shaxsiy Maʼlumotlarni Qayta Ishlashning Yagona Huquqiy Asosimi?
Yo‘q. Tadqiqotning o‘z huquqiy qiyosiga ko‘ra PDP Law ham, GDPR ham maʼlumot qayta ishlashning huquqiy asosini faqat rozilik bilan cheklamaydi; shartnomani bajarish, huquqiy majburiyat, hayotiy manfaatlar, jamoat manfaati yoki vakolati va muayyan sharoitlarda qonuniy manfaat kabi boshqa asoslar ham bo‘lishi mumkin. Shu sababli tadqiqotdagi “haqiqiy rozilik” muhokamasi rozilik huquqiy asos sifatida ishlatiladigan qayta ishlashlarda rozilik haqiqatan ham haqiqiymi degan savoldir.
Maʼlumotlar subyekti kim?
Maʼlumotlar subyekti yoki data subject, shaxsiy maʼlumot bog‘liq bo‘lgan jismoniy shaxsdir. Chatbot misolida bu ko‘pincha o‘z maʼlumotlarini tizimga kiritayotgan foydalanuvchidir.
Maʼlumotlar nazoratchisi kim?
Maʼlumotlar nazoratchisi yoki data controller, shaxsiy maʼlumot nima uchun va qanday qayta ishlanishining asosiy maqsad va vositalarini belgilaydigan subyektdir.
Maʼlumotlarni qayta ishlovchi kim?
Maʼlumotlarni qayta ishlovchi yoki data processor, maʼlumotni maʼlumotlar nazoratchisi belgilagan maqsad va ko‘rsatmalar asosida qayta ishlaydigan subyektdir. Tadqiqot AI chatbotlarida masʼuliyatni faqat dasturiy taʼminotning o‘ziga yuklab bo‘lmasligini; maʼlumotlar nazoratchilari, qayta ishlovchilar, ishlab chiquvchilar va platforma operatorlari kabi huquqiy va texnik subyektlarning rollari aniqlanishi kerakligini taʼkidlaydi.
AI chatbotning o‘zi yuridik shaxsmi?
Maqola kirish qismida chatbot mustaqil huquq subyekti sifatida yoki maʼlumotlar nazoratchilari va qayta ishlovchilar nazoratidagi vosita sifatida baholanishi kerakmi degan masalani tadqiqot savolining bir qismi sifatida ko‘taradi. Biroq tadqiqot AI chatbotlariga mustaqil yuridik shaxs maqomini beradigan yangi huquqiy maqom taklif qilmaydi; xulosa qismi hisobdorlikni maʼlumotlar nazoratchilari, qayta ishlovchilar, ishlab chiquvchilar va boshqa inson/institutsional subyektlar orqali muhokama qiladi.
Shaxsiy maʼlumot va sezgir maʼlumot o‘rtasidagi farq
Shaxsiy maʼlumot, muayyan yoki aniqlanishi mumkin bo‘lgan shaxs bilan bog‘lanishi mumkin bo‘lgan axborotdir. Sezgir maʼlumot iborasi esa turli huquq tizimlarida turli texnik toifalarga mos kelishi mumkin.
Tadqiqot taqqoslayotgan ikki rejim bir xil terminologiyadan foydalanmaydi. GDPR Article 9 doirasida Special Categories of Personal Data tushunchasidan foydalansa, Indoneziya PDP Law Specific Personal Data toifasidan foydalanadi.
Bu ikki toifa sezilarli darajada ustma-ust tushsa-da, bir xil ro‘yxat emas.
PDP Law va GDPR Sezgir Maʼlumotni Qanday Turlicha Tasniflaydi?
Tadqiqotning manba Jadval 1-da amalga oshirgan qonunchilik moslashtirishiga ko‘ra GDPR Article 9 irqiy/etnik kelib chiqish, siyosiy qarash, diniy eʼtiqod, kasaba uyushmasiga aʼzolik, biometrik, sog‘liq va genetik maʼlumotlar kabi ayrim toifalarni maxsus toifa sifatida tasniflaydi; Indoneziya PDP Lawning “Specific Personal Data” ro‘yxati esa sog‘liq, biometrik, genetik, bolalarga oid, sudlanganlik va shaxsiy moliyaviy maʼlumotlarni ajratib ko‘rsatadi; biroq bu farq “ro‘yxatda bo‘lmagan maʼlumot umuman himoyalanmaydi” degani emas.
| Maʼlumot turi | GDPR: Article 9 maxsus toifa | PDP Law: Specific Personal Data | Talqin chegarasi |
|---|---|---|---|
| Irqiy / etnik kelib chiqish | Ha | Yo‘q | Manba mualliflarining statutory mappingiga ko‘ra |
| Siyosiy qarash | Ha | Yo‘q | Faqat maʼlumot tasnifi kontekstida |
| Diniy eʼtiqod | Ha | Specific toifasida emas; manba buni umumiy shaxsiy maʼlumot kontekstida ko‘radi | Bu tadqiqot diniy mazmun yoki eʼtiqod masalasini muhokama qilmaydi |
| Kasaba uyushmasiga aʼzolik | Ha | Yo‘q | Manba Jadval 1 tasnifi |
| Biometrik maʼlumot | Ha | Ha | Har ikki rejimda kuchaytirilgan himoya muhokamasiga kiradi |
| Sog‘liq maʼlumoti | Ha | Ha | Har ikki rejimda sezgir/specific kontekstida ko‘rib chiqiladi |
| Genetik maʼlumot | Ha | Ha | Manba Jadval 1 |
| Bolalarga oid maʼlumot | Article 9 maxsus toifa ro‘yxatida emas | Ha | GDPRda bolalar maʼlumoti boshqa qoidalar bilan alohida himoyalanadi; bu “himoyalanmaydi” degani emas |
| Jinoiy hukm / sudlanganlik maʼlumoti | Article 9 maxsus toifa ro‘yxatida emas | Ha | GDPR Article 10 alohida tartibga soladi |
| Shaxsiy moliyaviy maʼlumot | Article 9 maxsus toifa ro‘yxatida emas | Ha | Article 9 tashqarisida bo‘lishi umumiy maʼlumotlarni himoya qilish mavjud emasligini anglatmaydi |
Bu jadvalni o‘qishda eng muhim nuqta shuki: “GDPR maxsus toifa ro‘yxatida emas” degan ibora “GDPR doirasida hech qanday himoya yo‘q” degani emas. Manba tadqiqotining o‘z izohi bolalar maʼlumotlari uchun boshqa GDPR qoidalariga, jinoiy hukm maʼlumotlari uchun esa Article 10-ga alohida ishora qiladi.
Nega GDPR tadqiqotda ko‘proq huquqlarga asoslangan deb taʼriflanadi?
Mualliflar GDPRni inson qadr-qimmati, avtonomiya, kamsitishdan himoya va maʼlumotlar subyektining amalga oshiriladigan huquqlari orqali ko‘proq “rights-based” tuzilma sifatida talqin qiladilar.
Manbaning taqqoslashiga ko‘ra GDPR kirish, tuzatish, o‘chirish, qayta ishlashni cheklash, maʼlumotlarni ko‘chirish, eʼtiroz va avtomatlashtirilgan qaror qabul qilish bo‘yicha batafsil huquq va protseduralarni o‘z ichiga oladi.
Nega PDP Law ko‘proq xavfga asoslangan deb taʼriflanadi?
Tadqiqot PDP Law shaffoflik, adolat, hisobdorlik va muayyan yuqori xavfli qayta ishlashga oid majburiyatlarni belgilashini; biroq ularni qo‘llash tafsilotlari GDPRdagidek preskriptiv emasligini taʼkidlaydi.
Bu PDP Lawda umuman maʼlumotlar subyekti huquqlari yo‘q degani emas. Manba PDP Law doirasida axborot olish, maʼlumotni tuzatish, kirish/nusxa olish, o‘chirish yoki yo‘q qilish, rozilikni qaytarib olish, muayyan avtomatlashtirilgan qayta ishlash/profillashga eʼtiroz bildirish, zarar uchun talab qo‘yish va muayyan sharoitlarda maʼlumotni boshqa nazoratchiga o‘tkazish kabi huquqlarni alohida sanab o‘tadi.
Mualliflarning tanqidi bu huquqlarni ayniqsa AI va avtomatlashtirilgan maʼlumot qayta ishlash kontekstida qanday qo‘llash bo‘yicha protsedura va nazorat mexanizmlari yetarlicha batafsil emasligiga qaratilgan.
DPIA nima?
Data Protection Impact Assessment (DPIA) — Maʼlumotlarni Himoya Qilish Taʼsirini Baholash, shaxsiy maʼlumotlarni qayta ishlash faoliyati shaxslar uchun yuqori xavf tug‘diradimi va bu xavflarni qanday kamaytirish mumkinligini qayta ishlash boshlanishidan oldin yoki yuqori xavfli jarayon rejalashtirilayotganda tizimli baholashga qaratilgan boshqaruv vositasidir.
Manba GDPR Article 35-ni yuqori xavfli qayta ishlashlar uchun batafsil DPIA doirasining namunasi sifatida ko‘radi; PDP Law Article 34 va tegishli moddalarda ham yuqori potensial xavfli qayta ishlash uchun taʼsir baholashi borligini qayd etadi. Mualliflarning tanqidi PDP Lawda umuman taʼsir baholashi yo‘qligi emas, balki bu baholashga oid minimal va operatsion ko‘rsatmalar GDPRdagidek batafsil emasligidir.
DPO nima?
Data Protection Officer (DPO) — Maʼlumotlarni Himoya Qilish Bo‘yicha Masʼul, muayyan sharoitlarda tashkilotning maʼlumotlarni himoya qilish majburiyatlarini kuzatadigan, muvofiqlikni qo‘llab-quvvatlaydigan va maʼlumotlarni himoya qilish boshqaruvida ekspert rolini bajaradigan shaxsdir.
Tadqiqot GDPR Article 37 bilan PDP Lawning tegishli DPO qoidalarini taqqoslab, ikki huquq tizimida tayinlash shartlari va tartibga soluvchi tafsilot darajasi farq qilishini muhokama qiladi.
Dark Pattern va Rozilik Charchog‘i Nega Muhim?
Tadqiqotga ko‘ra, rozilik faqat huquqiy matndagi shartlardan iborat emas; agar interfeys foydalanuvchi qarorini tizimli ravishda yo‘naltirsa yoki foydalanuvchi ketma-ket keladigan uzun bildirishnomalar sabab nimani qabul qilayotganini baholashni to‘xtatsa, qog‘ozda olingan “qabul” amalda erkin va xabardor qilingan rozilik bo‘lmasligi mumkin.
Dark pattern nima?
Dark pattern, raqamli interfeysning foydalanuvchini muayyan variantga yo‘naltirish, muqobil tanlovni yashirish yoki ongli qaror qabul qilishni qiyinlashtirish tarzida loyihalanishidir.
Manbadagi misollar qatoriga oldindan belgilangan katakchalar, chalkashtiruvchi ikki karra inkor ifodalari, yashirilgan voz kechish yo‘llari va “Qabul qilish” variantining “Rad etish” variantidan ancha ko‘zga tashlanadigan qilib qo‘yilishi kiradi.
Rozilik charchog‘i nima?
Rozilik charchog‘i (consent fatigue), foydalanuvchi doimiy ravishda maxfiylik bildirishnomasi, cookie tanlovi, foydalanish shartlari va maʼlumotlarni qayta ishlashga rozilik bilan to‘qnash kelishi natijasida bu qarorlarni batafsil baholashni to‘xtatishidir.
Foydalanuvchi texnik jihatdan bir variantni bosgan bo‘lishi mumkin; biroq uzoq, murakkab yoki doimiy takrorlanadigan bildirishnomalar foydalanuvchining aslida nimaga ruxsat berayotganini tushunishini qiyinlashtirishi mumkin. Shu sababli manba rozilikning faqat rasmiy qayd etilishini yetarli deb hisoblamaydi.
Privacy by Design nimani anglatadi?
Privacy by Design — Loyihalash Bosqichidan Boshlab Maxfiylik, maʼlumotlarni himoya qilish choralarini tizim tayyor bo‘lgandan keyin qo‘shiladigan ogohlantirish matni sifatida emas, mahsulot yoki xizmat dizayniga boshidan boshlab kiritish g‘oyasidir.
Tadqiqot AI chatbotlarida haqiqiy rozilik uchun faqat uzun maxfiylik siyosatini taqdim etish emas, balki maʼlumot yig‘ish va rozilik interfeysining o‘zi ham foydalanuvchi avtonomiyasini qo‘llab-quvvatlashi kerakligini taʼkidlaydi.
Tadqiqot Usuli va Natijalari
Normativ huquq tadqiqoti nimani anglatadi?
Normativ huquq tadqiqoti, odamlarning xatti-harakatini tajriba yoki so‘rov bilan o‘lchash o‘rniga huquq qoidalari, prinsiplari, doktrinalari va ularning o‘zaro munosabatini o‘rganadigan tadqiqot yondashuvidir.
Ushbu tadqiqotda “nechta foydalanuvchi ongli rozilik berdi?” yoki “qaysi interfeys necha foiz muvaffaqiyatliroq?” kabi empirik savollar o‘lchanmagan. Buning o‘rniga “PDP Law va GDPR haqiqiy rozilikni qanday tartibga soladi?”, “AI chatbot muhitida bu qoidalarni qo‘llashda qanday huquqiy bo‘shliqlar paydo bo‘ladi?” va “qanday islohotlar taklif qilinishi mumkin?” savollari ko‘rib chiqilgan.
Tadqiqot savollari
Manba ikkita asosiy tadqiqot savolini aniq ko‘rsatadi:
- PDP Law va YI GDPR maxsus va sezgir maʼlumotga oid tartibga soluvchi yondashuvlari bo‘yicha qanday taqqoslanishi mumkin?
- Maxsus va sezgir maʼlumot AI chatbotlari tomonidan yig‘ilganda rozilikning haqiqiyligi qanday aniqlanishi mumkin?
Tadqiqotning huquqiy manbalari
| Manba guruhi | Tadqiqotdagi roli |
|---|---|
| Indonesia Law No. 27 of 2022 on Personal Data Protection | Indoneziya shaxsiy maʼlumotlarni himoya qilish rejimining asosiy normativ manbasi |
| Regulation (EU) 2016/679 — GDPR | YI maʼlumotlarni himoya qilish rejimining qiyosiy asosiy manbasi |
| Regulation (EU) 2024/1689 — EU AI Act | AI tartibga solishining kengroq Yevropa kontekstini qo‘llab-quvvatlovchi qonunchilik |
| OECD Privacy Guidelines | Xalqaro maʼlumotlarni himoya qilish prinsiplarining qiyosiy foni |
| Akademik maqolalar, huquq kitoblari va xalqaro hisobotlar | Ikkilamchi huquq va adabiyot yordami |
Manbalar qanday tanlandi?
Mualliflar keng qamrovli kabinet-kutubxona tadqiqoti o‘tkazganliklarini va birlamchi/ikkilamchi huquqiy manbalarni tizimli ravishda ko‘rib chiqqanliklarini bildiradilar. Material tanlashda maqsadli tanlash qo‘llanilgan va AI, avtomatlashtirilgan maʼlumot qayta ishlash hamda maʼlumotlarni himoya qilish bo‘yicha nisbatan dolzarb qonunchilik o‘zgarishlari va akademik munozaralarga ustuvorlik berilgan.
Qiyosiy sintez qanday amalga oshirildi?
Tadqiqot huquqiy materiallarni sifat-normativ usul bilan taqqoslaydi. Xususan, PDP Law Article 20 bilan GDPR Articles 6 va 7-dagi maʼlumotlarni qayta ishlash asoslari va rozilik unsurlari ajratib tahlil qilingan; ikki tizimning avtomatlashtirilgan qayta ishlash muhitida qo‘llanishi taqqoslangan.
Maʼlumotlar subyekti huquqlarini taqqoslash
Tadqiqot muhokamasiga ko‘ra PDP Law maʼlumotlar subyektlariga turli asosiy huquqlar beradi. Manba ular qatorida xabardor bo‘lish, noto‘g‘ri maʼlumotlarni to‘ldirish yoki tuzatish, shaxsiy maʼlumotga kirish/nusxa olish, maʼlumotni qayta ishlashni tugatish-o‘chirish-yo‘q qilish, rozilikni qaytarib olish, muayyan avtomatlashtirilgan qayta ishlash yoki profillashga eʼtiroz bildirish, buzilish holatida tovon talab qilish va muayyan sharoitlarda maʼlumotni boshqa nazoratchiga o‘tkazish huquqlarini sanab o‘tadi.
Mualliflar GDPRda bu huquqlar batafsilroq protsedura, muddat, nazorat va sanksiya mexanizmlari bilan qo‘llab-quvvatlanishini taʼkidlaydilar.
Avtomatlashtirilgan qaror qabul qilish nega alohida muhim?
AI tizimlarida shaxsiy maʼlumot faqat saqlanmasligi mumkin; tasniflash, profillash yoki avtomatlashtirilgan qaror jarayonlarida ishlatilishi mumkin. Manba GDPR Article 22-ni avtomatlashtirilgan qaror qabul qilish kontekstida muhim huquqiy himoya sifatida muhokama qiladi va PDP Lawning AIga xos avtomatlashtirilgan qayta ishlash bo‘yicha batafsilroq ikkilamchi tartibga solishga ehtiyoji borligini taʼkidlaydi.
Tadqiqotning rozilik haqiqiyligi bo‘yicha asosiy baholashi
Manbaning asosiy normativ mantiqini quyidagicha umumlashtirish mumkin:
- Xizmatdan foydalanishni davom ettirish har doim ongli rozilikni anglatmaydi.
- Jim turish yoki yashirin opt-out yo‘li erkin va aniq rozilik uchun yetarli bo‘lmasligi mumkin.
- Maʼlumot qayta ishlash maqsadlari foydalanuvchi uchun tushunarli bo‘lishi kerak.
- Sezgir maʼlumotlarni qayta ishlashda himoya darajasi yuqoriroq bo‘lishi kerak.
- Rozilikni qaytarib olish mumkin bo‘lishi kerak.
- AI muhitida maʼlumotlarni qayta ishlash davomiyligi sabab rozilik jarayonlari ham zarur bo‘lganda davomiy bildirishnomalar bilan qo‘llab-quvvatlanishi kerak.
- Maʼlumotlar nazoratchilari va qayta ishlovchilar hisobdor bo‘lishi kerak.
Manba foydalangan tarixiy xavfsizlik misollari
Tadqiqot huquqiy munozarani qo‘llab-quvvatlash uchun oldin chop etilgan ikkilamchi manbalardan ayrim AI xavfsizlik hodisalarini misol qiladi. Ulardan biri Group-IBning maʼlumot o‘g‘irlaydigan zararli dastur yuqtirilgan qurilmalardan ChatGPT hisob qaydnomasi maʼlumotlari o‘g‘irlanishiga oid hisobotidir. Manba 101.100 ta zararlangan qurilma va May 2023-da 26.802 ta hisob qaydini o‘z ichiga olgan loglar cho‘qqiga yetganini keltiradi.
Bu yerda muhim farq bor: manba hodisa infostealer malware orqali qurilmalardan hisob maʼlumotlarini yig‘ish bilan bog‘liq ekanini bildiradi. Shu sababli bu raqam “ChatGPT serverlaridan bevosita 101.100 ta hisob sizdirildi” deb qayta talqin qilinmasligi kerak.
Tadqiqot shuningdek Mart 2023-da yuz bergan va ayrim foydalanuvchilar boshqalarga tegishli suhbat sarlavhalarini ko‘ra olgan ChatGPT xatosini tarixiy maʼlumotlar maxfiyligi misoli sifatida ishlatadi. Bu hodisalar tadqiqot yaratgan yangi maʼlumot emas; manba adabiyotidagi holatlar huquqiy xavf muhokamasiga misol sifatida keltirilgan.
Manba Figure 1-ning roli va chegarasi
Manba Figure 1 — mualliflar ChatGPTning muayyan davrdagi kirish ekranidan foydalanib, foydalanish shartlari va maxfiylik ogohlantirishi ko‘rinishini muhokama qilgan skrinshot. Mualliflar kichik va orqa fondagi matn foydalanuvchining rozilik qarorini yetarlicha ko‘zga ko‘rinadigan qilmasligini baholaydilar.
Bu shakl vaqtga bog‘liq. Dasturiy interfeyslar o‘zgarishi mumkinligi sabab manba Figure 1 bugungi yoki kelajakdagi ChatGPT interfeysi qanday ishlashini isbotlaydigan doimiy texnik maʼlumot sifatida qaralmasligi kerak. Shu sababli Verianla manba skrinshotini qayta ishlatmaydi.
Manba taklif qilgan uchta aniq rozilik interfeysi islohoti
| Taklif | Manba taklif qilgan tuzilma | Maqsad |
|---|---|---|
| Qatlamli izoh | Avval qisqa va aniq maʼlumot qayta ishlash xulosasi, keyin batafsil rozilik maʼlumoti | Axborot yukini kamaytirish va asosiy qayta ishlash maqsadini ko‘rinadigan qilish |
| Tanlovlarning teng ko‘rinishi | “Accept” va “Decline” variantlarini o‘xshash vizual ahamiyat bilan taqdim etish | Yo‘naltiruvchi yoki aldamchi tanlov arxitekturasini kamaytirish |
| Davomiy bildirishnoma | Ikkilamchi foydalanish yoki modelni qayta o‘qitish kabi yangi maqsadlarda qayta xabardor qilish va qaytarib olish imkoniyati | Rozilikni bir martalik rasmiyatchilikdan chiqarish |
Bu uch taklif tadqiqotning normativ islohot takliflaridir. Maqola ularni haqiqiy foydalanuvchilar bilan A/B testi orqali taqqoslamagan, foydalanuvchilarning tushunish darajasini o‘lchamagan va bu dizaynlarning qonunchilikka muvofiqligini foizda hisoblamagan.
Shaffoflik va nazorat bo‘yicha takliflar
Tadqiqot faqat rozilik tugmalarini o‘zgartirishni yetarli deb hisoblamaydi. AI tizimlari qaysi maʼlumot manbalaridan foydalanishi, maʼlumot qayta ishlash maqsadi nima ekani, qanday cheklovlarga ega ekani va foydalanuvchi maʼlumotlari qanday qayta ishlanishi haqida ko‘proq shaffoflik taklif etiladi.
Mualliflar shuningdek mustaqil auditlar, bias/fairness tekshiruvlari, texnik va etik muvofiqlik baholashlari hamda maʼlumotlarni himoya qilish organlarining aniqroq nazorati AI boshqaruviga hissa qo‘shishi mumkinligini muhokama qiladilar.
Tadqiqot qo‘llab-quvvatlaydigan xulosalar
- PDP Law va GDPR shaxsiy maʼlumotlarni himoya qilishda rozilik, shaffoflik, hisobdorlik va maʼlumotlar subyekti huquqlari kabi umumiy asosiy prinsiplarga ega.
- Ikki tizimning sezgir/maxsus maʼlumot toifalari to‘liq bir xil emas.
- Tadqiqotning qiyosiy baholashiga ko‘ra GDPR batafsilroq va preskriptivroq qo‘llash qoidalarini taklif etadi.
- PDP Law maʼlumotlar subyektlariga kirish, tuzatish, o‘chirish, rozilikni qaytarib olish va boshqa huquqlarni beradi; mualliflarning tanqidi bu huquqlarning AI kontekstidagi operatsion tafsilotlariga qaratilgan.
- AI chatbotlarida rozilikka faqat huquqiy matn emas, balki interfeys dizayni ham taʼsir qilishi mumkin.
- Dark pattern va rozilik charchog‘i erkin va xabardor qilingan rozilik nuqtai nazaridan huquqiy muammo tug‘dirishi mumkin.
- Maʼlumotlar nazoratchilari, maʼlumotlarni qayta ishlovchilar va ishlab chiquvchilarning hisobdorligi AI maʼlumotlarini himoya qilishning markazida turadi.
- Mualliflar PDP Lawni AI va avtomatlashtirilgan qayta ishlashga oid batafsilroq tartibga soluvchi ko‘rsatmalar bilan kuchaytirishni taklif qiladilar.
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
- Tadqiqot haqiqiy chatbot foydalanuvchilarining necha foizi maxfiylik siyosatini o‘qishini o‘lchamagan.
- Tadqiqot muayyan chatbot kompaniyasining joriy server arxitekturasi yoki maʼlumot saqlash tizimini texnik jihatdan audit qilmagan.
- Tadqiqot barcha AI chatbotlari barcha foydalanuvchi kiritmalaridan modelni o‘qitish uchun foydalanishini texnik jihatdan isbotlamaydi.
- Tadqiqot taklif qilingan qatlamli rozilik interfeysi foydalanuvchi tushunishini eksperimental tarzda oshirishini isbotlamaydi.
- Figure 1-dagi interfeys bugungi barcha chatbot interfeyslarini ifodalovchi doimiy standart emas.
- Group-IB misoli 101.100 ta hisob bevosita chatbot provayderi serverlaridan sizdirilganini ko‘rsatmaydi; manba hodisada maʼlumot o‘g‘irlaydigan zararli dastur yuqtirilgan qurilmalar haqida so‘z yuritadi.
- Normativ taqqoslash sud tomonidan chiqarilgan majburiy huquqiy qaror emas.
- Tadqiqotning PDP Law bo‘yicha islohot takliflari hozirda kuchda bo‘lgan yangi huquq qoidalari emas.
Metodologik cheklovlar
Empirik foydalanuvchi maʼlumoti yo‘q: Foydalanuvchilarning haqiqiy rozilik xatti-harakatlari bevosita o‘lchanmagan.
Texnik tizim auditi yo‘q: LLM serverlari, maʼlumotlar bazalari, saqlash muddati yoki haqiqiy maʼlumot oqimlari tadqiqotchilar tomonidan bevosita audit qilinmagan.
Normativ usul: Tadqiqotning “kuchliroq”, “batafsilroq” yoki “samaraliroq” kabi tartibga soluvchi baholari huquqiy taqqoslashga asoslanadi; ular eksperimental samaradorlik ko‘rsatkichi emas.
Ikkilamchi holatlar: Chatbot xavfsizligi misollari avval chop etilgan yangiliklar, hisobotlar va akademik manbalardan olinadi; ular tadqiqotchilar yaratgan hodisalar maʼlumotlar to‘plami emas.
Interfeys vaqtga bog‘liq: Manba Figure 1 muayyan tarixiy foydalanuvchi interfeysini ko‘rsatadi va dasturiy interfeyslar keyinchalik o‘zgarishi mumkin.
Takliflar sinovdan o‘tkazilmagan: Qatlamli izoh, Accept/Decline variantlarining teng ko‘rinishi va davomiy bildirishnoma mexanizmlari normativ takliflardir; ushbu tadqiqotda nazoratli foydalanuvchi testi o‘tkazilmagan.
Manbaning yakuniy tavsiyalari
Mualliflar PDP Law AI davrida yanada funksional bo‘lishi uchun sezgir/specific maʼlumot taʼriflari va avtomatlashtirilgan qayta ishlash qoidalarini aniqlashtirishni; maʼlumotlar subyekti, maʼlumotlar nazoratchisi va maʼlumotlarni qayta ishlovchilarning huquq hamda majburiyatlarini operatsionroq qilishni; nazorat mexanizmlarini kuchaytirishni; sohaga xos yo‘riqnomalarni ishlab chiqishni; shaffoflikni oshirishni; ongli va aniq rozilikni qo‘llab-quvvatlovchi interfeyslardan foydalanishni va etik AI prinsiplarini maʼlumotlarni himoya qilish boshqaruviga kiritishni tavsiya qiladilar.
Manba va Usul Haqida Izoh
Asl sarlavha: The Consent Paradox: Evaluating the Validity of Sensitive Data Collection by AI Chatbots
Mualliflar: Marianne Charleen Sabini, Fajar Sugianto, Kentarou Kaneda, Vincensia EP Sari, Jerry Shalmont.
Mualliflar tartibi: Manbadagi tartib aynan saqlangan.
Teng hissa: Manbada teng birinchi mualliflik yoki teng hissa bayonoti yo‘q.
Correspondence maʼlumoti: PDF “Corresponding email: fajar.sugianto@uph.edu” maʼlumotini beradi. Mualliflar qatoridagi belgi joylashuvi alohida va aniq “corresponding author” nomini ko‘rsatmagani uchun Verianla bundan qo‘shimcha shaxsiy identifikatsiya chiqarmaydi.
Affiliatsiya 1: Faculty of Law, Universitas Pelita Harapan, Tangerang, Indonesia.
Affiliatsiya 2: Ginzaseiwa Law Office, Tokyo, Japan.
Muallif-affiliatsiya mosligi: Marianne Charleen Sabini, Fajar Sugianto, Vincensia EP Sari va Jerry Shalmont — Universitas Pelita Harapan; Kentarou Kaneda — Ginzaseiwa Law Office.
Jurnal: Indonesian Journal of Advocacy and Legal Services.
Nashriyotchi: Faculty of Law, Universitas Negeri Semarang.
Jild / son: Volume 8, Issue 1 (2026).
Sahifalar: 211–270.
Maqola turi: Research Article; normativ/doktrinal qiyosiy huquq tadqiqoti.
DOI: 10.15294/ijals.v8i1.37509.
Rasmiy DOI havolasi: https://doi.org/10.15294/ijals.v8i1.37509
Rasmiy maqola sahifasi: https://journal.unnes.ac.id/journals/ijals/article/view/37509
Nashr sanasi: 8 iyun 2026.
Taqrizdan o‘tish: Jurnalning Research Article bo‘limi taqrizdan o‘tadi; jurnal double-blind peer review qo‘llashini bildiradi.
Litsenziya: Creative Commons Attribution-NonCommercial-ShareAlike 4.0 International (CC BY-NC-SA 4.0).
Asosiy tadqiqot doirasi: Normativ huquq tadqiqoti, doktrinal tahlil, qonunchilik yondashuvi va qiyosiy huquq.
Birlamchi huquqiy manbalar: Indonesia Law No. 27 of 2022 on Personal Data Protection va Regulation (EU) 2016/679 — General Data Protection Regulation.
Boshqa tartibga soluvchi manbalar: Regulation (EU) 2024/1689 — EU AI Act va OECD Guidelines on the Protection of Privacy and Transborder Flows of Personal Data.
Ikkilamchi manbalar: Akademik jurnal maqolalari, huquq kitoblari, dissertatsiyalar va tegishli xalqaro hisobotlar.
Manbalarni yig‘ish: Keng qamrovli kabinet-kutubxona tadqiqoti va maqsadli tanlash; dolzarb AI, avtomatlashtirilgan maʼlumot qayta ishlash va maʼlumotlarni himoya qilish munozaralariga ustuvorlik berilgan.
Tahlil: Qualitative-normative comparative synthesis. Xususan, PDP Law Article 20 bilan GDPR Articles 6 va 7-dagi huquqiy maʼlumot qayta ishlash asoslari va haqiqiy rozilik unsurlari taqqoslangan.
Inson ishtirokchisi: Yo‘q.
So‘rov / intervyu / tajriba: Yo‘q.
Nazorat guruhi: Yo‘q.
Statistik tahlil: Yo‘q.
Matematik formula: Manbada tadqiqot markazida turadigan matematik tenglama yo‘q.
Texnik AI auditi: O‘tkazilmagan. Tadqiqot LLM infratuzilmasini, o‘qitish maʼlumotlar to‘plamini, haqiqiy maʼlumot saqlash tizimlarini yoki server darajasidagi qayta ishlash jarayonlarini bevosita o‘lchamaydi.
Manba Jadval 1: GDPR Special Categories of Personal Data bilan PDP Law Specific Personal Data tasniflarini taqqoslaydi. Jadvaldagi “x” belgisi tegishli maʼlumot huquq tizimida butunlay himoyasiz degani emas; masalan, bolalar va jinoiy hukm maʼlumotlari GDPRda boshqa qoidalar bilan tartibga solinadi.
Manba Figure 1: ChatGPTning muayyan tarixiy foydalanuvchi interfeysi skrinshotidir. Mualliflar undan rozilik maʼlumotining ko‘rinishi va dark-pattern munozarasini tushuntirish uchun foydalanadilar. Interfeys vaqtga bog‘liq bo‘lgani sabab Verianla ushbu screenshotni joriy tizim xatti-harakatining dalili sifatida qayta ishlatmagan.
Asosiy talqin chegarasi: Tadqiqotning GDPR batafsilroq/preskriptivroq, PDP Law esa kamroq operatsion degan xulosalari mualliflarning 2026-yildagi normativ huquqiy taqqoslashidir; bu yangi sud qarori yoki eksperimental taʼsir o‘lchovi emas.
Moliyalashtirish: “None” deb bildirilgan.
Institutsional ko‘mak: Mualliflar Universitas Pelita Harapan Faculty of Law va Ginzaseiwa Law Officega institutsional qo‘llab-quvvatlash uchun minnatdorlik bildiradilar.
Manfaatlar to‘qnashuvi: Mualliflar manfaatlar to‘qnashuvi yo‘qligini bildirgan.
Maʼlumotlarning mavjudligi: Manbada alohida Data Availability Statement yo‘q; tadqiqot yangi empirik maʼlumotlar to‘plamini yaratmagan normativ huquq tadqiqotidir.
Etika qo‘mitasi: Manbada alohida inson tadqiqoti etika qo‘mitasi/IRB tasdig‘i qayd etilmagan. Tadqiqotda inson ishtirokchilari yoki eksperimental maʼlumot yig‘ish bildirilmagan.
CRediT / muallif hissalari: Manbada alohida batafsil CRediT hissa jadvali yo‘q.
Generative AI bayonoti: Mualliflar generativ sunʼiy intellekt texnologiyalaridan faqat til tarjimasi va tadqiqot modellarini moslashtirish uchun foydalanganliklarini; original maʼlumot yoki muhim ilmiy mazmun yaratishda foydalanmaganliklarini; chiqishlarni ko‘rib chiqib, tadqiqot yaxlitligi uchun masʼuliyatni o‘z zimmalariga olishlarini bildirgan.
Tarixiy xavfsizlik misollari: Group-IB va 2023 ChatGPT interfeys/bug misollari tadqiqot yaratgan eksperimental maʼlumot emas; huquqiy muhokamani qo‘llab-quvvatlash uchun ishlatilgan ikkilamchi holatlardir.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan