


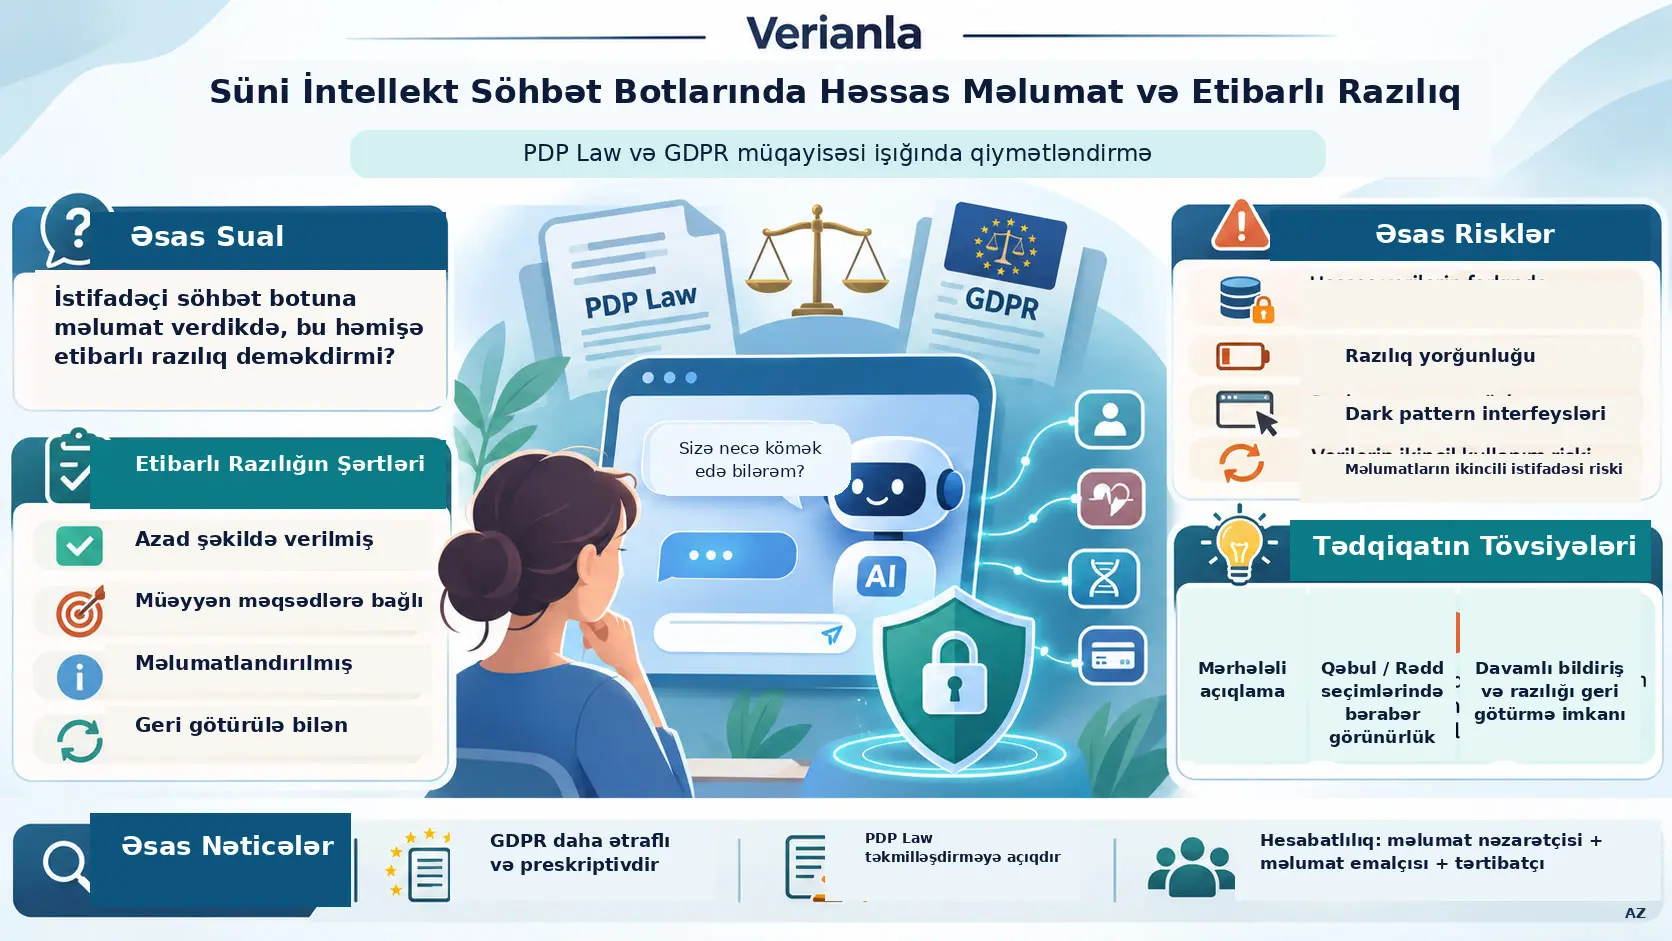
Etibarlı razılıq, bu tədqiqatın hüquqi çərçivəsində şəxsin şəxsi məlumatlarının emalına dair qərarını həqiqi seçim imkanı daxilində, kifayət qədər məlumata malik olaraq, müəyyən məqsəd üçün və açıq şəkildə ifadə etməsini tələb edən məlumatların qorunması mexanizmidir. Tədqiqat süni intellekt söhbət botlarına daxil edilən şəxsi və həssas məlumatların emalı baxımından İndoneziyanın 2022-ci il tarixli Personal Data Protection Law-u (PDP Law) ilə Avropa İttifaqının General Data Protection Regulation (GDPR) sənədini normativ və müqayisəli hüquq üsulu ilə araşdırır.
Tədqiqatın əsas sualı istifadəçinin söhbət botuna məlumat verməsinin hər bir halda hüquqi baxımdan etibarlı razılıq mənasına gəlib-gəlmədiyidir. Müəlliflərin qiymətləndirməsinə görə cavab yalnız “istifadəçi məlumatı özü yazdı” formasında verilə bilməz. İstifadəçi hansı məlumatın hansı məqsədlə emal edildiyini anlaya bilməli, seçim sərbəst olmalı, razılıq konkret və məlumatlandırılmış olmalı, lazım gəldikdə geri götürülə bilməli, məlumat nəzarətçisi və məlumat emalçısı hesabatlı olmalıdır.
Tədqiqat PDP Law ilə GDPR-nin məlumatların qorunması, şəffaflıq, razılıq, hesabatlılıq və məlumat subyektinin hüquqları kimi əsas prinsiplərdə ortaq cəhətlər daşıdığını; lakin müəlliflərin müqayisəli qiymətləndirməsinə görə GDPR-nin həssas məlumat kateqoriyaları, məlumat subyekti hüquqlarının həyata keçirilməsi, yüksək riskli emalın qiymətləndirilməsi, avtomatlaşdırılmış qərarvermə, nəzarət və sanksiya mexanizmlərində daha ətraflı və preskriptiv çərçivə təqdim etdiyini müdafiə edir.
Mənbə həmçinin süni intellekt söhbət botlarında razılıq problemini yalnız hüquq mətni məsələsi kimi görmür. Uzun və mürəkkəb məxfilik bildirişləri, davamlı razılıq tələbləri, istifadəçinin xidmətə tez çatmaq istəyi və “dark pattern” adlandırılan istiqamətləndirici interfeys dizaynları kağız üzərində alınmış razılığın həqiqətdə nə dərəcədə şüurlu və sərbəst olduğu sualını ortaya çıxarır.
Bununla belə, tədqiqat istifadəçi eksperimenti və ya chatbot-un texniki auditi deyil. İstifadəçilərdən məlumat toplanmayıb, real chatbot sistemlərinin serverləri və ya məlumat saxlama infrastrukturları texniki olaraq araşdırılmayıb və təklif olunan razılıq interfeysləri eksperimental şəkildə sınaqdan keçirilməyib. Nəticələr qanunvericiliyin, hüquq ədəbiyyatının, tənzimləyici mənbələrin və ikinci dərəcəli halların normativ müqayisəli təhlilindən əldə edilir.
Razılıq paradoksu nədir?
Məqalənin “razılıq paradoksu” kimi nəzərdən keçirdiyi əsas gərginlik budur: istifadəçi süni intellekt söhbət botuna şəxsi məlumatı öz istəyi ilə yaza, sənəd yükləyə və ya xidmətdən istifadəni davam etdirə bilər; lakin bu davranış təkbaşına istifadəçinin məlumatın hansı məqsədlərlə, nə qədər müddətə, kim tərəfindən və hansı ikinci dərəcəli proseslərdə istifadə ediləcəyini həqiqətən bildiyini göstərməyə bilər.
Başqa sözlə, məlumatı könüllü olaraq sistemə vermək ilə məlumatın sonrakı bütün emal fəaliyyətlərinə hüquqi baxımdan etibarlı razılıq vermək eyni məsələ deyil.
Tədqiqat bu fərqi xüsusilə söhbət botları baxımından vacib sayır; çünki istifadəçi ilə sistem arasındakı söhbət forması ənənəvi veb-formadan daha şəxsi və təbii hiss oluna bilər. Söhbət irəlilədikcə istifadəçi sağlamlıq vəziyyəti, maliyyə məlumatları, şəxsi yazışmalar, tərcümeyi-hal məlumatları, şəxsi problemlər və ya digər həssas məzmun paylaşa bilər.
Süni İntellekt Söhbət Botlarında Etibarlı Razılıq Nə Deməkdir?
Tədqiqatın müqayisəli hüquq çərçivəsində etibarlı razılıq həqiqi seçimə əsaslanmalı, müəyyən məlumat emalı məqsədi ilə bağlı olmalı, kifayət qədər məlumat üzərində qurulmalı, açıq və şübhəyə yer qoymayacaq şəkildə ifadə edilməli və razılıq hüquqi əsas kimi istifadə olunursa geri götürmə imkanı verməlidir; istifadəçinin yalnız susması, xidmətdən istifadə etməsi və ya anlaşılması çətin bildirişdən sonra davam etməsi avtomatik olaraq şüurlu razılıqla eyniləşdirilməməlidir.
“Sərbəst verilmiş” razılıq nə deməkdir?
Sərbəst razılıq istifadəçiyə həqiqətən seçim hüququ verilməsi deməkdir. İstifadəçi xidmətin dizaynına görə müəyyən seçimə məcbur edilirsə və ya “qəbul et” seçimi çox görünən olduğu halda “rədd et” seçimi gizlədilirsə, hüquqi sərbəstlik mübahisəli hala gələ bilər.
Mənbə xüsusilə interfeys dizaynının razılığın hüquqi xarakterinə təsir göstərə biləcəyini müdafiə edir. Buna görə yalnız müqavilə mətninin mövcudluğu deyil, seçimin istifadəçiyə necə təqdim edilməsi də vacibdir.
“Konkret” razılıq nə deməkdir?
Konkret razılıq istifadəçinin mücərrəd şəkildə “məlumatlarımın istifadəsinə razıyam” deməsindən daha dar anlayışdır. Hansı məlumat kateqoriyasının hansı məqsəd üçün emal edildiyi başadüşülən olmalıdır.
Məsələn, məlumatın söhbət xidmətini təqdim etmək üçün istifadə edilməsi ilə eyni məlumatın ikinci dərəcəli məqsəd üçün yenidən istifadə olunması eyni emal məqsədi olmaya bilər. Tədqiqat buna görə birdəfəlik və çox geniş razılıq mexanizmlərini AI sistemləri baxımından problemli hesab edir.
“Məlumatlandırılmış” razılıq nə deməkdir?
İstifadəçi qərar verərkən məlumat emalının əsas nəticələrini anlaya biləcək məlumata malik olmalıdır. Tədqiqat uzun hüquqi mətnlərin texniki olaraq məlumat verməsinə baxmayaraq praktikada istifadəçinin nəyə icazə verdiyini anlamasını çətinləşdirə biləcəyini müzakirə edir.
Buna görə müəlliflərin təkliflərindən biri əvvəlcə qısa və yüksək səviyyəli emal xülasəsinin, sonra isə istəyən istifadəçinin ətraflı məlumat əldə edə biləcəyi ikinci qatın təqdim edilməsidir.
Razılığın geri götürülə bilməsi niyə vacibdir?
Razılıq hüquqi emal əsası kimi istifadə olunursa, istifadəçinin sonradan qərarını dəyişə bilməsi vacibdir. Mənbə xüsusilə davamlı işləyən AI sistemlərində razılığın yalnız hesab açılarkən bir dəfə alınmasının kifayət etməyə biləcəyini müdafiə edir və məlumatın ikinci dərəcəli istifadəsində davam edən bildirişləri müzakirə edir.
Razılıq Şəxsi Məlumatların Emalının Yeganə Hüquqi Əsasıdırmı?
Xeyr. Tədqiqatın hüquqi müqayisəsinə görə həm PDP Law, həm də GDPR məlumat emalının hüquqi əsasını yalnız razılıqla məhdudlaşdırmır; müqavilənin icrası, hüquqi öhdəlik, həyati maraqlar, ictimai maraq və ya səlahiyyət və müəyyən şərtlərdə qanuni maraq kimi başqa əsaslar da ola bilər. Buna görə tədqiqatdakı “etibarlı razılıq” müzakirəsi razılığın istifadə olunan hüquqi əsas olduğu emal fəaliyyətlərində razılığın həqiqətən etibarlı olub-olmaması məsələsidir.
Məlumat subyekti kimdir?
Məlumat subyekti və ya data subject, şəxsi məlumatın aid olduğu müəyyən edilmiş və ya müəyyən edilə bilən fiziki şəxsdir. Chatbot nümunəsində bu şəxs çox vaxt öz məlumatlarını sistemə daxil edən istifadəçidir.
Məlumat nəzarətçisi kimdir?
Məlumat nəzarətçisi və ya data controller, şəxsi məlumatın niyə və necə emal olunacağına dair əsas məqsəd və vasitələri müəyyən edən aktordur.
Məlumat emalçısı kimdir?
Məlumat emalçısı və ya data processor, məlumatı məlumat nəzarətçisinin müəyyən etdiyi məqsəd və təlimatlar doğrultusunda emal edən aktordur. Tədqiqat AI söhbət botlarında məsuliyyət müzakirəsinin yalnız proqram təminatının özünə aid edilə bilməyəcəyini; məlumat nəzarətçiləri, məlumat emalçıları, tərtibatçılar və platforma operatorları kimi hüquqi və texniki aktorların rollarının müəyyənləşdirilməli olduğunu müdafiə edir.
AI söhbət botunun özü hüquqi şəxsdir?
Məqalə giriş hissəsində söhbət botunun müstəqil hüquq subyekti kimi, yoxsa məlumat nəzarətçiləri və emalçıların nəzarətində olan alət kimi qiymətləndirilməli olduğu məsələsini tədqiqat sualının bir hissəsi kimi gündəmə gətirir. Lakin tədqiqat AI söhbət botlarına müstəqil hüquqi şəxsiyyət verən yeni hüquqi status irəli sürmür; nəticə bölməsi hesabatlılığı məlumat nəzarətçiləri, məlumat emalçıları, tərtibatçılar və digər insan/institusional aktorlar üzərindən müzakirə edir.
Şəxsi məlumatla həssas məlumat arasındakı fərq
Şəxsi məlumat, müəyyən edilmiş və ya müəyyən edilə bilən şəxslə əlaqələndirilə bilən məlumatdır. Həssas məlumat ifadəsi isə müxtəlif hüquq sistemlərində müxtəlif texniki kateqoriyalara uyğun gələ bilər.
Tədqiqatın müqayisə etdiyi iki rejim eyni terminologiyadan istifadə etmir. GDPR, Article 9 çərçivəsində Special Categories of Personal Data anlayışından istifadə etdiyi halda İndoneziya PDP Law Specific Personal Data kateqoriyasından istifadə edir.
Bu iki kateqoriya əhəmiyyətli dərəcədə üst-üstə düşsə də, eyni siyahı deyil.
PDP Law ilə GDPR Həssas Məlumatı Necə Fərqli Təsnif Edir?
Tədqiqatın mənbə Cədvəl 1-də apardığı qanunvericilik uyğunlaşdırmasına görə GDPR Article 9 irqi/etnik mənşə, siyasi baxış, dini inanc, həmkarlar ittifaqına üzvlük, biometrik, sağlamlıq və genetik məlumatlar kimi müəyyən kateqoriyaları xüsusi kateqoriya kimi təsnif etdiyi halda, İndoneziya PDP Law-un “Specific Personal Data” siyahısı sağlamlıq, biometrik, genetik, uşaqlara aid, məhkumluq və şəxsi maliyyə məlumatlarını önə çıxarır; lakin bu fərq “siyahıda olmayan məlumat heç bir şəkildə qorunmur” demək deyil.
| Məlumat növü | GDPR: Article 9 xüsusi kateqoriya | PDP Law: Specific Personal Data | Şərh sərhədi |
|---|---|---|---|
| İrqi / etnik mənşə | Bəli | Xeyr | Mənbə müəlliflərinin statutory mapping-inə görə |
| Siyasi baxış | Bəli | Xeyr | Yalnız məlumat təsnifatı kontekstində |
| Dini inanc | Bəli | Specific kateqoriyada deyil; mənbə bunu ümumi şəxsi məlumat kontekstində nəzərdən keçirir | Bu tədqiqat dini məzmun və ya inanc müzakirəsi aparmır |
| Həmkarlar ittifaqına üzvlük | Bəli | Xeyr | Mənbə Cədvəl 1 təsnifatı |
| Biometrik məlumat | Bəli | Bəli | Hər iki rejimdə gücləndirilmiş qoruma müzakirəsinin mövzusudur |
| Sağlamlıq məlumatı | Bəli | Bəli | Hər iki rejimdə həssas/specific kontekstində nəzərdən keçirilir |
| Genetik məlumat | Bəli | Bəli | Mənbə Cədvəl 1 |
| Uşaqlara aid məlumat | Article 9 xüsusi kateqoriya siyahısında deyil | Bəli | GDPR-də uşaq məlumatları başqa müddəalarla ayrıca qorunur; bu, “qorunmur” demək deyil |
| Cinayət məhkumluğu / məhkumluq məlumatı | Article 9 xüsusi kateqoriya siyahısında deyil | Bəli | GDPR Article 10 ayrıca tənzimləyir |
| Şəxsi maliyyə məlumatı | Article 9 xüsusi kateqoriya siyahısında deyil | Bəli | Article 9-dan kənarda olması ümumi məlumat qorunmasının olmadığı demək deyil |
Bu cədvəli oxuyarkən ən vacib məqam budur: “GDPR xüsusi kateqoriya siyahısında deyil” ifadəsi “GDPR çərçivəsində heç bir qoruma yoxdur” demək deyil. Mənbə tədqiqatın öz qeydi uşaq məlumatları üçün digər GDPR müddəalarına, cinayət məhkumluğu məlumatları üçün isə Article 10-a ayrıca işarə edir.
GDPR niyə tədqiqatda daha hüquq-əsaslı kimi təsvir edilir?
Müəlliflər GDPR-ni insan ləyaqəti, muxtariyyət, ayrı-seçkilikdən qorunma və məlumat subyektinin həyata keçirilə bilən hüquqları üzərindən daha “rights-based” struktur kimi şərh edirlər.
Mənbənin müqayisəsinə görə GDPR giriş, düzəliş, silmə, emalın məhdudlaşdırılması, məlumat daşınması, etiraz və avtomatlaşdırılmış qərarverməyə dair ətraflı hüquq və prosedurlar ehtiva edir.
PDP Law niyə daha risk-əsaslı kimi təsvir edilir?
Tədqiqat PDP Law-un şəffaflıq, ədalət, hesabatlılıq və müəyyən yüksək riskli emallara dair öhdəliklər gətirdiyini; lakin bunların tətbiq təfərrüatlarının GDPR qədər preskriptiv olmadığını müdafiə edir.
Bu, PDP Law-da məlumat subyektinin heç bir hüququnun olmadığı demək deyil. Mənbə PDP Law daxilində məlumat alma, məlumatı düzəltmə, giriş/kopya alma, silmə və ya məhv etmə, razılığı geri götürmə, müəyyən avtomatlaşdırılmış emala/profilləşdirməyə etiraz etmə, zərərin ödənilməsini tələb etmə və müəyyən şərtlərdə məlumatı başqa məlumat nəzarətçisinə ötürmə kimi hüquqları ayrıca sadalayır.
Müəlliflərin tənqidi bu hüquqların xüsusilə AI və avtomatlaşdırılmış məlumat emalı kontekstində necə tətbiq ediləcəyinə dair prosedur və nəzarət mexanizmlərinin kifayət qədər ətraflı olmamasıdır.
DPIA nədir?
Data Protection Impact Assessment (DPIA) — Məlumatların Qorunmasına Təsirin Qiymətləndirilməsi, şəxsi məlumat emalı fəaliyyətinin şəxslər üçün yüksək risk yaradıb-yaratmadığını və bu risklərin necə azaldıla biləcəyini emal başlamazdan əvvəl və ya yüksək riskli proses planlaşdırılarkən sistemli şəkildə qiymətləndirməyə yönəlmiş idarəetmə alətidir.
Mənbə GDPR Article 35-i yüksək riskli emallar üçün ətraflı DPIA çərçivəsinin nümunəsi kimi nəzərdən keçirir; PDP Law Article 34 və əlaqəli müddəalarda da yüksək potensial riskli emal üçün təsir qiymətləndirməsinin olduğunu bildirir. Müəlliflərin tənqidi PDP Law-da ümumiyyətlə təsir qiymətləndirməsinin olmaması deyil, bu qiymətləndirməyə dair minimum və əməliyyat yönümlü təlimatların GDPR qədər ətraflı olmamasıdır.
DPO nədir?
Data Protection Officer (DPO) — Məlumatların Qorunması üzrə Məsul Şəxs, müəyyən şərtlərdə təşkilatın məlumatların qorunması öhdəliklərini izləyən, uyğunluğu dəstəkləyən və məlumatların qorunması idarəçiliyində ekspert rolunu yerinə yetirən şəxsdir.
Tədqiqat GDPR Article 37 ilə PDP Law-un müvafiq DPO müddəalarını müqayisə edərək iki hüquq sistemində təyinat şərtlərinin və tənzimləyici təfərrüat səviyyəsinin fərqləndiyini müzakirə edir.
Dark Pattern və Razılıq Yorğunluğu Niyə Vacibdir?
Tədqiqata görə razılıq yalnız hüquq mətnindəki şərtlərdən ibarət deyil; interfeys istifadəçinin qərarını sistemli şəkildə istiqamətləndirirsə və ya istifadəçi ard-arda gələn uzun bildirişlər səbəbindən nəyi qəbul etdiyini qiymətləndirməyi dayandırırsa, kağız üzərində alınmış “qəbul” həqiqi mənada sərbəst və məlumatlandırılmış razılıq olmaya bilər.
Dark pattern nədir?
Dark pattern, rəqəmsal interfeysin istifadəçini müəyyən seçimə yönəldəcək, alternativ seçimi gizlədəcək və ya şüurlu qərar verməyi çətinləşdirəcək şəkildə dizayn edilməsidir.
Mənbədə verilən nümunələrə əvvəlcədən işarələnmiş xanalar, çaşdırıcı ikiqat inkar ifadələri, gizlədilmiş imtina yolları və “Qəbul Et” seçiminin “Rədd Et” seçimindən xeyli daha görünən edilməsi daxildir.
Razılıq yorğunluğu nədir?
Razılıq yorğunluğu (consent fatigue), istifadəçinin davamlı olaraq məxfilik bildirişi, kuki seçimi, istifadə şərtləri və məlumat emalına razılıq tələbi ilə qarşılaşması nəticəsində bu qərarları ətraflı qiymətləndirməyi dayandırmasıdır.
İstifadəçi texniki olaraq hansısa seçimə klikləmiş ola bilər; lakin uzun, mürəkkəb və ya davamlı təkrarlanan bildirişlər istifadəçinin həqiqətdə nəyə icazə verdiyini anlamasını çətinləşdirə bilər. Mənbə buna görə razılığın yalnız formal şəkildə qeydə alınmasını kifayət hesab etmir.
Privacy by Design nə deməkdir?
Privacy by Design — Dizayndan Etibarən Məxfilik, məlumatların qorunması tədbirlərinin sistem tamamlandıqdan sonra əlavə edilən xəbərdarlıq mətni olmaqdan çıxarılaraq məhsulun və ya xidmətin dizaynına başlanğıcdan daxil edilməsi ideyasıdır.
Tədqiqat AI chatbotlarında etibarlı razılıq üçün yalnız uzun məxfilik siyasəti təqdim etməyin deyil, məlumat toplama və razılıq interfeysinin özünün də istifadəçi muxtariyyətini dəstəkləməli olduğunu müdafiə edir.
Tədqiqatın Metodu və Nəticələri
Normativ hüquq tədqiqatı nə deməkdir?
Normativ hüquq tədqiqatı, insanların davranışlarını eksperiment və ya sorğu ilə ölçmək əvəzinə hüquq qaydalarını, prinsipləri, doktrinaları və onların bir-biri ilə münasibətini araşdıran tədqiqat yanaşmasıdır.
Bu tədqiqatda “neçə istifadəçi şüurlu razılıq verdi?” və ya “hansı interfeys neçə faiz daha uğurludur?” kimi empirik suallar ölçülməyib. Bunun əvəzinə “PDP Law və GDPR etibarlı razılığı necə tənzimləyir?”, “AI chatbot mühitində bu qaydaların tətbiqində hansı hüquqi boşluqlar yaranır?” və “hansı islahatlar təklif edilə bilər?” sualları nəzərdən keçirilib.
Tədqiqat sualları
Mənbə iki əsas tədqiqat sualını açıq şəkildə göstərir:
- PDP Law ilə Aİ GDPR xüsusi və həssas məlumata dair tənzimləyici yanaşmaları baxımından necə müqayisə edilə bilər?
- Xüsusi və həssas məlumat AI söhbət botları tərəfindən toplananda razılığın etibarlılığı necə müəyyən edilə bilər?
Tədqiqatın hüquq mənbələri
| Mənbə qrupu | Tədqiqatdakı rolu |
|---|---|
| Indonesia Law No. 27 of 2022 on Personal Data Protection | İndoneziya şəxsi məlumatların qorunması rejiminin əsas normativ mənbəyi |
| Regulation (EU) 2016/679 — GDPR | Aİ məlumatların qorunması rejiminin əsas müqayisəli mənbəyi |
| Regulation (EU) 2024/1689 — EU AI Act | AI tənzimlənməsinin daha geniş Avropa kontekstini dəstəkləyən qanunvericilik |
| OECD Privacy Guidelines | Beynəlxalq məlumatların qorunması prinsiplərinin müqayisəli fonu |
| Akademik məqalələr, hüquq kitabları və beynəlxalq hesabatlar | İkinci dərəcəli hüquq və ədəbiyyat dəstəyi |
Mənbələr necə seçildi?
Müəlliflər geniş masaüstü kitabxana araşdırması apardıqlarını və birincili/ikincili hüquq mənbələrini sistemli şəkildə nəzərdən keçirdiklərini bildirirlər. Material seçərkən məqsədli nümunələmə istifadə olunmuş və AI, avtomatlaşdırılmış məlumat emalı və məlumatların qorunmasına dair nisbətən aktual qanunvericilik dəyişiklikləri ilə akademik müzakirələrə üstünlük verilmişdir.
Müqayisəli sintez necə aparıldı?
Tədqiqat hüquqi materialları keyfiyyət-normativ üsulla müqayisə edir. Xüsusilə PDP Law Article 20 ilə GDPR Articles 6 və 7-dəki məlumat emalının hüquqi əsasları və razılıq elementləri ayrışdırılmış; iki sistemin avtomatlaşdırılmış emal mühitində tətbiq edilə bilməsi müqayisə edilmişdir.
Məlumat subyekti hüquqlarının müqayisəsi
Tədqiqatın müzakirəsinə görə PDP Law məlumat subyektlərinə müxtəlif əsas hüquqlar verir. Mənbə bunlar arasında məlumatlandırılma, yanlış məlumatları tamamlama və ya düzəltmə, şəxsi məlumata çıxış/kopya alma, məlumatın emalına son qoyma-silmə-məhv etmə, razılığı geri götürmə, müəyyən avtomatlaşdırılmış emala və ya profilləşdirməyə etiraz etmə, pozuntu halında kompensasiya tələb etmə və müəyyən şərtlərdə məlumatı başqa məlumat nəzarətçisinə ötürmə hüquqlarını sadalayır.
Müəlliflər GDPR-də bu hüquqların daha ətraflı prosedur, müddət, nəzarət və sanksiya mexanizmləri ilə dəstəkləndiyini müdafiə edirlər.
Avtomatlaşdırılmış qərarvermə niyə ayrıca vacibdir?
AI sistemlərində şəxsi məlumat yalnız saxlanılmaya bilər; təsnifat, profilləşdirmə və ya avtomatlaşdırılmış qərar proseslərində istifadə oluna bilər. Mənbə GDPR Article 22-ni avtomatlaşdırılmış qərarvermə kontekstində vacib hüquq qoruması kimi müzakirə edir, PDP Law-un isə AI-yə xas avtomatlaşdırılmış emal barədə daha ətraflı ikinci dərəcəli tənzimləməyə ehtiyac duyduğunu müdafiə edir.
Tədqiqatın razılığın etibarlılığı barədə əsas qiymətləndirməsi
Mənbənin əsas normativ məntiqi belə xülasə edilə bilər:
- Xidmətdən istifadəni davam etdirmək həmişə şüurlu razılıq demək deyil.
- Susmaq və ya gizli opt-out yolu sərbəst və açıq razılıq üçün kifayət etməyə bilər.
- Məlumat emalı məqsədləri istifadəçi üçün anlaşılan olmalıdır.
- Həssas məlumat emalında qoruma səviyyəsi daha yüksək olmalıdır.
- Razılığı geri götürmək mümkün olmalıdır.
- AI mühitində məlumat emalının davamlılığına görə razılıq prosesləri də lazım olduqda davam edən bildirişlərlə dəstəklənməlidir.
- Məlumat nəzarətçiləri və məlumat emalçıları hesabatlı olmalıdır.
Mənbənin istifadə etdiyi tarixi təhlükəsizlik nümunələri
Tədqiqat hüquqi müzakirəni dəstəkləmək üçün daha əvvəl yayımlanmış ikinci dərəcəli mənbələrdən bəzi AI təhlükəsizlik hadisələrini nümunə göstərir. Bunlardan biri Group-IB-nin məlumat oğurlayan zərərli proqramla yoluxmuş cihazlardan ChatGPT hesab giriş məlumatlarının ələ keçirilməsinə dair hesabatıdır. Mənbə 101.100 yoluxmuş cihazdan və May 2023-də 26.802 hesab qeydini ehtiva edən logların pik həddə çatdığından bəhs edir.
Burada vacib fərq var: mənbə hadisənin infostealer malware vasitəsilə cihazlardan giriş məlumatlarının toplanması ilə əlaqəli olduğunu bildirir. Buna görə həmin rəqəm “ChatGPT serverlərindən birbaşa 101.100 hesab sızdırılıb” kimi yenidən şərh edilməməlidir.
Tədqiqat həmçinin Mart 2023-də baş vermiş və bəzi istifadəçilərin başqalarına aid söhbət başlıqlarını görə bildiyi ChatGPT xətasını tarixi məlumat məxfiliyi nümunəsi kimi istifadə edir. Bu hadisələr tədqiqatın yaratdığı yeni məlumat deyil; mənbə ədəbiyyatındakı hallar hüquqi risk müzakirəsinə nümunə kimi ötürülüb.
Mənbə Figure 1-in rolu və sərhədi
Mənbə Figure 1 müəlliflərin ChatGPT-nin müəyyən dövrdəki giriş ekranından istifadə edərək istifadə şərtləri və məxfilik xəbərdarlığının görünürlüğünü müzakirə etdiyi ekran görüntüsüdür. Müəlliflər kiçik və arxa plandakı mətnin istifadəçinin razılıq qərarını kifayət qədər görünən etmədiyini qiymətləndirirlər.
Bu şəkil zamandan asılıdır. Proqram interfeysləri dəyişə bildiyi üçün mənbə Figure 1 bu günkü və ya gələcək ChatGPT interfeysinin necə işlədiyini sübut edən daimi texniki məlumat kimi qəbul edilməməlidir. Buna görə Verianla mənbə ekran görüntüsünü yenidən istifadə etmir.
Mənbənin təklif etdiyi üç konkret razılıq interfeysi islahatı
| Təklif | Mənbənin təklif etdiyi struktur | Məqsəd |
|---|---|---|
| Qatlı izah | Əvvəlcə qısa və açıq məlumat emalı xülasəsi, sonra ətraflı razılıq məlumatı | Məlumat yükünü azaltmaq və əsas emal məqsədini görünən etmək |
| Seçimlərin bərabər görünürlüğü | “Accept” və “Decline” seçimlərinin oxşar vizual əhəmiyyətlə təqdim edilməsi | İstiqamətləndirici və ya aldadıcı seçim arxitekturasını azaltmaq |
| Davam edən bildiriş | İkinci dərəcəli istifadə və ya modelin yenidən təlimi kimi yeni məqsədlərdə yenidən məlumatlandırma və geri götürmə seçimi | Razılığı birdəfəlik formal prosedur olmaqdan çıxarmaq |
Bu üç təklif tədqiqatın normativ islahat təklifləridir. Məqalə onları real istifadəçilərlə A/B testi vasitəsilə müqayisə etməyib, istifadəçilərin anlama səviyyəsini ölçməyib və bu dizaynların qanunvericiliyə uyğunluğunu faizlə hesablamayıb.
Şəffaflıq və nəzarət təklifləri
Tədqiqat yalnız razılıq düymələrini dəyişdirməyi kifayət hesab etmir. AI sistemlərinin hansı məlumat mənbələrindən istifadə etdiyi, məlumat emalının məqsədinin nə olduğu, hansı məhdudiyyətlərə malik olduğu və istifadəçi məlumatlarının necə emal edildiyi barədə daha çox şəffaflıq təklif olunur.
Müəlliflər həmçinin müstəqil auditlərin, bias/fairness yoxlamalarının, texniki və etik uyğunluq qiymətləndirmələrinin və məlumatların qorunması orqanlarının daha aydın nəzarətinin AI idarəçiliyinə töhfə verə biləcəyini müzakirə edirlər.
Tədqiqatın dəstəklədiyi nəticələr
- PDP Law və GDPR şəxsi məlumatların qorunmasında razılıq, şəffaflıq, hesabatlılıq və məlumat subyektinin hüquqları kimi ortaq əsas prinsiplərə malikdir.
- İki sistemin həssas/xüsusi məlumat kateqoriyaları tamamilə eyni deyil.
- Tədqiqatın müqayisəli qiymətləndirməsinə görə GDPR daha ətraflı və preskriptiv tətbiq müddəaları təqdim edir.
- PDP Law məlumat subyektlərinə çıxış, düzəliş, silmə, razılığı geri götürmə və başqa hüquqlar verir; müəlliflərin tənqidi bu hüquqların AI kontekstindəki əməliyyat təfərrüatlarına yönəlir.
- AI söhbət botlarında razılığa yalnız hüquq mətni deyil, interfeys dizaynı da təsir göstərə bilər.
- Dark pattern və razılıq yorğunluğu sərbəst və məlumatlandırılmış razılıq baxımından hüquqi problem yarada bilər.
- Məlumat nəzarətçilərinin, məlumat emalçılarının və tərtibatçıların hesabatlılığı AI məlumat qorunmasının mərkəzindədir.
- Müəlliflər PDP Law-un AI və avtomatlaşdırılmış emala dair daha ətraflı tənzimləyici təlimatlarla gücləndirilməsini təklif edirlər.
Tədqiqatın dəstəkləmədiyi nəticələr
- Tədqiqat real chatbot istifadəçilərinin neçə faizinin məxfilik siyasətini oxuduğunu ölçməyib.
- Tədqiqat müəyyən chatbot şirkətinin cari server arxitekturasını və ya məlumat saxlama sistemini texniki olaraq audit etməyib.
- Tədqiqat bütün AI chatbotlarının bütün istifadəçi girişlərini model təlimi üçün istifadə etdiyini texniki olaraq sübut etmir.
- Tədqiqat təklif olunan qatlı razılıq interfeysinin istifadəçi anlayışını eksperimental olaraq artırdığını sübut etmir.
- Figure 1-dəki interfeys bu günkü bütün chatbot interfeyslərini təmsil edən daimi standart deyil.
- Group-IB nümunəsi 101.100 hesabın birbaşa chatbot provayderinin serverlərindən sızdırıldığını göstərmir; mənbə hadisədə məlumat oğurlayan zərərli proqramla yoluxmuş cihazlardan bəhs edir.
- Normativ müqayisə məhkəmə tərəfindən verilmiş məcburi hüquqi qərar deyil.
- Tədqiqatın PDP Law islahat təklifləri hazırda qüvvədə olan yeni hüquq qaydaları deyil.
Metodoloji məhdudiyyətlər
Empirik istifadəçi məlumatı yoxdur: İstifadəçilərin real razılıq davranışları birbaşa ölçülməyib.
Texniki sistem auditi yoxdur: LLM serverləri, məlumat bazaları, saxlama müddəti və ya real məlumat axınları tədqiqatçılar tərəfindən birbaşa audit edilməyib.
Normativ üsul: Tədqiqatın “daha güclü”, “daha ətraflı” və ya “daha təsirli” kimi tənzimləyici qiymətləndirmələri hüquqi müqayisəyə əsaslanır; eksperimental performans metrikası deyil.
İkinci dərəcəli hallar: Chatbot təhlükəsizlik nümunələri daha əvvəl yayımlanmış xəbərlərdən, hesabatlardan və akademik mənbələrdən götürülür; tədqiqatçıların yaratdığı hadisə məlumat dəsti deyil.
İnterfeys zamandan asılıdır: Mənbə Figure 1 müəyyən tarixi istifadəçi interfeysini göstərir və proqram interfeysləri sonradan dəyişə bilər.
Təkliflər sınaqdan keçirilməyib: Qatlı izah, Accept/Decline seçimlərinin bərabər görünürlüğü və davam edən bildiriş mexanizmləri normativ təkliflərdir; bu tədqiqatda nəzarətli istifadəçi testi aparılmayıb.
Mənbənin nəticə təklifləri
Müəlliflər PDP Law-un AI dövründə daha funksional olması üçün həssas/specific məlumat təriflərinin və avtomatlaşdırılmış emal müddəalarının aydınlaşdırılmasını; məlumat subyekti, məlumat nəzarətçisi və məlumat emalçısının hüquq və öhdəliklərinin daha əməliyyat yönümlü edilməsini; nəzarət mexanizmlərinin gücləndirilməsini; sahəyə xas təlimatların hazırlanmasını; şəffaflığın artırılmasını; şüurlu və açıq razılığı dəstəkləyən interfeyslərin istifadəsini və etik AI prinsiplərinin məlumatların qorunması idarəçiliyinə daxil edilməsini təklif edirlər.
Mənbə və Metod Qeydi
Özgün başlıq: The Consent Paradox: Evaluating the Validity of Sensitive Data Collection by AI Chatbots
Müəlliflər: Marianne Charleen Sabini, Fajar Sugianto, Kentarou Kaneda, Vincensia EP Sari, Jerry Shalmont.
Müəllif sırası: Mənbədəki sıra eynilə qorunub.
Bərabər töhfə: Mənbədə bərabər birinci müəlliflik və ya bərabər töhfə bəyanatı yoxdur.
Correspondence məlumatı: PDF “Corresponding email: fajar.sugianto@uph.edu” məlumatını verir. Müəllif sətrindəki simvol yerləşməsi ayrıca və açıq “corresponding author” adı təqdim etmədiyi üçün Verianla bundan əlavə şəxsiyyət çıxarışı etmir.
Afiliyasiya 1: Faculty of Law, Universitas Pelita Harapan, Tangerang, Indonesia.
Afiliyasiya 2: Ginzaseiwa Law Office, Tokyo, Japan.
Müəllif-afiliyasiya uyğunluğu: Marianne Charleen Sabini, Fajar Sugianto, Vincensia EP Sari və Jerry Shalmont — Universitas Pelita Harapan; Kentarou Kaneda — Ginzaseiwa Law Office.
Jurnal: Indonesian Journal of Advocacy and Legal Services.
Nəşriyyatçı: Faculty of Law, Universitas Negeri Semarang.
Cild / say: Volume 8, Issue 1 (2026).
Səhifələr: 211–270.
Məqalə növü: Research Article; normativ/doktrinal müqayisəli hüquq tədqiqatı.
DOI: 10.15294/ijals.v8i1.37509.
Rəsmi DOI bağlantısı: https://doi.org/10.15294/ijals.v8i1.37509
Rəsmi məqalə səhifəsi: https://journal.unnes.ac.id/journals/ijals/article/view/37509
Nəşr tarixi: 8 iyun 2026.
Rəyçilik: Jurnalın Research Article bölməsi rəyçidir; jurnal double-blind peer review tətbiq etdiyini bildirir.
Lisenziya: Creative Commons Attribution-NonCommercial-ShareAlike 4.0 International (CC BY-NC-SA 4.0).
Əsas tədqiqat çərçivəsi: Normativ hüquq tədqiqatı, doktrinal təhlil, qanunvericilik yanaşması və müqayisəli hüquq.
Birincili hüquq mənbələri: Indonesia Law No. 27 of 2022 on Personal Data Protection və Regulation (EU) 2016/679 — General Data Protection Regulation.
Digər tənzimləyici mənbələr: Regulation (EU) 2024/1689 — EU AI Act və OECD Guidelines on the Protection of Privacy and Transborder Flows of Personal Data.
İkincili mənbələr: Akademik jurnal məqalələri, hüquq kitabları, tezislər və əlaqəli beynəlxalq hesabatlar.
Mənbələrin toplanması: Geniş masaüstü kitabxana araşdırması və məqsədli seçim; aktual AI, avtomatlaşdırılmış məlumat emalı və məlumatların qorunması müzakirələrinə üstünlük verilib.
Təhlil: Qualitative-normative comparative synthesis. Xüsusilə PDP Law Article 20 ilə GDPR Articles 6 və 7-dəki hüquqi məlumat emalı əsasları və etibarlı razılıq elementləri müqayisə edilib.
İnsan iştirakçı: Yoxdur.
Sorğu / müsahibə / eksperiment: Yoxdur.
Nəzarət qrupu: Yoxdur.
Statistik təhlil: Yoxdur.
Riyazi formul: Mənbədə tədqiqatın mərkəzində yer alan riyazi tənlik yoxdur.
Texniki AI auditi: Aparılmayıb. Tədqiqat LLM infrastrukturunu, təlim məlumat dəstini, real məlumat saxlama sistemlərini və ya server səviyyəsində emal proseslərini birbaşa ölçmür.
Mənbə Cədvəl 1: GDPR Special Categories of Personal Data ilə PDP Law Specific Personal Data təsnifatlarını müqayisə edir. Cədvəldəki “x” işarəsi müvafiq məlumatın hüquq sistemində tamamilə qorunmasız olduğu demək deyil; məsələn, uşaq və cinayət məhkumluğu məlumatları GDPR-də başqa müddəalarla tənzimlənir.
Mənbə Figure 1: ChatGPT-nin müəyyən tarixi istifadəçi interfeysinin ekran görüntüsüdür. Müəlliflər bunu razılıq məlumatının görünürlüğünü və dark-pattern müzakirəsini izah etmək üçün istifadə edirlər. İnterfeys zamandan asılı olduğuna görə Verianla bu screenshot-ı cari sistem davranışının sübutu kimi yenidən istifadə etməyib.
Əsas şərh sərhədi: Tədqiqatın GDPR-nin daha ətraflı/preskriptiv, PDP Law-un isə daha az əməliyyat yönümlü olduğu barədə nəticələri müəlliflərin 2026-cı il tarixli normativ hüquq müqayisəsidir; yeni məhkəmə qərarı və ya eksperimental təsir ölçümü deyil.
Maliyyələşmə: “None” kimi bildirilib.
İnstitusional dəstək: Müəlliflər Universitas Pelita Harapan Faculty of Law və Ginzaseiwa Law Office-ə institusional dəstəyə görə təşəkkür edirlər.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşmasının olmadığını bildiriblər.
Məlumatların əlçatanlığı: Mənbədə ayrıca Data Availability Statement yoxdur; tədqiqat yeni empirik məlumat dəsti yaratmamış normativ hüquq tədqiqatıdır.
Etika komitəsi: Mənbədə ayrıca insan tədqiqatı etik komitəsi/IRB təsdiqi bildirilməyib. Tədqiqatda insan iştirakçısı və ya eksperimental məlumat toplanması göstərilməyib.
CRediT / müəllif töhfələri: Mənbədə ayrıca ətraflı CRediT töhfə cədvəli yoxdur.
Generative AI bəyanatı: Müəlliflər generativ süni intellekt texnologiyalarından yalnız dil tərcüməsi və tədqiqat modellərinin uyğunlaşdırılması məqsədilə istifadə etdiklərini; orijinal məlumat və ya əsaslı elmi məzmun istehsalında istifadə etmədiklərini; çıxışları nəzərdən keçirərək tədqiqatın bütövlüyünə görə məsuliyyət daşıdıqlarını bildiriblər.
Tarixi təhlükəsizlik nümunələri: Group-IB və 2023 ChatGPT interfeys/bug nümunələri tədqiqatın yaratdığı eksperimental məlumat deyil; hüquqi müzakirəni dəstəkləmək üçün istifadə olunan ikinci dərəcəli hallardır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib