


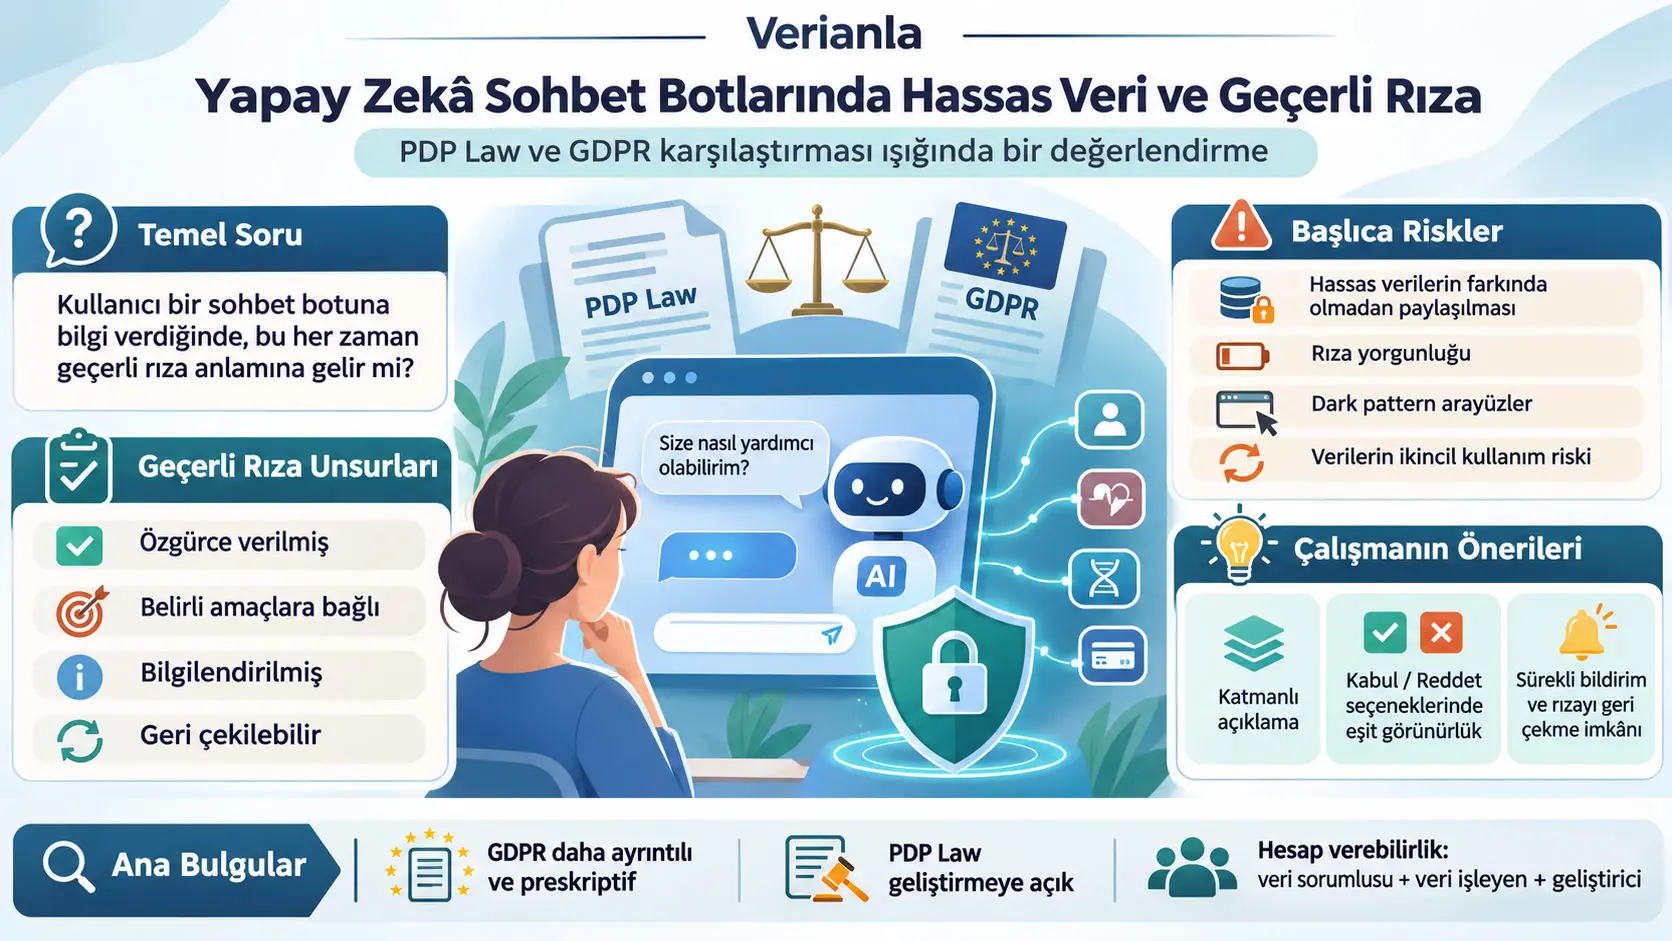
Geçerli rıza, bu çalışmanın hukukî çerçevesinde kişinin kişisel verisinin işlenmesine ilişkin kararını gerçek bir seçim imkânı içinde, yeterli bilgiye sahip olarak, belirli bir amaç için ve açık biçimde ifade etmesini gerektiren bir veri koruma mekanizmasıdır. Çalışma, yapay zekâ sohbet botlarına girilen kişisel ve hassas bilgilerin işlenmesi bakımından Endonezya'nın 2022 tarihli Personal Data Protection Law'u (PDP Law) ile Avrupa Birliği Genel Veri Koruma Tüzüğü'nü (General Data Protection Regulation, GDPR) normatif ve karşılaştırmalı hukuk yöntemiyle incelemektedir.
Araştırmanın temel sorusu, kullanıcının bir sohbet botuna bilgi vermiş olmasının her durumda hukukî olarak geçerli rıza anlamına gelip gelmediğidir. Yazarların değerlendirmesine göre cevap yalnızca “kullanıcı veriyi kendisi yazdı” şeklinde verilemez. Kullanıcının hangi verinin hangi amaçla işlendiğini anlayabilmesi, seçimin özgür olması, rızanın belirli ve bilgilendirilmiş olması, gerektiğinde geri çekilebilmesi ve veri sorumlusu ile veri işleyenin hesap verebilir olması gerekir.
Çalışma, PDP Law ile GDPR'nin veri koruma, şeffaflık, rıza, hesap verebilirlik ve veri sahibi hakları gibi temel ilkelerde ortak yönler taşıdığını; ancak yazarların karşılaştırmalı değerlendirmesine göre GDPR'nin hassas veri kategorileri, veri sahibi haklarının uygulanması, yüksek riskli işlemlerin değerlendirilmesi, otomatik karar verme, denetim ve yaptırım mekanizmalarında daha ayrıntılı ve preskriptif bir çerçeve sunduğunu savunmaktadır.
Kaynak ayrıca yapay zekâ sohbet botlarındaki rıza sorununu yalnız hukuk metni meselesi olarak görmemektedir. Uzun ve karmaşık gizlilik bildirimleri, sürekli rıza talepleri, kullanıcının hızlı biçimde hizmete ulaşmak istemesi ve “dark pattern” olarak adlandırılan yönlendirici arayüz tasarımları, kâğıt üzerinde alınmış bir rızanın gerçekte ne kadar bilinçli ve özgür olduğu sorusunu ortaya çıkarmaktadır.
Bununla birlikte araştırma bir kullanıcı deneyi veya chatbot teknik denetimi değildir. Kullanıcılardan veri toplanmamış, gerçek chatbot sistemlerinin sunucuları veya veri saklama altyapıları teknik olarak incelenmemiş ve önerilen rıza arayüzleri deneysel olarak test edilmemiştir. Bulgular mevzuat, hukuk literatürü, düzenleyici kaynaklar ve ikincil vakaların normatif karşılaştırmalı analizinden gelmektedir.
Rıza paradoksu nedir?
Makalenin “rıza paradoksu” olarak ele aldığı temel gerilim şudur: kullanıcı bir yapay zekâ sohbet botuna kişisel bilgiyi kendi isteğiyle yazabilir, bir belge yükleyebilir veya hizmeti kullanmaya devam edebilir; fakat bu davranış tek başına kullanıcının verinin hangi amaçlarla, ne kadar süreyle, kim tarafından ve hangi ikincil süreçlerde kullanılacağını gerçekten bildiğini göstermeyebilir.
Başka bir ifadeyle, veriyi gönüllü olarak sisteme vermek ile verinin sonraki bütün işleme faaliyetlerine hukukî açıdan geçerli rıza göstermek aynı soru değildir.
Çalışma bu farkı özellikle sohbet botları açısından önemli görmektedir; çünkü kullanıcı ile sistem arasındaki konuşma biçimi geleneksel bir web formundan daha kişisel ve doğal hissedilebilir. Kullanıcı konuşma ilerledikçe sağlık durumu, mali bilgiler, özel yazışmalar, özgeçmiş bilgileri, kişisel sorunlar veya başka hassas içerikler paylaşabilir.
Yapay Zekâ Sohbet Botlarında Geçerli Rıza Ne Anlama Geliyor?
Çalışmanın karşılaştırmalı hukuk çerçevesinde geçerli rıza; gerçek bir seçime dayanmalı, belirli bir veri işleme amacıyla bağlantılı olmalı, yeterli bilgi üzerine kurulmalı, açık ve tereddüde yer bırakmayacak biçimde ifade edilmeli ve rıza hukukî dayanak olarak kullanılıyorsa geri çekme imkânı sağlamalıdır; kullanıcının yalnızca sessiz kalması, hizmeti kullanması veya anlaşılması güç bir bildirimin ardından devam etmesi otomatik olarak bilinçli rızayla eş tutulmamalıdır.
“Özgürce verilmiş” rıza ne demektir?
Özgür rıza, kullanıcıya gerçekte seçim hakkı tanınması anlamına gelir. Kullanıcı hizmetin tasarımı nedeniyle belirli bir seçeneğe zorlanıyorsa veya “kabul et” seçeneği çok görünürken “reddet” seçeneği gizleniyorsa hukukî özgürlük tartışmalı hale gelebilir.
Kaynak özellikle arayüz tasarımının rızanın hukukî niteliğini etkileyebileceğini savunmaktadır. Bu nedenle yalnızca sözleşme metninin bulunması değil, seçimin kullanıcıya nasıl sunulduğu da önem taşır.
“Belirli” rıza ne demektir?
Belirli rıza, kullanıcının soyut biçimde “verilerimin kullanılmasını kabul ediyorum” demesinden daha dar bir kavramdır. Hangi veri kategorisinin hangi amaç için işlendiğinin anlaşılabilir olması gerekir.
Örneğin bir verinin sohbet hizmetini sağlamak için kullanılması ile aynı verinin ikincil bir amaç için yeniden kullanılması aynı işleme amacı olmayabilir. Çalışma bu nedenle tek seferlik ve çok geniş rıza mekanizmalarını AI sistemleri açısından problemli görmektedir.
“Bilgilendirilmiş” rıza ne demektir?
Kullanıcının karar verirken veri işlemenin temel sonuçlarını anlayabilecek bilgiye sahip olması gerekir. Çalışma, uzun hukuk metinlerinin teknik olarak bilgi vermesine rağmen pratikte kullanıcının neye izin verdiğini anlamasını zorlaştırabileceğini tartışmaktadır.
Bu nedenle yazarların önerilerinden biri, önce kısa ve yüksek seviyeli bir işleme özeti, ardından isteyen kullanıcının ayrıntılı bilgiye ulaşabileceği ikinci bir katman sunulmasıdır.
Rızanın geri çekilebilir olması neden önemli?
Rıza bir hukukî işleme dayanağı olarak kullanılıyorsa kullanıcının daha sonra kararını değiştirebilmesi önemlidir. Kaynak özellikle sürekli çalışan AI sistemlerinde rızanın yalnız hesap açılışında bir kere alınmasının yeterli olmayabileceğini savunmakta ve ikincil veri kullanımında devam eden bildirimleri tartışmaktadır.
Rıza Kişisel Veri İşlemenin Tek Hukukî Dayanağı mı?
Hayır. Çalışmanın kendi hukuk karşılaştırmasına göre hem PDP Law hem de GDPR veri işlemenin hukukî dayanağını yalnız rızayla sınırlamaz; sözleşmenin ifası, hukukî yükümlülük, hayati çıkarlar, kamu yararı veya yetkisi ve belirli koşullarda meşru menfaat gibi başka dayanaklar da bulunabilir. Bu nedenle çalışmadaki “geçerli rıza” tartışması, rızanın kullanılan hukukî dayanak olduğu işlemlerde rızanın gerçekten geçerli olup olmadığı sorusudur.
Veri sahibi kimdir?
Veri sahibi veya data subject, kişisel verinin ilişkilendirildiği gerçek kişidir. Chatbot örneğinde bu kişi çoğu durumda kendi bilgilerini sisteme giren kullanıcıdır.
Veri sorumlusu kimdir?
Veri sorumlusu veya data controller, kişisel verinin neden ve nasıl işleneceğine ilişkin temel amaç ve araçları belirleyen aktördür.
Veri işleyen kimdir?
Veri işleyen veya data processor, veriyi veri sorumlusunun belirlediği amaç ve talimatlar doğrultusunda işleyen aktördür. Çalışma, AI sohbet botlarında sorumluluk tartışmasının yalnız yazılımın kendisine yüklenemeyeceğini; veri sorumluları, veri işleyenler, geliştiriciler ve platform işletmecileri gibi hukukî ve teknik aktörlerin rollerinin belirlenmesi gerektiğini savunmaktadır.
AI sohbet botunun kendisi hukukî kişi midir?
Makale giriş bölümünde sohbet botunun bağımsız hukuk öznesi olarak mı, yoksa veri sorumlusu ve veri işleyenlerin kontrolündeki bir araç olarak mı değerlendirilmesi gerektiğini araştırma sorununun bir parçası olarak gündeme getirmektedir. Ancak çalışma AI sohbet botlarına bağımsız hukuk kişiliği tanıyan yeni bir hukuk statüsü ortaya koymamaktadır; sonuç bölümü hesap verebilirliği veri sorumluları, veri işleyenler, geliştiriciler ve diğer insan/kurumsal aktörler üzerinden tartışmaktadır.
Kişisel veri ve hassas veri arasındaki fark
Kişisel veri, belirli veya belirlenebilir bir kişiyle ilişkilendirilebilen bilgidir. Hassas veri ifadesi ise farklı hukuk sistemlerinde farklı teknik kategorilere karşılık gelebilir.
Çalışmanın karşılaştırdığı iki rejim aynı terminolojiyi kullanmamaktadır. GDPR, Article 9 kapsamında Special Categories of Personal Data kavramını kullanırken Endonezya PDP Law Specific Personal Data kategorisini kullanmaktadır.
Bu iki kategori önemli ölçüde örtüşse de aynı liste değildir.
PDP Law ile GDPR Hassas Veriyi Nasıl Farklı Sınıflandırıyor?
Çalışmanın kaynak Tablo 1'de yaptığı mevzuat eşlemesine göre GDPR Article 9; ırksal/etnik köken, politik görüş, dinî inanç, sendika üyeliği, biyometrik, sağlık ve genetik veriler gibi belirli kategorileri özel kategori olarak sınıflandırırken Endonezya PDP Law'ın “Specific Personal Data” listesi sağlık, biyometrik, genetik, çocuklara ilişkin, sabıka ve kişisel mali verileri öne çıkarmaktadır; ancak bu fark “listede olmayan veri hiçbir şekilde korunmuyor” anlamına gelmez.
| Veri türü | GDPR: Article 9 özel kategori | PDP Law: Specific Personal Data | Yorum sınırı |
|---|---|---|---|
| Irksal / etnik köken | Evet | Hayır | Kaynak yazarlarının statutory mapping'ine göre |
| Politik görüş | Evet | Hayır | Yalnız veri sınıflandırması bağlamında |
| Dinî inanç | Evet | Specific kategoride değil; kaynak bunu genel kişisel veri bağlamında ele alıyor | Bu çalışma dinî içerik veya inanç tartışması yürütmez |
| Sendika üyeliği | Evet | Hayır | Kaynak Tablo 1 sınıflandırması |
| Biyometrik veri | Evet | Evet | İki rejimde de güçlendirilmiş koruma tartışmasına konu olur |
| Sağlık verisi | Evet | Evet | İki rejimde de hassas/specific bağlamında ele alınır |
| Genetik veri | Evet | Evet | Kaynak Tablo 1 |
| Çocuklara ilişkin veri | Article 9 özel kategori listesinde değil | Evet | GDPR'de çocuk verisi başka hükümlerle ayrıca korunur; “korunmuyor” demek değildir |
| Ceza mahkûmiyeti / sabıka verisi | Article 9 özel kategori listesinde değil | Evet | GDPR Article 10 ayrıca düzenler |
| Kişisel mali veri | Article 9 özel kategori listesinde değil | Evet | Article 9 dışında olması genel veri korumasının bulunmadığı anlamına gelmez |
Bu tablo okunurken en önemli nokta şudur: “GDPR özel kategori listesinde değil” ifadesi “GDPR kapsamında hiçbir koruma yok” anlamına gelmez. Kaynak çalışmanın kendi dipnotu çocuk verileri için diğer GDPR hükümlerine, ceza mahkûmiyeti verileri için ise Article 10'a ayrıca işaret etmektedir.
GDPR neden çalışmada daha hak-temelli olarak tanımlanıyor?
Yazarlar GDPR'yi insan onuru, özerklik, ayrımcılığa karşı koruma ve veri sahibinin uygulanabilir hakları üzerinden daha “rights-based” bir yapı olarak yorumlamaktadır.
Kaynağın karşılaştırmasına göre GDPR erişim, düzeltme, silme, işlemeyi kısıtlama, veri taşınabilirliği, itiraz ve otomatik karar vermeye ilişkin ayrıntılı hak ve prosedürler içerir.
PDP Law neden daha risk-temelli olarak tanımlanıyor?
Çalışma PDP Law'ın şeffaflık, adalet, hesap verebilirlik ve belirli yüksek riskli işlemlere ilişkin yükümlülükler getirdiğini; fakat bunların uygulama ayrıntılarının GDPR kadar preskriptif olmadığını savunmaktadır.
Bu, PDP Law'ın hiç veri sahibi hakkı içermediği anlamına gelmez. Kaynak, PDP Law içerisinde bilgi alma, veriyi düzeltme, erişim/kopya alma, silme veya yok etme, rızayı geri çekme, belirli otomatik işleme/profillemeye itiraz etme, zarar talebi ve belirli koşullarda veriyi başka veri sorumlusuna aktarma gibi hakları ayrıca sıralamaktadır.
Yazarların eleştirisi, bu hakların özellikle AI ve otomatik veri işleme bağlamında nasıl uygulanacağına ilişkin prosedür ve denetim mekanizmalarının yeterince ayrıntılı olmadığı yönündedir.
DPIA nedir?
Data Protection Impact Assessment (DPIA) — Veri Koruma Etki Değerlendirmesi, kişisel veri işleme faaliyetinin kişiler üzerinde yüksek risk oluşturup oluşturmadığını ve bu risklerin nasıl azaltılabileceğini işlem başlamadan veya yüksek riskli süreç planlanırken sistematik biçimde değerlendirmeye yönelik bir yönetişim aracıdır.
Kaynak, GDPR Article 35'i yüksek riskli işlemler için ayrıntılı DPIA çerçevesinin örneği olarak ele almakta; PDP Law Article 34 ve ilgili maddelerde de yüksek potansiyel riskli işleme için etki değerlendirmesi bulunduğunu belirtmektedir. Yazarların eleştirisi PDP Law'da hiçbir etki değerlendirmesi bulunmaması değil, bu değerlendirmeye ilişkin asgari ve operasyonel yönergelerin GDPR kadar ayrıntılı olmamasıdır.
DPO nedir?
Data Protection Officer (DPO) — Veri Koruma Görevlisi, belirli koşullarda bir kurumun veri koruma yükümlülüklerini takip eden, uyumu destekleyen ve veri koruma yönetişiminde uzman rol üstlenen kişidir.
Çalışma GDPR Article 37 ile PDP Law'ın ilgili DPO hükümlerini karşılaştırarak iki hukuk sisteminde görevlendirme koşulları ve düzenleyici ayrıntı düzeylerinin farklılaştığını tartışmaktadır.
Dark Pattern ve Rıza Yorgunluğu Neden Önemli?
Çalışmaya göre rıza yalnız hukuk metnindeki şartlardan oluşmaz; arayüz kullanıcının kararını sistematik biçimde yönlendiriyorsa veya kullanıcı art arda gelen uzun bildirimlerden dolayı neyi kabul ettiğini değerlendirmeyi bırakıyorsa, kâğıt üzerinde alınmış bir “kabul” gerçek anlamda özgür ve bilgilendirilmiş rıza olmayabilir.
Dark pattern nedir?
Dark pattern, dijital bir arayüzün kullanıcıyı belirli bir seçeneğe yönlendirecek, alternatif seçimi gizleyecek veya bilinçli karar vermeyi zorlaştıracak biçimde tasarlanmasıdır.
Kaynakta verilen örnekler arasında önceden işaretlenmiş kutular, kafa karıştırıcı çift olumsuz ifadeler, gizlenmiş vazgeçme yolları ve “Kabul Et” seçeneğinin “Reddet” seçeneğinden çok daha görünür hale getirilmesi bulunmaktadır.
Rıza yorgunluğu nedir?
Rıza yorgunluğu (consent fatigue), kullanıcının sürekli olarak gizlilik bildirimi, çerez tercihi, kullanım koşulu ve veri işleme onayıyla karşılaşması sonucunda bu kararları ayrıntılı değerlendirmeyi bırakmasıdır.
Kullanıcı teknik olarak bir seçeneğe tıklamış olabilir; ancak uzun, karmaşık veya sürekli tekrarlanan bildirimler kullanıcının gerçekte neye izin verdiğini anlamasını zorlaştırabilir. Kaynak bu nedenle rızanın yalnız biçimsel olarak kaydedilmesini yeterli görmemektedir.
Privacy by Design ne anlama geliyor?
Privacy by Design — Tasarımdan İtibaren Mahremiyet, veri koruma önlemlerinin sistem tamamlandıktan sonra eklenen bir uyarı metni olmaktan çıkarılıp ürünün veya hizmetin tasarımına başlangıçtan itibaren yerleştirilmesi düşüncesidir.
Çalışma, AI chatbotlarında geçerli rıza için yalnız uzun bir gizlilik politikası sunmanın değil, veri toplama ve rıza arayüzünün kendisinin de kullanıcı özerkliğini desteklemesi gerektiğini savunmaktadır.
Çalışmanın Yöntemi ve Bulguları
Normatif hukuk araştırması ne demektir?
Normatif hukuk araştırması, insanların davranışlarını deney veya anketle ölçmek yerine hukuk kurallarını, ilkelerini, doktrinleri ve bunların birbirleriyle ilişkisini inceleyen araştırma yaklaşımıdır.
Bu çalışmada “kaç kullanıcı bilinçli rıza verdi?” veya “hangi arayüz yüzde kaç daha başarılı?” gibi ampirik sorular ölçülmemiştir. Bunun yerine “PDP Law ve GDPR geçerli rızayı nasıl düzenliyor?”, “AI chatbot ortamında bu kuralların uygulanmasında hangi hukukî boşluklar ortaya çıkıyor?” ve “hangi reformlar önerilebilir?” soruları ele alınmıştır.
Araştırma soruları
Kaynak iki temel araştırma sorusunu açıkça belirtmektedir:
- PDP Law ile AB GDPR, özel ve hassas bilgiye yönelik düzenleyici yaklaşımları bakımından nasıl karşılaştırılabilir?
- Özel ve hassas bilgi AI sohbet botları tarafından toplandığında rızanın geçerliliği nasıl belirlenebilir?
Araştırmanın hukuk kaynakları
| Kaynak grubu | Çalışmadaki rolü |
|---|---|
| Indonesia Law No. 27 of 2022 on Personal Data Protection | Endonezya kişisel veri koruma rejiminin temel normatif kaynağı |
| Regulation (EU) 2016/679 — GDPR | AB veri koruma rejiminin karşılaştırmalı temel kaynağı |
| Regulation (EU) 2024/1689 — EU AI Act | AI düzenlemesinin daha geniş Avrupa bağlamını destekleyen mevzuat |
| OECD Privacy Guidelines | Uluslararası veri koruma ilkelerinin karşılaştırmalı arka planı |
| Akademik makaleler, hukuk kitapları ve uluslararası raporlar | İkincil hukuk ve literatür desteği |
Kaynaklar nasıl seçildi?
Yazarlar kapsamlı bir masa başı kütüphane taraması yaptıklarını ve birincil/ikincil hukuk kaynaklarını sistematik biçimde incelediklerini belirtmektedir. Materyal seçiminde amaçlı örnekleme kullanılmış ve AI, otomatik veri işleme ve veri korumaya ilişkin görece güncel mevzuat değişiklikleri ile akademik tartışmalara öncelik verilmiştir.
Karşılaştırmalı sentez nasıl yapıldı?
Çalışma hukukî materyalleri nitel-normatif yöntemle karşılaştırmaktadır. Özellikle PDP Law Article 20 ile GDPR Articles 6 ve 7'deki veri işleme dayanakları ve rıza unsurları ayrıştırılmış; iki sistemin otomatik işleme ortamındaki uygulanabilirliği karşılaştırılmıştır.
Veri sahibi haklarının karşılaştırılması
Çalışmanın tartışmasına göre PDP Law, veri sahiplerine çeşitli temel haklar tanımaktadır. Kaynak bunlar arasında bilgilendirilme, hatalı verileri tamamlama veya düzeltme, kişisel veriye erişme/kopya alma, veriyi sona erdirme-silme-yok etme, rızayı geri çekme, belirli otomatik işlem veya profillemeye itiraz etme, ihlal durumunda tazminat talep etme ve belirli koşullarda veriyi başka veri sorumlusuna aktarma gibi hakları saymaktadır.
Yazarlar GDPR'de bu hakların daha ayrıntılı prosedür, süre, denetim ve yaptırım mekanizmalarıyla desteklendiğini savunmaktadır.
Otomatik karar verme neden ayrıca önemli?
AI sistemlerinde kişisel veri yalnız depolanmakla kalmayabilir; sınıflandırma, profil oluşturma veya otomatik karar süreçlerinde kullanılabilir. Kaynak GDPR Article 22'yi otomatik karar verme bağlamında önemli bir hak koruması olarak tartışmakta, PDP Law'ın AI-özgü otomatik işleme konusunda daha ayrıntılı ikincil düzenlemeye ihtiyaç duyduğunu savunmaktadır.
Çalışmanın rıza geçerliliği konusundaki ana değerlendirmesi
Kaynağın temel normatif mantığı şu şekilde özetlenebilir:
- Bir hizmeti kullanmaya devam etmek her zaman bilinçli rıza anlamına gelmez.
- Sessizlik veya gizli bir opt-out yolu özgür ve açık rıza için yeterli olmayabilir.
- Veri işleme amaçları kullanıcı tarafından anlaşılabilir olmalıdır.
- Hassas veri işlemede koruma düzeyi daha yüksek olmalıdır.
- Rızanın geri çekilebilmesi gerekir.
- AI ortamında veri işlemenin devamlılığı nedeniyle rıza süreçleri de gerektiğinde devam eden bildirimlerle desteklenmelidir.
- Veri sorumluları ve veri işleyenler hesap verebilir olmalıdır.
Kaynağın kullandığı tarihsel güvenlik örnekleri
Çalışma hukukî tartışmayı desteklemek için daha önce yayımlanmış ikincil kaynaklardan bazı AI güvenlik olaylarını örnek vermektedir. Bunlardan biri Group-IB'nin bilgi çalan zararlı yazılımlarla enfekte cihazlardan ChatGPT hesap kimlik bilgilerinin ele geçirilmesine ilişkin raporudur. Kaynak 101.100 enfekte cihazı ve Mayıs 2023'te 26.802 hesap kaydı içeren logların tepe noktasına ulaştığını aktarmaktadır.
Burada önemli bir ayrım vardır: kaynak olayın infostealer malware yoluyla cihazlardan kimlik bilgisi toplanmasıyla ilişkili olduğunu bildirmektedir. Bu nedenle söz konusu sayı “ChatGPT sunucularından doğrudan 101.100 hesabın sızdırıldığı” şeklinde yeniden yorumlanmamalıdır.
Çalışma ayrıca Mart 2023'te meydana gelen ve bazı kullanıcıların başkalarına ait konuşma başlıklarını görebildiği ChatGPT hatasını tarihsel bir veri gizliliği örneği olarak kullanmaktadır. Bu olaylar çalışmanın ürettiği yeni veri değildir; kaynak literatürdeki vakalar hukukî risk tartışmasına örnek olarak aktarılmıştır.
Kaynak Figure 1'in rolü ve sınırı
Kaynak Figure 1, yazarların ChatGPT'nin belirli bir dönemdeki giriş ekranını kullanarak kullanım koşulları ve gizlilik uyarısının görünürlüğünü tartıştığı bir ekran görüntüsüdür. Yazarlar küçük ve geri plandaki metnin kullanıcının rıza kararını yeterince görünür kılmadığını değerlendirmektedir.
Bu şekil zaman-bağımlıdır. Yazılım arayüzleri değişebildiği için kaynak Figure 1 bugünkü veya gelecekteki ChatGPT arayüzünün nasıl çalıştığını kanıtlayan kalıcı teknik veri olarak görülmemelidir. Bu nedenle Verianla kaynak ekran görüntüsünü yeniden kullanmamaktadır.
Kaynağın önerdiği üç somut rıza arayüzü reformu
| Öneri | Kaynağın önerdiği yapı | Amaç |
|---|---|---|
| Katmanlı açıklama | Önce kısa ve açık veri işleme özeti, ardından ayrıntılı rıza bilgisi | Bilgi yükünü azaltmak ve temel işleme amacını görünür kılmak |
| Eşit seçim görünürlüğü | “Accept” ve “Decline” seçeneklerinin benzer görsel önemle sunulması | Yönlendirici veya aldatıcı seçim mimarisini azaltmak |
| Devam eden bildirim | İkincil kullanım veya model yeniden eğitimi gibi yeni amaçlarda yeniden bilgilendirme ve geri çekme seçeneği | Rızayı tek seferlik bir formalite olmaktan çıkarmak |
Bu üç öneri çalışmanın normatif reform önerileridir. Makale bunları gerçek kullanıcılarla A/B testiyle karşılaştırmamış, kullanıcıların anlama oranını ölçmemiş ve bu tasarımların mevzuata uyumu yüzde olarak hesaplanmamıştır.
Şeffaflık ve denetim önerileri
Çalışma yalnız rıza düğmelerini değiştirmeyi yeterli görmemektedir. AI sistemlerinin hangi veri kaynaklarını kullandığı, veri işleme amacının ne olduğu, hangi sınırlamalara sahip olduğu ve kullanıcı bilgilerinin nasıl işlendiği konusunda daha fazla şeffaflık önerilmektedir.
Yazarlar ayrıca bağımsız denetimlerin, bias/fairness kontrollerinin, teknik ve etik uyum değerlendirmelerinin ve veri koruma otoritelerinin daha belirgin gözetiminin AI yönetişimine katkı sağlayabileceğini tartışmaktadır.
Çalışmanın desteklediği sonuçlar
- PDP Law ve GDPR kişisel veri korumasında rıza, şeffaflık, hesap verebilirlik ve veri sahibi hakları gibi ortak temel ilkeler taşımaktadır.
- İki sistemin hassas/özel veri kategorileri tamamen aynı değildir.
- Çalışmanın karşılaştırmalı değerlendirmesine göre GDPR daha ayrıntılı ve preskriptif uygulama hükümleri sunmaktadır.
- PDP Law veri sahiplerine erişim, düzeltme, silme, rıza geri çekme ve başka haklar tanımaktadır; yazarların eleştirisi bu hakların AI bağlamındaki operasyonel ayrıntılarına yöneliktir.
- AI sohbet botlarında rıza yalnızca hukuk metninden değil arayüz tasarımından da etkilenebilir.
- Dark pattern ve rıza yorgunluğu, özgür ve bilgilendirilmiş rıza açısından hukukî problem oluşturabilir.
- Veri sorumluları, veri işleyenler ve geliştiricilerin hesap verebilirliği AI veri korumasının merkezindedir.
- Yazarlar PDP Law'ın AI ve otomatik işlemeye ilişkin daha ayrıntılı düzenleyici yönergelerle güçlendirilmesini önermektedir.
Çalışmanın desteklemediği sonuçlar
- Çalışma gerçek chatbot kullanıcılarının yüzde kaçının gizlilik politikasını okuduğunu ölçmemiştir.
- Çalışma belirli bir chatbot şirketinin güncel sunucu mimarisini veya veri saklama sistemini teknik olarak denetlememiştir.
- Çalışma bütün AI chatbotlarının bütün kullanıcı girdilerini model eğitimi için kullandığını teknik olarak kanıtlamamaktadır.
- Çalışma önerilen katmanlı rıza arayüzünün kullanıcı anlayışını deneysel olarak artırdığını kanıtlamamaktadır.
- Figure 1'deki arayüz bugünkü bütün chatbot arayüzlerini temsil eden kalıcı bir standart değildir.
- Group-IB örneği, 101.100 hesabın doğrudan chatbot sağlayıcısının sunucularından sızdırıldığını göstermez; kaynak olayda bilgi çalan zararlı yazılımlarla enfekte cihazlardan söz etmektedir.
- Normatif karşılaştırma, mahkeme tarafından verilmiş bağlayıcı bir hukuk kararı değildir.
- Çalışmanın PDP Law reform önerileri hâlihazırda yürürlükte olan yeni hukuk kuralları değildir.
Yöntemsel sınırlılıklar
Ampirik kullanıcı verisi yok: Kullanıcıların gerçek rıza davranışları doğrudan ölçülmemiştir.
Teknik sistem denetimi yok: LLM sunucuları, veri tabanları, saklama süresi veya gerçek veri akışları araştırmacılar tarafından doğrudan denetlenmemiştir.
Normatif yöntem: Çalışmanın “daha güçlü”, “daha ayrıntılı” veya “daha etkili” gibi düzenleyici değerlendirmeleri hukukî karşılaştırmaya dayanır; deneysel performans metriği değildir.
İkincil vakalar: Chatbot güvenlik örnekleri daha önce yayımlanmış haber, rapor ve akademik kaynaklardan alınmaktadır; araştırmacıların oluşturduğu olay veri seti değildir.
Arayüz zamana bağlıdır: Kaynak Figure 1 belirli bir tarihsel kullanıcı arayüzünü göstermektedir ve yazılım arayüzleri sonradan değişebilir.
Öneriler test edilmemiştir: Katmanlı açıklama, eşit Accept/Decline görünürlüğü ve devam eden bildirim mekanizmaları normatif önerilerdir; bu araştırmada kontrollü kullanıcı testi yapılmamıştır.
Kaynağın sonuç önerileri
Yazarlar PDP Law'ın AI çağında daha işlevsel hale gelmesi için hassas/specific veri tanımlarının ve otomatik işleme hükümlerinin netleştirilmesini; veri sahibi, veri sorumlusu ve veri işleyenlerin hak ve yükümlülüklerinin daha operasyonel hale getirilmesini; denetim mekanizmalarının güçlendirilmesini; endüstri-özel rehberlerin geliştirilmesini; şeffaflığın artırılmasını; bilinçli ve açık rızayı destekleyen arayüzlerin kullanılmasını ve etik AI ilkelerinin veri koruma yönetişimine dahil edilmesini önermektedir.
Kaynak ve Yöntem Notu
Özgün başlık: The Consent Paradox: Evaluating the Validity of Sensitive Data Collection by AI Chatbots
Yazarlar: Marianne Charleen Sabini, Fajar Sugianto, Kentarou Kaneda, Vincensia EP Sari, Jerry Shalmont.
Yazar sırası: Kaynaktaki sıra aynen korunmuştur.
Eş katkı: Kaynakta eş birinci yazarlık veya eş katkı bildirimi bulunmamaktadır.
Correspondence bilgisi: PDF “Corresponding email: fajar.sugianto@uph.edu” bilgisini vermektedir. Yazar satırındaki sembol yerleşimi ayrı ve açık bir “corresponding author” adı sunmadığından Verianla bundan ilave kimlik çıkarımı yapmamaktadır.
Afiliyasyon 1: Faculty of Law, Universitas Pelita Harapan, Tangerang, Indonesia.
Afiliyasyon 2: Ginzaseiwa Law Office, Tokyo, Japan.
Yazar-afiliyasyon eşleşmesi: Marianne Charleen Sabini, Fajar Sugianto, Vincensia EP Sari ve Jerry Shalmont — Universitas Pelita Harapan; Kentarou Kaneda — Ginzaseiwa Law Office.
Dergi: Indonesian Journal of Advocacy and Legal Services.
Yayıncı: Faculty of Law, Universitas Negeri Semarang.
Cilt / sayı: Volume 8, Issue 1 (2026).
Sayfalar: 211–270.
Makale türü: Research Article; normatif/doktrinel karşılaştırmalı hukuk araştırması.
DOI: 10.15294/ijals.v8i1.37509.
Resmî DOI bağlantısı: https://doi.org/10.15294/ijals.v8i1.37509
Resmî makale sayfası: https://journal.unnes.ac.id/journals/ijals/article/view/37509
Yayın tarihi: 8 Haziran 2026.
Hakemlik: Derginin Research Article bölümü hakemlidir; dergi double-blind peer review uyguladığını bildirmektedir.
Lisans: Creative Commons Attribution-NonCommercial-ShareAlike 4.0 International (CC BY-NC-SA 4.0).
Ana araştırma çerçevesi: Normatif hukuk araştırması, doktrinel analiz, mevzuat yaklaşımı ve karşılaştırmalı hukuk.
Birincil hukuk kaynakları: Indonesia Law No. 27 of 2022 on Personal Data Protection ve Regulation (EU) 2016/679 — General Data Protection Regulation.
Diğer düzenleyici kaynaklar: Regulation (EU) 2024/1689 — EU AI Act ve OECD Guidelines on the Protection of Privacy and Transborder Flows of Personal Data.
İkincil kaynaklar: Akademik dergi makaleleri, hukuk kitapları, tezler ve ilgili uluslararası raporlar.
Kaynak toplama: Kapsamlı masa başı kütüphane taraması ve amaçlı seçim; güncel AI, otomatik veri işleme ve veri koruma tartışmalarına öncelik verilmiştir.
Analiz: Qualitative-normative comparative synthesis. Özellikle PDP Law Article 20 ile GDPR Articles 6 ve 7'deki hukukî veri işleme dayanakları ve geçerli rıza unsurları karşılaştırılmıştır.
İnsan katılımcı: Yoktur.
Anket / görüşme / deney: Yoktur.
Kontrol grubu: Yoktur.
İstatistiksel analiz: Yoktur.
Matematiksel formül: Kaynakta araştırmanın merkezinde yer alan matematiksel denklem bulunmamaktadır.
Teknik AI denetimi: Yapılmamıştır. Çalışma LLM altyapısını, eğitim veri setini, gerçek veri saklama sistemlerini veya sunucu düzeyindeki işleme süreçlerini doğrudan ölçmemektedir.
Kaynak Tablo 1: GDPR Special Categories of Personal Data ile PDP Law Specific Personal Data sınıflandırmalarını karşılaştırmaktadır. Tablodaki “x” işareti ilgili verinin hukuk sisteminde bütünüyle korumasız olduğu anlamına gelmemektedir; örneğin çocuk ve cezai mahkûmiyet verileri GDPR'de başka hükümlerle düzenlenmektedir.
Kaynak Figure 1: ChatGPT'nin belirli bir tarihsel kullanıcı arayüzünün ekran görüntüsüdür. Yazarlar bunu rıza bilgisinin görünürlüğünü ve dark-pattern tartışmasını açıklamak için kullanmaktadır. Arayüz zamana bağlı olduğundan Verianla bu screenshot'ı güncel sistem davranışının kanıtı gibi yeniden kullanmamıştır.
Ana yorum sınırı: Çalışmanın GDPR'nin daha ayrıntılı/preskriptif ve PDP Law'ın daha az operasyonel olduğu yönündeki sonuçları yazarların 2026 tarihli normatif hukuk karşılaştırmasıdır; yeni bir mahkeme kararı veya deneysel etki ölçümü değildir.
Finansman: “None” olarak bildirilmiştir.
Kurumsal destek: Yazarlar Universitas Pelita Harapan Faculty of Law ve Ginzaseiwa Law Office'e kurumsal destek için teşekkür etmektedir.
Çıkar çatışması: Yazarlar çıkar çatışması bulunmadığını bildirmiştir.
Veri erişilebilirliği: Kaynakta ayrı bir Data Availability Statement bulunmamaktadır; çalışma yeni ampirik veri seti üretmemiş normatif hukuk araştırmasıdır.
Etik kurul: Kaynakta ayrı bir insan araştırması etik kurul/IRB onayı raporlanmamaktadır. Araştırmada insan katılımcı veya deneysel veri toplama bildirilmemiştir.
CRediT / yazar katkıları: Kaynakta ayrı bir ayrıntılı CRediT katkı tablosu bulunmamaktadır.
Generative AI beyanı: Yazarlar üretken yapay zekâ teknolojilerini yalnız dil çevirisi ve araştırma modellerinin uyarlanması amacıyla kullandıklarını; özgün veri veya esaslı bilimsel içerik üretiminde kullanmadıklarını; çıktıları gözden geçirerek çalışmanın bütünlüğü için sorumluluk üstlendiklerini bildirmiştir.
Tarihsel güvenlik örnekleri: Group-IB ve 2023 ChatGPT arayüz/bug örnekleri çalışmanın oluşturduğu deneysel veri değildir; hukukî tartışmaya destek amacıyla kullanılan ikincil vakalardır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir