


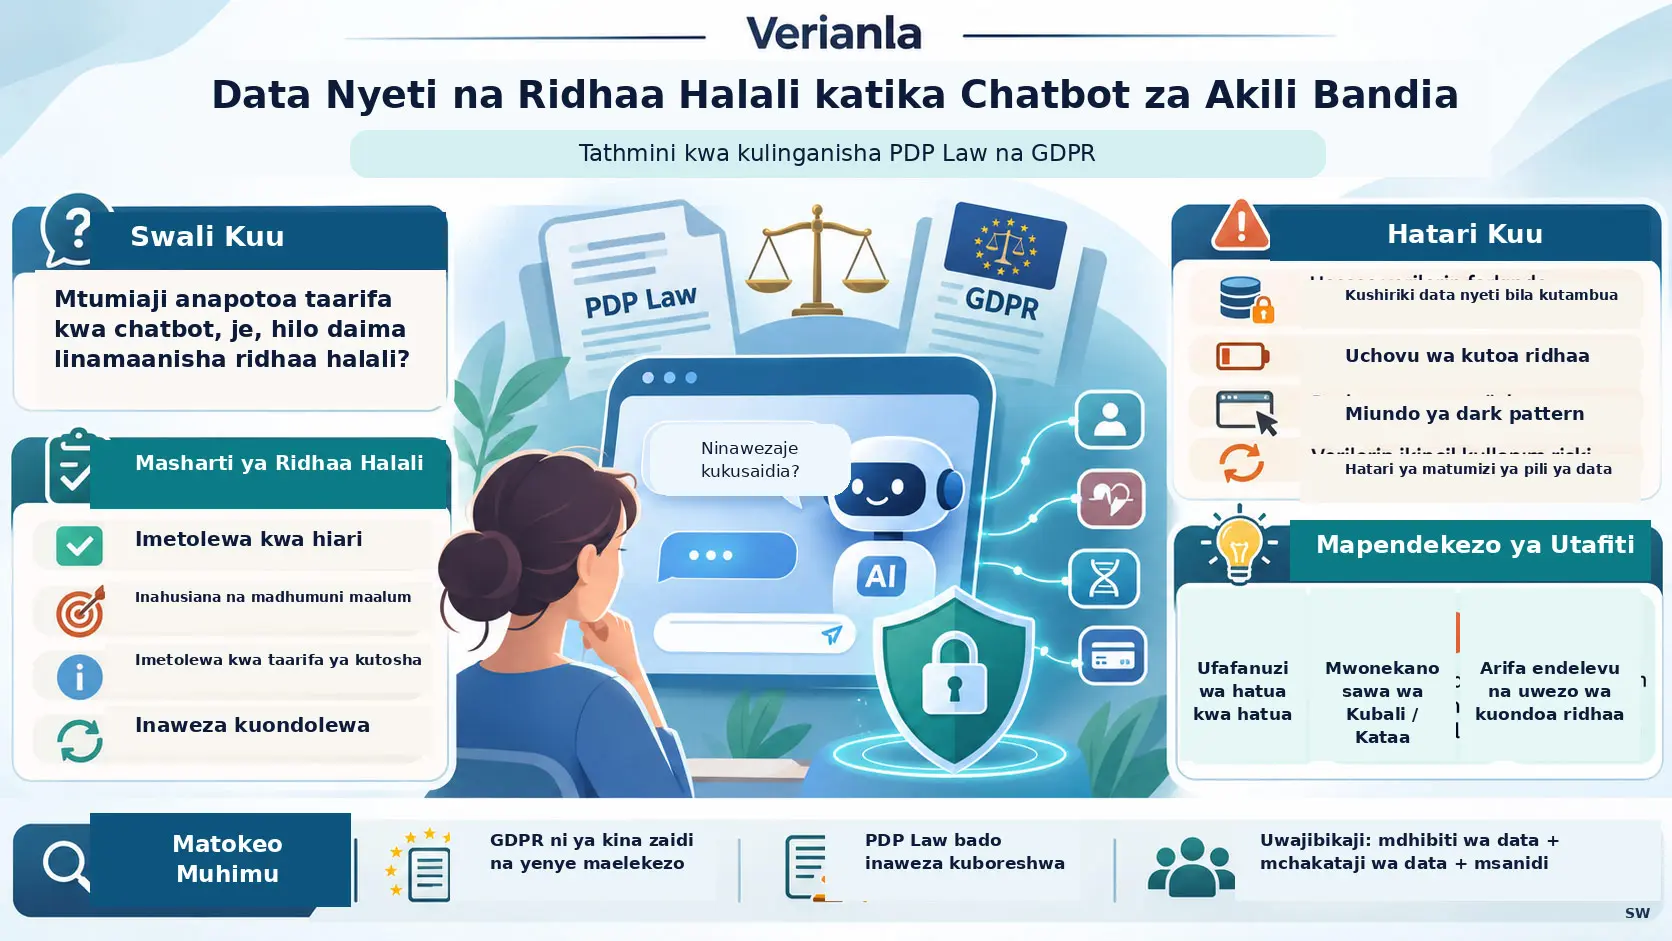
Ridhaa halali, katika mfumo wa kisheria wa utafiti huu ni utaratibu wa ulinzi wa data unaohitaji mtu kueleza uamuzi wake kuhusu uchakataji wa data yake binafsi kwa uwazi, kwa kusudi maalumu, akiwa na taarifa za kutosha na akiwa na uwezekano halisi wa kufanya uchaguzi. Utafiti unachunguza kwa mbinu ya sheria ya kinormativi na linganishi Personal Data Protection Law (PDP Law) ya Indonesia ya mwaka 2022 na General Data Protection Regulation (GDPR) ya Umoja wa Ulaya kuhusu uchakataji wa taarifa binafsi na nyeti zinazoingizwa katika chatbots za akili bandia.
Swali kuu la utafiti ni ikiwa kutoa taarifa kwa chatbot kunamaanisha ridhaa halali kisheria katika kila hali. Kwa tathmini ya waandishi, jibu haliwezi kuwa tu kwamba “mtumiaji aliandika data mwenyewe”. Mtumiaji lazima aweze kuelewa ni data gani inachakatwa kwa kusudi gani, uchaguzi uwe huru, ridhaa iwe mahsusi na yenye taarifa, iweze kuondolewa inapohitajika, na mdhibiti wa data pamoja na mchakataji wa data wawajibike.
Utafiti unaeleza kuwa PDP Law na GDPR zina mambo ya pamoja katika kanuni za msingi kama ulinzi wa data, uwazi, ridhaa, uwajibikaji na haki za mhusika wa data; hata hivyo, kwa tathmini linganishi ya waandishi, GDPR inatoa mfumo wa kina zaidi na wenye masharti mahususi katika makundi ya data nyeti, utekelezaji wa haki za mhusika wa data, tathmini ya uchakataji wenye hatari kubwa, maamuzi ya kiotomatiki, usimamizi na mifumo ya adhabu.
Chanzo pia hakichukulii tatizo la ridhaa katika chatbots za akili bandia kuwa suala la maandishi ya sheria pekee. Taarifa ndefu na changamano za faragha, maombi ya ridhaa yanayojirudia, hamu ya mtumiaji kufikia huduma haraka na miundo elekezi ya kiolesura inayoitwa “dark pattern” huibua swali la jinsi ridhaa iliyopatikana kwa njia rasmi ilivyo ya ufahamu na hiari kwa uhalisia.
Hata hivyo, utafiti huu si jaribio la watumiaji wala ukaguzi wa kiufundi wa chatbot. Hakuna data iliyokusanywa kutoka kwa watumiaji, seva au miundombinu ya kuhifadhi data ya mifumo halisi ya chatbot haikukaguliwa kiufundi, na violesura vilivyopendekezwa vya ridhaa havikujaribiwa kwa majaribio. Matokeo yanatokana na uchanganuzi linganishi wa kinormativi wa sheria, fasihi ya kisheria, vyanzo vya udhibiti na visa vya upili.
Kitendawili cha ridhaa ni nini?
Mvutano mkuu ambao makala inauita “kitendawili cha ridhaa” ni huu: mtumiaji anaweza kuandika taarifa binafsi kwa hiari katika chatbot ya akili bandia, kupakia hati au kuendelea kutumia huduma; lakini kitendo hicho pekee hakiwezi kuonyesha kwamba mtumiaji anajua kwa kweli data itatumika kwa madhumuni gani, kwa muda gani, na nani na katika michakato gani ya pili.
Kwa maneno mengine, kutoa data kwa mfumo kwa hiari na kutoa ridhaa halali kisheria kwa shughuli zote za baadaye za uchakataji wa data si swali lilelile.
Utafiti unaona tofauti hii kuwa muhimu hasa kwa chatbots kwa sababu namna ya mazungumzo kati ya mtumiaji na mfumo inaweza kuhisiwa kuwa ya binafsi na ya kawaida zaidi kuliko fomu ya kawaida ya wavuti. Mazungumzo yanapoendelea, mtumiaji anaweza kushiriki hali ya afya, taarifa za kifedha, mawasiliano ya faragha, taarifa za wasifu, matatizo binafsi au maudhui mengine nyeti.
Ridhaa Halali Katika Chatbots za Akili Bandia Inamaanisha Nini?
Katika mfumo wa sheria linganishi wa utafiti, ridhaa halali lazima itokane na uchaguzi halisi, ihusishwe na kusudi mahsusi la uchakataji wa data, ijengwe juu ya taarifa za kutosha, itolewe kwa uwazi na bila utata, na ikiwa ridhaa inatumiwa kama msingi wa kisheria, iruhusu kuondolewa; kukaa kimya tu, kutumia huduma au kuendelea baada ya taarifa ambayo ni ngumu kuelewa hakupaswi kulinganishwa moja kwa moja na ridhaa yenye ufahamu.
Ridhaa “iliyotolewa kwa hiari” inamaanisha nini?
Ridhaa ya hiari inamaanisha kumpa mtumiaji haki halisi ya kuchagua. Ikiwa mtumiaji analazimishwa kuelekea chaguo fulani kutokana na muundo wa huduma au chaguo la “kubali” linaonekana sana huku chaguo la “kataa” likifichwa, uhuru wa kisheria unaweza kuwa wa kutiliwa shaka.
Chanzo kinasisitiza hasa kwamba muundo wa kiolesura unaweza kuathiri sifa ya kisheria ya ridhaa. Kwa hiyo, si kuwepo kwa maandishi ya mkataba pekee kunakohusika, bali pia namna uchaguzi unavyowasilishwa kwa mtumiaji.
Ridhaa “mahsusi” inamaanisha nini?
Ridhaa mahsusi ni dhana finyu zaidi kuliko mtumiaji kusema kwa ujumla “nakubali data yangu itumike”. Lazima iwe rahisi kuelewa ni aina gani ya data inachakatwa kwa kusudi gani.
Kwa mfano, kutumia data kutoa huduma ya mazungumzo na kutumia tena data hiyo kwa kusudi la pili huenda visiwe kusudi moja la uchakataji. Kwa hiyo, utafiti unaona mifumo ya ridhaa ya mara moja na yenye upeo mpana sana kuwa yenye matatizo kwa mifumo ya AI.
Ridhaa “yenye taarifa” inamaanisha nini?
Mtumiaji anapaswa kuwa na taarifa zinazomwezesha kuelewa matokeo ya msingi ya uchakataji wa data anapofanya uamuzi. Utafiti unajadili kuwa maandishi marefu ya kisheria, ingawa kitaalamu yanatoa taarifa, yanaweza kwa vitendo kufanya iwe vigumu kwa mtumiaji kuelewa anachoruhusu.
Kwa hiyo, mojawapo ya mapendekezo ya waandishi ni kutoa kwanza muhtasari mfupi wa kiwango cha juu wa uchakataji na kisha safu ya pili ambako mtumiaji anayetaka anaweza kupata taarifa za kina.
Kwa nini ni muhimu ridhaa iweze kuondolewa?
Ikiwa ridhaa inatumika kama msingi wa kisheria wa uchakataji, ni muhimu mtumiaji aweze kubadili uamuzi wake baadaye. Chanzo kinasisitiza hasa kwamba katika mifumo ya AI inayofanya kazi mfululizo, kuchukua ridhaa mara moja tu wakati wa kufungua akaunti huenda kusitoshe na kinajadili taarifa endelevu katika matumizi ya pili ya data.
Je, Ridhaa Ndiyo Msingi Pekee wa Kisheria wa Uchakataji wa Data Binafsi?
Hapana. Kwa kulinganisha kwa kisheria katika utafiti, PDP Law na GDPR hazipunguzi msingi wa kisheria wa uchakataji wa data kuwa ridhaa pekee; kunaweza pia kuwa na misingi mingine kama utekelezaji wa mkataba, wajibu wa kisheria, maslahi muhimu ya maisha, maslahi au mamlaka ya umma na, katika hali fulani, maslahi halali. Kwa hiyo, mjadala wa “ridhaa halali” katika utafiti ni swali la iwapo ridhaa ni halali kweli katika uchakataji ambao ridhaa ndiyo msingi wa kisheria unaotumika.
Mhusika wa data ni nani?
Mhusika wa data au data subject, ni mtu halisi ambaye data binafsi inamhusu. Katika mfano wa chatbot, mara nyingi huyu ni mtumiaji anayeingiza taarifa zake mwenyewe katika mfumo.
Mdhibiti wa data ni nani?
Mdhibiti wa data au data controller, ni mhusika anayebainisha madhumuni na njia kuu za kwa nini na jinsi data binafsi itakavyochakatwa.
Mchakataji wa data ni nani?
Mchakataji wa data au data processor, ni mhusika anayechakata data kulingana na madhumuni na maelekezo yaliyowekwa na mdhibiti wa data. Utafiti unasema kuwa mjadala wa uwajibikaji katika chatbots za AI hauwezi kuwekwa kwa programu yenyewe pekee; majukumu ya wahusika wa kisheria na kiufundi kama wadhibiti wa data, wachakataji wa data, wasanidi na waendeshaji wa majukwaa yanapaswa kubainishwa.
Je, chatbot ya AI yenyewe ni mtu wa kisheria?
Katika utangulizi, makala inaibua kama sehemu ya swali la utafiti iwapo chatbot inapaswa kutathminiwa kama mhusika huru wa kisheria au kama zana iliyo chini ya udhibiti wa wadhibiti na wachakataji wa data. Hata hivyo, utafiti hautoi hadhi mpya ya kisheria inayozipa chatbots za AI utu huru wa kisheria; sehemu ya hitimisho inajadili uwajibikaji kupitia wadhibiti wa data, wachakataji, wasanidi na wahusika wengine wa kibinadamu/kitaasisi.
Tofauti kati ya data binafsi na data nyeti
Data binafsi, ni taarifa inayoweza kuhusishwa na mtu fulani au anayeweza kutambulika. Data nyeti inaweza kuendana na makundi tofauti ya kiufundi katika mifumo tofauti ya kisheria.
Mifumo miwili inayolinganishwa katika utafiti haitumii istilahi sawa. GDPR hutumia dhana ya Special Categories of Personal Data chini ya Article 9, ilhali PDP Law ya Indonesia hutumia kundi la Specific Personal Data.
Makundi haya mawili yanaingiliana kwa kiasi kikubwa, lakini si orodha ileile.
PDP Law na GDPR Zinapanga Data Nyeti kwa Tofauti Gani?
Kwa mujibu wa ulinganishaji wa kisheria uliofanywa katika Jedwali 1 la chanzo, GDPR Article 9 huainisha makundi fulani kama asili ya rangi/kabila, maoni ya kisiasa, imani ya dini, uanachama wa chama cha wafanyakazi, data za kibayometriki, afya na jenetiki kuwa makundi maalumu, huku orodha ya “Specific Personal Data” katika PDP Law ya Indonesia ikisisitiza data za afya, kibayometriki, jenetiki, zinazohusu watoto, rekodi za makosa ya jinai na data binafsi za kifedha; lakini tofauti hii haimaanishi kwamba “data isiyomo kwenye orodha hailindwi kabisa”.
| Aina ya data | GDPR: Article 9 kundi maalumu | PDP Law: Specific Personal Data | Kikomo cha tafsiri |
|---|---|---|---|
| Asili ya rangi / kabila | Ndiyo | Hapana | Kwa mujibu wa statutory mapping ya waandishi wa chanzo |
| Maoni ya kisiasa | Ndiyo | Hapana | Katika muktadha wa uainishaji wa data pekee |
| Imani ya dini | Ndiyo | Haipo katika kundi la Specific; chanzo kinaijadili katika muktadha wa jumla wa data binafsi | Utafiti huu haujadili maudhui ya kidini au imani |
| Uanachama wa chama cha wafanyakazi | Ndiyo | Hapana | Uainishaji wa Jedwali 1 la chanzo |
| Data ya kibayometriki | Ndiyo | Ndiyo | Katika mifumo yote miwili, inajadiliwa chini ya ulinzi ulioimarishwa |
| Data ya afya | Ndiyo | Ndiyo | Katika mifumo yote miwili, inajadiliwa katika muktadha wa nyeti/specific |
| Data ya jenetiki | Ndiyo | Ndiyo | Jedwali 1 la chanzo |
| Data inayohusu watoto | Haipo katika orodha ya makundi maalumu ya Article 9 | Ndiyo | Katika GDPR data ya watoto inalindwa pia kwa masharti mengine; hii haimaanishi “hailindwi” |
| Data ya hukumu ya jinai / rekodi ya uhalifu | Haipo katika orodha ya makundi maalumu ya Article 9 | Ndiyo | GDPR Article 10 inaidhibiti kando |
| Data binafsi ya kifedha | Haipo katika orodha ya makundi maalumu ya Article 9 | Ndiyo | Kuwa nje ya Article 9 hakumaanishi kwamba hakuna ulinzi wa jumla wa data |
Jambo muhimu zaidi wakati wa kusoma jedwali hili ni kwamba kauli “haipo katika orodha ya makundi maalumu ya GDPR” haimaanishi “hakuna ulinzi wowote chini ya GDPR”. Tanbihi ya utafiti chanzo yenyewe inaelekeza kwenye masharti mengine ya GDPR kwa data ya watoto na kwenye Article 10 kwa data ya hukumu za jinai.
Kwa nini GDPR inaelezwa katika utafiti kuwa inayozingatia zaidi haki?
Waandishi wanatafsiri GDPR kama mfumo unaozingatia zaidi “rights-based” kupitia utu wa binadamu, uhuru wa mtu, ulinzi dhidi ya ubaguzi na haki zinazotekelezeka za mhusika wa data.
Kwa kulinganisha kwa chanzo, GDPR ina haki na taratibu za kina kuhusu ufikiaji, usahihishaji, ufutaji, kuzuia uchakataji, uhamishaji wa data, pingamizi na maamuzi ya kiotomatiki.
Kwa nini PDP Law inaelezwa kuwa inayozingatia zaidi hatari?
Utafiti unasema PDP Law inaweka majukumu kuhusu uwazi, haki, uwajibikaji na uchakataji fulani wenye hatari kubwa; lakini maelezo ya utekelezaji wake si ya kina na preskriptiv kama GDPR.
Hii haimaanishi kwamba PDP Law haina kabisa haki za mhusika wa data. Chanzo kinataja kando haki ndani ya PDP Law kama kupokea taarifa, kusahihisha data, kupata ufikiaji/nakala, kufuta au kuharibu data, kuondoa ridhaa, kupinga uchakataji fulani wa kiotomatiki/profiling, kudai fidia na, katika hali fulani, kuhamisha data kwa mdhibiti mwingine wa data.
Ukosoaji wa waandishi ni kwamba taratibu na mifumo ya usimamizi kuhusu jinsi haki hizi zinavyotekelezwa, hasa katika muktadha wa AI na uchakataji wa data wa kiotomatiki, si za kina vya kutosha.
DPIA ni nini?
Data Protection Impact Assessment (DPIA) — Tathmini ya Athari za Ulinzi wa Data, ni zana ya utawala inayolenga kutathmini kwa utaratibu kabla ya uchakataji kuanza au wakati mchakato wenye hatari kubwa unapopangwa ikiwa shughuli ya uchakataji wa data binafsi inaweka watu katika hatari kubwa na jinsi hatari hizo zinavyoweza kupunguzwa.
Chanzo kinachukulia GDPR Article 35 kama mfano wa mfumo wa kina wa DPIA kwa uchakataji wenye hatari kubwa; pia kinaeleza kwamba PDP Law Article 34 na vifungu vinavyohusiana vina tathmini ya athari kwa uchakataji wenye uwezekano mkubwa wa hatari. Ukosoaji wa waandishi si kwamba PDP Law haina tathmini ya athari kabisa, bali kwamba miongozo ya chini kabisa na ya kiutendaji kuhusu tathmini hiyo si ya kina kama GDPR.
DPO ni nini?
Data Protection Officer (DPO) — Afisa wa Ulinzi wa Data, ni mtu ambaye katika hali fulani hufuatilia majukumu ya shirika ya ulinzi wa data, husaidia uzingatiaji na kutekeleza jukumu la kitaalamu katika utawala wa ulinzi wa data.
Utafiti unalinganisha GDPR Article 37 na masharti husika ya DPO katika PDP Law na kujadili tofauti katika masharti ya uteuzi na kiwango cha maelezo ya udhibiti katika mifumo miwili ya kisheria.
Kwa Nini Dark Pattern na Uchovu wa Ridhaa ni Muhimu?
Kwa mujibu wa utafiti, ridhaa haijumuishi tu masharti yaliyo katika maandishi ya sheria; ikiwa kiolesura kinaelekeza uamuzi wa mtumiaji kwa utaratibu au mtumiaji anaacha kutathmini anachokubali kwa sababu ya taarifa ndefu zinazofuatana, “kukubali” kulikorekodiwa kwa njia rasmi huenda kusiwe ridhaa ya hiari na yenye taarifa kwa maana halisi.
Dark pattern ni nini?
Dark pattern, ni ubunifu wa kiolesura cha kidijitali unaomwelekeza mtumiaji kwenye chaguo fulani, kuficha chaguo mbadala au kufanya iwe vigumu kufanya uamuzi wa ufahamu.
Mifano iliyotolewa katika chanzo ni pamoja na visanduku vilivyowekwa alama mapema, kauli changamano zenye ukanushaji mara mbili, njia za kujiondoa zilizofichwa na kufanya chaguo la “Kubali” lionekane zaidi sana kuliko chaguo la “Kataa”.
Uchovu wa ridhaa ni nini?
Uchovu wa ridhaa (consent fatigue), ni hali ambapo mtumiaji huacha kutathmini maamuzi haya kwa kina baada ya kukumbana mara kwa mara na taarifa za faragha, uchaguzi wa cookie, masharti ya matumizi na idhini ya uchakataji wa data.
Mtumiaji anaweza kuwa amebofya chaguo fulani kitaalamu; lakini taarifa ndefu, changamano au zinazojirudia mara kwa mara zinaweza kufanya iwe vigumu kuelewa anachoruhusu kwa kweli. Kwa hiyo, chanzo hakioni kurekodi ridhaa kwa njia ya kifomu pekee kuwa kunatosha.
Privacy by Design inamaanisha nini?
Privacy by Design — Faragha Tangu Hatua ya Usanifu, ni wazo la kuondoa hatua za ulinzi wa data kutoka kuwa maandishi ya onyo yanayoongezwa baada ya mfumo kukamilika na badala yake kuzijumuisha katika usanifu wa bidhaa au huduma tangu mwanzo.
Utafiti unasema kwamba kwa ridhaa halali katika chatbots za AI, si sera ndefu ya faragha pekee inayohitajika; kiolesura chenyewe cha ukusanyaji wa data na ridhaa pia kinapaswa kusaidia uhuru wa mtumiaji.
Mbinu na Matokeo ya Utafiti
Utafiti wa sheria wa kinormativi unamaanisha nini?
Utafiti wa sheria wa kinormativi, ni mkabala wa utafiti unaochunguza kanuni za sheria, misingi, mafundisho na mahusiano yake badala ya kupima tabia za watu kwa jaribio au dodoso.
Katika utafiti huu, maswali ya kiempiria kama “ni watumiaji wangapi walitoa ridhaa yenye ufahamu?” au “kiolesura gani kina mafanikio kwa asilimia ngapi zaidi?” hayakupimwa. Badala yake, maswali “PDP Law na GDPR zinasimamiaje ridhaa halali?”, “ni mapengo gani ya kisheria yanayotokea katika matumizi ya sheria hizi katika mazingira ya chatbot ya AI?” na “ni mageuzi gani yanaweza kupendekezwa?” yalichunguzwa.
Maswali ya utafiti
Chanzo kinaeleza wazi maswali mawili makuu ya utafiti:
- PDP Law na GDPR ya EU zinawezaje kulinganishwa katika mikabala yao ya udhibiti kwa taarifa maalumu na nyeti?
- Ridhaa inaweza kuamuliwaje kuwa halali wakati taarifa maalumu na nyeti zinakusanywa na chatbots za AI?
Vyanzo vya kisheria vya utafiti
| Kundi la chanzo | Jukumu katika utafiti |
|---|---|
| Indonesia Law No. 27 of 2022 on Personal Data Protection | Chanzo kikuu cha kinormativi cha mfumo wa ulinzi wa data binafsi wa Indonesia |
| Regulation (EU) 2016/679 — GDPR | Chanzo kikuu cha kulinganisha cha mfumo wa ulinzi wa data wa EU |
| Regulation (EU) 2024/1689 — EU AI Act | Sheria inayosaidia muktadha mpana wa Ulaya wa udhibiti wa AI |
| OECD Privacy Guidelines | Msingi wa kulinganisha wa kanuni za kimataifa za ulinzi wa data |
| Makala za kitaaluma, vitabu vya sheria na ripoti za kimataifa | Msaada wa sheria ya upili na fasihi |
Vyanzo vilichaguliwaje?
Waandishi wanaeleza kuwa walifanya utafutaji mpana wa maktaba wa mezani na kupitia kwa utaratibu vyanzo vya msingi na vya upili vya kisheria. Uchaguzi wa kimakusudi ulitumika katika kuchagua nyenzo na mabadiliko ya sheria yaliyo ya karibuni kwa kiasi kuhusu AI, uchakataji wa data wa kiotomatiki na ulinzi wa data pamoja na mijadala ya kitaaluma yalipewa kipaumbele.
Usanisi linganishi ulifanywaje?
Utafiti unalinganisha nyenzo za kisheria kwa mbinu ya ubora-kinormativi. Hasa, misingi ya kisheria ya uchakataji wa data na vipengele vya ridhaa katika PDP Law Article 20 na GDPR Articles 6 na 7 vilitenganishwa na kulinganishwa; matumizi ya mifumo miwili katika mazingira ya uchakataji wa kiotomatiki yalilinganishwa.
Ulinganisho wa haki za mhusika wa data
Kwa mujibu wa mjadala wa utafiti, PDP Law inawapa wahusika wa data haki mbalimbali za msingi. Chanzo kinataja miongoni mwao haki ya kuarifiwa, kukamilisha au kusahihisha data yenye makosa, kupata ufikiaji/nakala ya data binafsi, kukomesha-kufuta-kuharibu data, kuondoa ridhaa, kupinga uchakataji fulani wa kiotomatiki au profiling, kudai fidia pale kunapokuwa na ukiukaji na, katika hali fulani, kuhamisha data kwa mdhibiti mwingine wa data.
Waandishi wanasema katika GDPR haki hizi zinaungwa mkono na taratibu, muda, usimamizi na mifumo ya adhabu iliyo ya kina zaidi.
Kwa nini maamuzi ya kiotomatiki ni muhimu pia?
Katika mifumo ya AI, data binafsi huenda isitunzwe tu; inaweza kutumika katika uainishaji, profiling au michakato ya maamuzi ya kiotomatiki. Chanzo kinajadili GDPR Article 22 kama ulinzi muhimu wa haki katika muktadha wa maamuzi ya kiotomatiki na kinasema PDP Law inahitaji udhibiti wa upili ulio wa kina zaidi kuhusu uchakataji wa kiotomatiki unaohusiana mahsusi na AI.
Tathmini kuu ya utafiti kuhusu uhalali wa ridhaa
Mantiki kuu ya kinormativi ya chanzo inaweza kufupishwa kama ifuatavyo:
- Kuendelea kutumia huduma hakumaanishi kila mara ridhaa yenye ufahamu.
- Ukimya au njia iliyofichwa ya opt-out huenda isitoshe kwa ridhaa huru na ya wazi.
- Madhumuni ya uchakataji wa data yanapaswa kueleweka kwa mtumiaji.
- Kiwango cha ulinzi kinapaswa kuwa juu zaidi katika uchakataji wa data nyeti.
- Lazima iwezekane kuondoa ridhaa.
- Kwa sababu uchakataji wa data unaendelea katika mazingira ya AI, michakato ya ridhaa pia inapaswa kuungwa mkono na taarifa endelevu inapohitajika.
- Wadhibiti wa data na wachakataji wa data wanapaswa kuwajibika.
Mifano ya kihistoria ya usalama iliyotumiwa na chanzo
Utafiti unatoa mifano ya baadhi ya matukio ya usalama wa AI kutoka vyanzo vya upili vilivyochapishwa awali ili kusaidia mjadala wa kisheria. Mojawapo ni ripoti ya Group-IB kuhusu kuibwa kwa taarifa za kuingia katika akaunti za ChatGPT kutoka vifaa vilivyoambukizwa programu hasidi za kuiba taarifa. Chanzo kinataja vifaa 101.100 vilivyoambukizwa na kwamba logi zenye rekodi za akaunti 26.802 zilifikia kilele katika May 2023.
Hapa kuna tofauti muhimu: chanzo kinaripoti kuwa tukio lilihusishwa na ukusanyaji wa taarifa za kuingia kutoka vifaa kupitia infostealer malware. Kwa hiyo, idadi hiyo haipaswi kutafsiriwa upya kuwa “akaunti 101.100 zilivuja moja kwa moja kutoka seva za ChatGPT”.
Utafiti pia unatumia hitilafu ya ChatGPT iliyotokea Mart 2023, ambapo baadhi ya watumiaji waliweza kuona vichwa vya mazungumzo vya watu wengine, kama mfano wa kihistoria wa faragha ya data. Matukio haya si data mpya iliyozalishwa na utafiti; visa katika fasihi chanzo vimetajwa kama mifano katika mjadala wa hatari ya kisheria.
Jukumu na kikomo cha Figure 1 ya chanzo
Figure 1 ya chanzo ni picha ya skrini ambayo waandishi wanatumia skrini ya kuingia ya ChatGPT ya kipindi fulani kujadili mwonekano wa masharti ya matumizi na onyo la faragha. Waandishi wanatathmini kwamba maandishi madogo na yaliyo nyuma hayafanyi uamuzi wa ridhaa wa mtumiaji uonekane vya kutosha.
Kielelezo hiki kinategemea muda. Kwa kuwa violesura vya programu vinaweza kubadilika, Figure 1 ya chanzo haipaswi kuonekana kama data ya kiufundi ya kudumu inayothibitisha jinsi kiolesura cha ChatGPT cha leo au cha baadaye kinavyofanya kazi. Kwa hiyo, Verianla haitumii tena picha ya skrini ya chanzo.
Mageuzi matatu mahususi ya kiolesura cha ridhaa yanayopendekezwa na chanzo
| Pendekezo | Muundo unaopendekezwa na chanzo | Lengo |
|---|---|---|
| Maelezo ya tabaka | Kwanza muhtasari mfupi na wazi wa uchakataji wa data, kisha taarifa ya kina ya ridhaa | Kupunguza mzigo wa taarifa na kufanya kusudi kuu la uchakataji lionekane |
| Mwonekano sawa wa chaguo | Kuwasilisha chaguo za “Accept” na “Decline” kwa umuhimu wa kuona unaofanana | Kupunguza usanifu wa uchaguzi wenye kuelekeza au kudanganya |
| Taarifa endelevu | Kuarifu upya na kutoa chaguo la kuondoa ridhaa wakati kuna madhumuni mapya kama matumizi ya pili au kufundisha upya modeli | Kuondoa ridhaa katika kuwa utaratibu wa mara moja tu |
Mapendekezo haya matatu ni mapendekezo ya mageuzi ya kinormativi ya utafiti. Makala haikuyalinganisha kwa A/B test na watumiaji halisi, haikupima kiwango cha uelewa wa watumiaji na haikuhesabu kwa asilimia ulinganifu wa miundo hii na sheria.
Mapendekezo ya uwazi na usimamizi
Utafiti hauoni kubadili tu vitufe vya ridhaa kuwa kunatosha. Unapendekeza uwazi zaidi kuhusu vyanzo vya data vinavyotumiwa na mifumo ya AI, kusudi la uchakataji wa data, mipaka ya mfumo na jinsi taarifa za watumiaji zinavyochakatwa.
Waandishi pia wanajadili kwamba ukaguzi huru, ukaguzi wa bias/fairness, tathmini za ulinganifu wa kiufundi na kimaadili na usimamizi wa wazi zaidi wa mamlaka za ulinzi wa data vinaweza kuchangia utawala wa AI.
Matokeo yanayoungwa mkono na utafiti
- PDP Law na GDPR zina kanuni za msingi zinazofanana katika ulinzi wa data binafsi, kama ridhaa, uwazi, uwajibikaji na haki za mhusika wa data.
- Makundi ya data nyeti/maalumu ya mifumo hiyo miwili si sawa kabisa.
- Kwa mujibu wa tathmini linganishi ya utafiti, GDPR inatoa masharti ya utekelezaji yaliyo ya kina zaidi na ya preskriptiv zaidi.
- PDP Law inawapa wahusika wa data haki za ufikiaji, usahihishaji, ufutaji, kuondoa ridhaa na haki nyingine; ukosoaji wa waandishi unalenga maelezo ya kiutendaji ya haki hizi katika muktadha wa AI.
- Katika chatbots za AI, ridhaa inaweza kuathiriwa si na maandishi ya sheria pekee bali pia na muundo wa kiolesura.
- Dark pattern na uchovu wa ridhaa zinaweza kuwa tatizo la kisheria kwa ridhaa huru na yenye taarifa.
- Uwajibikaji wa wadhibiti wa data, wachakataji wa data na wasanidi uko katikati ya ulinzi wa data wa AI.
- Waandishi wanapendekeza PDP Law iimarishwe kwa miongozo ya udhibiti iliyo ya kina zaidi kuhusu AI na uchakataji wa kiotomatiki.
Matokeo ambayo utafiti hauungi mkono
- Utafiti haukupima ni asilimia ngapi ya watumiaji halisi wa chatbot husoma sera ya faragha.
- Utafiti haukufanya ukaguzi wa kiufundi wa usanifu wa sasa wa seva au mfumo wa kuhifadhi data wa kampuni fulani ya chatbot.
- Utafiti hauthibitishi kitaalamu kwamba chatbots zote za AI hutumia pembejeo zote za watumiaji kufundisha modeli.
- Utafiti hauthibitishi kwamba kiolesura kilichopendekezwa cha ridhaa ya tabaka huongeza uelewa wa mtumiaji kwa majaribio.
- Kiolesura katika Figure 1 si kiwango cha kudumu kinachowakilisha violesura vyote vya chatbot vya sasa.
- Mfano wa Group-IB hauonyeshi kwamba akaunti 101.100 zilivuja moja kwa moja kutoka seva za mtoa huduma wa chatbot; chanzo kinazungumzia vifaa vilivyoambukizwa programu hasidi za kuiba taarifa.
- Ulinganisho wa kinormativi si uamuzi wa kisheria unaofunga uliotolewa na mahakama.
- Mapendekezo ya mageuzi ya PDP Law katika utafiti si sheria mpya zinazotumika kwa sasa.
Vikwazo vya kimbinu
Hakuna data ya kiempiria ya watumiaji: Tabia halisi za ridhaa za watumiaji hazikupimwa moja kwa moja.
Hakuna ukaguzi wa kiufundi wa mfumo: Seva za LLM, hifadhidata, muda wa kuhifadhi au mtiririko halisi wa data haukukaguliwa moja kwa moja na watafiti.
Mbinu ya kinormativi: Tathmini za udhibiti katika utafiti kama “imara zaidi”, “ya kina zaidi” au “yenye ufanisi zaidi” zinategemea ulinganisho wa kisheria; si kipimo cha utendaji wa majaribio.
Visa vya upili: Mifano ya usalama wa chatbot inatoka katika habari, ripoti na vyanzo vya kitaaluma vilivyochapishwa awali; si mkusanyiko wa data wa matukio uliotengenezwa na watafiti.
Kiolesura kinategemea muda: Figure 1 ya chanzo inaonyesha kiolesura fulani cha kihistoria cha mtumiaji na violesura vya programu vinaweza kubadilika baadaye.
Mapendekezo hayakujaribiwa: Maelezo ya tabaka, mwonekano sawa wa Accept/Decline na mifumo ya taarifa endelevu ni mapendekezo ya kinormativi; hakuna jaribio la watumiaji lililodhibitiwa lililofanywa katika utafiti huu.
Mapendekezo ya hitimisho ya chanzo
Waandishi wanapendekeza ili PDP Law iwe na utendaji zaidi katika enzi ya AI, ufafanuzi wa data nyeti/specific na masharti ya uchakataji wa kiotomatiki yawekwe wazi; haki na wajibu wa mhusika wa data, mdhibiti wa data na mchakataji wa data yafanywe kuwa ya kiutendaji zaidi; mifumo ya usimamizi iimarishwe; miongozo mahsusi kwa sekta iandaliwe; uwazi uongezwe; violesura vinavyosaidia ridhaa yenye ufahamu na ya wazi vitumike; na kanuni za AI za kimaadili zijumuishwe katika utawala wa ulinzi wa data.
Maelezo ya Chanzo na Mbinu
Kichwa asili: The Consent Paradox: Evaluating the Validity of Sensitive Data Collection by AI Chatbots
Waandishi: Marianne Charleen Sabini, Fajar Sugianto, Kentarou Kaneda, Vincensia EP Sari, Jerry Shalmont.
Mpangilio wa waandishi: Mpangilio katika chanzo umehifadhiwa kama ulivyo.
Mchango sawa: Chanzo hakina taarifa ya uandishi mwenza wa kwanza au mchango sawa.
Taarifa ya correspondence: PDF inatoa taarifa “Corresponding email: fajar.sugianto@uph.edu”. Kwa kuwa nafasi ya alama katika mstari wa waandishi haitoi jina tofauti na wazi la “corresponding author”, Verianla haitoi utambulisho wa ziada kutokana na hilo.
Uhusiano wa taasisi 1: Faculty of Law, Universitas Pelita Harapan, Tangerang, Indonesia.
Uhusiano wa taasisi 2: Ginzaseiwa Law Office, Tokyo, Japan.
Ulinganifu wa mwandishi na taasisi: Marianne Charleen Sabini, Fajar Sugianto, Vincensia EP Sari na Jerry Shalmont — Universitas Pelita Harapan; Kentarou Kaneda — Ginzaseiwa Law Office.
Jarida: Indonesian Journal of Advocacy and Legal Services.
Mchapishaji: Faculty of Law, Universitas Negeri Semarang.
Juzuu / toleo: Volume 8, Issue 1 (2026).
Kurasa: 211–270.
Aina ya makala: Research Article; utafiti wa sheria wa kinormativi/kidoktrini na linganishi.
DOI: 10.15294/ijals.v8i1.37509.
Kiungo rasmi cha DOI: https://doi.org/10.15294/ijals.v8i1.37509
Ukurasa rasmi wa makala: https://journal.unnes.ac.id/journals/ijals/article/view/37509
Tarehe ya kuchapishwa: 8 Juni 2026.
Mapitio ya wenzao: Sehemu ya Research Article ya jarida hupitiwa na wenzao; jarida linaeleza kuwa linatumia double-blind peer review.
Leseni: Creative Commons Attribution-NonCommercial-ShareAlike 4.0 International (CC BY-NC-SA 4.0).
Mfumo mkuu wa utafiti: Utafiti wa sheria wa kinormativi, uchanganuzi wa kidoktrini, mkabala wa kisheria na sheria linganishi.
Vyanzo vya msingi vya kisheria: Indonesia Law No. 27 of 2022 on Personal Data Protection na Regulation (EU) 2016/679 — General Data Protection Regulation.
Vyanzo vingine vya udhibiti: Regulation (EU) 2024/1689 — EU AI Act na OECD Guidelines on the Protection of Privacy and Transborder Flows of Personal Data.
Vyanzo vya upili: Makala za majarida ya kitaaluma, vitabu vya sheria, tasnifu na ripoti zinazohusika za kimataifa.
Ukusanyaji wa vyanzo: Utafutaji mpana wa maktaba wa mezani na uchaguzi wa kimakusudi; mijadala ya sasa kuhusu AI, uchakataji wa data wa kiotomatiki na ulinzi wa data ilipewa kipaumbele.
Uchanganuzi: Qualitative-normative comparative synthesis. Hasa, misingi ya kisheria ya uchakataji wa data na vipengele vya ridhaa halali katika PDP Law Article 20 na GDPR Articles 6 na 7 vililinganishwa.
Mshiriki binadamu: Hakuna.
Dodoso / mahojiano / jaribio: Hakuna.
Kundi dhibiti: Hakuna.
Uchanganuzi wa takwimu: Hakuna.
Fomula ya kihisabati: Chanzo hakina mlinganyo wa kihisabati ulio katikati ya utafiti.
Ukaguzi wa kiufundi wa AI: Haukufanywa. Utafiti haupimi moja kwa moja miundombinu ya LLM, mkusanyiko wa data wa mafunzo, mifumo halisi ya kuhifadhi data au michakato ya uchakataji katika kiwango cha seva.
Jedwali 1 la chanzo: Linalinganisha uainishaji wa GDPR Special Categories of Personal Data na PDP Law Specific Personal Data. Alama “x” katika jedwali haimaanishi kwamba data husika haina ulinzi kabisa katika mfumo wa kisheria; kwa mfano, data za watoto na hukumu za jinai zinasimamiwa na masharti mengine katika GDPR.
Figure 1 ya chanzo: Ni picha ya skrini ya kiolesura fulani cha kihistoria cha ChatGPT. Waandishi wanaitumia kueleza mwonekano wa taarifa ya ridhaa na mjadala wa dark-pattern. Kwa sababu kiolesura kinategemea muda, Verianla haikutumia tena screenshot hii kama ushahidi wa tabia ya sasa ya mfumo.
Kikomo kikuu cha tafsiri: Hitimisho la utafiti kwamba GDPR ni ya kina zaidi/preskriptiv zaidi na PDP Law ni ya kiutendaji kwa kiwango kidogo ni ulinganisho wa sheria wa kinormativi wa waandishi wa mwaka 2026; si uamuzi mpya wa mahakama wala kipimo cha athari ya majaribio.
Ufadhili: Umeripotiwa kuwa “None”.
Msaada wa taasisi: Waandishi wanaishukuru Universitas Pelita Harapan Faculty of Law na Ginzaseiwa Law Office kwa msaada wa taasisi.
Mgongano wa maslahi: Waandishi wameripoti kwamba hakuna mgongano wa maslahi.
Upatikanaji wa data: Chanzo hakina Data Availability Statement tofauti; utafiti ni utafiti wa sheria wa kinormativi ambao haukuzalisha mkusanyiko mpya wa data za kiempiria.
Kamati ya maadili: Chanzo hakiripoti idhini tofauti ya kamati ya maadili/IRB ya utafiti wa binadamu. Hakuna mshiriki binadamu wala ukusanyaji wa data za majaribio ulioripotiwa katika utafiti.
CRediT / michango ya waandishi: Chanzo hakina jedwali tofauti la kina la michango ya CRediT.
Taarifa ya Generative AI: Waandishi wameripoti kwamba walitumia teknolojia za akili bandia zalishi kwa madhumuni ya tafsiri ya lugha na urekebishaji wa modeli za utafiti pekee; hawakuzitumia kuzalisha data asilia au maudhui muhimu ya kisayansi; na walipitia matokeo na kuwajibika kwa uadilifu wa utafiti.
Mifano ya kihistoria ya usalama: Mifano ya Group-IB na kiolesura/bug ya ChatGPT ya 2023 si data za majaribio zilizozalishwa na utafiti; ni visa vya upili vilivyotumiwa kusaidia mjadala wa kisheria.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *