


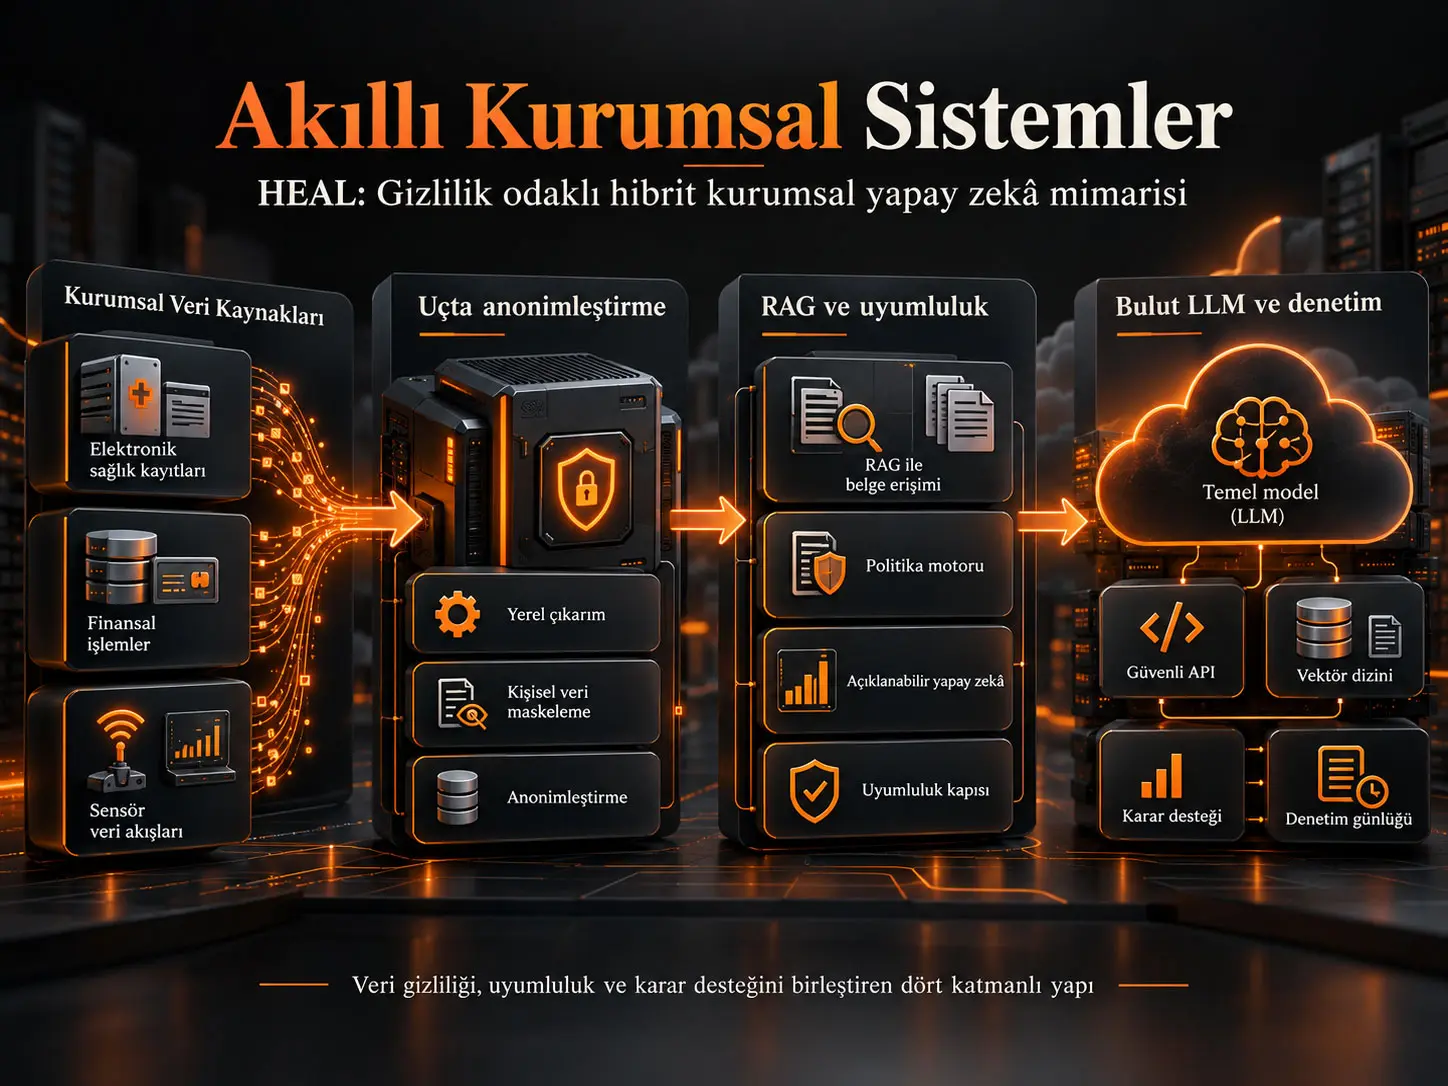
Hybrid Edge-Aware LLM (HEAL), hassas kurumsal veriyi doğrudan bir bulut büyük dil modeline göndermek yerine; uçta anonimleştirme ve gerektiğinde yerel çıkarım, federated learning, retrieval-augmented generation (RAG), kural tabanlı uyumluluk denetimi, explainable AI ve bulut LLM çıkarımını tek bir hibrit mimaride birleştiren önerilmiş bir kurumsal yapay zekâ çerçevesidir. Sakir Alim’in çalışması HEAL’i merkezi bulut LLM, cihaz üzeri küçük dil modeli, federated fine-tuning ve yalnız RAG kullanan dört alternatif mimariyle analitik olarak karşılaştırmaktadır. Kaynakta HEAL için %91,6 çıkarım doğruluğu, 148 ms ortalama gecikme ve 0,94 privacy score raporlanmaktadır. Ancak değerlendirme canlı bir şirket, hastane veya finans kuruluşundaki uçtan uca HEAL konuşlandırmasından değil, sağlık ve finans bağlamlarını içeren 500 sentetik karar-destek sorgusundan ve kısmen mimari olarak türetilmiş performans değerlerinden oluşmaktadır.
HEAL’in temel tasarım fikri, bütün sorguları aynı işlem hattına göndermemektir. Verinin kaynağına yakın edge katmanı önce kişisel olarak tanımlanabilir bilgileri maskeleyip anonimleştirir. Düşük karmaşıklıktaki sorgular hafif ve quantized bir yerel modelle çözülebilir. Daha fazla muhakeme gerektiren sorgular ise erişim kontrollü RAG, jurisdiction policy engine, explainability ve compliance gate katmanlarından geçirildikten sonra özel API üzerinden daha büyük bir foundation model’e gönderilir. Böylece yüksek kapasiteli bulut modelinden yararlanılırken ham hassas verinin kurumsal sınırı doğrudan aşmasının önüne geçilmesi amaçlanır.
Çalışmanın sonuçları HEAL’in karşılaştırılan mimariler arasında avantajlı bir denge sunduğunu öne sürmektedir; ancak kaynakta önemli doğrulama sınırları vardır. Privacy score’un nasıl hesaplandığı, 500 sentetik sorgunun nasıl üretildiği ve etiketlendiği, doğruluk metriğinin ayrıntılı değerlendirme prosedürü, kullanılan gerçek LLM ve edge model konfigürasyonları, donanım ve ağ koşulları raporlanmamaktadır. Ayrıca makale içindeki atıflar ile kaynakça arasında ciddi eşleşme sorunları ve Tablo II’nin açıklamasında bir aritmetik tutarsızlık bulunmaktadır. Bu nedenle HEAL, bu aşamada doğrulanmış bir üretim sistemi performansından çok test edilmesi gereken bir hibrit mimari önerisi olarak okunmalıdır.
Kurumsal yapay zekâda temel gerilim
Bir kuruluş büyük bir dil modelinden daha yüksek muhakeme kapasitesi elde etmek istediğinde en kolay yol veriyi güçlü bir bulut modeline göndermektir. Regülasyona tabi alanlarda ise bu yaklaşım doğrudan bir yönetişim problemi yaratır. Sağlık kayıtları, finansal işlemler veya başka hassas kurumsal bilgiler dış hizmet sağlayıcılara gönderildiğinde veri yerleşimi, kişisel bilgi koruması, erişim kontrolü ve denetlenebilirlik gereksinimleri devreye girer.
Diğer uçta, bütün işlemi kurum içinde veya cihaz üzerinde çalıştırmak vardır. Bu seçenek ham veriyi yerel tutabilir; fakat kaynak çalışmanın kurduğu problem çerçevesinde daha küçük modeller karmaşık sorgularda büyük foundation modellerle aynı çıkarım kapasitesini sağlamayabilir.
HEAL bu iki yaklaşımı birbirinin alternatifi olarak görmek yerine sorgunun niteliğine göre birlikte kullanmayı önerir. Hassas bilgi önce edge katmanında korunur; kolay sorgular yerelde tutulur; daha güçlü muhakeme gerektiğinde anonimleştirilmiş ve kurallarla denetlenmiş bağlam buluta taşınır.
HEAL Mimarisi Nedir?
Hybrid Edge-Aware LLM (HEAL), hassas kurumsal veriyi uçta filtreleyen ve anonimleştiren; basit sorguları yerel bir modelle çözebilen; karmaşık sorguları RAG, düzenleyici politika kontrolü ve explainability katmanından geçirdikten sonra bulut foundation model’e yönlendiren dört katmanlı hibrit bir LLM mimarisidir.
Dört tasarım hedefi
Kaynak HEAL için dört açık tasarım hedefi tanımlar:
- Kişisel olarak tanımlanabilir bilginin anonimleştirilmeden kurumsal sınırın dışına çıkmaması.
- Etkileşimli karar desteği için uçtan uca gecikmenin 200 ms altında tutulması.
- Her yanıta makine tarafından okunabilir bir compliance attestation eklenmesi.
- Alan uzmanının modelin iç parametrelerine erişmeden inceleyebileceği açıklamalar oluşturulması.
Bunlar raporlanan sonuçlardan farklı olarak önce mimarinin tasarım hedefleridir. Özellikle 200 ms hedefi gerçek üretim Service Level Agreement sonucu olarak değil, HEAL’in tasarım kriteri olarak okunmalıdır.
Birinci katman: veri kaynakları
HEAL’in girişinde farklı kurumsal veri türleri bulunabilir. Kaynak üç örnek verir: elektronik sağlık kayıtları, finansal işlem kayıtları ve sensör akışları. Bu veri türlerinin ortak özelliği, operasyonel karar desteği için değerli olmaları ancak kişisel, kurumsal veya düzenlemeye tabi bilgi içerebilmeleridir.
İkinci katman: edge layer
Edge layer verinin oluşturulduğu veya tutulduğu kurumsal ortama yakın çalışır. Kaynak bu katmana iki ana işlev verir.
Birinci işlev PII masking ve anonymisation işlemidir. Kural tabanlı maskeleme ile yerel olarak fine-tune edilmiş bir sınıflandırıcı birlikte kullanılarak kişisel olarak tanımlanabilir bilgilerin uzak çıkarımdan önce korunması amaçlanır.
İkinci işlev local inference işlemidir. Düşük karmaşıklıktaki sorgular quantized hafif bir model tarafından doğrudan edge üzerinde çözülebilir. Böyle bir sorgu için bulut bağlantısı gerekmez ve ağ round-trip’i ortadan kalkar.
Kaynak değerlendirme setindeki sorguların yaklaşık %38’inin tümüyle edge üzerinde çözüldüğünü raporlamaktadır. Ancak bu oranın gerçek bir kuruluşun sorgu dağılımını temsil ettiği gösterilmemiştir; değer sentetik değerlendirme senaryosuna aittir.
Üçüncü katman: orkestrasyon
Daha karmaşık sorgular HEAL’in orkestrasyon katmanına gönderilir. Bu katman sistemin yalnız “LLM’e prompt gönderme” mimarisinden farklılaştığı ana bölümdür.
| Bileşen | HEAL içindeki görevi |
|---|---|
| RAG Retriever | Erişim kontrollü bilgi tabanından sorguyla ilişkili belge parçalarını getirir. |
| Policy Engine | Anonimleştirilmiş sorguyu ilgili jurisdiction için tanımlanan kurallarla karşılaştırır. |
| Compliance Gate | Sorgu için pass, rewrite veya block kararı üretir. |
| XAI Module | Model kararının kanıtlarla ilişkilendirilebilmesi için açıklama bağlamı hazırlar. |
HEAL’de Compliance Gate Nasıl Çalışır?
HEAL compliance gate, anonimleştirilmiş bir sorguyu ilgili jurisdiction için tutulan kurallara göre değerlendirerek üç sonuçtan birini üretir: pass, rewrite veya block. Rewrite kararı düzenlemeye tabi veri kategorilerini çıkarmayı veya değiştirmeyi, block kararı ise sorguyu durdurup neden koduyla kaydetmeyi ve insan incelemesine yükseltmeyi amaçlar.
Kaynağa göre her yanıtla birlikte oluşturulan compliance attestation; kullanılan kural setinin sürümünü, karar kodunu ve işlenmiş girdinin bir hash değerini içerir. Böylece yalnız modelin ne cevap verdiği değil, sorgunun hangi uyumluluk kontrolünden geçtiği de izlenebilir hale getirilmeye çalışılır.
RAG neden mimarinin parçasıdır?
Retrieval-Augmented Generation, üretilecek yanıtın yalnız modelin parametrelerinde bulunan bilgiye dayanması yerine kontrollü bir doküman deposundan alınan kanıtlarla desteklenmesini amaçlar. HEAL bağlamında RAG’ın ek önemi, açıklanabilirlik ve denetlenebilirliktir.
Orkestrasyon katmanından cloud tarafına gönderilen context bundle; anonimleştirilmiş sorgu, getirilen kanıt ve compliance özetini birlikte taşır. Kaynak bulut modelinin yapılandırılmış yanıtta karar, confidence score ve her iddiayı alınan belgeyle ilişkilendiren citation list oluşturmasını öngörmektedir.
Dördüncü katman: Cloud / LLM
Bulut katmanı private API deployment üzerinden erişilen büyük bir foundation model içerir. Edge katmanının görevi büyük modeli ortadan kaldırmak değil, ona hangi verinin ve hangi koşullarda ulaşacağını sınırlandırmaktır.
Kaynak mimarisinde cloud tarafında ayrıca vector index, audit ledger ve decision API bileşenleri bulunur. Oluşturulan yanıtın uygulamaya geri verilmeden önce immutable audit ledger’a yazılması önerilir. Bu yapı, özellikle yüksek riskli kurumsal karar süreçlerinde daha sonra inceleme yapılabilmesini amaçlar.
Federated update mekanizması
HEAL yalnız inference hattı değildir. Kaynak, edge node’larının her 24 saatte bir federated optimisation turuna katıldığını belirtir. Local gradient’ler merkezi toplama öncesinde clipping işleminden geçirilir ve kalibre edilmiş Gaussian noise eklenir.
Kaynak bu mekanizmanın bir epsilon-delta differential privacy garantisi sağladığını belirtmektedir. Bununla birlikte kullanılan \(\varepsilon\), \(\delta\), clipping normu, noise multiplier, node sayısı, aggregation algoritması ve convergence kriterleri raporlanmamıştır. Bu nedenle differential privacy korumasının nicel gücü kaynaktan bağımsız olarak yeniden hesaplanamaz.
Neden federated learning kullanılıyor?
Federated learning’in HEAL içindeki görevi, edge sınıflandırıcılarının kurumlarda oluşan yerel veri dağılımlarından öğrenebilmesini sağlarken ham kayıtların merkezi bir eğitim havuzuna taşınmasını önlemektir.
Bu yaklaşım veri merkezileştirmesini azaltabilir; fakat kaynak kendi literatür bölümünde heterojen veri dağılımlarının federated optimisation için communication overhead ve convergence sorunu yaratabileceğini de vurgulamaktadır. HEAL’in gerçek çok kurumlu ortamda bu problemi hangi ölçüde çözdüğü henüz test edilmemiştir.
Kaynak Şekil 1'in bilimsel anlamı
Kaynak çalışmanın 3. sayfasındaki Şekil 1 dört ayrı güven ve işlem bölgesi tanımlamaktadır. Verinin yolu soldan sağa ilerler:
- Data Sources: EHR, finansal transaction ve sensor stream.
- Edge Layer: local inference, PII masking, anonymisation ve federated agent.
- Orchestration: RAG retriever, policy engine, XAI module ve compliance gate.
- Cloud / LLM: foundation LLM, vector index, audit ledger ve decision API.
Şeklin bilimsel mesajı, bütün verinin doğrudan foundation model’e aktarılmamasıdır. Hassas bilginin korunması ve mevzuat kontrolü model çağrısından önce mimariye yerleştirilmiştir.
Çalışmanın Yöntemi ve Bulguları
Değerlendirme tasarımı
HEAL dört baseline ile karşılaştırılmıştır:
- Centralized Cloud LLM
- On-Device Small Language Model (SLM)
- Federated Fine-Tuning
- RAG-only Pipeline
Karşılaştırma beş boyutta yapılmıştır: latency, privacy preservation score, scalability, compliance efficiency ve inference accuracy.
Doğruluk değerlendirmesi için sağlık ve finansal hizmet bağlamlarını kapsayan sentetik kurumsal karar-destek senaryosundan türetilmiş 500 yapılandırılmış sorgu kullanıldığı belirtilmektedir. Kaynak bu sorguların ayrıntılı dağılımını, sınıf etiketlerini, hangi görevleri temsil ettiğini veya ground-truth üretim prosedürünü vermemektedir.
Mimarilerin nitel özellikleri
| Sistem | Gizlilik yaklaşımı | Edge desteği | RAG / XAI | Uyumluluk |
|---|---|---|---|---|
| Centralized Cloud LLM | Partial / TLS | Yok | Yok / Yok | Limited |
| On-Device SLM | Strong / local | Var | Yok / Yok | Partial |
| Federated Fine-Tuning | Strong / FL | Partial | Yok / Partial | Partial |
| RAG-only | Moderate | Yok | Var / Yok | Moderate |
| HEAL | Strong / FL + DP | Var | Var / Var | Full |
Bu nitel sınıflandırmalar kaynakta verilen tasarım değerlendirmeleridir. “Strong”, “Moderate”, “Partial” veya “Full” kategorilerini puanlayan bağımsız bir doğrulama protokolü raporlanmadığı için bunlar ölçülmüş fiziksel büyüklükler gibi yorumlanmamalıdır.
Nicel sonuçlar
| Sistem | Gecikme (ms) | Privacy Score | Scalability | Compliance Efficiency | Inference Accuracy (%) |
|---|---|---|---|---|---|
| Centralized LLM | 420 | 0,51 | High | Low | 87,2 |
| On-Device SLM | 95 | 0,91 | Low | Partial | 79,4 |
| Federated FT | 310 | 0,83 | Moderate | Partial | 83,7 |
| RAG-only | 230 | 0,66 | Moderate | Moderate | 85,1 |
| HEAL | 148 | 0,94 | High | Full | 91,6 |
Centralized LLM karşılaştırması
Centralized LLM baseline %87,2 doğrulukla baseline grubu içindeki en yüksek doğruluk değerini taşımaktadır. Ortalama gecikme 420 ms, privacy score ise 0,51 olarak raporlanmıştır.
HEAL ile karşılaştırıldığında kaynak tablosundaki doğruluk farkı 91,6 - 87,2 = 4,4 yüzde puanıdır. HEAL'in raporlanan gecikmesi de 272 ms daha düşüktür. Bununla birlikte iki gecikme değerinin aynı fiziksel sistemde doğrudan uçtan uca ölçülmüş kontrollü benchmark değerleri olmadığı kaynak tarafından ayrıca belirtilmektedir.
On-device SLM karşılaştırması
On-device SLM 95 ms ile tablodaki en düşük gecikmeyi ve 0,91 privacy score değerini sağlamaktadır; buna karşılık çıkarım doğruluğu %79,4'tür.
Bu karşılaştırma HEAL'in temel tasarım tercihini görünür hale getirir: HEAL, tamamen yerel model kadar düşük gecikmeyi hedeflememekte; daha büyük cloud model kapasitesiyle doğruluk kazanırken hassas veri için edge koruma sağlamaya çalışmaktadır.
Federated fine-tuning karşılaştırması
Federated fine-tuning baseline için %83,7 doğruluk, 310 ms latency ve 0,83 privacy score raporlanmıştır. HEAL'in federated learning'i tek başına çözüm olarak değil, RAG, edge filtering ve compliance gating ile birlikte kullandığı görülmektedir.
RAG-only karşılaştırması
RAG-only sistem %85,1 inference accuracy, 230 ms latency ve 0,66 privacy score üretmektedir. Kaynağın yorumuna göre edge enforcement bulunmadığı için hassas tokenlar retrieval sorgularında ortaya çıkabilir ve uygunsuz sorguyu model çağrısından önce durduracak özel bir compliance gate yoktur.
HEAL ile RAG-only arasındaki kaynak tablosundan hesaplanan doğruluk farkı 6,5 yüzde puanıdır. Kaynak metinde verilen 8,4 yüzde puanlık değer bu tabloyla uyuşmamaktadır.
HEAL Sonuçları Gerçek Dünya Üretim Performansını Kanıtlıyor mu?
Hayır. Kaynak, değerlendirmenin gerçek bir hastane, banka veya başka işletmede uçtan uca HEAL konuşlandırması olmadığını açıkça belirtmektedir; 500 sentetik sorgu kullanılmış ve özellikle latency değerleri tam sistem enstrümantasyonundan değil, mimari analiz ile benzer konuşlandırılmış sistemlerdeki ölçümlerden türetilmiştir. Bu nedenle raporlanan %91,6 doğruluk, 148 ms latency ve 0,94 privacy score üretim ortamında doğrulanmış performans garantileri değildir.
148 ms değeri nasıl yorumlanmalı?
Kaynak 148 ms ortalama edge-to-response latency raporlamaktadır ve yaklaşık %38 sorgunun buluta çıkmadan edge üzerinde çözüldüğünü belirtmektedir. Bu tasarım, cloud round-trip gerektirmeyen sorguların toplam gecikmeyi azaltabileceği mekanizmasını destekler.
Ancak kaynak aynı paragrafta latency değerlerinin tam HEAL hattında gerçek end-to-end instrumentation ile ölçülmediğini kabul etmektedir. Dolayısıyla 148 ms değeri gerçek üretim SLA ölçümü olarak kullanılmamalıdır.
Privacy score ne kadar yeniden üretilebilir?
HEAL için privacy score 0,94, on-device SLM için 0,91, federated fine-tuning için 0,83, RAG-only için 0,66 ve centralized LLM için 0,51 verilmiştir.
Kaynak privacy score'un matematiksel tanımını, bileşenlerini, ağırlıklarını veya test prosedürünü açıklamamaktadır. Bu nedenle sayıların sıralaması kaynak sonucu olarak aktarılabilir; fakat bağımsız araştırmacının aynı girdilerden aynı privacy score değerlerini üretmesi için yeterli yöntem ayrıntısı yoktur.
Inference accuracy nasıl yorumlanmalı?
Kaynak HEAL için %91,6 inference accuracy bildirmektedir. Ancak 500 sentetik sorgunun görev tipleri, gold-standard yanıt üretimi, değerlendirme kriteri, exact-match veya başka bir scoring yöntemi, değerlendiriciler ve güven aralıkları açıklanmamıştır.
Bu eksiklik, %91,6 değerini kaynakta raporlanan bir sonuç olmaktan çıkarmaz; fakat değerin dışarıdan yeniden üretilebilirliğini ve başka sistemlere genellenebilirliğini sınırlar.
Compliance değerlendirmesinin sınırı
HEAL tabloda “Full” compliance efficiency kategorisini alan tek sistemdir. Bu fark mimarinin içine explicit policy engine ve compliance gate konulmasından kaynaklanmaktadır.
Bununla birlikte çalışma belirli bir GDPR, HIPAA veya finansal düzenleme maddeleri seti üzerinde formal compliance audit raporlamamaktadır. “Full”, kaynağın mimari sınıflandırmasıdır; hukuki sertifikasyon veya düzenleyici otorite onayı anlamına gelmez.
Kaynak-içi aritmetik tutarsızlık
Tablo II HEAL doğruluğunu %91,6 ve RAG-only doğruluğunu %85,1 vermektedir. Bu iki değer arasındaki fark 6,5 yüzde puanıdır. Kaynak metni ise farkı 8,4 yüzde puanı olarak yazmaktadır.
Ayrıca “best baseline” ifadesiyle RAG-only baseline gösterilmiştir; oysa tablodaki en yüksek baseline accuracy %87,2 ile centralized LLM'e aittir. HEAL ile bu baseline arasındaki fark 4,4 yüzde puanıdır. Verianla anlatımı bu nedenle tabloda açıkça verilen ham değerleri source-of-truth olarak korumaktadır.
Kaynakça ve metin içi atıf uyuşmazlığı
Çalışmanın literatür bölümündeki bazı referans isimleri ile numaralı kaynakça birbirini karşılamamaktadır. Metin Brown et al.'ı [1], Hard et al.'ı [2], Lewis et al.'ı [3], Chowdhery et al.'ı [4] ve Wornow et al.'ı [5] olarak gösterirken PDF'nin kaynakçasındaki aynı numaralar farklı yazarlara ve farklı çalışmalara aittir.
Bu durum literatür dayanaklarının bağımsız olarak takip edilmesini zorlaştırır. Verianla makalesi bu nedenle kaynakçada yer almayan atıfları kendiliğinden “düzeltmez” veya başka eserlerle değiştirmez; tutarsızlığı kaynak kalitesi sınırı olarak görünür tutar.
Çalışmanın desteklediği sonuçlar
- HEAL, edge anonymisation, yerel çıkarım, federated learning, RAG, XAI, compliance gating ve cloud LLM'i tek mimaride birleştiren açıkça tanımlanmış bir sistem tasarımıdır.
- Kaynağın sentetik değerlendirmesinde HEAL %91,6 doğruluk, 148 ms latency ve 0,94 privacy score ile raporlanmıştır.
- HEAL'in raporlanan accuracy değeri tablodaki dört baseline değerinin tamamından yüksektir.
- On-device SLM, HEAL'den daha düşük latency üretirken daha düşük accuracy ile raporlanmıştır.
- Yaklaşık %38 sentetik sorgunun edge üzerinde tamamlandığı raporlanmaktadır.
- Compliance gate mimarinin inference öncesine yerleştirildiği için HEAL, kaynak değerlendirmesinde compliance-aware sistem olarak diğer baseline'lardan ayrılmaktadır.
Çalışmanın desteklemediği sonuçlar
- HEAL'in gerçek hastane, banka veya başka regülasyonlu kuruluşta %91,6 doğruluk sağlayacağı kanıtlanmamıştır.
- 148 ms değeri gerçek üretim ortamında uçtan uca ölçülmüş garanti edilmiş latency değildir.
- 0,94 privacy score'un evrensel veya standartlaştırılmış bir gizlilik metriği olduğu gösterilmemiştir.
- “Full compliance” ifadesi hukuki sertifikasyon, GDPR/HIPAA uyum belgesi veya düzenleyici otorite onayı değildir.
- Federated learning'in gerçek çok kurumlu veri heterojenliğinde convergence başarısı test edilmemiştir.
- Kaynak gerçek hasta veya gerçek finans müşterisi verisi üzerinde sistem doğrulaması raporlamamaktadır.
- HEAL'in baseline sistemlerden istatistiksel olarak anlamlı düzeyde üstün olduğu gösterilmemiştir; güven aralığı, varyans veya anlamlılık testi raporlanmamaktadır.
Gelecek çalışmalar
Kaynak üç ana gelecek çalışma yönü vermektedir. Birincisi, partner bir hastane ağı içinde canlı pilot kurarak federated update mekanizmasının çok merkezli klinik veri heterojenliği altında convergence davranışını sınamaktır.
İkinci yön compliance rule set'in manuel olarak hazırlanması sorununa odaklanmaktadır. Kaynak gelecekte düzenleyici metinlerden otomatik kural türetilmesini araştırmayı önermektedir.
Üçüncü yön XAI katmanıdır. Mevcut HEAL tasarımında açıklamalar kaynak gösterimi ve retrieved evidence ile ilişkilidir; çalışma ileride counterfactual reasoning desteğinin yüksek riskli finans ve sağlık kararlarında yararlı olabileceğini öne sürmektedir.
Kaynak ve Yöntem Notu
Tam özgün başlık: Intelligent Enterprise Systems: Integrating Artificial Intelligence, Data Analytics, and Information Management for Strategic Decision Making.
Yazar: Sakir Alim.
PDF afiliyasyonu: Department of Information Systems, University of Lagos, Lagos, Nigeria.
Platform: SSRN.
SSRN abstract numarası: 6894938.
DOI: 10.2139/ssrn.6894938.
Date Written: 11 Mart 2025.
SSRN'ye gönderim/yayın tarihi: 29 Haziran 2026.
Kaynak türü: Preprint / working paper niteliğinde SSRN çalışması.
Hakemlik durumu: Güncel doğrulamada hakemli dergi sürümü tespit edilmemiştir; çalışma hakemli makale olarak sunulmamalıdır.
Lisans/hak durumu: SSRN kaydı “All rights reserved” ve izin olmadan yeniden kullanım yapılmaması koşulunu bildirmektedir. Bu nedenle kaynak şekli, özgün tablo tasarımı ve korunan metin yeniden kullanılmamıştır.
PDF içindeki iletişim alanı: PDF'de Sakir Alim adı altında “o.adeyemi@unilag.edu.ng” e-posta adresi yazılıdır. Bu alan yazar adıyla açık biçimde eşleşmediği ve SSRN sayfasında açık e-posta doğrulaması yapılamadığı için iletişim adresi doğrulanmış corresponding-author bilgisi olarak kabul edilmemiştir.
Ana model: Hybrid Edge-Aware LLM (HEAL).
Mimari katmanlar: Data Sources; Edge Layer; Orchestration; Cloud / LLM.
Ana mekanizmalar: PII masking, anonymisation, local quantised inference, federated optimisation, differential privacy, RAG, jurisdiction policy engine, compliance gate, XAI, private cloud foundation LLM ve immutable audit ledger.
Federated update sıklığı: Kaynakta her edge node için 24 saatte bir tur olarak belirtilmiştir.
Değerlendirme örneklemi: Sağlık ve finansal hizmet senaryolarını kapsayan 500 yapılandırılmış sentetik sorgu.
Karşılaştırılan baseline'lar: Centralized Cloud LLM, On-Device SLM, Federated Fine-Tuning ve RAG-only Pipeline.
Değerlendirme boyutları: Inference latency, privacy preservation score, scalability, compliance efficiency ve inference accuracy.
HEAL için raporlanan sonuçlar: 148 ms latency, 0,94 privacy score, High scalability, Full compliance efficiency ve %91,6 inference accuracy.
Önemli aritmetik sorun: Kaynak metninde HEAL ile RAG-only arasındaki accuracy farkı 8,4 yüzde puanı olarak yazılmaktadır; Tablo II değerleri bu farkın 6,5 yüzde puanı olduğunu göstermektedir. Tablodaki en yüksek accuracy baseline'ı ise %87,2 ile centralized LLM'dir ve HEAL ile farkı 4,4 yüzde puanıdır.
Önemli atıf sorunu: Literatür bölümündeki Brown, Hard, Lewis, Chowdhery ve Wornow atıflarının numaraları PDF'nin sonundaki numaralı kaynakça kayıtlarıyla eşleşmemektedir. Bu nedenle kaynakçanın literatür doğrulaması açısından dikkatle ele alınması gerekir.
Yeniden üretilebilirlik açısından raporlanmayan temel ayrıntılar: Sentetik sorgu üretim prosedürü, sorgu sınıf dağılımı, gold-standard oluşturma yöntemi, accuracy scoring yöntemi, privacy score formülü, compliance scoring protokolü, gerçek foundation model adı ve sürümü, edge model adı, quantisation yöntemi, donanım, ağ topolojisi, vector database ayrıntıları, embedding modeli, RAG retrieval parametreleri, federated aggregation algoritması, node sayısı, learning rate, convergence kriterleri, differential privacy \(\varepsilon\) ve \(\delta\) değerleri, clipping normu ve noise multiplier.
İstatistiksel belirsizlik: Kaynak p-değeri, confidence interval, standard deviation veya başka bir belirsizlik ölçüsü raporlamamaktadır.
Saha doğrulaması: Yoktur. Kaynak gelecekte hastane ağı üzerinde canlı pilot planlandığını belirtmektedir.
Finansman: PDF'de finansman bildirimi raporlanmamıştır.
Çıkar çatışması: PDF'de ayrı çıkar çatışması bildirimi raporlanmamıştır.
Veri erişilebilirliği: PDF'de veri seti veya sentetik sorgu seti için ayrı erişilebilirlik beyanı raporlanmamıştır.
CRediT / yazar katkıları: PDF'de CRediT katkı bildirimi raporlanmamıştır.
Şekil 1'in rolü: Kaynağın dört katmanlı HEAL veri akışını gösterir. Verianla kullanımı için aynı görsel düzen kopyalanmamalı; yalnız veri kaynağı → edge privacy/local inference → RAG/policy/XAI/compliance → cloud LLM/audit ilişkileri yeni bir semantik mimariyle yeniden çizilmelidir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir