


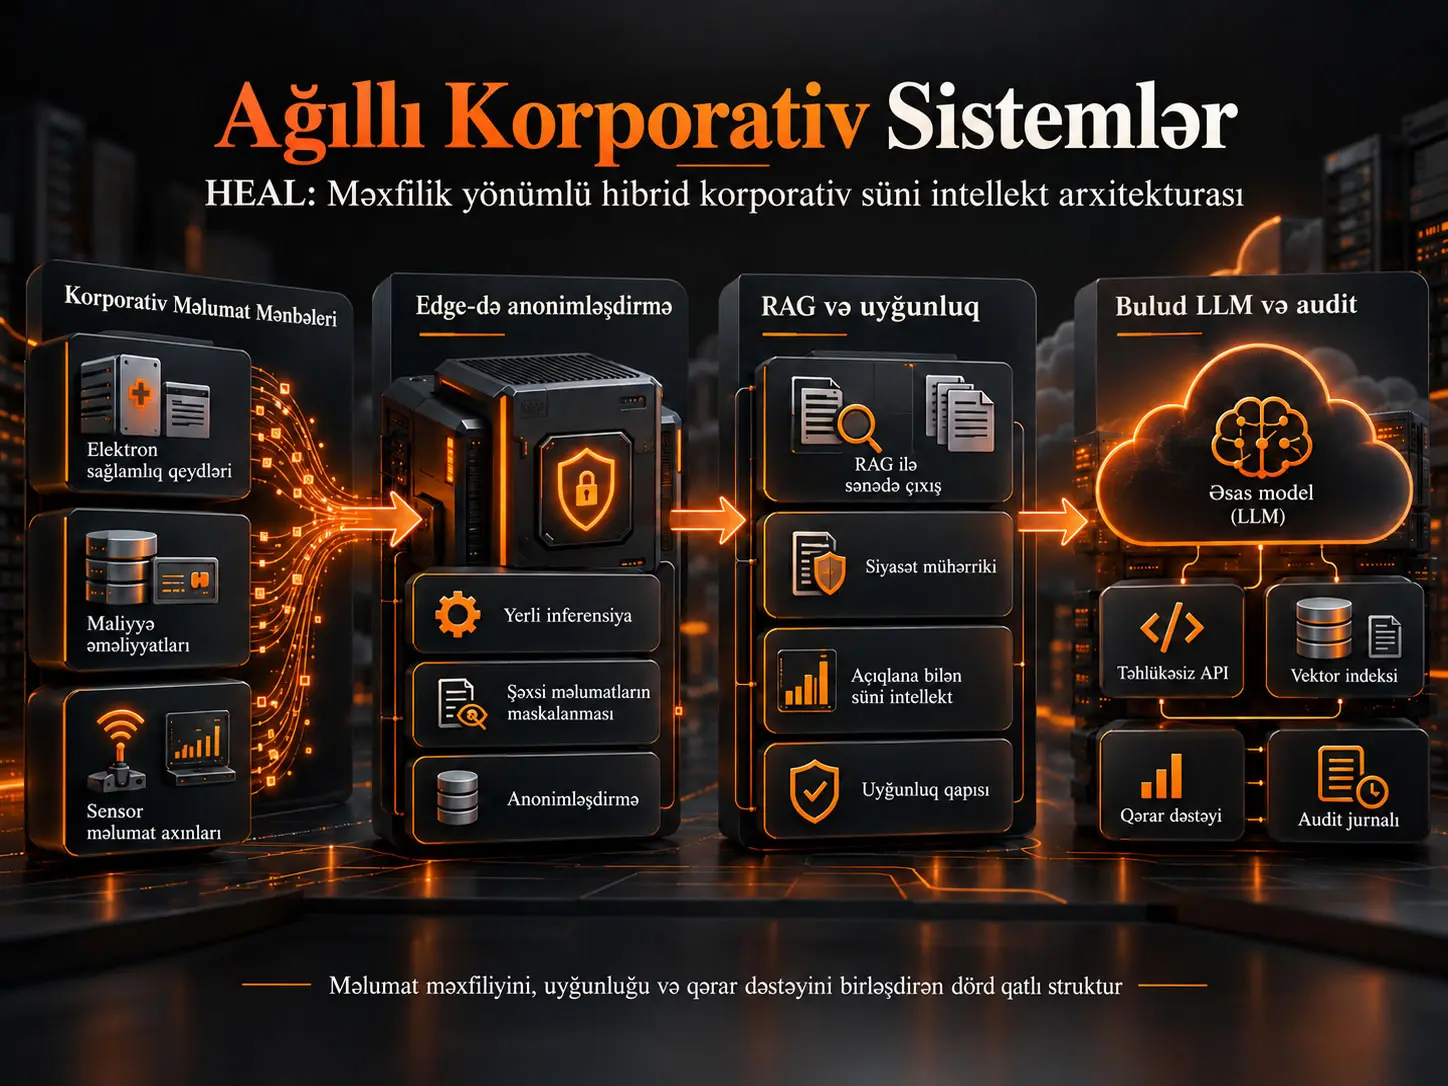
Hybrid Edge-Aware LLM (HEAL), həssas korporativ məlumatları birbaşa bulud böyük dil modelinə göndərmək əvəzinə; edge səviyyəsində anonimləşdirmə və lazım gəldikdə yerli çıxarış, federated learning, retrieval-augmented generation (RAG), qayda əsaslı uyğunluq nəzarəti, explainable AI və bulud LLM çıxarışını vahid hibrid arxitekturada birləşdirən təklif edilmiş korporativ süni intellekt çərçivəsidir. Sakir Alim-in işi HEAL-i mərkəzləşdirilmiş bulud LLM, cihaz üzərində işləyən kiçik dil modeli, federated fine-tuning və yalnız RAG istifadə edən dörd alternativ arxitektura ilə analitik şəkildə müqayisə edir. Mənbədə HEAL üçün %91,6 çıxarış dəqiqliyi, 148 ms orta gecikmə və 0,94 privacy score bildirilir. Lakin qiymətləndirmə canlı şirkət, xəstəxana və ya maliyyə təşkilatında başdan-başa HEAL yerləşdirilməsinə deyil, səhiyyə və maliyyə kontekstlərini əhatə edən 500 sintetik qərar-dəstək sorğusuna və qismən arxitekturadan törədilmiş performans dəyərlərinə əsaslanır.
HEAL-in əsas dizayn ideyası bütün sorğuları eyni emal xəttinə göndərməməkdir. Məlumat mənbəyinə yaxın edge qatı əvvəlcə şəxsi müəyyən etməyə imkan verən məlumatları maskalayır və anonimləşdirir. Aşağı mürəkkəblikli sorğular yüngül və quantized yerli modellə həll edilə bilər. Daha çox mühakimə tələb edən sorğular isə girişə nəzarət olunan RAG, jurisdiction policy engine, explainability və compliance gate qatlarından keçirildikdən sonra özəl API vasitəsilə daha böyük foundation model-ə göndərilir. Beləliklə, yüksək tutumlu bulud modelindən istifadə edilərkən xam həssas məlumatın korporativ sərhədi birbaşa aşmasının qarşısının alınması hədəflənir.
Tədqiqatın nəticələri HEAL-in müqayisə olunan arxitekturalar arasında əlverişli balans təklif etdiyini irəli sürür; lakin mənbədə mühüm doğrulama məhdudiyyətləri mövcuddur. Privacy score-un necə hesablandığı, 500 sintetik sorğunun necə yaradıldığı və etiketləndiyi, dəqiqlik metrikasının ətraflı qiymətləndirmə proseduru, istifadə olunan real LLM və edge model konfiqurasiyaları, aparat və şəbəkə şərtləri bildirilməyib. Bundan əlavə, məqalədaxili istinadlarla ədəbiyyat siyahısı arasında ciddi uyğunluq problemləri və Cədvəl II-nin izahında arifmetik uyğunsuzluq var. Buna görə HEAL bu mərhələdə təsdiqlənmiş istehsal sistemi performansından daha çox sınaqdan keçirilməli hibrid arxitektura təklifi kimi oxunmalıdır.
Korporativ süni intellektdə əsas gərginlik
Bir təşkilat böyük dil modelindən daha yüksək mühakimə qabiliyyəti əldə etmək istədikdə ən asan yol məlumatı güclü bulud modelinə göndərməkdir. Tənzimlənən sahələrdə isə bu yanaşma birbaşa idarəetmə problemi yaradır. Səhiyyə qeydləri, maliyyə əməliyyatları və ya başqa həssas korporativ məlumatlar xarici xidmət təminatçılarına göndərildikdə məlumatın yerləşməsi, şəxsi məlumatların qorunması, giriş nəzarəti və audit oluna bilmə tələbləri qüvvəyə minir.
Digər tərəfdə bütün emalı təşkilat daxilində və ya cihaz üzərində işlətmək dayanır. Bu seçim xam məlumatı yerli saxlaya bilər; lakin mənbə işin qurduğu problem çərçivəsində daha kiçik modellər mürəkkəb sorğularda böyük foundation modellərlə eyni çıxarış qabiliyyətini təmin etməyə bilər.
HEAL bu iki yanaşmanı bir-birinin alternativi kimi görmək əvəzinə sorğunun xarakterinə görə birlikdə istifadə etməyi təklif edir. Həssas məlumat əvvəlcə edge qatında qorunur; asan sorğular yerli saxlanılır; daha güclü mühakimə lazım olduqda anonimləşdirilmiş və qaydalarla yoxlanılmış kontekst buluda daşınır.
HEAL Arxitekturası Nədir?
Hybrid Edge-Aware LLM (HEAL), həssas korporativ məlumatı edge səviyyəsində filtrləyən və anonimləşdirən; sadə sorğuları yerli modellə həll edə bilən; mürəkkəb sorğuları RAG, tənzimləyici siyasət nəzarəti və explainability qatından keçirdikdən sonra bulud foundation model-ə yönləndirən dördqatlı hibrid LLM arxitekturasıdır.
Dörd dizayn məqsədi
Mənbə HEAL üçün dörd aydın dizayn məqsədi müəyyən edir:
- Şəxsi müəyyən etməyə imkan verən məlumatın anonimləşdirilmədən korporativ sərhəddən kənara çıxmaması.
- İnteraktiv qərar dəstəyi üçün başdan-başa gecikmənin 200 ms-dən aşağı saxlanılması.
- Hər cavaba maşın tərəfindən oxuna bilən compliance attestation əlavə edilməsi.
- Sahə mütəxəssisinin modelin daxili parametrlərinə çıxış olmadan nəzərdən keçirə biləcəyi izahların yaradılması.
Bunlar bildirilən nəticələrdən fərqli olaraq əvvəlcə arxitekturanın dizayn məqsədləridir. Xüsusilə 200 ms hədəfi real istehsal Service Level Agreement nəticəsi kimi deyil, HEAL-in dizayn meyarı kimi oxunmalıdır.
Birinci qat: məlumat mənbələri
HEAL-in girişində müxtəlif korporativ məlumat növləri ola bilər. Mənbə üç nümunə verir: elektron sağlamlıq qeydləri, maliyyə əməliyyatı qeydləri və sensor axınları. Bu məlumat növlərinin ortaq xüsusiyyəti əməliyyat qərar dəstəyi üçün dəyərli olmaları, lakin şəxsi, korporativ və ya tənzimləməyə tabe məlumat ehtiva edə bilmələridir.
İkinci qat: edge layer
Edge layer məlumatın yaradıldığı və ya saxlanıldığı korporativ mühitə yaxın işləyir. Mənbə bu qata iki əsas funksiya verir.
Birinci funksiya PII masking və anonymisation prosesidir. Qayda əsaslı maskalama ilə yerli şəkildə fine-tune edilmiş klassifikator birlikdə istifadə edilərək şəxsi müəyyən etməyə imkan verən məlumatların uzaq çıxarışdan əvvəl qorunması hədəflənir.
İkinci funksiya local inference prosesidir. Aşağı mürəkkəblikli sorğular quantized yüngül model tərəfindən birbaşa edge üzərində həll edilə bilər. Belə sorğu üçün bulud bağlantısı lazım deyil və şəbəkə round-trip-i aradan qalxır.
Mənbə qiymətləndirmə dəstindəki sorğuların təxminən %38-nin tamamilə edge üzərində həll edildiyini bildirir. Lakin bu nisbətin real təşkilatın sorğu paylanmasını təmsil etdiyi göstərilməyib; dəyər sintetik qiymətləndirmə ssenarisinə aiddir.
Üçüncü qat: orkestrasiya
Daha mürəkkəb sorğular HEAL-in orkestrasiya qatına göndərilir. Bu qat sistemin yalnız “LLM-ə prompt göndərmə” arxitekturasından fərqləndiyi əsas hissədir.
| Komponent | HEAL daxilində vəzifəsi |
|---|---|
| RAG Retriever | Girişə nəzarət olunan bilik bazasından sorğu ilə əlaqəli sənəd hissələrini gətirir. |
| Policy Engine | Anonimləşdirilmiş sorğunu müvafiq jurisdiction üçün müəyyən edilmiş qaydalarla müqayisə edir. |
| Compliance Gate | Sorğu üçün pass, rewrite və ya block qərarı yaradır. |
| XAI Module | Model qərarının sübutlarla əlaqələndirilə bilməsi üçün izah konteksti hazırlayır. |
HEAL-də Compliance Gate Necə İşləyir?
HEAL compliance gate anonimləşdirilmiş sorğunu müvafiq jurisdiction üçün saxlanılan qaydalara əsasən qiymətləndirərək üç nəticədən birini yaradır: pass, rewrite və ya block. Rewrite qərarı tənzimlənən məlumat kateqoriyalarını çıxarmağı və ya dəyişdirməyi, block qərarı isə sorğunu dayandırıb səbəb kodu ilə qeyd etməyi və insan baxışına yüksəltməyi hədəfləyir.
Mənbəyə görə hər cavabla birlikdə yaradılan compliance attestation istifadə olunan qayda dəstinin versiyasını, qərar kodunu və emal edilmiş girişin hash dəyərini ehtiva edir. Beləliklə, yalnız modelin nə cavab verdiyi deyil, sorğunun hansı uyğunluq nəzarətindən keçdiyi də izlənə bilən hala gətirilməyə çalışılır.
RAG niyə arxitekturanın bir hissəsidir?
Retrieval-Augmented Generation yaradılacaq cavabın yalnız modelin parametrlərində olan məlumata deyil, nəzarət olunan sənəd deposundan əldə edilən sübutlarla dəstəklənməsini hədəfləyir. HEAL kontekstində RAG-ın əlavə əhəmiyyəti izah edilə bilmə və audit oluna bilmədir.
Orkestrasiya qatından cloud tərəfinə göndərilən context bundle anonimləşdirilmiş sorğunu, gətirilmiş sübutu və compliance xülasəsini birlikdə daşıyır. Mənbə bulud modelinin strukturlaşdırılmış cavabda qərar, confidence score və hər iddianı alınmış sənədlə əlaqələndirən citation list yaratmasını nəzərdə tutur.
Dördüncü qat: Cloud / LLM
Bulud qatı private API deployment vasitəsilə əldə edilən böyük foundation model ehtiva edir. Edge qatının vəzifəsi böyük modeli aradan qaldırmaq deyil, hansı məlumatın və hansı şərtlərlə ona çata biləcəyini məhdudlaşdırmaqdır.
Mənbə arxitekturasında cloud tərəfində əlavə olaraq vector index, audit ledger və decision API komponentləri var. Yaradılan cavabın tətbiqə qaytarılmadan əvvəl immutable audit ledger-a yazılması təklif olunur. Bu struktur xüsusilə yüksək riskli korporativ qərar proseslərində sonradan baxış aparılmasını hədəfləyir.
Federated update mexanizmi
HEAL yalnız inference xətti deyil. Mənbə edge node-larının hər 24 saatda bir federated optimisation raundunda iştirak etdiyini bildirir. Local gradient-lər mərkəzi toplama öncəsi clipping prosesindən keçirilir və kalibrə edilmiş Gaussian noise əlavə olunur.
Mənbə bu mexanizmin epsilon-delta differential privacy zəmanəti verdiyini bildirir. Bununla belə, istifadə olunan \(\varepsilon\), \(\delta\), clipping normu, noise multiplier, node sayı, aggregation alqoritmi və convergence meyarları göstərilməyib. Buna görə differential privacy qorumasının kəmiyyət gücü mənbədən müstəqil şəkildə yenidən hesablana bilməz.
Niyə federated learning istifadə olunur?
Federated learning-in HEAL daxilində vəzifəsi edge klassifikatorlarının təşkilatlarda yaranan yerli məlumat paylanmalarından öyrənməsini təmin etməklə yanaşı xam qeydlərin mərkəzləşdirilmiş təlim hovuzuna daşınmasının qarşısını almaqdır.
Bu yanaşma məlumatların mərkəzləşdirilməsini azalda bilər; lakin mənbə öz ədəbiyyat bölməsində heterogen məlumat paylanmalarının federated optimisation üçün communication overhead və convergence problemi yarada biləcəyini də vurğulayır. HEAL-in real çox-təşkilatlı mühitdə bu problemi hansı dərəcədə həll etdiyi hələ sınaqdan keçirilməyib.
Mənbə Şəkil 1-in elmi mənası
Mənbə işin 3-cü səhifəsindəki Şəkil 1 dörd ayrı etibar və emal zonasını müəyyən edir. Məlumatın yolu soldan sağa irəliləyir:
- Data Sources: EHR, maliyyə transaction və sensor stream.
- Edge Layer: local inference, PII masking, anonymisation və federated agent.
- Orchestration: RAG retriever, policy engine, XAI module və compliance gate.
- Cloud / LLM: foundation LLM, vector index, audit ledger və decision API.
Şəklin elmi mesajı bütün məlumatın birbaşa foundation model-ə ötürülməməsidir. Həssas məlumatın qorunması və normativ nəzarət model çağırışından əvvəl arxitekturaya yerləşdirilib.
Tədqiqatın Metodu və Nəticələri
Qiymətləndirmə dizaynı
HEAL dörd baseline ilə müqayisə edilib:
- Centralized Cloud LLM
- On-Device Small Language Model (SLM)
- Federated Fine-Tuning
- RAG-only Pipeline
Müqayisə beş ölçü üzrə aparılıb: latency, privacy preservation score, scalability, compliance efficiency və inference accuracy.
Dəqiqliyin qiymətləndirilməsi üçün səhiyyə və maliyyə xidmətləri kontekstlərini əhatə edən sintetik korporativ qərar-dəstək ssenarisindən törədilmiş 500 strukturlaşdırılmış sorğunun istifadə edildiyi bildirilir. Mənbə bu sorğuların ətraflı paylanmasını, sinif etiketlərini, hansı tapşırıqları təmsil etdiyini və ya ground-truth yaradılma prosedurunu təqdim etmir.
Arxitekturaların keyfiyyət xüsusiyyətləri
| Sistem | Məxfilik yanaşması | Edge dəstəyi | RAG / XAI | Uyğunluq |
|---|---|---|---|---|
| Centralized Cloud LLM | Partial / TLS | Yox | Yox / Yox | Limited |
| On-Device SLM | Strong / local | Var | Yox / Yox | Partial |
| Federated Fine-Tuning | Strong / FL | Partial | Yox / Partial | Partial |
| RAG-only | Moderate | Yox | Var / Yox | Moderate |
| HEAL | Strong / FL + DP | Var | Var / Var | Full |
Bu keyfiyyət təsnifatları mənbədə verilən dizayn qiymətləndirmələridir. “Strong”, “Moderate”, “Partial” və ya “Full” kateqoriyalarını ballayan müstəqil doğrulama protokolu bildirilmədiyinə görə bunlar ölçülmüş fiziki kəmiyyətlər kimi şərh edilməməlidir.
Kəmiyyət nəticələri
| Sistem | Gecikmə (ms) | Privacy Score | Scalability | Compliance Efficiency | Inference Accuracy (%) |
|---|---|---|---|---|---|
| Centralized LLM | 420 | 0,51 | High | Low | 87,2 |
| On-Device SLM | 95 | 0,91 | Low | Partial | 79,4 |
| Federated FT | 310 | 0,83 | Moderate | Partial | 83,7 |
| RAG-only | 230 | 0,66 | Moderate | Moderate | 85,1 |
| HEAL | 148 | 0,94 | High | Full | 91,6 |
Centralized LLM müqayisəsi
Centralized LLM baseline %87,2 dəqiqliklə baseline qrupu daxilində ən yüksək dəqiqlik dəyərinə malikdir. Orta gecikmə 420 ms, privacy score isə 0,51 olaraq bildirilir.
HEAL ilə müqayisədə mənbə cədvəlindəki dəqiqlik fərqi 91,6 - 87,2 = 4,4 faiz bəndidir. HEAL-in bildirilən gecikməsi də 272 ms daha aşağıdır. Bununla belə, mənbə ayrıca qeyd edir ki, iki gecikmə dəyəri eyni fiziki sistemdə birbaşa başdan-başa ölçülmüş nəzarətli benchmark dəyərləri deyil.
On-device SLM müqayisəsi
On-device SLM 95 ms ilə cədvəldəki ən aşağı gecikməni və 0,91 privacy score dəyərini təmin edir; bunun müqabilində çıxarış dəqiqliyi %79,4-dür.
Bu müqayisə HEAL-in əsas dizayn seçimini görünən edir: HEAL tam yerli model qədər aşağı gecikməni hədəfləmir; daha böyük cloud model tutumu ilə dəqiqlik qazanarkən həssas məlumat üçün edge qoruması təmin etməyə çalışır.
Federated fine-tuning müqayisəsi
Federated fine-tuning baseline üçün %83,7 dəqiqlik, 310 ms latency və 0,83 privacy score bildirilir. HEAL-in federated learning-i təkbaşına həll kimi deyil, RAG, edge filtering və compliance gating ilə birlikdə istifadə etdiyi görünür.
RAG-only müqayisəsi
RAG-only sistemi %85,1 inference accuracy, 230 ms latency və 0,66 privacy score yaradır. Mənbənin şərhinə görə edge enforcement olmadığı üçün həssas tokenlər retrieval sorğularında üzə çıxa bilər və uyğunsuz sorğunu model çağırışından əvvəl dayandıracaq xüsusi compliance gate yoxdur.
HEAL ilə RAG-only arasında mənbə cədvəlindən hesablanan dəqiqlik fərqi 6,5 faiz bəndidir. Mənbə mətnində verilən 8,4 faiz bəndlik dəyər bu cədvəllə uyğun gəlmir.
HEAL Nəticələri Real Dünya İstehsal Performansını Sübut Edirmi?
Xeyr. Mənbə qiymətləndirmənin real xəstəxana, bank və ya başqa müəssisədə başdan-başa HEAL yerləşdirilməsi olmadığını açıq şəkildə bildirir; 500 sintetik sorğu istifadə edilib və xüsusilə latency dəyərləri tam sistem alətləndirilməsindən deyil, arxitektur analizindən və oxşar yerləşdirilmiş sistemlərdəki ölçmələrdən törədilib. Buna görə bildirilən %91,6 dəqiqlik, 148 ms latency və 0,94 privacy score istehsal mühitində təsdiqlənmiş performans zəmanətləri deyil.
148 ms dəyəri necə şərh edilməlidir?
Mənbə 148 ms orta edge-to-response latency bildirir və sorğuların təxminən %38-nin buluda çıxmadan edge üzərində həll edildiyini qeyd edir. Bu dizayn cloud round-trip tələb etməyən sorğuların ümumi gecikməni azalda biləcəyi mexanizmini dəstəkləyir.
Lakin mənbə eyni paraqrafda latency dəyərlərinin tam HEAL xəttində real end-to-end instrumentation ilə ölçülmədiyini qəbul edir. Buna görə 148 ms dəyəri real istehsal SLA ölçümü kimi istifadə edilməməlidir.
Privacy score nə dərəcədə yenidən istehsal edilə bilər?
HEAL üçün privacy score 0,94, on-device SLM üçün 0,91, federated fine-tuning üçün 0,83, RAG-only üçün 0,66 və centralized LLM üçün 0,51 verilib.
Mənbə privacy score-un riyazi tərifini, komponentlərini, çəkilərini və ya test prosedurunu açıqlamır. Buna görə rəqəmlərin sıralaması mənbə nəticəsi kimi ötürülə bilər; lakin müstəqil tədqiqatçının eyni girişlərdən eyni privacy score dəyərlərini istehsal etməsi üçün kifayət qədər metod təfərrüatı yoxdur.
Inference accuracy necə şərh edilməlidir?
Mənbə HEAL üçün %91,6 inference accuracy bildirir. Lakin 500 sintetik sorğunun tapşırıq növləri, gold-standard cavabın yaradılması, qiymətləndirmə meyarı, exact-match və ya başqa scoring üsulu, qiymətləndiricilər və etibar intervalları açıqlanmayıb.
Bu çatışmazlıq %91,6 dəyərini mənbədə bildirilmiş nəticə olmaqdan çıxarmır; lakin dəyərin xaricdən yenidən istehsal edilə bilməsini və başqa sistemlərə ümumiləşdirilməsini məhdudlaşdırır.
Compliance qiymətləndirməsinin sərhədi
HEAL cədvəldə “Full” compliance efficiency kateqoriyasını alan yeganə sistemdir. Bu fərq arxitekturanın daxilinə explicit policy engine və compliance gate yerləşdirilməsindən irəli gəlir.
Bununla belə, tədqiqat müəyyən GDPR, HIPAA və ya maliyyə tənzimləmə maddələri dəsti üzrə formal compliance audit bildirmir. “Full” mənbənin arxitektur təsnifatıdır; hüquqi sertifikatlaşdırma və ya tənzimləyici orqanın təsdiqi demək deyil.
Mənbədaxili arifmetik uyğunsuzluq
Cədvəl II HEAL dəqiqliyini %91,6 və RAG-only dəqiqliyini %85,1 göstərir. Bu iki dəyər arasındakı fərq 6,5 faiz bəndidir. Mənbə mətni isə fərqi 8,4 faiz bəndi kimi yazır.
Bundan əlavə, “best baseline” ifadəsi ilə RAG-only baseline göstərilib; halbuki cədvəldə ən yüksək baseline accuracy %87,2 ilə centralized LLM-ə aiddir. HEAL ilə bu baseline arasındakı fərq 4,4 faiz bəndidir. Verianla mətnində buna görə cədvəldə açıq şəkildə verilən xam dəyərlər source-of-truth kimi qorunur.
Mənbələr siyahısı ilə mətndaxili istinad uyğunsuzluğu
Tədqiqatın ədəbiyyat bölməsindəki bəzi istinad adları ilə nömrələnmiş mənbələr siyahısı bir-birinə uyğun gəlmir. Mətn Brown et al.-ı [1], Hard et al.-ı [2], Lewis et al.-ı [3], Chowdhery et al.-ı [4] və Wornow et al.-ı [5] kimi göstərdiyi halda PDF-in mənbələr siyahısındakı eyni nömrələr fərqli müəlliflərə və fərqli işlərə aiddir.
Bu vəziyyət ədəbiyyat əsaslarının müstəqil şəkildə izlənməsini çətinləşdirir. Verianla məqaləsi buna görə mənbələr siyahısında olmayan istinadları özbaşına “düzəltmir” və ya başqa əsərlərlə əvəz etmir; uyğunsuzluğu mənbə keyfiyyətinin məhdudiyyəti kimi görünən saxlayır.
Tədqiqatın dəstəklədiyi nəticələr
- HEAL edge anonymisation, yerli çıxarış, federated learning, RAG, XAI, compliance gating və cloud LLM-i vahid arxitekturada birləşdirən aydın şəkildə təsvir edilmiş sistem dizaynıdır.
- Mənbənin sintetik qiymətləndirməsində HEAL %91,6 dəqiqlik, 148 ms latency və 0,94 privacy score ilə bildirilir.
- HEAL-in bildirilən accuracy dəyəri cədvəldəki dörd baseline dəyərinin hamısından yüksəkdir.
- On-device SLM HEAL-dən daha aşağı latency yaradır, lakin daha aşağı accuracy ilə bildirilir.
- Təxminən %38 sintetik sorğunun edge üzərində tamamlandığı bildirilir.
- Compliance gate arxitekturanın inference mərhələsindən əvvəlinə yerləşdirildiyi üçün HEAL mənbə qiymətləndirməsində compliance-aware sistem kimi digər baseline-lardan ayrılır.
Tədqiqatın dəstəkləmədiyi nəticələr
- HEAL-in real xəstəxana, bank və ya başqa tənzimlənən təşkilatda %91,6 dəqiqlik verəcəyi sübut olunmayıb.
- 148 ms dəyəri real istehsal mühitində başdan-başa ölçülmüş zəmanətli latency deyil.
- 0,94 privacy score-un universal və ya standartlaşdırılmış məxfilik metrikası olduğu göstərilməyib.
- “Full compliance” ifadəsi hüquqi sertifikatlaşdırma, GDPR/HIPAA uyğunluq sənədi və ya tənzimləyici orqanın təsdiqi deyil.
- Federated learning-in real çox-təşkilatlı məlumat heterogenliyində convergence uğuru sınaqdan keçirilməyib.
- Mənbə real pasiyent və ya real maliyyə müştərisi məlumatları üzərində sistem doğrulaması bildirmir.
- HEAL-in baseline sistemlərdən statistik baxımdan əhəmiyyətli dərəcədə üstün olduğu göstərilməyib; etibar intervalı, variasiya və ya əhəmiyyətlilik testi bildirilməyib.
Gələcək tədqiqatlar
Mənbə üç əsas gələcək tədqiqat istiqaməti verir. Birincisi, tərəfdaş xəstəxana şəbəkəsində canlı pilot quraraq federated update mexanizminin çoxmərkəzli klinik məlumat heterogenliyi şəraitində convergence davranışını sınaqdan keçirməkdir.
İkinci istiqamət compliance rule set-in əl ilə hazırlanması probleminə yönəlir. Mənbə gələcəkdə tənzimləyici mətnlərdən avtomatik qayda çıxarılmasının araşdırılmasını təklif edir.
Üçüncü istiqamət XAI qatıdır. Mövcud HEAL dizaynında izahlar mənbə göstərilməsi və retrieved evidence ilə əlaqəlidir; tədqiqat gələcəkdə counterfactual reasoning dəstəyinin yüksək riskli maliyyə və səhiyyə qərarlarında faydalı ola biləcəyini irəli sürür.
Mənbə və Metod Qeydi
Tam orijinal başlıq: Intelligent Enterprise Systems: Integrating Artificial Intelligence, Data Analytics, and Information Management for Strategic Decision Making.
Müəllif: Sakir Alim.
PDF afiliasiyası: Department of Information Systems, University of Lagos, Lagos, Nigeria.
Platforma: SSRN.
SSRN abstract nömrəsi: 6894938.
DOI: 10.2139/ssrn.6894938.
Date Written: 11 Mart 2025.
SSRN-ə təqdim/yerləşdirmə tarixi: 29 İyun 2026.
Mənbə növü: Preprint / working paper xarakterli SSRN işi.
Rəyçilik statusu: Cari yoxlamada rəyli jurnal versiyası müəyyən edilməyib; iş rəyli məqalə kimi təqdim edilməməlidir.
Lisenziya/hüquq statusu: SSRN qeydi “All rights reserved” və icazə olmadan yenidən istifadənin edilməməsi şərtini bildirir. Buna görə mənbə şəkli, orijinal cədvəl dizaynı və qorunan mətn yenidən istifadə edilməyib.
PDF daxilində əlaqə sahəsi: PDF-də Sakir Alim adının altında “o.adeyemi@unilag.edu.ng” e-poçt ünvanı yazılıb. Bu sahə müəllif adı ilə açıq şəkildə uyğun gəlmədiyi və SSRN səhifəsində açıq e-poçt doğrulaması aparıla bilmədiyi üçün əlaqə ünvanı təsdiqlənmiş corresponding-author məlumatı kimi qəbul edilməyib.
Əsas model: Hybrid Edge-Aware LLM (HEAL).
Arxitektura qatları: Data Sources; Edge Layer; Orchestration; Cloud / LLM.
Əsas mexanizmlər: PII masking, anonymisation, local quantised inference, federated optimisation, differential privacy, RAG, jurisdiction policy engine, compliance gate, XAI, private cloud foundation LLM və immutable audit ledger.
Federated update tezliyi: Mənbədə hər edge node üçün 24 saatda bir raund kimi göstərilib.
Qiymətləndirmə nümunəsi: Səhiyyə və maliyyə xidmətləri ssenarilərini əhatə edən 500 strukturlaşdırılmış sintetik sorğu.
Müqayisə olunan baseline-lar: Centralized Cloud LLM, On-Device SLM, Federated Fine-Tuning və RAG-only Pipeline.
Qiymətləndirmə ölçüləri: Inference latency, privacy preservation score, scalability, compliance efficiency və inference accuracy.
HEAL üçün bildirilən nəticələr: 148 ms latency, 0,94 privacy score, High scalability, Full compliance efficiency və %91,6 inference accuracy.
Mühüm arifmetik problem: Mənbə mətnində HEAL ilə RAG-only arasındakı accuracy fərqi 8,4 faiz bəndi kimi yazılır; Cədvəl II dəyərləri bu fərqin 6,5 faiz bəndi olduğunu göstərir. Cədvəldə ən yüksək accuracy baseline isə %87,2 ilə centralized LLM-dir və HEAL ilə fərqi 4,4 faiz bəndidir.
Mühüm istinad problemi: Ədəbiyyat bölməsindəki Brown, Hard, Lewis, Chowdhery və Wornow istinadlarının nömrələri PDF-in sonundakı nömrələnmiş mənbə qeydləri ilə uyğun gəlmir. Buna görə mənbələr siyahısına ədəbiyyat doğrulaması baxımından diqqətlə yanaşmaq lazımdır.
Yenidən istehsal oluna bilmə baxımından bildirilməyən əsas detallar: Sintetik sorğu yaradılma proseduru, sorğu sinfi paylanması, gold-standard yaradılma üsulu, accuracy scoring üsulu, privacy score formulu, compliance scoring protokolu, real foundation model adı və versiyası, edge model adı, quantisation üsulu, aparat, şəbəkə topologiyası, vector database detalları, embedding modeli, RAG retrieval parametrləri, federated aggregation alqoritmi, node sayı, learning rate, convergence meyarları, differential privacy \(\varepsilon\) və \(\delta\) dəyərləri, clipping normu və noise multiplier.
Statistik qeyri-müəyyənlik: Mənbə p-dəyəri, confidence interval, standard deviation və ya başqa qeyri-müəyyənlik ölçüsü bildirmir.
Sahə doğrulaması: Yoxdur. Mənbə gələcəkdə xəstəxana şəbəkəsində canlı pilot planlandığını bildirir.
Maliyyələşdirmə: PDF-də maliyyələşdirmə bəyanatı bildirilməyib.
Maraqlar toqquşması: PDF-də ayrıca maraqlar toqquşması bəyanatı bildirilməyib.
Məlumatların əlçatanlığı: PDF-də məlumat dəsti və ya sintetik sorğu dəsti üçün ayrıca əlçatanlıq bəyanatı bildirilməyib.
CRediT / müəllif töhfələri: PDF-də CRediT töhfə bəyanatı bildirilməyib.
Şəkil 1-in rolu: Mənbənin dördqatlı HEAL məlumat axınını göstərir. Verianla istifadəsi üçün eyni vizual düzən kopyalanmamalı; yalnız məlumat mənbəyi → edge privacy/local inference → RAG/policy/XAI/compliance → cloud LLM/audit əlaqələri yeni semantik arxitektura ilə yenidən çəkilməlidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib