


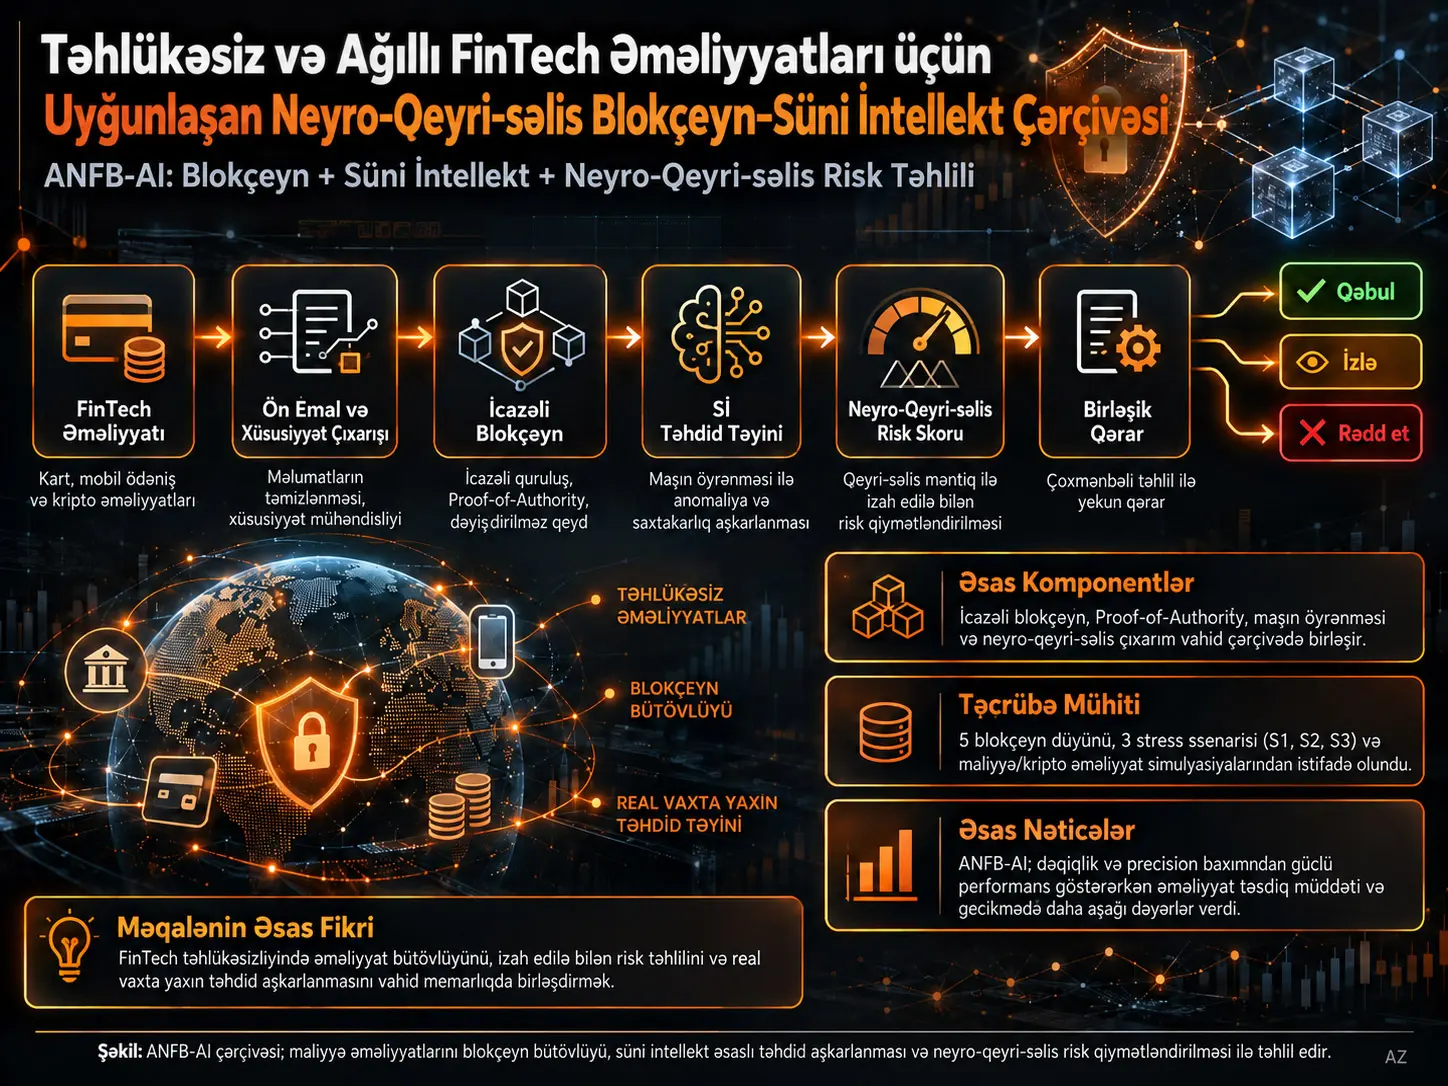
Uyğunlaşan Neyro-Qeyri-səlis Blokçeyn–Süni İntellekt Çərçivəsi (Adaptive Neuro-Fuzzy Blockchain–AI Framework; ANFB-AI), FinTech əməliyyatlarında fırıldaqçılıq və kibertəhdid riskini qiymətləndirmək üçün icazəli blokçeyn, maşın öyrənməsi və neyro-qeyri-səlis çıxarımı vahid risk-qərar arxitekturasında birləşdirən təhlükəsizlik çərçivəsidir. Model, əməliyyat üçün maşın öyrənməsinin yaratdığı fırıldaqçılıq ehtimalını davranış və coğrafi-zaman xüsusiyyətlərindən alınan neyro-qeyri-səlis risk balı ilə birləşdirir; yaranan ümumi risk balına əsasən əməliyyatı qəbul etmək, monitorinqə götürmək və ya rədd etmək qərarı verir. Əməliyyat qeydlərinin bütövlüyünün isə kriptoqrafik hash, validator imzası, konsensus və permissioned blockchain qatı ilə qorunmasına çalışılır.
Yüklənmiş tədqiqat real bankın canlı istehsal şəbəkəsində aparılmış sahə sınağı deyil. Müəlliflər real mühitdə təkrarlana bilən və nəzarətli test aparmağın çətin olduğunu bildirərək simulyasiya/implementation əsaslı qiymətləndirmədən istifadə edirlər. Simulyasiya mühitində Python 3.11, TensorFlow 2.12, PyTorch 2.1, Hyperledger Fabric 2.4, Ethereum Testnet və NetworkX; aparat kimi Intel Core i9, 32 GB RAM və NVIDIA RTX 4090 istifadə edilmişdir. Permissioned blockchain şəbəkəsi beş virtual bank düyünündən ibarətdir və Proof-of-Authority (PoA) konsensusu istifadə olunur.
Eksperimental iş yükü üç mənbədən yaradılmışdır: 284.807 əməliyyat və 492 təsdiqlənmiş fırıldaqçılıq halı olan Credit Card Fraud Detection məlumat dəsti; 100.000 simulyasiya edilmiş kripto/blokçeyn əməliyyatı; həmçinin çoxmərhələli, beynəlxalq və yüksək tezlikli ekstremal fırıldaqçılıq ssenarilərini əhatə edən 50.000 sintetik bank əməliyyatı. Model hər birində 50.000 əməliyyat olan %0,1, %1 və %5 fırıldaqçılıq nisbətli üç stress ssenarisində sınaqdan keçirilmişdir.
Mənbə qrafiklərində ANFB-AI, Hybrid Deep Learning və Dynamic Feature Fusion müqayisələrində daha yüksək accuracy və precision, daha aşağı transaction confirmation time, block propagation delay və end-to-end latency göstərir. Bununla belə, yüklənmiş versiyada bu nəticələr nəzarətli simulyasiyalardan əldə edilmişdir; real korporativ maliyyə şəbəkələrində canlı əməliyyat doğrulaması, böyük validator şəbəkələrində miqyas testi və production-grade təhlükəsizlik qiymətləndirilməsi aparılmamışdır. Buna görə nəticələr birbaşa “real bank sistemində sübut olunmuş performans” kimi şərh edilməməlidir.
Tədqiqat problemi
Rəqəmsal maliyyə sistemləri yüksək həcmli, aşağı gecikməli və fasiləsiz əlçatan əməliyyat infrastrukturlarına çevrildikcə təhlükəsizlik problemi yalnız “əməliyyatın saxta olub-olmadığını” müəyyənləşdirməkdən daha mürəkkəb olur. Təhlükəsizlik sistemi eyni zamanda əməliyyat bütövlüyünü qorumalı, naməlum və ya zamanla dəyişən fırıldaqçılıq nümunələrini aşkarlamalı, yanlış həyəcanları məhdudlaşdırmalı, qərarların səbəbini izah edə bilməli və bütün bunları maliyyə əməliyyat axınını qəbuledilməz dərəcədə yavaşlatmadan həyata keçirməlidir.
Mənbənin ədəbiyyat icmalında ənənəvi maşın öyrənməsi modellərinin yüksək fraud-detection performansı təmin edə bilməsinə baxmayaraq mərkəzləşdirilmiş məlumat emalı və tək nasazlıq nöqtəsi yarada bildiyi; blokçeyn tətbiqlərinin əməliyyat bütövlüyü və auditability təmin edərkən əsasən post-hoc yoxlamaya yönəldiyi; federated learning yanaşmalarının məxfiliyi dəstəklədiyi, lakin dinamik təhdid qiymətləndirməsini həmişə əhatə etmədiyi; neyro-qeyri-səlis üsulların isə qeyri-müəyyənliyi modelləşdirə bilməsinə baxmayaraq tam blockchain–AI FinTech arxitekturasında məhdud istifadə edildiyi irəli sürülür.
Tədqiqatın hədəflədiyi boşluq əməliyyat bütövlüyünü, real vaxta yaxın fraud detection-u, qeyri-müəyyənlik şəraitində izah edilə bilən risk qiymətləndirməsini və paylanmış etibar mexanizmini vahid ucdan-uca arxitekturaya birləşdirməkdir.
ANFB-AI necə işləyir?
ANFB-AI hər maliyyə əməliyyatını davranış və kontekst xüsusiyyətlərinə çevirir; maşın öyrənməsi əsaslı təsnifatçıdan əldə olunan fırıldaqçılıq ehtimalını neyro-qeyri-səlis risk çıxarımı ilə birləşdirir, yaranan birləşdirilmiş risk balını üçsəviyyəli Accept–Monitor–Reject qərarına çevirir və blokçeyn qatından əməliyyat bütövlüyü, yoxlanıla bilmə və dəyişdirilməyə qarşı davamlılıq üçün istifadə edir.
Sistem arxitekturasının qatları
| Qat | Əsas vəzifə | Mənbədə göstərilən mexanizm |
|---|---|---|
| İstifadəçi və əməliyyat qatı | FinTech əməliyyatının başladılması | Mobil bankçılıq, rəqəmsal pul kisəsi və ya onlayn bankçılıq interfeysi |
| İlkin emal və məlumatların əldə edilməsi | Əməliyyat xüsusiyyətlərinin hazırlanması | Kimliyin anonimləşdirilməsi, məbləğ, zaman, məkan və davranış xüsusiyyətləri |
| Blockchain qatı | Bütövlük və yoxlanıla bilən qeyd | Hash, validator imzası, konsensus, smart contract |
| AI təhdid aşkarlanması | Fırıldaqçılıq/anomaliya ehtimalının yaradılması | Nəzarətli və nəzarətsiz öyrənmə yanaşması |
| Neyro-qeyri-səlis çıxarım | Qeyri-müəyyənlik və davranış dəyişiminin qiymətləndirilməsi | Low–Medium–High üzvlükləri və fuzzy rules |
| Birləşdirilmiş risk qərarı | AI və fuzzy balının birləşdirilməsi | Uyğunlaşan çəki λ |
| Qərar/idarəetmə | Əməliyyatın idarə edilməsi | Accept, Monitor və ya Reject |
FinTech ekosisteminin riyazi təsviri
Mənbə FinTech sistemini paylanmış kiber-fiziki sistem kimi:
\[ S=(U,T,N,B) \]
şəklində müəyyən edir. Burada \(U\) qeydiyyatdan keçmiş istifadəçiləri, \(T\) maliyyə əməliyyatlarını, \(N\) blockchain düyünlərini və \(B\) paylanmış ledger-i təmsil edir.
Hər əməliyyat isə:
\[ t_i=(x_i,y_i,\tau_i,\ell_i,\psi_i) \]
xüsusiyyət vektoru ilə göstərilir. \(x_i\) məxfiliyi qoruyacaq şəkildə anonimləşdirilmiş göndərən–alan kimliyini; \(y_i\) əməliyyat məbləğini; \(\tau_i\) zaman məlumatını; \(\ell_i\) məkan və coğrafi-zaman kontekstini; \(\psi_i\) isə keçmiş istifadə davranışlarından törədilən davranış xüsusiyyətlərini təmsil edir.
Bu xüsusiyyətlərin birlikdə istifadəsi yalnız qeyri-adi əməliyyat məbləğlərini deyil, gözlənilməz əməliyyat vaxtını, qeyri-adi məkan dəyişməsini, təkrarlanan mikroəməliyyatları, cihaz davranışını və keçmiş qarşılıqlı əlaqə nümunələrindəki sapmaları da risk qiymətləndirməsinə daxil etməyi hədəfləyir.
Blockchain blok strukturu
Mənbədə hər blok:
\[ b_k=\{t_1,t_2,\ldots,t_{n_k},h_{k-1},\sigma_k\} \]
şəklində modelləşdirilir. Burada \(t_1,\ldots,t_{n_k}\) blokdakı əməliyyatları, \(h_{k-1}\) əvvəlki blokun kriptoqrafik hash dəyərini və \(\sigma_k\) validator imzasını təmsil edir.
Cari blok hash-i:
\[ h_k=H(b_k\,\|\,h_{k-1}) \]
kimi hesablanır. \(H(\cdot)\) collision-resistant hash funksiyasıdır; \(\|\) isə birləşdirmə əməliyyatını göstərir. Əvvəlki blokda və ya əməliyyat məlumatında dəyişiklik edilməsi sonrakı hash dəyərlərini dəyişəcəyinə görə struktur dəyişikliklərin aşkarlanmasını hədəfləyir.
Konsensus şərti
Blokun qəbul edilməsi üçün mənbə:
\[ \sum_{v_j\in N} I(v_j(b_k))\geq\theta \]
şərtindən istifadə edir. \(v_j(b_k)\) validator düyününün blok barədə qərarını; \(I(\cdot)\) təsdiq üçün 1, əks halda 0 qaytaran göstərici funksiyasını; \(\theta\) isə tələb olunan minimum validator təsdiqlərinin sayını ifadə edir.
Simulyasiyanın əsas blockchain konfiqurasiyasında Proof-of-Authority istifadə edildiyi üçün validatorların icazəli maliyyə qurumu düyünlərini təmsil etdiyi fərz olunur.
Təhdid aşkarlanması təsnifat problemi kimi necə qurulur?
AI qatının qərar funksiyası:
\[ f:\mathbb{R}^{d}\rightarrow\{0,1\} \]
kimi müəyyən edilir. Çıxış 0 olduqda əməliyyat qanuni, 1 olduqda zərərli kimi etiketlənir.
Etiketlənmiş tarixi əməliyyat toplusu:
\[ D=\{(t_i,c_i)\}_{i=1}^{M},\qquad c_i\in\{0,1\} \]
və öyrənmə problemi:
\[ \min_f\sum_{i=1}^{M}L(f(t_i),c_i) \]
şəklində yazılır. \(L\) təsnifat xətasını təmsil edən itki funksiyasıdır. Lakin yüklənmiş mənbə bu abstrakt model daxilində hansı konkret loss funksiyasının istifadə edildiyini bütün modellər üçün ətraflı bildirmir.
Neyro-qeyri-səlis çıxarımın rolu
Klassik binary classifier əməliyyatı qanuni və ya fraud kimi ayırmağa çalışarkən neyro-qeyri-səlis qat, xüsusilə qərar sərhədinə yaxın və qeyri-müəyyən əməliyyatlara dərəcəli risk üzvlüyü təyin etməyi hədəfləyir.
Mənbə fuzzy giriş toplusunu:
\[ Z_i=\{y_i,\psi_i,\ell_i\} \]
kimi müəyyən edir. Əməliyyat məbləği, davranış profili və coğrafi-zaman konteksti Low, Medium və High kimi dil sinifləri ilə təmsil olunur.
Nümunə fuzzy rule:
\[ R_k: \text{IF }y_i\text{ is }A_1^k \text{ AND }\psi_i\text{ is }A_2^k \text{ THEN Risk is }B_k \]
şəklindədir.
Qaydaların birləşməsindən neyro-qeyri-səlis risk balı:
\[ R_f(t_i)= \frac{ \sum_{k=1}^{K} w_k \prod_j \mu_{A_j^k}(z_{ij}) }{ \sum_{k=1}^{K} \prod_j \mu_{A_j^k}(z_{ij}) } \]
kimi yaradılır. \(w_k\) \(k\)-cı qaydanın çəkisini; \(\mu_{A_j^k}(z_{ij})\) müvafiq girişin üzvlük dərəcəsini göstərir. Normallaşdırma risk balının miqyaslanmasını təmin edərkən çəkilərin öyrənmə ilə dəyişə bilməsi sistemin dəyişən əməliyyat nümunələrinə uyğunlaşmasını hədəfləyir.
Birləşdirilmiş risk balı nəyi ifadə edir?
Birləşdirilmiş risk balı \(R(t_i)\), maşın öyrənməsinin əməliyyatın zərərli olma ehtimalına dair çıxışını neyro-qeyri-səlis modelin qeyri-müəyyənlik və davranış əsaslı risk qiymətləndirməsi ilə çəkili şəkildə birləşdirir; \(\lambda\) parametri statistik AI təxmini ilə izah edilə bilən fuzzy reasoning arasındakı nisbi çəkini müəyyən edir.
Mənbənin birləşdirilmiş risk tənliyi:
\[ R(t_i)= \lambda R_{ML}(t_i) + (1-\lambda)R_f(t_i), \qquad \lambda\in[0,1] \]
şəklindədir.
\(R_{ML}(t_i)\) maşın öyrənməsi əsaslı fraud ehtimalı; \(R_f(t_i)\) neyro-qeyri-səlis risk balıdır. \(\lambda\) yüksəldikcə qərarda AI classifier-a, azaldıqca fuzzy reasoning qatına daha çox çəki verilir.
Mənbə yüklənmiş versiyada \(\lambda\)-nın konkret eksperimental dəyərini açıq şəkildə bildirmir. Buna görə Verianla mətnində fərzi \(\lambda\) dəyərindən istifadə edilməmişdir.
Accept–Monitor–Reject qərarı
Mənbə Tənlik 12-ni aşağıdakı üçsəviyyəli qərar strukturu ilə verir:
\[ \delta(t_i)= \begin{cases} Accept, & R(t_i)<\eta_1\\ Monitor, & \eta_1\leq R(t_i)\\ Reject, & R(t_i)\geq\eta_2 \end{cases} \]
Mənbədaxili texniki qeyd: Tənliyin Monitor sətrində yuxarı hədd çap edilməyib. Lakin dərhal sonrakı mətn orta riskli əməliyyatların \(\eta_1\) ilə \(\eta_2\) arasında olduğunu açıq şəkildə bildirir. Buna görə izah səviyyəsində nəzərdə tutulan orta intervalın \( \eta_1\leq R(t_i)<\eta_2 \) olduğu görünür; bu ifadə tənliyin səssizcə düzəldilməsi deyil, mənbənin izah mətnində verilən qərar məntiqidir.
Aşağı riskli əməliyyatlar avtomatik qəbul edilir. Orta riskli əməliyyatlar əlavə doğrulama və ya manual yoxlama üçün monitorinqə götürülür. Yüksək riskli əməliyyatlar rədd edilir.
Smart contract və insan nəzarətinin rolu
Çərçivədə smart contract-ların əməliyyat limitlərini, kimlik doğrulamasını, AML/KYC yoxlamalarını və risk əsaslı təhlükəsizlik siyasətlərini avtomatik tətbiq etməsi nəzərdə tutulur. Orta riskli hallarda isə insan analitiki və ya əlavə doğrulama işə düşə bilər.
Beləliklə, modelin məqsədi yalnız avtomatik fraud blocking deyil; avtomatlaşdırma ilə human-in-the-loop nəzarətini eyni risk zəncirində birləşdirməkdir.
Mənbədəki əməliyyat ardıcıllığı niyə diqqətlə oxunmalıdır?
Mənbə Şəkil 2-də əməliyyatı preprocessing qatından blockchain qatına, oradan adaptive threat detection və decision module-a aparan axın təqdim edir. Bunun əksinə, tətbiq modelində əməliyyatların əvvəlcə AI-based threat detection-a göndərildiyi və yalnız qanuni əməliyyatların blockchain-ə ötürüldüyü izah edilir. Operational workflow bölməsində isə blockchain doğrulaması ilə AI risk analizinin paralel irəlilədiyi bildirilir.
Buna görə yüklənmiş versiya blockchain ilə AI arasındakı tam iş ardıcıllığını vahid zamanlama modeli ilə dəqiqləşdirmir. Elmi nüvədə etibarlı şəkildə deyilə biləcək ortaq məqam blockchain doğrulaması ilə AI/neyro-qeyri-səlis risk analizinin eyni transaction lifecycle daxilində bir-biri ilə əlaqəli olmasıdır.
Tədqiqatın Metodu və Nəticələri
Simulyasiya mühiti
| Kateqoriya | Komponent | Dəyər / versiya |
|---|---|---|
| Proqram təminatı | Proqramlaşdırma dili | Python 3.11 |
| Proqram təminatı | AI/ML | TensorFlow 2.12, PyTorch 2.1 |
| Blockchain | Platformalar | Hyperledger Fabric 2.4, Ethereum Testnet |
| Qraf modelləşdirmə | Alət | NetworkX |
| Aparat | CPU | Intel Core i9 |
| Aparat | Yaddaş | 32 GB RAM |
| Aparat | GPU | NVIDIA RTX 4090 |
| Şəbəkə | Virtual bank düyünü | 5 |
| Şəbəkə | Düyün gecikməsi | 10–50 ms |
| Konsensus | Mexanizm | Proof-of-Authority |
Blockchain konfiqurasiyası
| Parametr | Mənbə dəyəri |
|---|---|
| Düyün sayı | 5 bank düyünü |
| Konsensus | PoA |
| Blok ölçüsü | 50–100 əməliyyat |
| Blok yaratma intervalı | 5–10 saniyə |
| Əməliyyat doğrulama müddəti | 10–30 ms |
| Smart contract qaydaları | AML, KYC, əməliyyat limitləri |
| Ledger bütövlüyünün yoxlanması | Hər blok üçün SHA-256 hash |
İstifadə olunan əməliyyat məlumatları
| Məlumat mənbəyi | Əməliyyat sayı | Xüsusiyyət |
|---|---|---|
| Kaggle Credit Card Fraud Detection | 284.807 | 492 təsdiqlənmiş fraud; yüksək sinif disbalansı |
| CCXT əsaslı simulyasiya edilmiş kripto/blokçeyn məlumatı | 100.000 | Pul kisəsi ünvanları, məbləğ, zaman və keçmiş risk göstəriciləri |
| Sintetik bank əməliyyatları | 50.000 | Çoxmərhələli, beynəlxalq və yüksək tezlikli ekstremal fraud nümunələri |
Mənbə bu üç məlumat qrupunun real, blockchain əsaslı və sintetik əməliyyat davranışlarını birlikdə təmsil etdiyini irəli sürür. Lakin üç məlumat qrupunun vahid təlim/evaluasiya pipeline-ında necə bölündüyü, train/validation/test bölgüsünün dəqiq nisbətləri və hər modelin eyni nümunələrdə necə öyrədildiyi yüklənmiş versiyada ətraflı verilməyib.
Üç fraud ssenarisi
| Ssenari | Əməliyyat sayı | Fraud nisbəti | Məqsəd |
|---|---|---|---|
| S1 — Normal əməliyyat | 50.000 | %0,1 | Normal gündəlik bank yükü |
| S2 — Orta fraud yükü | 50.000 | %1 | Hədəfli hücum / daha sıx şübhəli əməliyyat |
| S3 — Yüksək fraud stress testi | 50.000 | %5 | Mürəkkəb, çoxmərhələli və sərhədlərarası fraud nümunələri |
Qiymətləndirmə metrikləri
Accuracy:
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \]
TP doğru fraud aşkarlanması, TN doğru legitimate əməliyyat aşkarlanması, FP yanlış fraud həyəcanı, FN isə qaçırılmış fraud nümunəsidir.
Mənbə fraud hallarının az olduğuna görə accuracy-nin təkbaşına yanıltıcı ola biləcəyini qəbul edir və precision metrikindən də istifadə edir:
\[ Precision= \frac{TP} {TP+FP} \]
Precision xüsusilə normal əməliyyatların səhvən fraud kimi bloklanmasını qiymətləndirmək baxımından vacibdir.
Blockchain zaman metrikləri
Əməliyyat təsdiq müddəti:
\[ T_c= t_{confirmed}-t_{submitted} \]
Əməliyyatın şəbəkəyə göndərilməsi ilə blockchain ledger-da yekunlaşdırılması arasındakı müddəti ölçür.
Blok yayılma gecikməsi:
\[ D_b= \max_{n\in N}(t_n^{receive}) - t^{broadcast} \]
Blokun yaradılmasından şəbəkədəki düyünlərə çatmasına qədər keçən ən yüksək yayılma müddətini təmsil edir.
Ucdan-uca gecikmə isə:
\[ L_{total} = L_{edge} + L_{AI} + L_{blockchain} \]
kimi müəyyən edilir. Beləliklə preprocessing/edge əməliyyatlarının, AI çıxarımının və blockchain doğrulamasının ümumi əməliyyat gecikməsinə töhfəsi birlikdə nəzərə alınır.
Müqayisə olunan üsullar
ANFB-AI iki müasir baseline ilə müqayisə edilir. Hybrid Deep Learning (2025), mənbənin tərifinə görə güclü AI-only fraud-detection yanaşmasıdır. Dynamic Feature Fusion (2025) isə qlobal graph strukturlarını yerli semantik xüsusiyyətlərlə birləşdirən blockchain fraud-detection yanaşmasıdır.
Yüklənmiş versiya müqayisələrin ortaq simulyasiya mühitində aparıldığını bildirir. Bununla belə, baseline modellərin bütün təlim parametrləri, hiperparametrləri, yenidən implementasiya təfərrüatları və təkrarlanan icra qeyri-müəyyənlikləri ətraflı şəkildə təqdim edilmir.
Accuracy nəticələri
Mənbə Şəkil 3-də model üzrə ümumi accuracy müqayisəsi təxminən Hybrid Deep Learning üçün %98,7, Dynamic Feature Fusion üçün %97,9 və ANFB-AI üçün %99,2 görünür. Bu dəyərlər qrafikdən təxmini oxunmuşdur.
| Ssenari | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ %98,6 | ≈ %97,8 | ≈ %99,2 |
| S2 | ≈ %97,9 | ≈ %96,7 | ≈ %98,8 |
| S3 | ≈ %96,4 | ≈ %95,2 | ≈ %97,5 |
Hər üç modeldə fraud yükü artdıqca accuracy azalır. Mənbə ANFB-AI-də azalmanın daha məhdud olmasını adaptiv fuzzy reasoning və concept-drift-ə qarşı uyğunlaşma qabiliyyəti ilə əlaqələndirir. Lakin bu mexanizm ayrıca ablation tədqiqatı ilə ayrışdırılmayıb.
Precision nəticələri
Şəkil 5-də ümumi precision təxminən Hybrid DL %96,8, Dynamic Feature Fusion %97,4 və ANFB-AI %98,9 səviyyəsindədir.
| Ssenari | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ %96,7 | ≈ %97,2 | ≈ %98,9 |
| S2 | ≈ %95,4 | ≈ %96,1 | ≈ %98,1 |
| S3 | ≈ %93,5 | ≈ %94,0 | ≈ %96,2 |
Mənbənin şərhinə görə fuzzy rule-based reasoning sərhəddə olan əməliyyatları daha diqqətlə qiymətləndirir və lazımsız transaction rejection nisbətini azalda bilər.
Transaction confirmation time
Şəkil 7-də model üzrə ümumi əməliyyat təsdiq müddətləri təxminən Hybrid DL 1,9 saniyə, Dynamic Feature Fusion 1,35 saniyə və ANFB-AI 1,1 saniyə görünür.
| Ssenari | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 1,90 s | ≈ 1,35 s | ≈ 1,08 s |
| S2 | ≈ 1,95 s | ≈ 1,40 s | ≈ 1,12 s |
| S3 | ≈ 2,05 s | ≈ 1,48 s | ≈ 1,20 s |
Mənbə daha qısa təsdiq müddətini risk qiymətləndirməsinin edge AI qatına ötürülməsi, validator seçiminin sadələşdirilməsi və PoA konsensusu ilə əlaqələndirir.
Blok yayılma gecikməsi
Şəkil 9-dakı ümumi müqayisədə təxmini blok yayılma gecikməsi Hybrid DL üçün 210 ms, Dynamic Feature Fusion üçün 165 ms və ANFB-AI üçün 130 ms-dir.
| Ssenari | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 210 ms | ≈ 165 ms | ≈ 130 ms |
| S2 | ≈ 220 ms | ≈ 170 ms | ≈ 140 ms |
| S3 | ≈ 235 ms | ≈ 180 ms | ≈ 150 ms |
Əməliyyat/fraud yükü artdıqca bütün yanaşmalarda propagation delay yüksəlir. Mənbə ANFB-AI-nin daha aşağı gecikməsini permissioned şəbəkə strukturu, PoA konsensusu və daha az mürəkkəb blok yayılması ilə əlaqələndirir.
Ucdan-uca gecikmə
Şəkil 11-in model üzrə ümumi qrafikində təxmini ümumi gecikmə Hybrid DL üçün 2,7 saniyə, Dynamic Feature Fusion üçün 2,05 saniyə və ANFB-AI üçün 1,75 saniyədir.
| Ssenari | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 2,68 s | ≈ 2,05 s | ≈ 1,75 s |
| S2 | ≈ 2,75 s | ≈ 2,12 s | ≈ 1,83 s |
| S3 | ≈ 2,90 s | ≈ 2,24 s | ≈ 1,95 s |
Mənbə ANFB-AI-nin aşağı ümumi gecikməsini AI və blockchain komponentlərinin modul/paralel işlədilə bilməsi və fuzzy inference ilə təkrar emal xərcinin azaldılması ilə əlaqələndirir.
Simulyasiya nəticələri real bank mühitində sübut olunmuş performans deməkdirmi?
Xeyr; yüklənmiş tədqiqat nəzarətli beş düyünlü simulyasiya/implementation mühitində performans göstərir və real maliyyə qurumunun canlı əməliyyat axını, production-grade validator şəbəkəsi, qurumlararası real şəbəkə gecikmələri, tənzimləyici əməliyyatlar və adversarial sahə şərtləri üzərində doğrulama aparmır; buna görə nəticələr real dünyada tətbiqin birbaşa sübutu deyil, təklif olunan arxitekturanın nəzarətli şəraitdəki performans göstəricisidir.
Mənbənin dəstəklədiyi nəticələr
- ANFB-AI arxitekturası permissioned blockchain, AI təsnifatı və adaptive neuro-fuzzy risk çıxarımını vahid modeldə birləşdirir.
- Nəzarətli S1, S2 və S3 simulyasiyalarında ANFB-AI mənbə qrafiklərində iki müqayisə üsulundan daha yüksək accuracy və precision göstərir.
- Eyni simulyasiyalarda ANFB-AI-nin transaction confirmation time, block propagation delay və end-to-end latency dəyərləri daha aşağıdır.
- Fraud nisbəti yüksəldikdə bütün modellərdə performans azalması və/və ya gecikmə artımı müşahidə olunur.
- Üçsəviyyəli risk-qərar arxitekturası aşağı riskli əməliyyatları qəbul etməyi, orta riskli əməliyyatları izləməyi və yüksək riskli əməliyyatları rədd etməyi hədəfləyir.
- Blockchain qatı hash, validator təsdiqi və konsensus vasitəsilə əməliyyat bütövlüyü və auditability təmin etməyi hədəfləyir.
Mənbənin dəstəkləmədiyi nəticələr
Yüklənmiş versiya ANFB-AI-nin real bank istehsal sistemlərində eyni dəqiqlik və gecikməni təmin edəcəyini, bütün fraud növlərinə qarşı təhlükəsiz olduğunu, hücum edənlərin modeli keçə bilməyəcəyini, real qurumlararası şəbəkələrdə eyni miqyaslana bilməni qoruyacağını, federated learning-in faktiki tətbiq edildiyini və ya modelin uzunmüddətli cyber-adversarial davamlılığının sübut edildiyini göstərmir.
Əsas metodoloji məhdudiyyətlər
Simulyasiya–sahə fərqi: Beş virtual düyünlü proof-of-concept mühiti real çoxqurumlu maliyyə infrastrukturunun bütün əməliyyat mürəkkəbliyini təmsil etmir.
Raw-result çatışmazlığı: Yüklənmiş versiyada Şəkil 3–12-dəki performans dəyərləri əsasən qrafik şəkildə təqdim olunub, tam ədədi source-of-truth cədvəlləri verilməyib.
Qeyri-müəyyənliyin ölçülməsi: Yüklənmiş erkən versiyada qrafiklərdə error bars, etibar intervalları və ya təkrarlanan eksperiment paylanmaları görünmür.
Model təfərrüatları: Maşın öyrənməsi classifier-ının yekun arxitekturası, bütün hiperparametrlər, optimizer, loss funksiyasının konkret seçimi və training/test bölgüsü protokolu tam təkrar istehsal səviyyəsində bildirilmir.
Neyro-qeyri-səlis parametrlər: Üzvlük funksiyalarının formaları, başlanğıc dəyərləri, bütün fuzzy rule seti və gradient-based rule-weight update parametrləri tam şəkildə verilməyib.
Risk hədləri: \( \lambda \), \( \eta_1 \) və \( \eta_2 \) üçün eksperimentlərdə istifadə olunan dəqiq dəyərlər açıq şəkildə bildirilmir.
Workflow uyğunsuzluğu: Blockchain və AI risk analizinin əməliyyat ardıcıllığı müxtəlif bölmələrdə fərqli təsvir olunur.
Tənlik 12-nin yazılışı: Monitor şərtinin yuxarı həddi riyazi sətirdə çatışmır; izah mətni orta risk sahəsini \(\eta_1\) ilə \(\eta_2\) arası kimi müəyyən edir.
Federated-learning qeyri-müəyyənliyi: Mənbə bəzi bölmələrdə yalnız model parametrlərinin paylaşıldığı mərkəzsiz learning yanaşmasından danışarkən federated learning-i gələcək iş kimi də müəyyən edir.
Gələcək tədqiqat istiqamətləri
Mənbə nəticə bölməsində üç əsas gələcək tədqiqat istiqaməti göstərir: müxtəlif blockchain şəbəkələri arasında cross-chain interoperability; maliyyə qurumları arasında məxfiliyi qoruyan birgə öyrənmə üçün federated learning; və çərçivənin canlı maliyyə transaction stream-ləri üzərində praktik tətbiqi.
Bu son addım xüsusilə vacibdir. Real tətbiqdə əməliyyat paylanmasının zamanla dəyişməsi, qurumlararası şəbəkə topologiyası, real KYC/AML qaydaları, gecikmə növbələri, validator nasazlıqları, hücumçu davranışı, adversarial manipulation, model drift və tənzimləyici nəzarət eyni vaxtda sınaqdan keçirilməlidir.
Elmi məna
Tədqiqatın əsas töhfəsi təkcə “daha yüksək fraud-detection accuracy” deyil. Daha vacib fikir maliyyə risk qərarını üç ayrı təhlükəsizlik məntiqinin kəsişməsində yerləşdirməkdir: maşın öyrənməsi nümunələri statistik olaraq tanıyır; neyro-qeyri-səlis qat qeyri-müəyyən və sərhəddəki hallara dərəcəli risk verir; blockchain isə əməliyyat qeydinin bütövlüyü və auditability üçün paylanmış etibar qatı yaradır.
Bu struktur təhlükəsizlik sistemini yalnız binary fraud classifier olmaqdan çıxarıb transaction integrity, qeyri-müəyyənlik, davranış dəyişməsi və əməliyyat qərarının birlikdə nəzərə alındığı çoxqatlı risk arxitekturasına çevirməyi hədəfləyir. Lakin yüklənmiş versiyada bu arxitekturanın real maliyyə qurumu miqyasında tətbiq oluna bilməsi hələ göstərilməyib.
Mənbə və Metod Qeydi
Orijinal başlıq: An Adaptive Neuro-Fuzzy Blockchain–AI Framework for Secure and Intelligent FinTech Transactions
Müəlliflər: Gunjan Mishra; Yash Mishra.
Məsul müəllif: Cari Scientific Reports qeydi Gunjan Mishra-nı corresponding author kimi göstərir.
Mənbə PDF afiliyasiyaları: Gunjan Mishra — Retail Banking, Debit Card, Capital One, McLean, Virginia, USA. Yash Mishra — JK Lakshmipat University, India.
Yüklənmiş mənbənin növü: Mart 2026 dövrünə aid erkən/preprint versiyası.
Cari nəşr statusu: Eyni tədqiqat daha sonra Scientific Reports-da peer-review-dan keçmiş və qəbul edilmiş məqalə kimi dərc olunmuşdur.
Jurnal: Scientific Reports.
Nəşriyyat: Springer Nature.
Peer-review versiyasının nəşr tarixi: 31 Avqust 2026.
Peer-review versiyasının DOI-si: 10.1038/s41598-026-66643-6
Lisenziya: Peer-review-dan keçmiş açıq giriş versiyası CC BY 4.0 ilə dərc edilmişdir.
Versiya xəbərdarlığı: Bu Verianla elmi nüvəsinin eksperiment, formula, simulyasiya və nəticə məzmunu istifadəçi tərəfindən təqdim edilmiş erkən PDF-yə əsaslanır. Peer-review-dan keçmiş Scientific Reports versiyası elmi qiymətləndirmə və hesabat strukturunu təkmilləşdirmişdir; iki versiya səssiz şəkildə birləşdirilməyib.
Əsas metod: Permissioned blockchain + Proof-of-Authority + AI/ML fraud classification + adaptive neuro-fuzzy inference + birləşdirilmiş risk balı + Accept/Monitor/Reject qərar sistemi + simulyasiya əsaslı sistem performansının qiymətləndirilməsi.
Blockchain mühiti: Hyperledger Fabric 2.4, Ethereum Testnet, beş virtual maliyyə qurumu düyünü, 10–50 ms düyün şəbəkə gecikməsi.
AI mühiti: Python 3.11, TensorFlow 2.12, PyTorch 2.1; NVIDIA RTX 4090.
Məlumat mənbələri: Kaggle Credit Card Fraud Detection — 284.807 əməliyyat / 492 fraud; CCXT əsaslı 100.000 simulyasiya edilmiş kripto əməliyyatı; 50.000 sintetik bank əməliyyatı.
Stress ssenariləri: S1 %0,1 fraud; S2 %1 fraud; S3 %5 fraud; hər ssenaridə 50.000 əməliyyat.
Müqayisə üsulları: Hybrid Deep Learning (2025) və Dynamic Feature Fusion (2025).
Performans metrikləri: Accuracy, Precision, Transaction Confirmation Time, Block Propagation Delay, End-to-End Transaction Latency.
Maliyyələşdirmə: Yüklənmiş erkən PDF-də ayrıca və açıq Funding Statement yoxdur.
Məlumatların əlçatanlığı: Yüklənmiş erkən PDF-də ayrıca Data Availability Statement yoxdur.
Müəllif töhfələri: Yüklənmiş erkən PDF-də ayrıca CRediT Author Contributions bölməsi yoxdur.
Maraqların toqquşması: Yüklənmiş erkən PDF-də ayrıca Conflict of Interest bölməsi yoxdur. Cari Scientific Reports qeydi müəlliflərin competing interest bildirmədiyini qeyd edir.
Əsas şərh sərhədi: Mənbədəki yüksək accuracy/precision və aşağı latency nəticələri nəzarətli simulyasiya və proof-of-concept mühitinə aiddir. Canlı maliyyə qurumu infrastrukturunda ümumi keçərli sahə performansı kimi şərh edilməməlidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib