


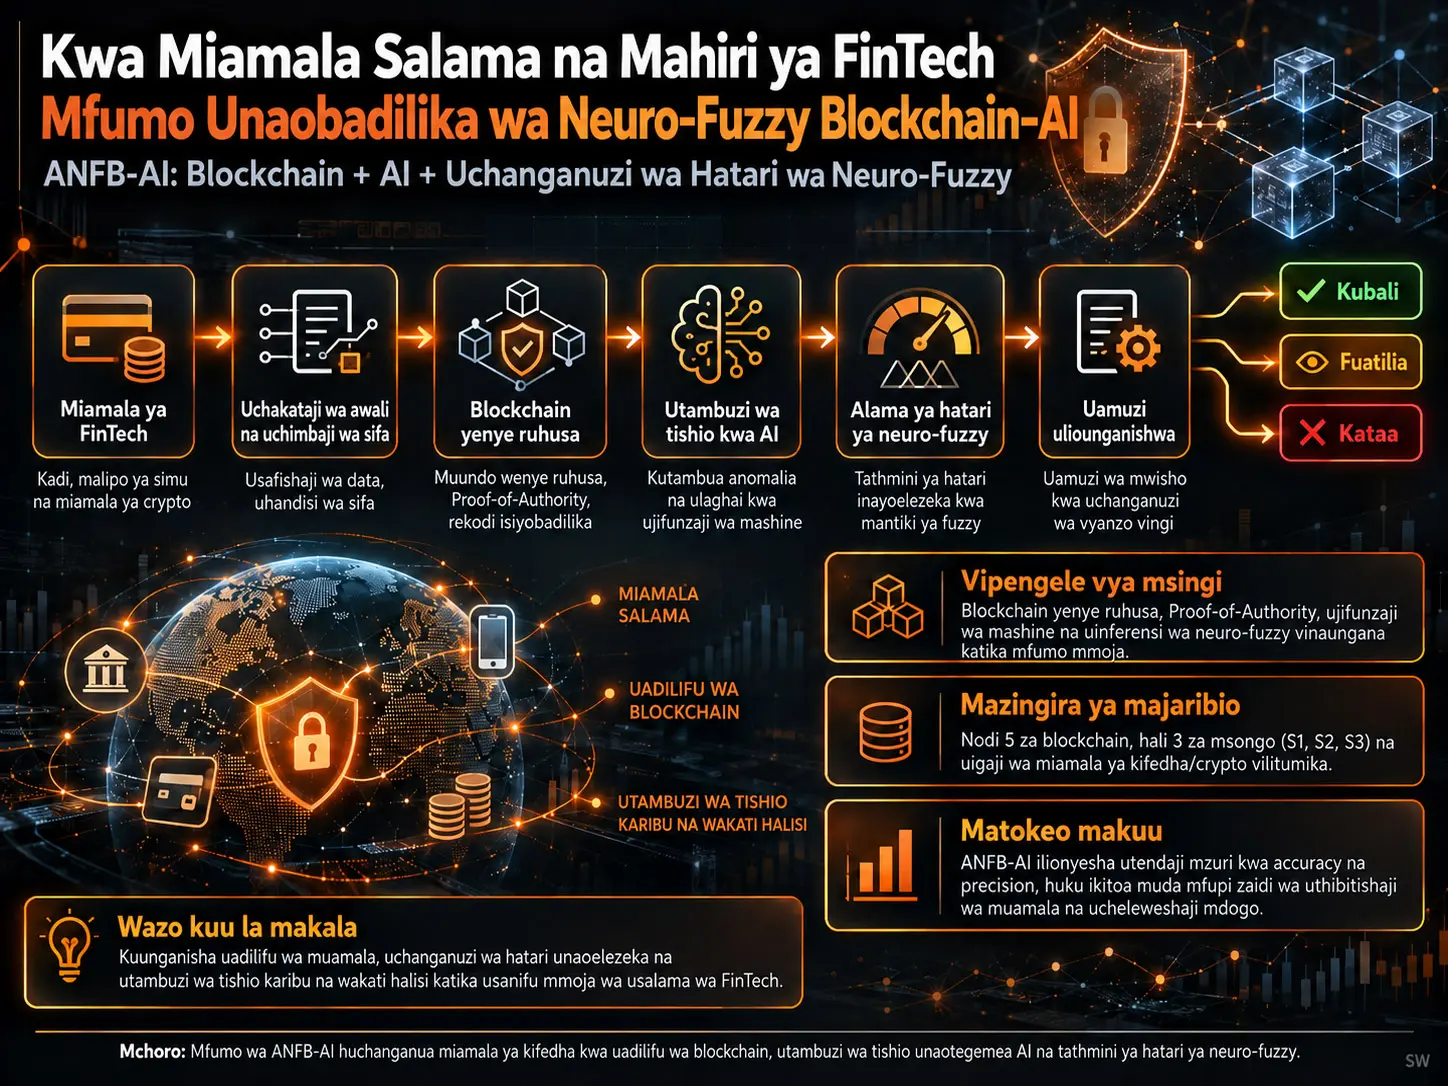
Mfumo Unaobadilika wa Neuro-Fuzzy Blockchain–AI kwa Miamala Salama na Mahiri ya FinTech (Adaptive Neuro-Fuzzy Blockchain–AI Framework; ANFB-AI), ni mfumo wa usalama unaounganisha blockchain yenye ruhusa, ujifunzaji wa mashine na uinferensi wa neuro-fuzzy katika usanifu mmoja wa hatari-uamuzi ili kutathmini hatari ya ulaghai na vitisho vya kimtandao katika miamala ya FinTech. Modeli huunganisha uwezekano wa ulaghai unaozalishwa na ujifunzaji wa mashine kwa muamala na alama ya hatari ya neuro-fuzzy inayotokana na sifa za kitabia na kijiografia-kimuda; kisha, kulingana na alama ya jumla ya hatari, huamua kukubali, kufuatilia au kukataa muamala. Uadilifu wa rekodi za miamala hujaribiwa kulindwa kwa hash ya kriptografia, saini ya validator, konsensasi na tabaka la permissioned blockchain.
Utafiti uliopakiwa si jaribio la uwanjani kwenye mtandao hai wa uzalishaji wa benki halisi. Waandishi wanaeleza kuwa ni vigumu kufanya majaribio yanayoweza kurudiwa na kudhibitiwa katika mazingira halisi, hivyo wanatumia tathmini inayotegemea simulation/implementation. Katika mazingira ya simulation zilitumika Python 3.11, TensorFlow 2.12, PyTorch 2.1, Hyperledger Fabric 2.4, Ethereum Testnet na NetworkX; huku vifaa vikiwa Intel Core i9, 32 GB RAM na NVIDIA RTX 4090. Mtandao wa permissioned blockchain una nodi tano za benki pepe na hutumia konsensasi ya Proof-of-Authority (PoA).
Mzigo wa majaribio uliundwa kutoka vyanzo vitatu: seti ya data ya Credit Card Fraud Detection yenye miamala 284.807 na visa 492 vya ulaghai vilivyothibitishwa; miamala 100.000 ya kripto/blockchain iliyosimuliwa; pamoja na miamala 50.000 ya benki ya sintetiki inayojumuisha hali kali za ulaghai wa hatua nyingi, wa kimataifa na wa masafa ya juu. Modeli ilijaribiwa katika hali tatu za msongo zenye viwango vya ulaghai vya %0,1, %1 na %5, kila moja ikiwa na miamala 50.000.
Katika grafu za chanzo, ANFB-AI inaonyesha accuracy na precision ya juu zaidi pamoja na transaction confirmation time, block propagation delay na end-to-end latency ya chini zaidi ikilinganishwa na Hybrid Deep Learning na Dynamic Feature Fusion. Hata hivyo, katika toleo lililopakiwa matokeo haya yanatokana na simulation zilizodhibitiwa; uthibitishaji wa moja kwa moja wa kiutendaji katika mitandao halisi ya kifedha ya taasisi, majaribio ya kiwango kwenye mitandao mikubwa ya validator na tathmini ya usalama ya production-grade hayajafanywa. Kwa hiyo, matokeo hayapaswi kufasiriwa moja kwa moja kama “utendaji uliothibitishwa katika mfumo halisi wa benki”.
Tatizo la utafiti
Mifumo ya fedha ya kidijitali inapobadilika kuwa miundombinu ya miamala yenye ujazo mkubwa, ucheleweshaji mdogo na upatikanaji endelevu, tatizo la usalama huwa tata zaidi kuliko kuamua tu “kama muamala ni bandia au la”. Mfumo wa usalama unapaswa kwa wakati mmoja kulinda uadilifu wa muamala, kugundua mifumo ya ulaghai isiyojulikana au inayobadilika kadiri muda unavyopita, kupunguza tahadhari za uongo, kueleza sababu za maamuzi na kufanya yote haya bila kupunguza kasi ya mtiririko wa miamala ya kifedha kwa kiwango kisichokubalika.
Katika mapitio ya fasihi ya chanzo, inaelezwa kuwa modeli za jadi za ujifunzaji wa mashine, licha ya kuweza kutoa utendaji wa juu wa fraud-detection, zinaweza kusababisha uchakataji wa data uliowekwa katikati na hatua moja ya kushindwa; matumizi ya blockchain, huku yakitoa uadilifu wa muamala na auditability, mara nyingi huzingatia uthibitishaji wa post-hoc; mbinu za federated learning huunga mkono faragha lakini si mara zote zinajumuisha tathmini ya vitisho inayobadilika; na mbinu za neuro-fuzzy, licha ya kuweza kuunda kielelezo cha kutokuwa na uhakika, zimetumika kwa kiwango kidogo ndani ya usanifu kamili wa blockchain–AI FinTech.
Pengo la utafiti linalolengwa ni kuunganisha uadilifu wa muamala, fraud detection ya karibu na wakati halisi, tathmini ya hatari inayoweza kuelezwa chini ya kutokuwa na uhakika na utaratibu wa uaminifu uliosambazwa katika usanifu mmoja wa mwisho-hadi-mwisho.
ANFB-AI inafanyaje kazi?
ANFB-AI hubadilisha kila muamala wa kifedha kuwa sifa za kitabia na kimuktadha; huunganisha uwezekano wa ulaghai unaopatikana kutoka kwa classifier inayotegemea ujifunzaji wa mashine na uinferensi wa hatari wa neuro-fuzzy, hubadilisha alama iliyounganishwa ya hatari kuwa uamuzi wa ngazi tatu wa Accept–Monitor–Reject, na hutumia tabaka la blockchain kwa uadilifu wa muamala, uthibitishikaji na ustahimilivu dhidi ya kubadilishwa.
Tabaka za usanifu wa mfumo
| Tabaka | Jukumu kuu | Utaratibu uliotajwa katika chanzo |
|---|---|---|
| Tabaka la mtumiaji na muamala | Kuanzisha muamala wa FinTech | Benki kwa simu, pochi ya kidijitali au kiolesura cha benki mtandaoni |
| Uchakataji wa awali na upataji wa data | Kuandaa sifa za muamala | Kuficha utambulisho, kiasi, muda, eneo na sifa za kitabia |
| Tabaka la Blockchain | Uadilifu na rekodi inayoweza kuthibitishwa | Hash, saini ya validator, konsensasi, smart contract |
| Ugunduzi wa tishio wa AI | Kuzalisha uwezekano wa ulaghai/anomalia | Mbinu ya ujifunzaji unaosimamiwa na usiosimamiwa |
| Uinferensi wa neuro-fuzzy | Kutathmini kutokuwa na uhakika na mabadiliko ya tabia | Uanachama wa Low–Medium–High na fuzzy rules |
| Uamuzi uliounganishwa wa hatari | Kuunganisha alama ya AI na fuzzy | Uzani unaobadilika λ |
| Uamuzi/utawala | Kusimamia muamala | Accept, Monitor au Reject |
Uwakilishi wa kihisabati wa mfumo ikolojia wa FinTech
Chanzo kinafafanua mfumo wa FinTech kama mfumo uliosambazwa wa kimtandao-kimwili:
\[ S=(U,T,N,B) \]
Kwa namna hii, \(U\) inawakilisha watumiaji waliosajiliwa, \(T\) miamala ya kifedha, \(N\) nodi za blockchain na \(B\) ledger iliyosambazwa.
Kila muamala nao:
\[ t_i=(x_i,y_i,\tau_i,\ell_i,\psi_i) \]
unaonyeshwa kwa vekta ya sifa. \(x_i\) inawakilisha utambulisho wa mtumaji–mpokeaji uliowekwa bila kujulikana kwa namna inayolinda faragha; \(y_i\) kiasi cha muamala; \(\tau_i\) taarifa ya muda; \(\ell_i\) eneo na muktadha wa kijiografia-kimuda; na \(\psi_i\) sifa za kitabia zinazotokana na tabia za matumizi ya awali.
Matumizi ya pamoja ya sifa hizi yanalenga kujumuisha katika tathmini ya hatari si tu kiasi kisicho cha kawaida cha muamala, bali pia muda usiotarajiwa wa muamala, mabadiliko yasiyo ya kawaida ya eneo, miamala midogo inayojirudia, tabia ya kifaa na mikengeuko katika mifumo ya mwingiliano wa awali.
Muundo wa bloku ya Blockchain
Katika chanzo kila bloku:
\[ b_k=\{t_1,t_2,\ldots,t_{n_k},h_{k-1},\sigma_k\} \]
inawekwa katika modeli kwa namna hii. Hapa \(t_1,\ldots,t_{n_k}\) zinawakilisha miamala iliyo kwenye bloku, \(h_{k-1}\) thamani ya hash ya kriptografia ya bloku iliyotangulia na \(\sigma_k\) saini ya validator.
Hash ya bloku ya sasa:
\[ h_k=H(b_k\,\|\,h_{k-1}) \]
inahesabiwa kwa namna hii. \(H(\cdot)\) ni fungsi ya hash iliyo collision-resistant; \(\|\) inaonyesha operesheni ya kuunganisha. Kwa kuwa mabadiliko katika bloku iliyotangulia au data ya muamala yatabadilisha thamani za hash zinazofuata, muundo unalenga kugundua mabadiliko.
Sharti la konsensasi
Kwa bloku kukubaliwa, chanzo kinatumia:
\[ \sum_{v_j\in N} I(v_j(b_k))\geq\theta \]
sharti hili. \(v_j(b_k)\) inawakilisha uamuzi wa nodi ya validator kuhusu bloku; \(I(\cdot)\) ni fungsi ya kiashiria inayorudisha 1 kwa idhini na 0 vinginevyo; na \(\theta\) inaonyesha idadi ya chini inayohitajika ya idhini za validator.
Kwa kuwa Proof-of-Authority inatumika katika usanidi mkuu wa blockchain wa simulation, inadhaniwa kuwa validator zinawakilisha nodi za taasisi za kifedha zilizoidhinishwa.
Ugunduzi wa tishio unaundwaje kama tatizo la uainishaji?
Fungsi ya uamuzi ya tabaka la AI:
\[ f:\mathbb{R}^{d}\rightarrow\{0,1\} \]
inafafanuliwa hivi. Ikiwa matokeo ni 0 muamala unawekewa lebo kuwa halali, na ikiwa ni 1 unawekewa lebo kuwa wenye nia mbaya.
Seti ya miamala ya kihistoria yenye lebo:
\[ D=\{(t_i,c_i)\}_{i=1}^{M},\qquad c_i\in\{0,1\} \]
na tatizo la ujifunzaji:
\[ \min_f\sum_{i=1}^{M}L(f(t_i),c_i) \]
huandikwa kwa namna hii. \(L\) ni fungsi ya hasara inayowakilisha kosa la uainishaji. Hata hivyo, chanzo kilichopakiwa hakiripoti kwa kina ni loss function ipi mahususi iliyotumiwa kwa modeli zote ndani ya modeli hii dhahania.
Jukumu la uinferensi wa neuro-fuzzy
Wakati binary classifier ya kawaida inapojaribu kutenganisha muamala kuwa halali au fraud, tabaka la neuro-fuzzy hulenga kutoa uanachama wa hatari wa viwango hasa kwa miamala iliyo karibu na mpaka wa uamuzi na yenye kutokuwa na uhakika.
Chanzo kinafafanua seti ya ingizo la fuzzy:
\[ Z_i=\{y_i,\psi_i,\ell_i\} \]
Kwa namna hii. Kiasi cha muamala, wasifu wa kitabia na muktadha wa kijiografia-kimuda huwakilishwa na madaraja ya lugha kama Low, Medium na High.
Mfano wa fuzzy rule:
\[ R_k: \text{IF }y_i\text{ is }A_1^k \text{ AND }\psi_i\text{ is }A_2^k \text{ THEN Risk is }B_k \]
uko katika namna hii.
Kutokana na kuunganishwa kwa sheria, alama ya hatari ya neuro-fuzzy:
\[ R_f(t_i)= \frac{ \sum_{k=1}^{K} w_k \prod_j \mu_{A_j^k}(z_{ij}) }{ \sum_{k=1}^{K} \prod_j \mu_{A_j^k}(z_{ij}) } \]
huundwa kwa namna hii. \(w_k\) inaonyesha uzani wa sheria ya \(k\); \(\mu_{A_j^k}(z_{ij})\) inaonyesha kiwango cha uanachama cha ingizo husika. Normalization huwezesha upangaji wa kiwango cha alama ya hatari, huku uwezo wa uzani kubadilika kupitia ujifunzaji ukilenga kuufanya mfumo ubadilike kwa mifumo ya miamala inayobadilika.
Alama iliyounganishwa ya hatari ina maana gani?
Alama iliyounganishwa ya hatari \(R(t_i)\) huunganisha kwa uzani matokeo ya ujifunzaji wa mashine kuhusu uwezekano wa muamala kuwa wenye nia mbaya na tathmini ya hatari ya modeli ya neuro-fuzzy inayotegemea kutokuwa na uhakika na tabia; parameta \(\lambda\) huamua uzani wa jamaa kati ya makadirio ya kitakwimu ya AI na fuzzy reasoning inayoweza kuelezwa.
Mlinganyo wa hatari uliounganishwa wa chanzo:
\[ R(t_i)= \lambda R_{ML}(t_i) + (1-\lambda)R_f(t_i), \qquad \lambda\in[0,1] \]
uko katika namna hii.
\(R_{ML}(t_i)\) ni uwezekano wa fraud unaotegemea ujifunzaji wa mashine; \(R_f(t_i)\) ni alama ya hatari ya neuro-fuzzy. \(\lambda\) inapoongezeka, uamuzi huipa uzani zaidi AI classifier; inapopungua, huipa uzani zaidi tabaka la fuzzy reasoning.
Chanzo hakiripoti wazi katika toleo lililopakiwa thamani mahususi ya majaribio ya \(\lambda\). Kwa hiyo, thamani ya kudhaniwa ya \(\lambda\) haikutumiwa katika maandishi ya Verianla.
Uamuzi wa Accept–Monitor–Reject
Chanzo kinatoa Mlinganyo 12 kwa muundo ufuatao wa uamuzi wa ngazi tatu:
\[ \delta(t_i)= \begin{cases} Accept, & R(t_i)<\eta_1\\ Monitor, & \eta_1\leq R(t_i)\\ Reject, & R(t_i)\geq\eta_2 \end{cases} \]
Dokezo la kiufundi ndani ya chanzo: Katika mstari wa Monitor wa mlinganyo, mpaka wa juu haujachapishwa. Hata hivyo, maandishi yanayofuata yanaeleza wazi kuwa miamala ya hatari ya kati iko kati ya \(\eta_1\) na \(\eta_2\). Kwa hiyo, katika kiwango cha maelezo, masafa ya kati yaliyokusudiwa yanaonekana kuwa \( \eta_1\leq R(t_i)<\eta_2 \); kauli hii si marekebisho ya kimya ya mlinganyo, bali ni mantiki ya uamuzi iliyoelezwa na maandishi ya ufafanuzi ya chanzo.
Miamala ya hatari ndogo hukubaliwa moja kwa moja. Miamala ya hatari ya kati huwekwa chini ya ufuatiliaji kwa uthibitishaji wa ziada au mapitio ya mikono. Miamala ya hatari kubwa hukataliwa.
Jukumu la smart contract na usimamizi wa binadamu
Katika mfumo, smart contract zinatarajiwa kutumia moja kwa moja vikomo vya miamala, uthibitishaji wa utambulisho, ukaguzi wa AML/KYC na sera za usalama zinazotegemea hatari. Katika matukio ya hatari ya kati, mchambuzi wa binadamu au uthibitishaji wa ziada unaweza kuhusishwa.
Hivyo lengo la modeli si fraud blocking ya kiotomatiki pekee; ni kuunganisha uendeshaji otomatiki na usimamizi wa human-in-the-loop katika mnyororo mmoja wa hatari.
Kwa nini mlolongo wa muamala katika chanzo unapaswa kusomwa kwa uangalifu?
Chanzo katika Kielelezo 2 kinatoa mtiririko unaohamisha muamala kutoka tabaka la preprocessing kwenda tabaka la blockchain na kisha kwenda adaptive threat detection na decision module. Kwa upande mwingine, katika modeli ya utekelezaji inaelezwa kuwa miamala kwanza hutumwa kwa AI-based threat detection na ni miamala halali tu ndiyo hupelekwa kwenye blockchain. Katika sehemu ya operational workflow, uthibitishaji wa blockchain na uchanganuzi wa hatari wa AI unaelezwa kuendelea sambamba.
Kwa hiyo, toleo lililopakiwa halifanyi mlolongo kamili wa kazi kati ya blockchain na AI kuwa wa uhakika kwa modeli moja ya muda. Hoja ya pamoja inayoweza kusemwa kwa kuaminika katika kiini cha kisayansi ni kwamba uthibitishaji wa blockchain na uchanganuzi wa hatari wa AI/neuro-fuzzy zimeunganishwa ndani ya transaction lifecycle ileile.
Mbinu na Matokeo ya Utafiti
Mazingira ya simulation
| Kategoria | Kipengele | Thamani / toleo |
|---|---|---|
| Programu | Lugha ya programu | Python 3.11 |
| Programu | AI/ML | TensorFlow 2.12, PyTorch 2.1 |
| Blockchain | Majukwaa | Hyperledger Fabric 2.4, Ethereum Testnet |
| Uundaji wa modeli ya grafu | Zana | NetworkX |
| Vifaa | CPU | Intel Core i9 |
| Vifaa | Kumbukumbu | 32 GB RAM |
| Vifaa | GPU | NVIDIA RTX 4090 |
| Mtandao | Nodi pepe ya benki | 5 |
| Mtandao | Ucheleweshaji wa nodi | 10–50 ms |
| Konsensasi | Utaratibu | Proof-of-Authority |
Usanidi wa Blockchain
| Parameta | Thamani ya chanzo |
|---|---|
| Idadi ya nodi | Nodi 5 za benki |
| Konsensasi | PoA |
| Ukubwa wa bloku | Miamala 50–100 |
| Kipindi cha kuunda bloku | Sekunde 5–10 |
| Muda wa uthibitishaji wa muamala | 10–30 ms |
| Sheria za smart contract | AML, KYC, vikomo vya miamala |
| Ukaguzi wa uadilifu wa ledger | SHA-256 hash kwa kila bloku |
Data za miamala zilizotumika
| Chanzo cha data | Idadi ya miamala | Sifa |
|---|---|---|
| Kaggle Credit Card Fraud Detection | 284.807 | Fraud 492 zilizothibitishwa; kutokuwiana kwa juu kwa madaraja |
| Data ya kripto/blockchain iliyosimuliwa kwa msingi wa CCXT | 100.000 | Anwani za pochi, kiasi, muda na viashiria vya hatari vya awali |
| Miamala ya benki ya sintetiki | 50.000 | Mifano ya mwisho ya fraud ya hatua nyingi, ya kimataifa na ya masafa ya juu |
Chanzo kinadai kwamba makundi haya matatu ya data yanawakilisha kwa pamoja tabia za miamala halisi, inayotegemea blockchain na ya sintetiki. Hata hivyo, toleo lililopakiwa halitoi kwa undani jinsi makundi hayo matatu yalivyogawanywa katika training/evaluation pipeline moja, uwiano kamili wa mgawanyo wa train/validation/test, wala jinsi kila modeli ilivyofunzwa kwa mifano ileile.
Hali tatu za fraud
| Hali | Idadi ya miamala | Kiwango cha Fraud | Lengo |
|---|---|---|---|
| S1 — Operesheni ya kawaida | 50.000 | %0,1 | Mzigo wa kawaida wa kila siku wa benki |
| S2 — Mzigo wa kati wa fraud | 50.000 | %1 | Shambulio lengwa / miamala ya kutiliwa shaka yenye msongamano zaidi |
| S3 — Jaribio la msongo wa fraud ya juu | 50.000 | %5 | Mifumo changamano, ya hatua nyingi na ya kuvuka mipaka ya fraud |
Vipimo vya tathmini
Accuracy:
\[ Accuracy= \frac{TP+TN} {TP+TN+FP+FN} \]
TP ni ugunduzi sahihi wa fraud, TN ni ugunduzi sahihi wa muamala legitimate, FP ni tahadhari ya uongo ya fraud na FN ni mfano wa fraud uliokosekana.
Chanzo kinakubali kuwa kwa sababu visa vya fraud ni vichache, accuracy peke yake inaweza kupotosha, na pia hutumia kipimo cha precision:
\[ Precision= \frac{TP} {TP+FP} \]
Precision ni muhimu hasa katika kutathmini miamala ya kawaida inayozuiwa kimakosa kama fraud.
Vipimo vya muda vya Blockchain
Muda wa uthibitishaji wa muamala:
\[ T_c= t_{confirmed}-t_{submitted} \]
Hupima muda kati ya kutumwa kwa muamala kwenye mtandao na kukamilishwa kwake kwenye blockchain ledger.
Ucheleweshaji wa uenezaji wa bloku:
\[ D_b= \max_{n\in N}(t_n^{receive}) - t^{broadcast} \]
Huwakilisha muda wa juu zaidi wa uenezaji kutoka kuundwa kwa bloku hadi kufika kwenye nodi za mtandao.
Ucheleweshaji wa mwisho-hadi-mwisho nao:
\[ L_{total} = L_{edge} + L_{AI} + L_{blockchain} \]
unafafanuliwa hivyo. Hivyo mchango wa preprocessing/edge, uinferensi wa AI na uthibitishaji wa blockchain katika ucheleweshaji wa jumla wa muamala huzingatiwa kwa pamoja.
Mbinu zilizolinganishwa
ANFB-AI inalinganishwa na baseline mbili za kisasa. Hybrid Deep Learning (2025), kwa mujibu wa ufafanuzi wa chanzo, ni mbinu imara ya AI-only fraud-detection. Dynamic Feature Fusion (2025) ni mbinu ya blockchain fraud-detection inayounganisha miundo ya global graph na sifa za kisemantiki za ndani.
Toleo lililopakiwa linaeleza kuwa ulinganisho ulifanywa katika mazingira ya pamoja ya simulation. Hata hivyo, mipangilio yote ya mafunzo, hiperparameta, maelezo ya utekelezaji upya na kutokuwa na uhakika kwa utekelezaji unaorudiwa wa modeli za baseline havijaripotiwa kwa undani.
Matokeo ya Accuracy
Katika Kielelezo 3 cha chanzo, ulinganisho wa jumla wa accuracy wa modeli unaonekana kuwa takriban %98,7 kwa Hybrid Deep Learning, %97,9 kwa Dynamic Feature Fusion na %99,2 kwa ANFB-AI. Thamani hizi zimesomwa kwa kukadiria kutoka kwenye grafu.
| Hali | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ %98,6 | ≈ %97,8 | ≈ %99,2 |
| S2 | ≈ %97,9 | ≈ %96,7 | ≈ %98,8 |
| S3 | ≈ %96,4 | ≈ %95,2 | ≈ %97,5 |
Katika modeli zote tatu, accuracy hupungua kadiri mzigo wa fraud unavyoongezeka. Chanzo kinahusisha kupungua kwa kiasi kidogo zaidi kwa ANFB-AI na adaptive fuzzy reasoning pamoja na uwezo wa kuzoea concept-drift. Hata hivyo, utaratibu huu haujatenganishwa kwa utafiti maalum wa ablation.
Matokeo ya Precision
Katika Kielelezo 5, precision ya jumla ni takriban Hybrid DL %96,8, Dynamic Feature Fusion %97,4 na ANFB-AI %98,9.
| Hali | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ %96,7 | ≈ %97,2 | ≈ %98,9 |
| S2 | ≈ %95,4 | ≈ %96,1 | ≈ %98,1 |
| S3 | ≈ %93,5 | ≈ %94,0 | ≈ %96,2 |
Tafsiri ya chanzo ni kwamba fuzzy rule-based reasoning hutathmini kwa uangalifu zaidi miamala iliyo karibu na mpaka na inaweza kupunguza kiwango cha transaction rejection isiyo ya lazima.
Transaction confirmation time
Katika Kielelezo 7, nyakati za jumla za uthibitishaji wa miamala kwa modeli zinaonekana kuwa takriban sekunde 1,9 kwa Hybrid DL, sekunde 1,35 kwa Dynamic Feature Fusion na sekunde 1,1 kwa ANFB-AI.
| Hali | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 1,90 s | ≈ 1,35 s | ≈ 1,08 s |
| S2 | ≈ 1,95 s | ≈ 1,40 s | ≈ 1,12 s |
| S3 | ≈ 2,05 s | ≈ 1,48 s | ≈ 1,20 s |
Chanzo kinahusisha muda mfupi wa uthibitishaji na kuhamishwa kwa tathmini ya hatari kwenye tabaka la edge AI, kurahisishwa kwa uteuzi wa validator na konsensasi ya PoA.
Ucheleweshaji wa uenezaji wa bloku
Katika ulinganisho wa jumla wa Kielelezo 9, ucheleweshaji wa takriban wa uenezaji wa bloku ni 210 ms kwa Hybrid DL, 165 ms kwa Dynamic Feature Fusion na 130 ms kwa ANFB-AI.
| Hali | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 210 ms | ≈ 165 ms | ≈ 130 ms |
| S2 | ≈ 220 ms | ≈ 170 ms | ≈ 140 ms |
| S3 | ≈ 235 ms | ≈ 180 ms | ≈ 150 ms |
Kadiri mzigo wa muamala/fraud unavyoongezeka, propagation delay huongezeka katika mbinu zote. Chanzo kinahusisha ucheleweshaji wa chini zaidi wa ANFB-AI na muundo wa permissioned network, konsensasi ya PoA na uenezaji wa bloku usio changamano sana.
Ucheleweshaji wa mwisho-hadi-mwisho
Katika grafu ya jumla ya modeli ya Kielelezo 11, ucheleweshaji wa jumla ni takriban sekunde 2,7 kwa Hybrid DL, sekunde 2,05 kwa Dynamic Feature Fusion na sekunde 1,75 kwa ANFB-AI.
| Hali | Hybrid DL | Dynamic Feature Fusion | ANFB-AI |
|---|---|---|---|
| S1 | ≈ 2,68 s | ≈ 2,05 s | ≈ 1,75 s |
| S2 | ≈ 2,75 s | ≈ 2,12 s | ≈ 1,83 s |
| S3 | ≈ 2,90 s | ≈ 2,24 s | ≈ 1,95 s |
Chanzo kinahusisha ucheleweshaji wa chini wa jumla wa ANFB-AI na uwezekano wa kuendesha vipengele vya AI na blockchain kwa moduli/sambamba na kupunguzwa kwa gharama ya kuchakata upya kupitia fuzzy inference.
Je, matokeo ya simulation yanamaanisha utendaji uliothibitishwa katika mazingira halisi ya benki?
Hapana; utafiti uliopakiwa unaonyesha utendaji katika mazingira yaliyodhibitiwa ya simulation/implementation yenye nodi tano na haufanyi uthibitishaji kwenye mtiririko hai wa miamala wa taasisi halisi ya kifedha, mtandao wa production-grade validator, ucheleweshaji halisi wa mitandao baina ya taasisi, operesheni za udhibiti au hali adversarial za uwanjani; kwa hiyo matokeo si ushahidi wa moja kwa moja wa usambazaji katika dunia halisi, bali ni kiashiria cha utendaji wa usanifu uliopendekezwa katika hali zilizodhibitiwa.
Matokeo yanayoungwa mkono na chanzo
- Usanifu wa ANFB-AI unaunganisha permissioned blockchain, uainishaji wa AI na adaptive neuro-fuzzy risk inference katika modeli moja.
- Katika simulation zilizodhibitiwa za S1, S2 na S3, ANFB-AI inaonyesha kwenye grafu za chanzo accuracy na precision ya juu kuliko mbinu mbili za kulinganisha.
- Katika simulation hizohizo, thamani za transaction confirmation time, block propagation delay na end-to-end latency za ANFB-AI ni za chini zaidi.
- Kiwango cha Fraud kinapoongezeka, modeli zote zinaonyesha kupungua kwa utendaji na/au kuongezeka kwa ucheleweshaji.
- Usanifu wa hatari-uamuzi wa ngazi tatu unalenga kukubali miamala ya hatari ndogo, kufuatilia miamala ya hatari ya kati na kukataa miamala ya hatari kubwa.
- Tabaka la Blockchain linalenga kutoa uadilifu wa muamala na auditability kupitia hash, idhini ya validator na konsensasi.
Matokeo yasiyoungwa mkono na chanzo
Toleo lililopakiwa halionyeshi kwamba ANFB-AI itatoa accuracy na latency zilezile katika mifumo halisi ya uzalishaji ya benki, kwamba ni salama dhidi ya aina zote za fraud, kwamba washambuliaji hawawezi kuipita modeli, kwamba itadumisha scalability ileile katika mitandao halisi baina ya taasisi, kwamba federated learning imetekelezwa kwa vitendo, au kwamba uthabiti wa muda mrefu wa cyber-adversarial wa modeli umethibitishwa.
Vikwazo vikuu vya kimetodolojia
Tofauti ya simulation–uwanja: Mazingira ya proof-of-concept yenye nodi tano pepe hayawakilishi utata wote wa kiutendaji wa miundombinu halisi ya kifedha ya taasisi nyingi.
Upungufu wa raw-result: Katika toleo lililopakiwa, thamani za utendaji katika Vielelezo 3–12 zimewasilishwa hasa kwa grafu na majedwali kamili ya nambari ya source-of-truth hayajatolewa.
Upimaji wa kutokuwa na uhakika: Katika toleo la mapema lililopakiwa, error bars, vipindi vya kujiamini au migawanyo ya majaribio yanayorudiwa haionekani kwenye grafu.
Maelezo ya modeli: Usanifu wa mwisho wa machine-learning classifier, hiperparameta zote, optimizer, uteuzi halisi wa loss function na itifaki ya mgawanyo wa training/test havijaripotiwa katika kiwango cha kuzalishwa upya kikamilifu.
Parameta za neuro-fuzzy: Maumbo ya functions za uanachama, thamani za mwanzo, fuzzy rule set yote na mipangilio ya gradient-based rule-weight update havijatolewa kikamilifu.
Vizingiti vya hatari: Thamani halisi zilizotumiwa katika majaribio kwa \( \lambda \), \( \eta_1 \) na \( \eta_2 \) hazijaripotiwa wazi.
Kutolingana kwa workflow: Mlolongo wa muamala wa uchanganuzi wa hatari wa Blockchain na AI unaelezwa tofauti katika sehemu tofauti.
Uandishi wa Mlinganyo 12: Mpaka wa juu wa sharti la Monitor unaonekana kukosekana kwenye mstari wa kihisabati; maandishi ya ufafanuzi yanafafanua eneo la hatari ya kati kuwa kati ya \(\eta_1\) na \(\eta_2\).
Kutokuwa na uhakika kuhusu federated-learning: Ingawa chanzo katika baadhi ya sehemu kinataja mbinu ya learning iliyogatuliwa ambapo ni parameta za modeli pekee zinazoshirikiwa, pia kinafafanua federated learning kama kazi ya baadaye.
Mielekeo ya utafiti wa baadaye
Katika sehemu ya hitimisho, chanzo kinataja mielekeo mitatu mikuu ya utafiti wa baadaye: cross-chain interoperability kati ya mitandao tofauti ya blockchain; federated learning kwa ujifunzaji wa pamoja unaolinda faragha kati ya taasisi za kifedha; na utekelezaji wa vitendo wa mfumo kwenye transaction stream za kifedha zilizo hai.
Hatua hii ya mwisho ni muhimu hasa. Katika utekelezaji halisi, mabadiliko ya mgawanyo wa miamala kadiri muda unavyopita, topolojia ya mtandao baina ya taasisi, sheria halisi za KYC/AML, foleni za ucheleweshaji, hitilafu za validator, tabia ya mshambuliaji, adversarial manipulation, model drift na usimamizi wa udhibiti lazima vijaribiwe kwa wakati mmoja.
Maana ya kisayansi
Mchango mkuu wa utafiti si “accuracy ya juu zaidi ya fraud-detection” pekee. Wazo muhimu zaidi ni kuweka uamuzi wa hatari ya kifedha katika makutano ya mantiki tatu tofauti za usalama: ujifunzaji wa mashine hutambua mifumo kitakwimu; tabaka la neuro-fuzzy hutoa hatari ya viwango kwa visa visivyo na uhakika na vilivyo karibu na mpaka; blockchain huunda tabaka la uaminifu uliosambazwa kwa uadilifu wa rekodi ya muamala na auditability.
Muundo huu unalenga kuubadilisha mfumo wa usalama kutoka kuwa binary fraud classifier pekee hadi usanifu wa hatari wenye tabaka ambapo transaction integrity, kutokuwa na uhakika, mabadiliko ya tabia na uamuzi wa kiutendaji vinazingatiwa kwa pamoja. Hata hivyo, katika toleo lililopakiwa, uwezekano wa kutumia usanifu huu katika kiwango cha taasisi halisi ya kifedha bado haujaonyeshwa.
Maelezo ya Chanzo na Mbinu
Kichwa asili: An Adaptive Neuro-Fuzzy Blockchain–AI Framework for Secure and Intelligent FinTech Transactions
Waandishi: Gunjan Mishra; Yash Mishra.
Mwandishi anayewajibika: Rekodi ya sasa ya Scientific Reports inamtaja Gunjan Mishra kama corresponding author.
Uhusiano wa kitaasisi katika PDF ya chanzo: Gunjan Mishra — Retail Banking, Debit Card, Capital One, McLean, Virginia, USA. Yash Mishra — JK Lakshmipat University, India.
Aina ya chanzo kilichopakiwa: Toleo la mapema/preprint la kipindi cha Machi 2026.
Hali ya sasa ya uchapishaji: Utafiti huohuo baadaye ulichapishwa katika Scientific Reports kama makala iliyopitiwa na wataalamu na kukubaliwa.
Jarida: Scientific Reports.
Mchapishaji: Springer Nature.
Tarehe ya uchapishaji wa toleo lililopitiwa na wataalamu: 31 Agosti 2026.
DOI ya toleo lililopitiwa na wataalamu: 10.1038/s41598-026-66643-6
Leseni: Toleo la ufikiaji wazi lililopitiwa na wataalamu lilichapishwa chini ya CC BY 4.0.
Onyo la toleo: Maudhui ya majaribio, fomula, simulation na matokeo ya kiini hiki cha kisayansi cha Verianla yanategemea PDF ya mapema iliyotolewa na mtumiaji. Toleo la Scientific Reports lililopitiwa na wataalamu limeboresha muundo wa tathmini ya kisayansi na utoaji taarifa; matoleo haya mawili hayajaunganishwa kimya kimya.
Mbinu kuu: Permissioned blockchain + Proof-of-Authority + AI/ML fraud classification + adaptive neuro-fuzzy inference + alama iliyounganishwa ya hatari + mfumo wa uamuzi wa Accept/Monitor/Reject + tathmini ya utendaji wa mfumo inayotegemea simulation.
Mazingira ya Blockchain: Hyperledger Fabric 2.4, Ethereum Testnet, nodi tano pepe za taasisi za kifedha, ucheleweshaji wa mtandao wa nodi wa 10–50 ms.
Mazingira ya AI: Python 3.11, TensorFlow 2.12, PyTorch 2.1; NVIDIA RTX 4090.
Vyanzo vya data: Kaggle Credit Card Fraud Detection — miamala 284.807 / fraud 492; miamala 100.000 ya kripto iliyosimuliwa kwa msingi wa CCXT; miamala 50.000 ya benki ya sintetiki.
Hali za msongo: S1 %0,1 fraud; S2 %1 fraud; S3 %5 fraud; miamala 50.000 katika kila hali.
Mbinu za kulinganisha: Hybrid Deep Learning (2025) na Dynamic Feature Fusion (2025).
Vipimo vya utendaji: Accuracy, Precision, Transaction Confirmation Time, Block Propagation Delay, End-to-End Transaction Latency.
Ufadhili: Katika PDF ya mapema iliyopakiwa hakuna Funding Statement tofauti na wazi.
Upatikanaji wa data: Katika PDF ya mapema iliyopakiwa hakuna Data Availability Statement tofauti.
Michango ya waandishi: Katika PDF ya mapema iliyopakiwa hakuna sehemu tofauti ya CRediT Author Contributions.
Mgongano wa maslahi: Katika PDF ya mapema iliyopakiwa hakuna sehemu tofauti ya Conflict of Interest. Rekodi ya sasa ya Scientific Reports inaeleza kuwa waandishi hawakuripoti competing interest.
Kikomo kikuu cha tafsiri: Matokeo ya accuracy/precision ya juu na latency ya chini katika chanzo yanahusu simulation iliyodhibitiwa na mazingira ya proof-of-concept. Hayapaswi kufasiriwa kama utendaji wa uwanjani unaotumika kwa ujumla katika miundombinu hai ya taasisi ya kifedha.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *