


1. Chanzo kilikaguliwa kuanzia mwanzo hadi mwisho pamoja na vielelezo vyake: NDIYO — kurasa 16, vielelezo vitatu vikuu, majedwali matatu makuu na milinganyo mitatu ya msingi vilikaguliwa. 2. Matokeo ya kisayansi yanategemea chanzo: NDIYO — wavuti ya nje ilitumika kwa uthibitishaji wa kibibliografia pekee. 3. Utambulisho wa kibibliografia ulithibitishwa: NDIYO — kichwa asili, waandishi wawili, taasisi, DOI, jarida, tarehe na aina ya uchapishaji vilithibitishwa. 4. Aina ya utafiti ilitofautishwa kwa usahihi: NDIYO — utafiti si jaribio jipya; ni mapitio yenye usanisi wa fasihi, taksonomia asili na mifumo linganishi. 5. Hakuna fomula/mbinu/kielelezo kikuu kilichoachwa: NDIYO — mlinganyo wa nguvu badilifu, konvolusheni ya 1D-CNN na hasara ya MSE ya autoencoder zilishughulikiwa. 6. Hakuna namba au utendaji usiotokana na chanzo uliobuniwa: NDIYO. 7. Mpangilio wa H2 sita za kimuundo umehifadhiwa: NDIYO. 8. H2 za ziada ni maswali teule ya AEO: NDIYO — zilitumika kwa dhana kuu za vitisho na mbinu pekee. 9. Entity kuu ya kisayansi ilifafanuliwa wazi: NDIYO — On-Chip Intrusion Detection System, TinyML, SCA na Hardware Trojan zimefafanuliwa kwa majina thabiti. 10. Mpaka wa tafsiri zinazoungwa mkono na zisizoungwa mkono unaonekana: NDIYO — matokeo ya mapitio hayakuwasilishwa kana kwamba ni matokeo ya jaribio moja la pamoja. 11. Uadilifu wa kielelezo/markup ulikaguliwa: NDIYO — vielelezo viwili vya chanzo vilijengwa upya kama SVG huru kisemantiki; hakuna script/iframe/event handler. 12. Ukosefu wa ulinganifu ndani ya chanzo ulikaguliwa: NDIYO — mvutano kati ya kauli “100% Key Recovery” katika Jedwali 3 na kauli ya baadaye “prevent key recovery” umeainishwa wazi.
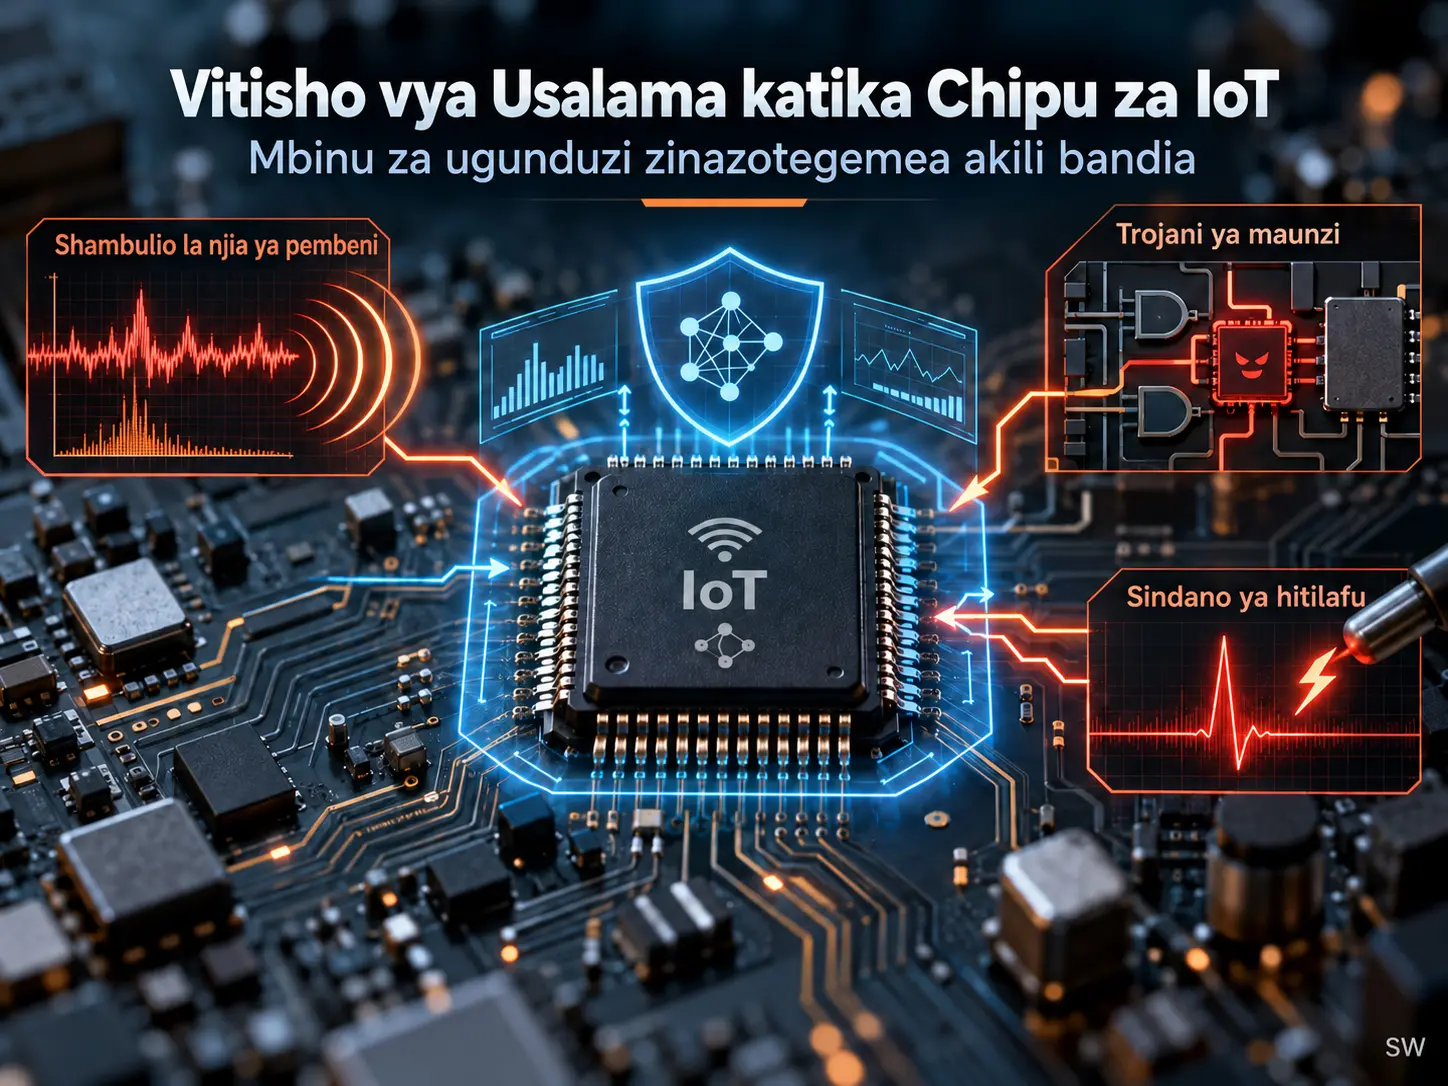
Mfumo wa kugundua uvamizi ndani ya chipu (On-Chip Intrusion Detection System, OC-IDS), ni utaratibu wa usalama ulio karibu na maunzi unaolenga kugundua tabia isiyo ya kawaida kwa kufuatilia ndani ya kifaa matumizi ya nishati ya chipu ya IoT, mionzi ya sumakuumeme, vihesabu vya utendaji au ishara nyingine za kimwili na za mikro-arkitektura. Mapitio yanayochunguzwa yanaainisha mashambulizi ya njia pembeni (Side-Channel Attacks, SCA), Hardware Trojan (HT) na mashambulizi ya uingizaji hitilafu (Fault Injection Attacks, FIA) yanayolenga System-on-Chip (SoC) na vidhibiti vidogo vya nishati ya chini; kisha yanalinganisha jinsi modeli za Edge AI na TinyML zinavyoweza kutumiwa kugundua vitisho hivi moja kwa moja kwenye chipu au kifaa cha ukingoni. Kwa mujibu wa usanisi wa mapitio ya chanzo, baadhi ya miundo iliyoboreshwa inaweza kufikia metriki zinazozidi %99 katika kazi zinazohusiana na SCA na matokeo yanayozidi %92 katika kugundua Hardware Trojan zilizofichwa; hata hivyo, kwa kuwa namba hizi zinatoka katika seti tofauti za data, maunzi tofauti na metriki tofauti za utendaji, si matokeo yanayoweza kulinganishwa moja kwa moja kutoka katika jaribio moja la pamoja.
Hoja kuu ya utafiti ni kwamba ulinzi wa jadi wa maunzi ulio tuli unaweza kuwa na gharama kubwa za eneo la silikoni na nishati katika chipu za IoT zenye matumizi madogo ya nishati, ilhali miundo badilifu ya “Secure-by-Design” yenye TinyML inaweza kufuatilia dalili za mashambulizi ya kimwili kwa wakati halisi au karibu na wakati halisi. Hata hivyo, usahihi pekee hautoshi: ucheleweshaji wa inference, matumizi ya nishati, kumbukumbu, eneo la silikoni, kiwango cha false positive, uhaba wa data za mashambulizi na uwezekano wa modeli ya ulinzi wa AI yenyewe kushambuliwa kwa mbinu za adversarial ni mipaka mikuu ya usanifu. Chanzo pia kinasisitiza kwamba matokeo mengi hayatokani na vipimo vya silikoni halisi bali na simulation, netlist zilizosanisiwa au mazingira ya benchmark, na kinataja pengo la “simulation-to-silicon” kuwa tatizo muhimu la utafiti wa baadaye.
Kwa Nini Usalama wa Maunzi Katika Chipu za IoT Ni Tofauti na Usalama wa Programu?
Usalama wa maunzi katika chipu za IoT unatofautiana na usalama wa kawaida wa programu kwa sababu mshambuliaji anaweza kutumia si programu au trafiki ya mtandao pekee, bali pia matumizi ya nishati yanayotokea wakati wa ukokotoaji, mionzi ya sumakuumeme, muda wa utekelezaji, ishara za saa na usambazaji wa umeme, na hata muundo wa kimwili wa semikondakta. Hata kama algoriti ya usimbaji fiche ni salama kihisabati, tabia ya kimwili ya utekelezaji halisi wa CMOS inaweza kuvuja taarifa za pembeni kuhusu ufunguo wa siri, au hali za uendeshaji wa chipu zinaweza kuvurugwa kwa makusudi na kusababisha utekelezaji wenye hitilafu.
Tatizo la vifaa vya IoT ni dhahiri hasa kwa sababu mifumo hii hubuniwa kwa malengo ya matumizi madogo ya nishati, eneo dogo la silikoni, gharama ndogo na kumbukumbu yenye kikomo. Utafiti unasema baadhi ya ulinzi tuli kama shielding, mantiki ya dual-rail au random clocking unaweza kuongeza mzigo wa eneo la silikoni na nishati kwa takriban 2×–3×. Kwa hiyo, hutokea muafaka wa msingi wa usanifu kati ya utaratibu wa usalama wenye nguvu lakini mzito na chipu ndogo ya IoT yenye ufanisi wa nishati.
Taksonomia ya vitisho vya maunzi ya chanzo
Mapitio yanaweka vitisho vya kimwili vinavyolenga chipu za IoT katika makundi matatu makuu: mashambulizi ya njia pembeni (SCA), Hardware Trojan (HT) na mashambulizi ya uingizaji hitilafu (FIA).
Shambulio la Njia Pembeni Ni Nini?
Shambulio la njia pembeni ni aina ya shambulio linalolenga kupata taarifa kuhusu hali ya ndani au ufunguo wa siri kwa kuchanganua taarifa za kimwili ambazo chipu hutoa bila kukusudia wakati wa ukokotoaji, kama matumizi ya nishati, uga wa sumakuumeme au muda, badala ya kuvunja moja kwa moja muundo wa kihisabati wa algoriti ya kriptografia.
Uchambuzi wa nishati
Katika saketi za CMOS, matumizi ya jumla ya nishati yanajumuisha sehemu ya uvujaji tuli na sehemu ya nguvu badilifu. Chanzo kinaonyesha nguvu badilifu, ambayo kwa mtazamo wa mshambuliaji inategemea data kwa kiasi kikubwa, kwa mlinganyo ufuatao:
\[ P_{\mathrm{dynamic}}=\alpha C_L V_{dd}^{2} f \]
Hapa \(\alpha\) huwakilisha kipengele cha shughuli za kubadilisha hali, \(C_L\) uwezo wa mzigo, \(V_{dd}\) volti ya usambazaji na \(f\) masafa ya saa. Nguvu badilifu inahusiana na mraba wa volti ya usambazaji na masafa ya saa. Jambo muhimu kwa usalama ni kwamba \(\alpha\) hutegemea data inayochakatwa. Kadiri idadi ya mabadiliko 0→1 au 1→0 katika nodi za mantiki inavyobadilika, mkondo unaovutwa unaweza pia kubadilika; hivyo, alama ya kimwili ya nishati inaweza kubeba taarifa isiyo ya moja kwa moja kuhusu uchakataji wa data ndani ya prosesa.
Simple Power Analysis (SPA), hutumia uchunguzi wa moja kwa moja wa alama za nishati kwa macho. Differential Power Analysis (DPA) na Correlation Power Analysis (CPA) hujenga uhusiano wa kitakwimu juu ya vipimo vingi. Katika CPA, Pearson correlation kati ya tabia ya nishati inayodhaniwa iliyotokana na modeli za uvujaji kama Hamming Weight au Hamming Distance na vipimo halisi hutathminiwa; nadharia sahihi ya ufunguo inaweza kutambuliwa kama mgombea ambaye correlation yake inaongezeka.
Uchambuzi wa sumakuumeme
Uchambuzi wa sumakuumeme hupima mionzi ya sumakuumeme ya uga wa karibu inayotokana na mikondo inayobadilika katika njia za metali ndani ya SoC. Wakati uchambuzi wa nishati huona mkondo wa chipu nzima kwa ujumla, probe ya EM ya uga wa karibu inaweza kuwekwa juu ya coprocessor maalumu ya kriptografia au bloku ya mantiki. Faida inayosisitizwa na chanzo ni kwamba ujanibishaji huu wa kimwili unaweza kupunguza kelele ya jumla kutoka CPU, redio, vifaa vya pembeni na violesura vya kumbukumbu.
Mapitio pia yanajadili kwamba vifaa vya Software Defined Radio vimefanya vipimo vya EM kufikika zaidi, na kwamba mbinu za Deep Learning Side-Channel Analysis zinazotegemea CNN zinaweza kujifunza mifumo ya uvujaji hata chini ya hali za kutolingana kwa alama au jitter.
Njia za muda za mikro-arkitektura
Mashambulizi ya muda hutumia mabadiliko ya muda wa utekelezaji yanayotegemea thamani ya data au ufunguo. Tofauti za cache hit/cache miss, tabia ya branch predictor, pipeline hazards, instruction-level parallelism na ushindani kwenye njia ya pamoja ya mfumo au interconnect zinaweza kuvuja taarifa za muda. Chanzo kinaeleza hasa kwamba, pamoja na prosesa za programu za Cortex-A na RISC-V, baadhi ya mikrokontroller za kiwango cha chini za Cortex-M zinazotumia ufikiaji wa jedwali unaotegemea ufunguo pia si huru kabisa dhidi ya njia za muda.
Hardware Trojan Ni Nini na Inafanyaje Kazi?
Hardware Trojan ni mabadiliko ya siri ya maunzi yanayoweza kuongezwa kwenye saketi jumuishi katika hatua ya usanifu, IP, uzalishaji au mnyororo wa ugavi; yanalenga kubaki bila kazi wakati wa majaribio ya kawaida na kuamilishwa tu hali nadra inapotokea. Katika usanifu wa jumla unaotumiwa na chanzo, Trojan ina sehemu mbili kuu: kichochezi (trigger) kinachofuatilia tukio nadra, na payload.
Vichochezi vya mchanganyiko, vinaweza kusubiri mchanganyiko wa biti au mantiki unaotokea mara chache sana katika nodi za ndani. Chanzo kinajadili, kwa mfano, hali zenye uwezekano mdogo sana kama thamani maalumu ya biti 128 kujitokeza kwenye njia ya data. Muundo kama huo unaweza kutowahi kuamilishwa wakati wa vekta za kawaida za uthibitishaji.
Vichochezi vya mfuatano vinaweza kutumia kihesabu au state machine kufuatilia mfuatano maalumu wa matukio, idadi ya mizunguko ya saa au muda mrefu sana wa kufanya kazi. Kwa hiyo, Trojan inaweza kubuniwa kuamilishwa muda mrefu baada ya kusambazwa.
Payload inaweza kutoa matokeo ya aina tatu kuu: Denial of Service; inayotoa ufunguo wa siri kupitia nishati, ucheleweshaji au covert channel ya kimantiki, information leakage; au, kwa mfano, inayobadilisha matokeo ya ukokotoaji au entropy ya kriptografia kwa kuharibu tabia ya Random Number Generator, functional/parametric modification.
Mashambulizi ya uingizaji hitilafu
Fault Injection Attack inalenga kuunda utekelezaji usio sahihi au matokeo ya kati yenye hitilafu kwa kuingilia kimwili hali za uendeshaji wa chipu kwa makusudi. Chanzo kinatoa mifano mitatu kuu: voltage/power glitching, clock glitching na optical/laser fault injection. Usumbufu wa muda mfupi katika ishara ya nishati au saa unaweza kuvuruga masharti ya setup/hold au mchakato wa instruction fetch/decode; uingiliaji wa macho unaweza kuunda mabadiliko ya biti ya eneo maalumu kwenye silikoni. Katika kriptografia, hitilafu zinazodhibitiwa zinaweza kutoa data kwa mbinu kama Differential Fault Analysis.
Malengo ya vitisho na athari za usalama
| Tishio | Njia ya shambulio | Utaratibu mkuu wa kimwili | Lengo la msingi | Athari kuu ya usalama |
|---|---|---|---|---|
| SCA | SPA | Uchunguzi wa alama ya nishati kwa macho | Coprocessor za RSA/ECC | Usiri; kutoa mifumo ya utekelezaji na siri za jumla |
| SCA | DPA/CPA | Correlation ya kitakwimu kati ya modeli dhahania ya uvujaji na alama halisi za nishati | Injini za AES na usimbaji fiche wa ulinganifu | Kutoa taarifa za ufunguo katika vipimo vyenye kelele |
| SCA | Uchambuzi wa sumakuumeme | Mionzi ya uga wa karibu ya mikondo ya interconnect za metali | Mantiki ya eneo na coprocessor za kriptografia | Usiri; ujanibishaji wa kijiometri wa uvujaji wa kimwili |
| SCA | Muda wa mikro-arkitektura | Tofauti za muda zinazotokana na cache, branch predictor, pipeline na rasilimali zinazoshirikiwa | Cache, pipeline na mikro-arkitektura ya prosesa | Kutoa ufikiaji wa kumbukumbu au tabia inayotegemea ufunguo |
| Hardware Trojan | Trigger ya mchanganyiko | Hali ya nadra ya mantiki ya ndani | Njia ya mfumo na njia za data za ndani | Uadilifu/upatikanaji; uamilishaji wa siri |
| Hardware Trojan | Trigger ya mfuatano | “time-bomb” inayotegemea kihesabu au state machine | Vihesabu na mantiki ya muda | Upatikanaji; hitilafu iliyocheleweshwa au iliyoratibiwa |
| Hardware Trojan | DoS payload | Kubadilisha ishara muhimu ya udhibiti | Clock tree, mantiki ya reset, fuse | Kusitishwa kwa huduma kwa muda au kudumu |
| Hardware Trojan | Payload ya uvujaji wa taarifa | Nishati, joto, ucheleweshaji au covert channel ya kimantiki | PMU, GPIO na mantiki husika | Kutoa funguo za siri nje |
| FIA | Voltage glitching | Volti ya usambazaji ya muda mfupi iliyo chini/juu | Mantiki ya udhibiti na urekebishaji wa nishati | Uadilifu; kuruka amri au kuvuruga ukaguzi wa usalama |
| FIA | Clock glitching | Pigo fupi lisilotarajiwa kwenye njia ya saa | Mtandao wa usambazaji wa saa | Uadilifu; kubadilisha mtiririko wa udhibiti |
| FIA | Hitilafu ya macho/laser | Mabadiliko ya biti ya eneo kupitia athari ya fotoelektriki | SRAM, register file na Flash | Usiri na uadilifu; uchambuzi unaotegemea hitilafu kama DFA |
Mbinu na Matokeo ya Utafiti
TinyML Hutumikaje Kugundua Mashambulizi Ndani ya Chipu?
TinyML hurekebisha modeli kubwa za machine learning kwa bajeti za kumbukumbu, nishati na ukokotoaji zinazowezesha modeli hizo kufanya kazi moja kwa moja kwenye mikrokontroller au SoC yenye matumizi madogo ya nishati, hivyo ishara za usalama wa kimwili zinaweza kuchanganuliwa ndani ya kifaa bila kutumwa kwenye wingu. Kwa njia hii, ishara kama alama ya nishati au EM, kihesabu cha utendaji, tabia ya joto au matokeo ya kigunduzi cha hitilafu zinaweza kuainishwa na OC-IDS kwa namna iliyo karibu na wakati halisi.
1D-CNN: kutafuta mifumo katika alama za kimwili
Convolutional Neural Network ya mwelekeo mmoja (1D-CNN) inaweza kujifunza mifumo ya eneo katika mfululizo wa muda wa mwelekeo mmoja, kama vipimo vya nishati au sumakuumeme. Katika chanzo, operesheni ya konvolusheni kwa safu ya \(l\) inatolewa kama ifuatavyo:
\[ y_i^l = \sigma \left( \sum_{k=0}^{K-1} w_k \cdot x_{i+k}^{l-1} + b \right) \]
Hapa, \(x_{i+k}^{l-1}\) inawakilisha thamani ya ingizo kutoka safu iliyotangulia, \(w_k\) uzito wa kernel ya konvolusheni, \(b\) istilahi ya bias, \(\sigma\) fungsi ya activation, na \(K\) upana wa kernel. Kwa kuwa kichujio cha konvolusheni husogea katika mfululizo wa muda, muundo fulani wa nishati au EM unaweza kujifunzwa hata ukionekana kwa uhamisho mdogo wa muda. Chanzo kinajadili sifa hii kama moja ya sababu za ustahimilivu dhidi ya jitter na kutolingana kwa alama za njia pembeni.
RNN, LSTM na GRU: matukio ya usalama yanayoenea kwa muda
Trigger ya Hardware Trojan au uvujaji wa njia pembeni unaweza kuwa si tukio la mara moja bali mfuatano wa matukio unaoenea katika mizunguko mingi ya saa. Familia ya Recurrent Neural Network inafaa kwa kuiga utegemezi katika mfuatano wa muda. Milango ya input, forget na output ya LSTM imeundwa kuhifadhi mahusiano ya muda mrefu; GRU inaweza kutoa kazi sawa ya uigaji wa mfuatano kwa muundo wa milango ulio kompakt zaidi.
Mapitio yanasisitiza kwamba modeli za muda zinaweza kuwa muhimu hasa katika kugundua matukio ya mfuatano ya Hardware Trojan au uvujaji wa kimwili unaojitokeza katika operesheni kadhaa tofauti.
Autoencoder Inawezaje Kugundua Hardware Trojan Isiyojulikana?
Autoencoder ikifundishwa kwa tabia ya kawaida ya chipu pekee na kujifunza kujenga upya ishara ya ingizo, inaweza kutumia kuongezeka kwa kosa la reconstruction katika shambulio au tabia ya Trojan inayotofautiana na mgawanyo wa mafunzo kama ishara ya anomali; hivyo si lazima ijue mapema kila aina ya shambulio lililo na lebo.
Chanzo kinaeleza hasara ya reconstruction kwa Mean Squared Error kama ifuatavyo:
\[ L = \frac{1}{N} \sum_{i=1}^{N} \left\| x_i-\hat{x}_i \right\|^2 \]
Hapa \(x_i\) ni sampuli asili ya ingizo, \(\hat{x}_i\) ni sampuli iliyojengwa upya na autoencoder, na \(N\) ni idadi ya sampuli. Mantiki ya uamuzi ni:
\[ L > \tau \]
ikiwa ndivyo, mfumo hutoa uamuzi wa shambulio/onyo. \(\tau\) ni kizingiti kilichowekwa mapema. Mbinu hii inavutia hasa kwa anomali za zero-day zisizo na lebo; hata hivyo, uchaguzi wa kizingiti unaweza kuathiriwa na tofauti za kawaida za uzalishaji na kuongeza kiwango cha false positive.
Taksonomia ya modeli za TinyML ya chanzo
| Modeli | Matumizi ya usalama | Ingizo | Gharama ya utekelezaji | Faida kuu |
|---|---|---|---|---|
| 1D-CNN | Kugundua mifumo ya SCA na DPA/CPA | Alama ghafi za nishati, mionzi ya EM | Juu; huenda ikahitaji accelerator au DSP yenye nguvu | Ustahimilivu dhidi ya kutolingana kwa alama na jitter |
| MLP | Uainishaji wa fault injection/glitch | Kigunduzi cha glitch, voltmeter ndani ya chipu | Wastani; uzito wa fully connected unaweza kutumia kumbukumbu | Muundo rahisi na kufaa kwa uparaleli wa SIMD |
| LSTM / GRU | Trigger za mfuatano za Hardware Trojan na tabia tata za payload | Mifuatano ya nishati, thamani za opcode au program counter | Juu; muundo wa milango na kumbukumbu ya hali vinahitajika | Uwezo wa kujifunza utegemezi wa muda mrefu wa mizunguko ya saa |
| AE / VAE | Anomali ya zero-day isiyo na lebo | Hardware performance counters, ramani za joto | Wastani/juu; inference ni nyepesi kiasi, mafunzo ni mazito | Haitegemei hifadhidata ya mashambulizi yanayojulikana |
| Random Forest | Uigaji wa majibu ya PUF au uthibitishaji wa uthabiti | Challenge–Response Pair | Chini | Inference ya haraka na muundo wa uamuzi unaoweza kufasiriwa |
| SVM | Kugundua anomali ya mikro-arkitektura | Takwimu za cache hit/miss na branch | Chini; yenye ufanisi kwa linear kernel | Kufanya kazi katika nafasi zenye vipimo vingi kwa data ndogo |
| SNN | Ufuatiliaji endelevu wa nishati ndogo na trigger ya jumla ya wake-up kwa anomali | Spike za sensa asinkroni zinazotegemea matukio | Chini sana; inaendeshwa na matukio | Uwezo wa ufanisi wa juu sana wa nishati |
Ulinganisho wa utendaji wa tafiti za sasa uliotolewa katika chanzo
| Chanzo | Lengo | Modeli / usanifu | Maunzi / mazingira | Metriki iliyoripotiwa katika chanzo | Ufanisi / maelezo |
|---|---|---|---|---|---|
| [24] | SCA / hiding countermeasures | ANN / GRU | Mfumo wa IoT uliosimuliwa, RISC-V/ARM | %98,8 detection accuracy | Imewasilishwa kama ufanisi mkubwa wa nishati kupitia feature engineering. |
| [17] | Hardware Trojan | Deep SVDD, uchambuzi wa EM usiosimamiwa | FPGA | %92,87 usahihi wa wastani | Katika chanzo imetathminiwa kuwa na uwezo mkubwa wa generalization dhidi ya benchmark. |
| [33] | AES/masking SCA | Mamba-Enhanced CNN, hybrid attention | ASIC / ASCAD benchmark | >%99 trace classification | Ustahimilivu dhidi ya jitter na kutolingana kwa alama. |
| [14] | Lightweight Ascon SCA | Ensemble MLP/CNN | Mikrokontroller ya STM32 / Arduino | %100 key recovery, <3000 trace | Imeripotiwa kuwa yenye ufanisi kwenye vifaa vya daraja la 32-bit Cortex-M4; mstari huu ni metriki ya shambulio/key-recovery. |
| [34] | Non-profiled SCA | Attention-Based CNN | 8-bit AVR | %86 success rate | Imeripotiwa kuwa na ufanisi katika alama ndefu na zenye kelele za nishati. |
| [35] | Kyber / PQC SCA | CNN / MLP iliyoboreshwa | Accelerator ya FPGA | %96,6 key classification | Imeripotiwa kuwa na mafunzo ya 10,3× haraka kuliko DL ya kawaida. |
| [36] | Gate-level Trojan | Graph Neural Network | Netlist | >%97 F1-score | Uboreshaji wa +%25 katika True Negative Rate umeripotiwa. |
| [37] | Runtime Trojan | Lightweight analytical model | CPU | %100 TPR / 0 false positive | Katika jedwali la chanzo, mzigo wa ziada wa nishati umetolewa kuwa %0,005. |
Thamani hizi za utendaji hazipaswi kusomwa moja kwa moja kama jedwali la viwango. “Accuracy”, “success rate”, “F1-score”, “key classification”, “key recovery” na “true positive rate” si metriki sawa. Seti za data, majukwaa, malengo ya mashambulizi na hali za tathmini za tafiti pia ni tofauti. Kwa mfano, SCA trace classification kwenye benchmark ya ASCAD na kugundua Hardware Trojan kwenye FPGA halisi si jaribio moja kisayansi.
Sehemu ya muhtasari ya chanzo inaripoti kwamba mbinu zilizoboreshwa kama Mamba-CNN na GRU zinaweza kufikia matokeo yanayozidi %99 katika kazi za SCA na zaidi ya %92 katika Hardware Trojan zilizofichwa; baadhi ya miundo iliyoboreshwa inaweza kutoa matumizi ya nishati yaliyo chini kwa hadi %75 ikilinganishwa na baseline za kawaida za deep learning. Hata hivyo, kauli hii ya %75 ni matokeo ya usanisi wa mapitio; haipaswi kutafsiriwa kama uwiano mmoja uliopimwa katika jaribio moja la maunzi la pamoja kwa modeli zote.
Mvutano muhimu wa metriki ndani ya chanzo
Katika mstari [14] wa Jedwali 3, kwa mbinu ya Ensemble MLP/CNN imeandikwa wazi “100% Key Recovery (<3k traces)”. Kauli hii inawakilisha metriki ya shambulio/uchukuaji wa ufunguo uliofanikiwa. Kwa upande mwingine, aya ya usanisi baada ya Jedwali 3 inasema modeli “ziliweza kuzuia key recovery kwa trace chini ya 3000”. Kauli hizi mbili hazielekei upande mmoja. Kwa kuwa maandishi ya Verianla hayabuni marekebisho ambayo hayapo katika chanzo, thamani ya jedwali imehifadhiwa kama ilivyo na mgongano umeainishwa wazi.
Kwa Nini Usahihi wa Juu Zaidi Si Kila Mara Suluhisho Bora Zaidi la Usalama wa Chipu?
Ufaafu wa modeli ya usalama katika chipu ya IoT hauamuliwi na usahihi wa uainishaji pekee; ucheleweshaji wa inference, matumizi ya nishati, mahitaji ya SRAM/Flash, eneo la silikoni, kiwango cha false positive na uwezo wa kuitikia kabla shambulio la kimwili halijatokea lazima vitathminiwe kwa pamoja. Kwa mujibu wa chanzo, CNN tata zaidi zinaweza kutoa usahihi wa juu lakini ucheleweshaji wake unaweza kuwa mkubwa mno kuzuia Trojan ya instruction-level kwa wakati halisi.
Muafaka wa Accuracy–latency
Chanzo kinajadili kwamba katika mifumo inayohitaji usalama mkubwa, modeli za kina zinaweza kuchaguliwa kwa sababu ya ustahimilivu wao katika hali tata za njia pembeni kama jitter; katika nodi zenye matumizi ya nishati ya chini sana, MLP zilizoboreshwa au miundo mseto inaweza kutoa faida kutokana na muda mfupi zaidi wa kuitikia. Hivyo, uchaguzi wa modeli ya usalama si utafutaji wa “accuracy ya juu zaidi”, bali ni kulinganisha kwa pamoja kipimo cha muda wa shambulio na bajeti ya maunzi.
Generalization na tatizo la false positive
Mbinu ya autoencoder isiyosimamiwa ina faida katika kugundua mashambulizi yasiyojulikana; hata hivyo, mabadiliko katika uzalishaji wa kawaida na hali za uendeshaji yanaweza pia kuongeza thamani ya reconstruction error. Kwa mujibu wa chanzo, ili kufikia viwango vya kugundua vinavyozidi %92, vizingiti vya onyo vinaweza kuhitaji kukalibishwa kwa uangalifu, na baadhi ya mbinu zinaweza kuhitaji tabia rejea inayojulikana kuwa salama inayoitwa “Golden Chip”. Katika uzalishaji wa wingi, upatikanaji wa rejea kama hiyo hauhakikishwi kila wakati.
Pengo la Simulation-to-silicon
Moja ya ukosoaji muhimu wa mapitio ni kwamba tafiti nyingi huripoti mzigo wa ziada wa nishati, eneo na ucheleweshaji kupitia netlist zilizosanishwa au simulation badala ya kupima moja kwa moja kwenye silikoni iliyotengenezwa. Chanzo kinasema kwamba, ikilinganishwa na utekelezaji uliothibitishwa kwa FPGA, mizigo midogo sana ya ziada ya nishati iliyo chini ya %1 mara nyingi inaweza kutegemea uboreshaji mkali kama quantization na pruning.
Kwa hiyo, kwa utafiti wa baadaye Hardware-in-the-Loop na uthibitishaji wa maunzi halisi vinasisitizwa. Kufanikiwa kwa algoriti katika kiwango cha Python, simulation au RTL pekee hakuhakikishi kwamba itatoa matokeo sawa katika mazingira halisi ya IoT chini ya kelele ya sumakuumeme, mabadiliko ya joto, tofauti za silikoni na bajeti ya nishati.
Mbinu za kubana modeli
- Quantization: Uzito na activation za modeli hupunguzwa kutoka 32-bit floating-point hadi 8-bit integer au usahihi wa chini zaidi. Gharama ya kumbukumbu na hesabu inaweza kupungua.
- Pruning: Uzito, channel au layer zisizo muhimu huondolewa ili kupunguza idadi ya operesheni za inference. Structured pruning kwa maunzi inaweza kutoa usanifu ulio na mpangilio zaidi.
- Knowledge Distillation: Tabia ya modeli kubwa ya “teacher” huhamishwa kwenda modeli ndogo ya “student”. Lengo ni kupata modeli iliyo kompakt zaidi huku ikihifadhi sehemu kubwa ya usahihi.
Miundo mitatu mikuu ya uwekaji ndani ya chipu
| Usanifu | Faida | Kikomo kikuu |
|---|---|---|
| Utekelezaji wa programu wa In-Core | Inaweza kuongezwa kwenye vifaa vilivyopo kwa firmware bila kuhitaji maunzi maalumu ya ziada. | Hushindana na programu kuu kwa mizunguko ya CPU; mfumo wa uendeshaji ukidhibitiwa na mshambuliaji, monitor ya usalama pia inaweza kupoteza ufanisi. |
| NPU / DSP / coprocessor | Hutenganisha inference ya usalama na prosesa kuu; inaweza kufuatilia ishara kama power rail bila kuamsha CPU. | Inahitaji eneo la ziada la maunzi na ugumu wa usanifu. |
| Embedded FPGA | Mtandao wa neva au mantiki ya usalama inaweza kusanisiwa moja kwa moja kwenye maunzi; hutoa kasi kubwa na uwezo wa kusanidiwa upya. | Gharama ya eneo, usanifu na jukwaa ni kubwa zaidi. |
Mbinu ya Secure-by-Design
Katika maono ya baadaye ya chanzo, usalama si moduli ya pembeni inayoongezwa baada ya chipu kukamilika bali ni sehemu ya mikro-arkitektura. Inapendekezwa Root of Trust ipachikwe katika usanifu wa prosesa, na maunzi ya wazi, mantiki inayoweza kusanidiwa upya na taratibu za ufuatiliaji wa AI za ndani zifanye kazi pamoja.
RISC-V, inajadiliwa hasa katika muktadha huu kwa sababu ya uwazi wake katika kiwango cha RTL. Chanzo kinasema miundo ya wazi inaweza kurahisisha uchunguzi rasmi wa tabia iliyofichwa ya maunzi na maendeleo ya mazingira yaliyotengwa ya utekelezaji.
Embedded FPGA ina uwezo wa kutoa mantiki ya usalama inayoweza kusanidiwa upya dhidi ya udhaifu wa maunzi unaojitokeza baada ya usambazaji. Monitor mpya au injini ya kriptografia iliyorekebishwa inaweza kusanidiwa upya kwenye eFPGA.
Ulinzi wa AI wenyewe pia ni sehemu ya uso wa shambulio
Kutumia utaratibu wa usalama unaotegemea AI hakuondoi tatizo la usalama kabisa. Chanzo kinajadili kama tatizo wazi la utafiti mashambulizi ya adversarial ambapo perturbation ndogo na ngumu kugundua huongezwa kwenye alama ya nishati na yanaweza kufanya classifier inayotegemea CNN kuona shambulio kama tabia ya kawaida.
Zaidi ya hayo, mifano ya Hardware Trojan na fault injection iliyofanikiwa ni matukio nadra kwa asili. Hali hii husababisha kutokuwa na uwiano mkubwa wa madarasa na uhaba wa data. Chanzo kinapendekeza kwamba katika siku zijazo modeli zalishi kama GAN zinaweza kutathminiwa kwa kuunda alama sintetiki za mashambulizi; hata hivyo, hili ni pendekezo la mwelekeo wa utafiti wa baadaye wa mapitio, si matokeo yaliyothibitishwa katika mazingira halisi.
Shinikizo la rasilimali kutokana na kriptografia ya baada ya quantum
Mahitaji makubwa ya ufunguo na kumbukumbu ya algoriti za Post-Quantum Cryptography yanaweza kufanya muafaka wa nishati na eneo kuwa mgumu zaidi zinapoendeshwa kwenye chipu ileile yenye matumizi madogo ya nishati pamoja na mfumo wa ufuatiliaji wa usalama unaotegemea TinyML. Chanzo kinataja Spiking Neural Network na prosesa za neuromorphic zinazofanya ukokotoaji unaoendeshwa na matukio na usio sawia kama mojawapo ya mielekeo inayowezekana ya utafiti wa muda mrefu kwa tatizo hili.
Matokeo yanayoungwa mkono na utafiti
- Mpaka wa usalama wa IoT hauko katika safu ya mtandao na programu pekee; nishati, EM, muda, mnyororo wa ugavi na hali za kimwili za uendeshaji pia ni sehemu za uso wa shambulio.
- SCA, Hardware Trojan na Fault Injection ni makundi matatu makuu ya modeli ya vitisho vya maunzi katika mapitio ya chanzo.
- Edge AI na TinyML zinatoa mbinu inayotekelezeka ya kufanya baadhi ya uchambuzi wa usalama moja kwa moja kwenye kifaa cha ukingoni au SoC.
- 1D-CNN, LSTM/GRU, autoencoder, SVM, Random Forest na SNN zina faida tofauti kwa aina tofauti za mashambulizi na bajeti za maunzi; hakuna modeli moja ya universal.
- Kubana modeli, quantization na pruning ni mbinu muhimu kwa AI inference katika chipu zenye matumizi madogo ya nishati.
- Baadhi ya modeli za SCA zilizokusanywa katika chanzo hufikia metriki zinazozidi %99, huku mbinu za kugundua Hardware Trojan zikifikia zaidi ya %92.
- Usahihi wa juu pekee hautoshi; latency, nishati, kumbukumbu, eneo na tabia ya false-positive lazima vitathminiwe pamoja.
- Uthibitishaji kwenye silikoni halisi ni hitaji kuu la utafiti katika mpito kutoka matokeo ya simulation na synthesis kwenda bidhaa halisi.
Matokeo yasiyoungwa mkono na utafiti
- Makala hayazalishi chipu mpya moja ya IoT na kulinganisha modeli zote za AI katika mpangilio mmoja wa jaribio.
- Asilimia tofauti katika Jedwali 3 hazikupatikana kwa metriki sawa wala seti sawa ya data.
- Matokeo ya benchmark yanayozidi %99 hayahakikishi mafanikio sawa ya kugundua kwenye vifaa vyote halisi vya IoT.
- Mzigo wa ziada wa nishati/eneo wa chini ya %1 si sifa ya jumla ya miundo yote ya TinyML.
- Unsupervised learning haihakikishi kwamba Hardware Trojan zote zisizojulikana zitagunduliwa kiotomatiki.
- RISC-V, eFPGA au AI ya neuromorphic pekee si hakikisho la chipu salama; zimejadiliwa katika chanzo kama mielekeo ya usanifu wa baadaye.
- Modeli ya ulinzi inayotegemea AI haiondoi nyuso mpya za mashambulizi; adversarial manipulation lazima izingatiwe kando.
Maelezo ya Chanzo na Mbinu
Kichwa asili: Security Threats and AI-Based Detection Techniques in IoT Chips
Waandishi: Hiba El Balbali, Anas Abou El Kalam
Mwandishi anayewasiliana: Hiba El Balbali
Taasisi: LaRTID Laboratory, National School of Applied Sciences, Cadi Ayyad University, Marrakech 40000, Morocco
Jarida: Chips
Mchapishaji: MDPI
Utambulisho wa kibibliografia: Chips 2026, Juzuu 5, Toleo 1, Makala 9
DOI: 10.3390/chips5010009
Aina ya chanzo: Review
Hali ya uhakiki wa rika: Makala ya jarida iliyohakikiwa na rika. Chips ni jarida la kimataifa la ufikiaji wazi linalohakikiwa na rika na kuchapishwa na MDPI.
Tarehe ya kuwasilisha: 31 Desemba 2025
Tarehe ya marekebisho: 18 Februari 2026
Tarehe ya kukubaliwa: 27 Februari 2026
Tarehe ya kuchapishwa: 4 Machi 2026
Leseni: Leseni ya ufikiaji wazi ya Creative Commons Attribution (CC BY).
Ufadhili: Waandishi wameripoti kuwa utafiti haukupokea ufadhili wa nje.
Upatikanaji wa data: Imeelezwa kuwa hakuna data mpya iliyoundwa au kuchanganuliwa katika utafiti. Thamani za utendaji katika makala zimekusanywa kutoka tafiti za awali zilizopitiwa.
Mgongano wa maslahi: Waandishi hawakuripoti mgongano wa maslahi.
Michango ya waandishi: Kulingana na tamko la chanzo, uundaji wa dhana na mbinu ulifanywa na Hiba El Balbali; rasimu ya kwanza iliandaliwa na Hiba El Balbali; mapitio na uhariri ulifanywa na Hiba El Balbali pamoja na Anas Abou El Kalam; uonyeshaji wa data na usimamizi wa mradi ni wa Hiba El Balbali, na ushauri/usimamizi ni wa Anas Abou El Kalam.
Mbinu ya kisayansi: Utafiti huu, badala ya kutoa benchmark mpya ya majaribio, ni mapitio mapana ya fasihi yanayoainisha vitisho vya maunzi, kulinganisha tafiti za usalama wa AI/TinyML na kuwasilisha taksonomia na mifumo linganishi iliyotayarishwa na waandishi.
Kikomo kikuu cha kimetodolojia: Aina za mashambulizi, maunzi, seti za data na metriki za tathmini za tafiti zilizopitiwa ni heterojeni. Thamani za Accuracy, F1-score, key recovery, success rate na TPR si sawa moja kwa moja. Kwa hiyo, Jedwali 3 halipaswi kusomwa kama ulinganisho unaodhibitiwa wa modeli katika benchmark moja.
Dokezo la ukosefu wa ulinganifu ndani ya chanzo: Chanzo kinaripoti “100% Key Recovery (<3k traces)” kwa [14] katika Jedwali 3. Maandishi ya maelezo yanayofuata jedwali yanasema kwamba modeli “zilizuia key recovery kwa trace chini ya 3000”. Kauli hizi mbili hazionekani kuwa na mwelekeo unaolingana. Verianla haijafanya marekebisho ambayo hayapo katika chanzo; imewasilisha taarifa ya jedwali na tofauti katika simulizi kando.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *