


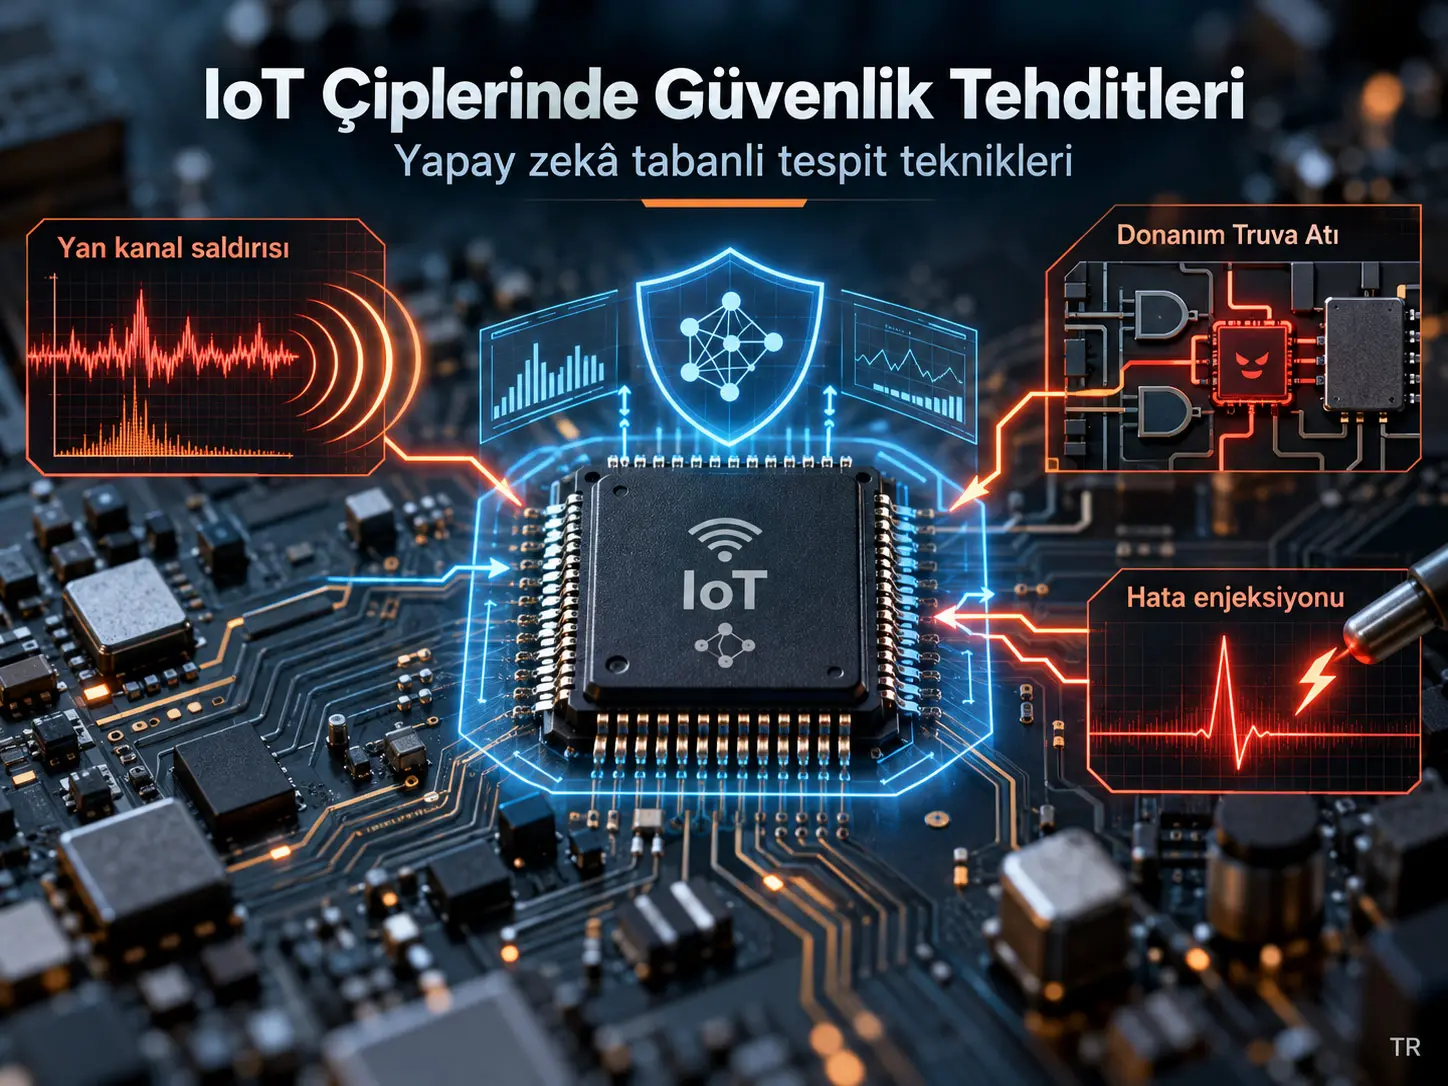
Çip üzerinde saldırı tespit sistemi (On-Chip Intrusion Detection System, OC-IDS), bir IoT çipinin güç tüketimi, elektromanyetik yayılım, performans sayaçları veya diğer fiziksel ve mikro-mimari sinyallerini yerel olarak izleyerek anormal davranışı tespit etmeyi amaçlayan donanım-yakın bir güvenlik mekanizmasıdır. İncelenen derleme, düşük güçlü System-on-Chip (SoC) ve mikrodenetleyicileri hedefleyen yan kanal saldırıları (Side-Channel Attacks, SCA), Hardware Trojan'lar (HT) ve hata enjeksiyonu saldırılarını (Fault Injection Attacks, FIA) sınıflandırmakta; ardından Edge AI ve TinyML modellerinin bu tehditleri doğrudan çip veya uç cihaz üzerinde algılamak için nasıl kullanılabileceğini karşılaştırmaktadır. Kaynak derlemenin sentezine göre bazı optimize edilmiş yapılar SCA ile ilgili görevlerde %99'u aşan metriklere, gizli Hardware Trojan tespitinde ise %92'nin üzerinde sonuçlara ulaşabilmektedir; ancak bu rakamlar farklı veri kümeleri, farklı donanımlar ve farklı performans metriklerinden geldiği için tek bir ortak deneyin doğrudan karşılaştırılabilir sonuçları değildir.
Çalışmanın merkezi savı, geleneksel statik donanım savunmalarının düşük güçlü IoT çiplerinde silikon alanı ve güç bakımından ağır maliyetler oluşturabildiği, buna karşılık TinyML ile donatılmış dinamik “Secure-by-Design” mimarilerin fiziksel saldırı belirtilerini gerçek zamanlı veya gerçek zamana yakın biçimde gözleyebileceğidir. Bununla birlikte doğruluk tek başına yeterli değildir: çıkarım gecikmesi, güç tüketimi, bellek, silikon alanı, yanlış pozitif oranı, saldırı verisinin azlığı ve yapay zekâ savunma modelinin kendisinin adversarial saldırılara açık olması tasarımın temel sınırlarıdır. Kaynak ayrıca birçok sonucun fiziksel silikon ölçümünden değil simülasyon, sentezlenmiş netlist veya benchmark ortamlarından geldiğini vurgulayarak “simulation-to-silicon” boşluğunu önemli bir gelecek araştırma problemi olarak tanımlar.
IoT Çiplerinde Donanım Güvenliği Neden Yazılım Güvenliğinden Farklıdır?
IoT çiplerinde donanım güvenliği, saldırganın yalnız yazılım veya ağ trafiğini değil, hesaplama sırasında oluşan güç tüketimini, elektromanyetik yayılımı, zamanlamayı, saat ve besleme sinyallerini ve hatta yarı iletkenin fiziksel yapısını kullanabilmesi nedeniyle klasik yazılım güvenliğinden farklıdır. Şifreleme algoritması matematiksel olarak güvenli olsa bile gerçek CMOS uygulamasının fiziksel davranışı gizli anahtar hakkında yan bilgi sızdırabilir veya çipin çalışma koşulları kasıtlı olarak bozularak hatalı yürütme oluşturulabilir.
IoT cihazlarının sorunu özellikle belirgindir çünkü bu sistemler düşük güç, küçük silikon alanı, düşük maliyet ve sınırlı bellek hedefleriyle tasarlanır. Çalışma, kalkanlama, çift-raylı mantık veya rastgele saatleme gibi bazı statik korumaların silikon alanı ve güç bakımından yaklaşık 2×–3× ek yük getirebildiğini belirtmektedir. Bu nedenle güçlü fakat ağır güvenlik mekanizması ile enerji verimli küçük IoT çipi arasında temel bir tasarım ödünleşimi ortaya çıkar.
Kaynağın donanım tehdit taksonomisi
Derleme, IoT çiplerini hedefleyen fiziksel tehditleri üç ana sınıfta organize etmektedir: yan kanal saldırıları (SCA), Hardware Trojan'lar (HT) ve hata enjeksiyonu saldırıları (FIA).
Yan Kanal Saldırısı Nedir?
Yan kanal saldırısı, bir kriptografik algoritmanın matematiksel yapısını doğrudan kırmak yerine çipin hesaplama sırasında istemeden yaydığı güç tüketimi, elektromanyetik alan veya zamanlama gibi fiziksel bilgileri analiz ederek iç durum veya gizli anahtar hakkında bilgi çıkarmayı amaçlayan saldırı sınıfıdır.
Güç analizi
CMOS devrelerinde toplam güç tüketimi statik kaçak bileşeni ile dinamik güç bileşeninden oluşur. Kaynak, saldırgan açısından özellikle veri bağımlı olan dinamik gücü şu denklemle vermektedir:
\[ P_{\mathrm{dynamic}}=\alpha C_L V_{dd}^{2} f \]
Burada \(\alpha\) anahtarlama etkinlik faktörünü, \(C_L\) yük kapasitansını, \(V_{dd}\) besleme gerilimini ve \(f\) saat frekansını temsil eder. Dinamik güç, besleme geriliminin karesiyle ve saat frekansıyla ilişkilidir. Güvenlik açısından kritik nokta \(\alpha\)'nın işlenen verilere bağlı olmasıdır. Mantıksal düğümlerde 0→1 veya 1→0 geçişlerinin sayısı değiştikçe çekilen akım da değişebilir; dolayısıyla fiziksel güç izi işlemcinin içindeki veri işleme hakkında dolaylı bilgi taşıyabilir.
Simple Power Analysis (SPA), güç izlerinin doğrudan gözle incelenmesini kullanır. Differential Power Analysis (DPA) ve Correlation Power Analysis (CPA) ise çok sayıda ölçüm üzerinde istatistiksel ilişki kurar. CPA'da Hamming Weight veya Hamming Distance gibi sızıntı modellerinden üretilen varsayımsal güç davranışı ile gerçek ölçümler arasındaki Pearson korelasyonu değerlendirilir; doğru anahtar hipotezi korelasyonun yükseldiği aday olarak belirlenebilir.
Elektromanyetik analiz
Elektromanyetik analiz, SoC içindeki metal hatlarda değişen akımların oluşturduğu yakın alan elektromanyetik yayılımını ölçer. Güç analizi bütün çipin akımını toplu biçimde görürken yakın alan EM probu belirli bir kriptografik ortak işlemcinin veya mantık bloğunun üzerinde konumlandırılabilir. Kaynağın vurguladığı avantaj, bu fiziksel lokalizasyonun CPU, radyo, çevre birimleri ve bellek arayüzlerinden gelen küresel gürültüyü azaltabilmesidir.
Derleme ayrıca Software Defined Radio cihazlarının EM ölçümlerini daha erişilebilir hâle getirdiğini ve CNN tabanlı Deep Learning Side-Channel Analysis yaklaşımlarının iz hizasızlığı veya jitter bulunan koşullarda dahi sızıntı örüntülerini öğrenebildiğini tartışmaktadır.
Mikro-mimari zamanlama kanalları
Zamanlama saldırıları veri veya anahtar değerine bağlı yürütme süresi değişimlerini kullanır. Cache hit/cache miss farkları, branch predictor davranışı, pipeline hazard'ları, instruction-level parallelism ve ortak sistem yolu veya interconnect üzerindeki çekişme zamanlama bilgisi sızdırabilir. Kaynak özellikle Cortex-A ve RISC-V uygulama işlemcilerinin yanında, anahtara bağlı tablo erişimi kullanılan bazı düşük uç Cortex-M mikrodenetleyicilerin de zamanlama kanallarından bütünüyle bağımsız olmadığını belirtmektedir.
Hardware Trojan Nedir ve Nasıl Çalışır?
Hardware Trojan, entegre devreye tasarım, IP, üretim veya tedarik zinciri aşamalarından birinde eklenebilen; normal test sırasında pasif kalmayı ve yalnız nadir bir koşul oluştuğunda etkinleşmeyi amaçlayan gizli donanım değişikliğidir. Kaynağın kullandığı genel mimaride Trojan iki temel parçadan oluşur: nadir olayı izleyen tetikleyici (trigger) ve etkinleştiğinde kötü niyetli davranışı gerçekleştiren payload.
Kombinasyonel tetikleyiciler, iç düğümlerde çok nadir bir bit veya mantık kombinasyonu oluşmasını bekleyebilir. Kaynak, örnek olarak 128 bitlik belirli bir değerin veri yolunda ortaya çıkması gibi son derece düşük olasılıklı koşulları tartışmaktadır. Böyle bir tasarım normal doğrulama vektörleri sırasında hiç etkinleşmeyebilir.
Ardışıl tetikleyiciler ise sayaç veya durum makinesi kullanarak belirli olay dizilerini, saat çevrimi sayılarını veya çok uzun çalışma sürelerini izleyebilir. Bu nedenle Trojan yalnız dağıtımdan çok sonra etkinleşecek şekilde tasarlanabilir.
Payload üç ana türde sonuç üretebilir: sistemi durduran veya devre dışı bırakan Denial of Service; gizli anahtarı güç, gecikme veya mantıksal bir covert channel üzerinden dışarı aktaran information leakage; ya da örneğin Random Number Generator davranışını bozarak hesaplama sonucunu veya kriptografik entropiyi değiştiren functional/parametric modification.
Hata enjeksiyonu saldırıları
Fault Injection Attack, çipin çalışma koşullarına kasıtlı fiziksel müdahale ederek yanlış yürütme veya hatalı ara sonuç oluşturmayı amaçlar. Kaynak üç ana örnek verir: voltage/power glitching, clock glitching ve optical/laser fault injection. Güç veya saat sinyalindeki kısa süreli bozulmalar setup/hold koşullarını veya instruction fetch/decode sürecini bozabilir; optik müdahale ise silikon üzerinde lokal bit değişiklikleri oluşturabilir. Kriptografide kontrollü hatalar Differential Fault Analysis gibi tekniklere veri sağlayabilir.
Tehditlerin hedefleri ve güvenlik etkileri
| Tehdit | Saldırı vektörü | Temel fiziksel mekanizma | Birincil hedef | Ana güvenlik etkisi |
|---|---|---|---|---|
| SCA | SPA | Güç izinin görsel incelenmesi | RSA/ECC ortak işlemcileri | Gizlilik; yürütme örüntüsü ve kaba sırların çıkarımı |
| SCA | DPA/CPA | Hipotetik sızıntı modeli ile gerçek güç izleri arasında istatistiksel korelasyon | AES ve simetrik şifreleme motorları | Gürültülü ölçümlerde anahtar bilgisi çıkarımı |
| SCA | Elektromanyetik analiz | Metal interconnect akımlarının yakın alan yayılımı | Lokal mantık ve kriptografik ortak işlemciler | Gizlilik; fiziksel sızıntının mekânsal lokalizasyonu |
| SCA | Mikro-mimari zamanlama | Cache, branch predictor, pipeline ve paylaşılan kaynaklardan doğan süre farkları | Cache, pipeline ve işlemci mikro-mimarisi | Bellek erişimi veya anahtara bağlı davranışın çıkarımı |
| Hardware Trojan | Kombinasyonel tetik | Nadir iç mantık durumu | Sistem yolu ve iç veri yolları | Bütünlük/kullanılabilirlik; gizli etkinleşme |
| Hardware Trojan | Ardışıl tetik | Sayaç veya durum makinesi tabanlı “time-bomb” | Sayaçlar ve zamanlama mantığı | Kullanılabilirlik; gecikmiş veya eşgüdümlü arıza |
| Hardware Trojan | DoS payload | Kritik kontrol sinyalinin değiştirilmesi | Clock tree, reset mantığı, fuse | Geçici veya kalıcı hizmet dışı kalma |
| Hardware Trojan | Bilgi sızdırma payload'ı | Güç, sıcaklık, gecikme veya mantıksal covert channel | PMU, GPIO ve ilgili mantık | Gizli anahtarların dışarı aktarılması |
| FIA | Voltage glitching | Geçici düşük/yüksek besleme gerilimi | Güç düzenleme ve kontrol mantığı | Bütünlük; komut atlama veya güvenlik kontrolünün bozulması |
| FIA | Clock glitching | Saat hattına beklenmeyen kısa darbe | Saat dağıtım ağı | Bütünlük; kontrol akışının değiştirilmesi |
| FIA | Optik/lazer hatası | Fotoelektrik etkiyle lokal bit değişiklikleri | SRAM, register file ve Flash | Gizlilik ve bütünlük; DFA gibi hata tabanlı analizler |
Çalışmanın Yöntemi ve Bulguları
TinyML Çip Üzerinde Saldırı Tespitinde Nasıl Kullanılır?
TinyML, büyük makine öğrenmesi modellerini doğrudan düşük güçlü mikrodenetleyici veya SoC üzerinde çalışabilecek bellek, güç ve hesaplama bütçelerine uyarlayarak fiziksel güvenlik sinyallerinin buluta gönderilmeden yerel olarak analiz edilmesini sağlar. Böylece güç veya EM izi, performans sayacı, sıcaklık davranışı veya hata algılayıcı çıktısı gibi sinyaller OC-IDS tarafından gerçek zamana yakın biçimde sınıflandırılabilir.
1D-CNN: fiziksel izlerde örüntü bulma
Bir boyutlu Convolutional Neural Network (1D-CNN), güç veya elektromanyetik ölçüm gibi tek boyutlu zaman serilerindeki lokal örüntüleri öğrenebilir. Kaynakta \(l\). katman için konvolüsyon işlemi şu şekilde verilmektedir:
\[ y_i^l = \sigma \left( \sum_{k=0}^{K-1} w_k \cdot x_{i+k}^{l-1} + b \right) \]
Burada \(x_{i+k}^{l-1}\) önceki katmandan gelen giriş değerini, \(w_k\) konvolüsyon çekirdeğinin ağırlığını, \(b\) bias terimini, \(\sigma\) aktivasyon fonksiyonunu, \(K\) ise çekirdek genişliğini ifade eder. Konvolüsyon filtresi zaman serisi boyunca kaydığı için belirli bir güç veya EM örüntüsü küçük zaman kaymalarıyla ortaya çıksa bile öğrenilebilir. Kaynak bu özelliği, yan kanal izlerindeki jitter ve hizasızlık karşısındaki dayanıklılığın nedenlerinden biri olarak tartışmaktadır.
RNN, LSTM ve GRU: zamana yayılmış güvenlik olayları
Hardware Trojan tetikleyicisi veya yan kanal sızıntısı tek bir anda değil çok sayıda saat çevrimine yayılan bir olay dizisi olabilir. Recurrent Neural Network ailesi zaman sırasındaki bağımlılıkları modellemek için uygundur. LSTM'nin input, forget ve output kapıları uzun dönem ilişkileri saklamak üzere tasarlanmıştır; GRU ise benzer sekans modelleme işlevini daha kompakt bir kapı yapısıyla sağlayabilir.
Derleme, özellikle ardışıl Hardware Trojan olaylarının veya birden fazla ayrı işlem boyunca ortaya çıkan fiziksel sızıntıların tespitinde zamansal modellerin önemli olabileceğini vurgular.
Autoencoder Bilinmeyen Hardware Trojan'ları Nasıl Algılayabilir?
Autoencoder, yalnız normal çip davranışı üzerinde eğitilip giriş sinyalini yeniden üretmeyi öğrendiğinde, eğitim dağılımından farklı bir saldırı veya Trojan davranışında yeniden oluşturma hatasının yükselmesini anomali sinyali olarak kullanabilir; bu nedenle önceden etiketlenmiş her saldırı türünü bilmesi gerekmez.
Kaynak, yeniden oluşturma kaybını Mean Squared Error ile şu biçimde ifade etmektedir:
\[ L = \frac{1}{N} \sum_{i=1}^{N} \left\| x_i-\hat{x}_i \right\|^2 \]
Burada \(x_i\) özgün giriş örneği, \(\hat{x}_i\) autoencoder'ın yeniden oluşturduğu örnek ve \(N\) örnek sayısıdır. Karar mantığı:
\[ L > \tau \]
olduğunda sistemin saldırı/alarm kararı vermesidir. \(\tau\) önceden belirlenmiş eşiktir. Bu yöntem özellikle etiketi bulunmayan zero-day anomaliler için çekicidir; ancak eşik seçimi normal üretim varyasyonlarından etkilenebilir ve yanlış pozitif oranının yükselmesine neden olabilir.
Kaynağın TinyML model taksonomisi
| Model | Güvenlik uygulaması | Girdi | Uygulama maliyeti | Temel avantaj |
|---|---|---|---|---|
| 1D-CNN | SCA ve DPA/CPA örüntülerinin tespiti | Ham güç izleri, EM yayılımı | Yüksek; hızlandırıcı veya güçlü DSP gerekebilir | İz hizasızlığı ve jitter karşısında dayanıklılık |
| MLP | Fault injection/glitch sınıflandırması | Glitch algılayıcı, çip üzeri voltmetre | Orta; fully connected ağırlıklar bellek kullanabilir | Basit mimari ve SIMD paralelleştirmeye uygunluk |
| LSTM / GRU | Ardışıl Hardware Trojan tetikleyicileri ve karmaşık payload davranışları | Güç dizileri, opcode veya program counter değerleri | Yüksek; kapı yapısı ve durum belleği gerekir | Uzun dönem saat çevrimi bağımlılıklarını öğrenebilme |
| AE / VAE | Etiketsiz zero-day anomali | Hardware performance counters, sıcaklık haritaları | Orta/yüksek; inference görece hafif, eğitim ağır | Bilinen saldırı veri tabanına bağlı değildir |
| Random Forest | PUF yanıt modelleme veya kararlılık doğrulaması | Challenge–Response Pair | Düşük | Hızlı çıkarım ve yorumlanabilir karar yapısı |
| SVM | Mikro-mimari anomali tespiti | Cache hit/miss ve branch istatistikleri | Düşük; doğrusal kernel ile verimli | Küçük veriyle yüksek boyutlu uzaylarda çalışma |
| SNN | Sürekli düşük güç izleme ve kaba anomali wake-up tetikleme | Olay tabanlı asenkron sensör spike'ları | Çok düşük; olay güdümlü | Ekstrem enerji verimliliği potansiyeli |
Güncel çalışmaların kaynakta verilen performans karşılaştırması
| Kaynak | Hedef | Model / mimari | Donanım / ortam | Kaynakta raporlanan metrik | Verimlilik / yorum |
|---|---|---|---|---|---|
| [24] | SCA / hiding countermeasures | ANN / GRU | Simüle IoT sistemi, RISC-V/ARM | %98,8 detection accuracy | Feature engineering ile yüksek enerji verimliliği olarak sunulmuştur. |
| [17] | Hardware Trojan | Deep SVDD, denetimsiz EM analizi | FPGA | %92,87 ortalama doğruluk | Kaynakta benchmark'lara göre güçlü genelleme olarak değerlendirilmiştir. |
| [33] | AES/masking SCA | Mamba-Enhanced CNN, hybrid attention | ASIC / ASCAD benchmark | >%99 trace classification | Jitter ve hizasızlık karşısında dayanıklılık. |
| [14] | Lightweight Ascon SCA | Ensemble MLP/CNN | STM32 / Arduino mikrodenetleyici | %100 key recovery, <3000 trace | 32-bit Cortex-M4 sınıfı cihazlarda verimli olarak raporlanmıştır; bu satır saldırı/key-recovery metriğidir. |
| [34] | Non-profiled SCA | Attention-Based CNN | 8-bit AVR | %86 success rate | Uzun ve gürültülü güç izlerinde etkili olarak raporlanmıştır. |
| [35] | Kyber / PQC SCA | Optimize CNN / MLP | FPGA hızlandırıcı | %96,6 key classification | Standart DL'ye göre 10,3× daha hızlı eğitim olarak raporlanmıştır. |
| [36] | Gate-level Trojan | Graph Neural Network | Netlist | >%97 F1-score | True Negative Rate için +%25 iyileşme raporlanmıştır. |
| [37] | Runtime Trojan | Lightweight analytical model | CPU | %100 TPR / 0 false positive | Kaynak tabloda güç ek yükü %0,005 olarak verilmiştir. |
Bu performans değerleri doğrudan bir lig tablosu gibi okunmamalıdır. “Accuracy”, “success rate”, “F1-score”, “key classification”, “key recovery” ve “true positive rate” aynı metrik değildir. Çalışmaların veri kümeleri, platformları, saldırı hedefleri ve değerlendirme koşulları da farklıdır. Örneğin ASCAD benchmark üzerinde SCA trace classification ile gerçek FPGA üzerinde Hardware Trojan tespiti bilimsel olarak aynı deney değildir.
Kaynağın özet bölümü, optimize edilmiş Mamba-CNN ve GRU benzeri yaklaşımların SCA görevlerinde %99'u aşan ve gizli Hardware Trojan'larda %92'nin üzerinde sonuçlara ulaşabildiğini; bazı optimize edilmiş yapıların standart derin öğrenme baseline'larına göre %75'e kadar daha düşük güç tüketimi sağlayabildiğini bildirmektedir. Ancak bu %75 ifadesi derlemenin sentez sonucudur; bütün modeller için ortak bir donanım testinde ölçülmüş tek bir oran olarak yorumlanmamalıdır.
Kaynak içindeki önemli metrik gerilimi
Tablo 3'ün [14] numaralı satırında Ensemble MLP/CNN yaklaşımı için açıkça “100% Key Recovery (<3k traces)” yazmaktadır. Bu ifade başarılı saldırı/anahtar çıkarma metriğine karşılık gelir. Buna karşılık Tablo 3'ten sonraki sentez paragrafı modellerin “3000'den az trace ile key recovery'yi önleyebildiği” yönünde bir ifade kullanmaktadır. Bu iki ifade yön bakımından aynı değildir. Verianla metni kaynakta bulunmayan bir düzeltme üretmediği için tablo değeri aynen korunmuş ve çelişki açıkça belirtilmiştir.
En Yüksek Doğruluk Neden Her Zaman En İyi Çip Güvenliği Çözümü Değildir?
IoT çipinde güvenlik modelinin kullanılabilirliği yalnız sınıflandırma doğruluğuyla belirlenmez; çıkarım gecikmesi, enerji tüketimi, SRAM/Flash gereksinimi, silikon alanı, yanlış pozitif oranı ve fiziksel saldırı gerçekleşmeden önce tepki verip verememesi birlikte değerlendirilmelidir. Kaynağa göre daha karmaşık CNN'ler yüksek doğruluk sağlayabilirken instruction-level bir Trojan'ı gerçek zamanda engellemek için gecikmeleri fazla olabilir.
Accuracy–latency ödünleşimi
Kaynak, yüksek güvenlik gerektiren sistemlerde derin modellerin jitter gibi karmaşık yan kanal koşullarına dayanıklılık nedeniyle tercih edilebileceğini; ultra-düşük güç düğümlerinde ise optimize MLP veya hibrit yapıların daha kısa tepki süreleri nedeniyle avantaj sağlayabileceğini tartışmaktadır. Dolayısıyla güvenlik modeli seçimi “en yüksek accuracy” araması değil, saldırının zaman ölçeği ile donanım bütçesinin birlikte eşleştirilmesidir.
Genelleme ve yanlış pozitif sorunu
Denetimsiz autoencoder yaklaşımı bilinmeyen saldırıları algılayabilmek açısından avantaj sağlar; ancak normal üretim ve çalışma koşullarındaki değişkenlik de reconstruction error değerini artırabilir. Kaynağa göre %92'yi aşan tespit seviyelerine ulaşmak için alarm eşiklerinin dikkatli kalibre edilmesi gerekebilir ve bazı yaklaşımlar “Golden Chip” olarak adlandırılan bilinen sağlıklı referans davranışına ihtiyaç duyabilir. Seri üretimde böyle bir referansın her zaman bulunması garanti değildir.
Simulation-to-silicon boşluğu
Derlemenin önemli eleştirilerinden biri, birçok çalışmanın güç, alan ve gecikme ek yükünü doğrudan üretilmiş silikon üzerinde ölçmek yerine sentezlenmiş netlist veya simülasyon üzerinden raporlamasıdır. Kaynak, FPGA ile doğrulanmış uygulamalarla karşılaştırıldığında %1'in altındaki çok düşük güç ek yüklerinin çoğu durumda agresif quantization ve pruning gibi optimizasyonlara bağlı olabileceğini belirtmektedir.
Bu nedenle gelecek araştırmalar için Hardware-in-the-Loop ve fiziksel donanım doğrulaması vurgulanmaktadır. Algoritmanın Python, simülasyon veya RTL düzeyinde başarılı olması, gerçek IoT ortamındaki elektromanyetik gürültü, sıcaklık değişimi, silikon varyasyonu ve güç bütçesi altında aynı sonucu vereceğini tek başına garanti etmez.
Model sıkıştırma teknikleri
- Quantization: Model ağırlıkları ve aktivasyonları 32-bit floating-point yerine 8-bit integer veya daha düşük hassasiyete indirgenir. Bellek ve aritmetik maliyet azalabilir.
- Pruning: Gereksiz ağırlık, kanal veya katmanlar kaldırılarak inference işlem sayısı düşürülür. Donanım için yapılandırılmış pruning daha düzenli bir mimari sağlayabilir.
- Knowledge Distillation: Büyük “teacher” modelin davranışı daha küçük “student” modele aktarılır. Amaç doğruluğun önemli bölümünü korurken daha kompakt model elde etmektir.
Çip üzerinde üç temel yerleştirme mimarisi
| Mimari | Avantaj | Temel sınırlılık |
|---|---|---|
| In-Core yazılım yürütme | Ek özel donanım gerektirmeden firmware ile mevcut cihazlara eklenebilir. | Ana uygulamayla CPU çevrimleri için yarışır; işletim sistemi ele geçirilirse güvenlik monitörü de etkisizleştirilebilir. |
| NPU / DSP / ortak işlemci | Güvenlik çıkarımını ana işlemciden ayırır; güç rayı gibi sinyalleri CPU'yu uyandırmadan izleyebilir. | Ek donanım alanı ve tasarım karmaşıklığı gerekir. |
| Embedded FPGA | Sinir ağı veya güvenlik mantığı doğrudan donanıma sentezlenebilir; yüksek hız ve yeniden yapılandırılabilirlik sağlar. | Alan, tasarım ve platform maliyeti daha yüksektir. |
Secure-by-Design yaklaşımı
Kaynağın gelecek vizyonunda güvenlik, çip tamamlandıktan sonra eklenen çevresel bir modül değil mikro-mimarinin bir parçasıdır. Root of Trust yapısının işlemci mimarisine gömülü olması; açık donanımın, yeniden yapılandırılabilir mantığın ve yerel yapay zekâ izleme mekanizmalarının birlikte çalışması önerilmektedir.
RISC-V, RTL düzeyindeki şeffaflığı nedeniyle bu bağlamda özellikle tartışılır. Kaynak, açık mimarilerin gizli donanım davranışının biçimsel olarak incelenmesini ve izole yürütme ortamlarının geliştirilmesini kolaylaştırabileceğini belirtmektedir.
Embedded FPGA ise dağıtımdan sonra ortaya çıkan donanım açıklarına karşı yeniden yapılandırılabilir güvenlik mantığı sağlama potansiyeline sahiptir. Yeni bir monitor veya düzeltilmiş kriptografik motor eFPGA üzerinde yeniden yapılandırılabilir.
Yapay zekâ savunmasının kendisi de saldırı yüzeyidir
AI tabanlı güvenlik mekanizması kullanılması güvenlik problemini tamamen ortadan kaldırmaz. Kaynak, küçük ve algılanması zor perturbation'ların güç izine eklenerek CNN tabanlı sınıflandırıcının saldırıyı normal davranış gibi görmesine yol açabilecek adversarial saldırıları açık bir araştırma problemi olarak tartışmaktadır.
Ayrıca Hardware Trojan ve başarılı fault injection örnekleri doğaları gereği nadir olaylardır. Bu durum ciddi sınıf dengesizliği ve veri kıtlığı oluşturur. Kaynak, gelecekte sentetik saldırı izlerinin oluşturulması için GAN gibi üretici modellerin değerlendirilebileceğini ileri sürmektedir; ancak bu öneri derlemenin gelecek araştırma yönüdür, saha düzeyinde doğrulanmış bir sonuç değildir.
Post-kuantum kriptografi ile kaynak baskısı
Post-Quantum Cryptography algoritmalarının büyük anahtar ve bellek gereksinimleri, TinyML tabanlı güvenlik izleme sistemiyle aynı düşük güçlü çip üzerinde çalıştırıldığında güç ve alan ödünleşimini daha da zorlaştırabilir. Kaynak, uzun vadede olay güdümlü ve asenkron hesaplama yapan Spiking Neural Network ve nöromorfik işlemcileri bu problem için potansiyel araştırma yönlerinden biri olarak göstermektedir.
Çalışmanın desteklediği sonuçlar
- IoT güvenlik sınırı yalnız ağ ve yazılım katmanında değildir; güç, EM, zamanlama, tedarik zinciri ve fiziksel çalışma koşulları da saldırı yüzeyidir.
- SCA, Hardware Trojan ve Fault Injection, kaynak derlemenin donanım tehdit modelinin üç temel sınıfını oluşturur.
- Edge AI ve TinyML, bazı güvenlik analizlerini doğrudan uç cihaz veya SoC üzerinde gerçekleştirmek için uygulanabilir bir yaklaşım sunmaktadır.
- 1D-CNN, LSTM/GRU, autoencoder, SVM, Random Forest ve SNN farklı saldırı türleri ve donanım bütçeleri için farklı avantajlara sahiptir; evrensel tek bir model yoktur.
- Model sıkıştırma, quantization ve pruning düşük güçlü çiplerde AI inference için önemli tekniklerdir.
- Kaynakta derlenen bazı SCA modelleri %99'u aşan, Hardware Trojan tespit yaklaşımları ise %92'nin üzerindeki performans metriklerine ulaşmaktadır.
- Yüksek doğruluk tek başına yeterli değildir; latency, enerji, bellek, alan ve false-positive davranışı birlikte değerlendirilmelidir.
- Gerçek silikon doğrulaması, simülasyon ve sentez sonuçlarından fiziksel ürüne geçişte temel araştırma gereksinimidir.
Çalışmanın desteklemediği sonuçlar
- Makale tek bir yeni IoT çipi üretip bütün AI modellerini aynı deney düzeneğinde karşılaştırmamaktadır.
- Tablo 3'teki farklı yüzdeler aynı metrik veya aynı veri kümesi üzerinden elde edilmiş değildir.
- %99 üzerindeki bir benchmark sonucu bütün gerçek IoT cihazlarında aynı tespit başarısını garanti etmez.
- %1'in altındaki güç/alan ek yükü bütün TinyML mimarileri için genel bir özellik değildir.
- Denetimsiz öğrenme bütün bilinmeyen Hardware Trojan'ları otomatik olarak yakalayacağını garanti etmez.
- RISC-V, eFPGA veya nöromorfik AI tek başına güvenli çip garantisi değildir; bunlar kaynakta gelecek mimari yönleri olarak tartışılmaktadır.
- AI tabanlı savunma modeli yeni saldırı yüzeylerini ortadan kaldırmaz; adversarial manipulation ayrıca ele alınmalıdır.
Kaynak ve Yöntem Notu
Özgün başlık: Security Threats and AI-Based Detection Techniques in IoT Chips
Yazarlar: Hiba El Balbali, Anas Abou El Kalam
Sorumlu yazar: Hiba El Balbali
Kurum: LaRTID Laboratory, National School of Applied Sciences, Cadi Ayyad University, Marrakech 40000, Morocco
Dergi: Chips
Yayınevi: MDPI
Bibliyografik kimlik: Chips 2026, Cilt 5, Sayı 1, Makale 9
DOI: 10.3390/chips5010009
Kaynak türü: Review
Hakemlik durumu: Hakemli dergi makalesi. Chips, MDPI tarafından yayımlanan uluslararası hakemli açık erişim dergisidir.
Gönderim tarihi: 31 Aralık 2025
Revizyon tarihi: 18 Şubat 2026
Kabul tarihi: 27 Şubat 2026
Yayın tarihi: 4 Mart 2026
Lisans: Creative Commons Attribution (CC BY) açık erişim lisansı.
Finansman: Yazarlar araştırmanın dış finansman almadığını bildirmiştir.
Veri erişilebilirliği: Çalışmada yeni veri oluşturulmadığı veya analiz edilmediği belirtilmiştir. Makaledeki performans değerleri incelenen önceki çalışmalardan derlenmektedir.
Çıkar çatışması: Yazarlar çıkar çatışması bildirmemiştir.
Yazar katkıları: Kaynak beyanına göre kavramsallaştırma ve yöntem Hiba El Balbali tarafından yürütülmüş; ilk taslak Hiba El Balbali tarafından hazırlanmış; gözden geçirme ve düzenleme Hiba El Balbali ile Anas Abou El Kalam tarafından yapılmış; görselleştirme ve proje yönetimi Hiba El Balbali'ye, danışmanlık/denetim Anas Abou El Kalam'a aittir.
Bilimsel yöntem: Bu çalışma yeni bir deneysel benchmark üretmekten ziyade donanım tehditlerini sınıflandıran, AI/TinyML güvenlik çalışmalarını karşılaştıran ve yazarlar tarafından hazırlanmış taksonomiler ile karşılaştırmalı çerçeveler sunan kapsamlı bir literatür derlemesidir.
Temel yöntemsel sınır: İncelenen çalışmaların saldırı türleri, donanımları, veri setleri ve değerlendirme metrikleri heterojendir. Accuracy, F1-score, key recovery, success rate ve TPR değerleri birbirleriyle doğrudan eşdeğer değildir. Bu nedenle Tablo 3 bir tek benchmark'ın kontrollü model karşılaştırması olarak okunmamalıdır.
Kaynak içi tutarsızlık notu: Kaynak Tablo 3, [14] için “100% Key Recovery (<3k traces)” raporlamaktadır. Tabloyu izleyen yorum metni ise modellerin “key recovery'yi 3000'den az trace ile önlediğini” ifade etmektedir. Bu iki ifade yön bakımından tutarlı görünmemektedir. Verianla, kaynakta bulunmayan bir düzeltme yapmamış; tablo bilgisini ve anlatıdaki farkı ayrı ayrı belirtmiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir