


1. Булак башынан аягына чейин жана сүрөттөрү менен кошо каралды: ООБА — 16 бет, үч негизги сүрөт, үч негизги таблица жана үч борбордук теңдеме текшерилди. 2. Илимий жыйынтыктар булакка негизделет: ООБА — тышкы веб булактар библиографиялык текшерүү үчүн гана колдонулду. 3. Библиографиялык идентификация текшерилди: ООБА — түпнуска аталыш, эки автор, мекеме, DOI, журнал, дата жана жарыянын түрү ырасталды. 4. Изилдөөнүн түрү туура ажыратылды: ООБА — бул жаңы эксперимент эмес; адабиятты синтездеген, оригиналдуу таксономияларды жана салыштырма алкактарды камтыган сереп. 5. Борбордук формула/ыкма/сүрөт калтырылган жок: ООБА — динамикалык кубат теңдемеси, 1D-CNN конволюциясы жана autoencoder MSE жоготуусу каралды. 6. Булактан тышкаркы сан же өндүрүмдүүлүк жыйынтыгы чыгарылган жок: ООБА. 7. Алты түзүмдүк H2 ирети сакталат: ООБА. 8. Кошумча H2лер тандалма AEO суроолору: ООБА — негизги коркунуч жана ыкма түшүнүктөрү үчүн гана колдонулду. 9. Негизги илимий entity так аныкталды: ООБА — On-Chip Intrusion Detection System, TinyML, SCA жана Hardware Trojan ырааттуу аталыштар менен аныкталды. 10. Колдоого алынган жана алынбаган чечмелөөнүн чеги көрүнүктүү: ООБА — серептин жыйынтыктары бирдиктүү жалпы эксперименттин натыйжасы катары берилген жок. 11. Сүрөт/markup бүтүндүгү текшерилди: ООБА — булактагы эки сүрөт семантикалык жактан өз алдынча SVG түрүндө кайра курулду; script/iframe/event handler жок. 12. Булактын ичиндеги карама-каршылык текшерилди: ООБА — 3-таблицадагы “100% Key Recovery” деген билдирүү менен кийинки “prevent key recovery” билдирүүсүнүн ортосундагы айырма ачык белгиленди.
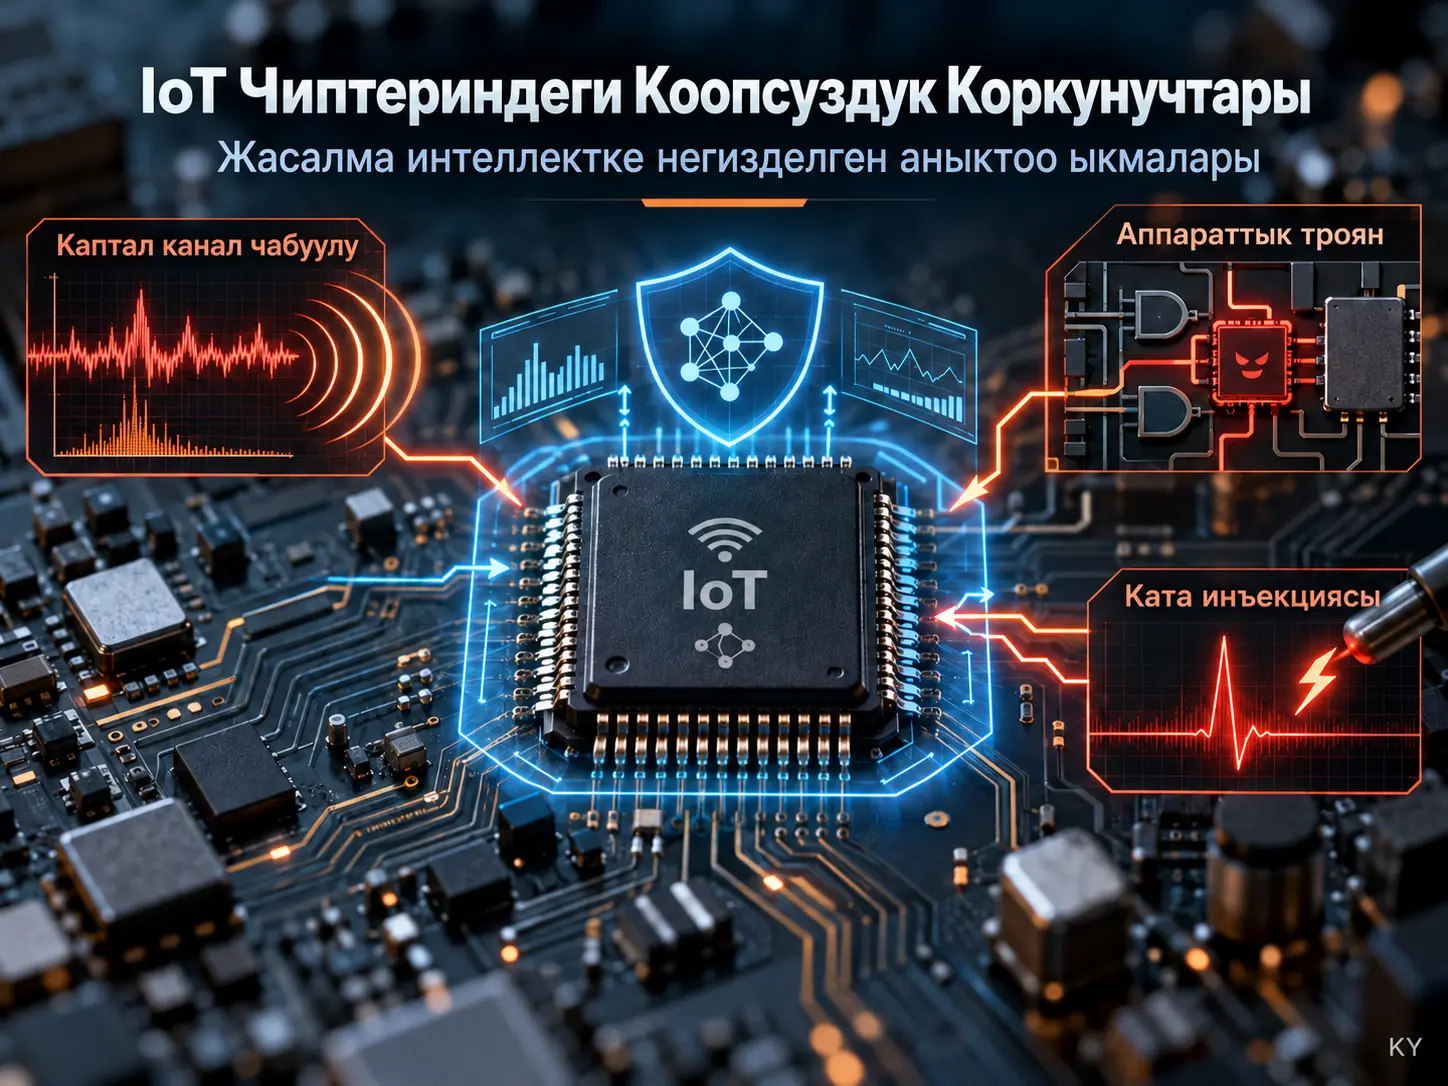
Чип үстүндөгү кирүүнү аныктоо системасы (On-Chip Intrusion Detection System, OC-IDS), IoT чипинин кубат керектөөсүн, электромагниттик нурлануусун, өндүрүмдүүлүк эсептегичтерин же башка физикалык жана микроархитектуралык сигналдарын жергиликтүү көзөмөлдөө аркылуу аномалдуу жүрүм-турумду аныктоого багытталган аппаратка жакын коопсуздук механизми. Каралган сереп аз кубаттуу System-on-Chip (SoC) жана микроконтроллерлерди бутага алган каптал канал чабуулдарын (Side-Channel Attacks, SCA), Hardware Trojanдарды (HT) жана ката инъекциялоо чабуулдарын (Fault Injection Attacks, FIA) классификациялайт; андан соң Edge AI жана TinyML моделдери бул коркунучтарды түздөн-түз чипте же четки түзмөктө аныктоо үчүн кантип колдонулушу мүмкүн экенин салыштырат. Булак серебинин синтезине ылайык, айрым оптималдаштырылган түзүмдөр SCAга байланыштуу тапшырмаларда %99дан жогору метрикаларга, жашыруун Hardware Trojan аныктоодо болсо %92ден жогору жыйынтыктарга жете алат; бирок бул сандар ар башка маалымат топтомдорунан, ар башка аппараттардан жана ар башка өндүрүмдүүлүк метрикаларынан алынгандыктан, бир жалпы эксперименттин түздөн-түз салыштырыла турган жыйынтыктары эмес.
Изилдөөнүн борбордук жүйөсү — салттуу статикалык аппараттык коргоолор аз кубаттуу IoT чиптеринде кремний аянты жана кубат жагынан чоң чыгым жаратышы мүмкүн, ал эми TinyML менен жабдылган динамикалык “Secure-by-Design” архитектуралар физикалык чабуул белгилерин реалдуу убакытта же реалдуу убакытка жакын режимде байкай алат. Бирок тактык өзү эле жетиштүү эмес: inference кечигүүсү, кубат керектөө, эс тутум, кремний аянты, жалган оң көрсөткүч, чабуул маалыматтарынын аздыгы жана жасалма интеллект коргонуу моделинин өзү adversarial чабуулдарга ачык болушу долбоорлоонун негизги чектөөлөрү. Булак ошондой эле көптөгөн жыйынтыктар физикалык кремний өлчөөлөрүнөн эмес, симуляциядан, синтезделген netlistтен же benchmark чөйрөлөрүнөн алынганын баса белгилеп, “simulation-to-silicon” ажырымын келечектеги маанилүү изилдөө көйгөйү катары аныктайт.
IoT Чиптериндеги Аппараттык Коопсуздук Эмне Үчүн Программалык Коопсуздуктан Айырмаланат?
IoT чиптериндеги аппараттык коопсуздук классикалык программалык коопсуздуктан айырмаланат, анткени чабуулчу программаны же тармактык трафикти гана эмес, эсептөө учурунда пайда болгон кубат керектөөнү, электромагниттик нурланууну, убакыт мүнөздөмөлөрүн, такт жана азыктандыруу сигналдарын, ал тургай жарым өткөргүчтүн физикалык түзүлүшүн да пайдалана алат. Шифрлөө алгоритми математикалык жактан коопсуз болсо да, реалдуу CMOS ишке ашыруунун физикалык жүрүм-туруму жашыруун ачкыч тууралуу кошумча маалымат чыгарышы же чиптин иштөө шарттары атайылап бузулуп, туура эмес аткаруу пайда болушу мүмкүн.
IoT түзмөктөрүндө көйгөй өзгөчө айкын, анткени бул системалар аз кубат, кичине кремний аянты, төмөн баа жана чектелген эс тутум максаттары менен долбоорлонот. Изилдөө экрандоо, кош-рельстүү логика же кокустук тактылоо сыяктуу айрым статикалык коргоолор кремний аянты жана кубат жагынан болжол менен 2×–3× кошумча жүк алып келиши мүмкүн экенин көрсөтөт. Ошондуктан күчтүү, бирок оор коопсуздук механизми менен энергияны үнөмдүү кичине IoT чипинин ортосунда негизги долбоордук компромисс пайда болот.
Булактын аппараттык коркунучтар таксономиясы
Сереп IoT чиптерин бутага алган физикалык коркунучтарды үч негизги класска бөлөт: каптал канал чабуулдары (SCA), Hardware Trojanдар (HT) жана ката инъекциялоо чабуулдары (FIA).
Каптал Канал Чабуулу Деген Эмне?
Каптал канал чабуулу криптографиялык алгоритмдин математикалык түзүлүшүн түздөн-түз бузбастан, чип эсептөө учурунда эрксиз бөлүп чыгарган кубат керектөө, электромагниттик талаа же убакыт сыяктуу физикалык маалыматтарды талдап, ички абал же жашыруун ачкыч жөнүндө маалымат алууга багытталган чабуул классы.
Кубат талдоосу
CMOS схемаларында жалпы кубат керектөө статикалык агып кетүү компоненти менен динамикалык кубат компонентинен турат. Булак чабуулчу үчүн өзгөчө маалыматка көз каранды болгон динамикалык кубатты төмөнкү теңдеме менен берет:
\[ P_{\mathrm{dynamic}}=\alpha C_L V_{dd}^{2} f \]
Бул жерде \(\alpha\) которулуу активдүүлүгүнүн коэффициентин, \(C_L\) жүк сыйымдуулугун, \(V_{dd}\) азыктандыруу чыңалуусун жана \(f\) такт жыштыгын билдирет. Динамикалык кубат азыктандыруу чыңалуусунун квадраты жана такт жыштыгы менен байланыштуу. Коопсуздук үчүн маанилүү жагдай — \(\alpha\) иштетилип жаткан маалыматка көз каранды. Логикалык түйүндөрдө 0→1 же 1→0 өтүүлөрдүн саны өзгөргөндө тартылган ток да өзгөрүшү мүмкүн; демек физикалык кубат изи процессор ичиндеги маалымат иштетүү тууралуу кыйыр маалымат алып жүрүшү мүмкүн.
Simple Power Analysis (SPA), кубат издерин түздөн-түз көз менен кароону колдонот. Differential Power Analysis (DPA) жана Correlation Power Analysis (CPA) болсо көп сандагы өлчөөлөрдүн үстүнөн статистикалык байланыш түзөт. CPAда Hamming Weight же Hamming Distance сыяктуу агып кетүү моделдеринен алынган болжолдуу кубат жүрүм-туруму менен реалдуу өлчөөлөрдүн ортосундагы Pearson корреляциясы бааланат; туура ачкыч гипотезасы корреляция жогорулаган талапкер катары аныкталышы мүмкүн.
Электромагниттик талдоо
Электромагниттик талдоо SoC ичиндеги металл линияларда өзгөргөн токтор жараткан жакын талаадагы электромагниттик нурланууну өлчөйт. Кубат талдоосу бүт чиптин тогун жалпы көргөндө, жакын талаадагы EM зонд белгилүү криптографиялык кошумча процессордун же логикалык блоктун үстүнө жайгаштырылышы мүмкүн. Булак белгилеген артыкчылык — мындай физикалык локалдаштыруу CPU, радио, перифериялык түзмөктөр жана эс тутум интерфейстеринен келген жалпы ызы-чууну азайта алат.
Сереп ошондой эле Software Defined Radio түзмөктөрү EM өлчөөлөрүн жеткиликтүүрөөк кылганын жана CNN негизиндеги Deep Learning Side-Channel Analysis ыкмалары издердин туура эмес тегизделиши же jitter бар шарттарда да агып кетүү үлгүлөрүн үйрөнө аларын талкуулайт.
Микроархитектуралык убакыт каналдары
Убакыт чабуулдары маалыматтын же ачкычтын маанисине көз каранды аткаруу убактысынын өзгөрүшүн колдонот. Cache hit/cache miss айырмалары, branch predictor жүрүм-туруму, pipeline hazardдар, instruction-level parallelism жана жалпы системалык шина же interconnect үстүндөгү атаандаштык убакыт маалыматын чыгарышы мүмкүн. Булак Cortex-A жана RISC-V колдонмо процессорлорунан тышкары, ачкычка көз каранды таблицага кайрылуу колдонулган айрым төмөнкү деңгээлдеги Cortex-M микроконтроллерлери да убакыт каналдарынан толук көз карандысыз эмес экенин белгилейт.
Hardware Trojan Деген Эмне жана Ал Кантип Иштейт?
Hardware Trojan интегралдык схемага долбоорлоо, IP, өндүрүш же жеткирүү чынжырынын этаптарынын биринде кошулушу мүмкүн болгон; кадимки тест учурунда пассивдүү калып, сейрек шарт пайда болгондо гана активдешүүнү көздөгөн жашыруун аппараттык өзгөртүү. Булак колдонгон жалпы архитектурада Trojan эки негизги бөлүктөн турат: сейрек окуяны көзөмөлдөгөн триггер (trigger) жана активдешкенде зыяндуу аракетти аткарган payload.
Комбинациялык триггерлер, ички түйүндөрдө өтө сейрек бит же логикалык комбинация пайда болушун күтүшү мүмкүн. Булак мисал катары 128 биттик белгилүү маанинин маалымат жолунда пайда болушу сыяктуу ыктымалдыгы өтө төмөн шарттарды талкуулайт. Мындай долбоор кадимки текшерүү векторлору учурунда такыр активдешпеши мүмкүн.
Ырааттуу триггерлер болсо эсептегич же абал машинасын колдонуп, белгилүү окуялардын ырааттуулугун, такт циклдеринин санын же өтө узак иштөө убактысын көзөмөлдөй алат. Ошондуктан Trojan жайгаштырылгандан бир топ кийин гана активдеше тургандай долбоорлонушу мүмкүн.
Payload үч негизги түрдөгү натыйжа чыгарышы мүмкүн: системаны токтотуучу же иштен чыгаруучу Denial of Service; жашыруун ачкычты кубат, кечигүү же логикалык covert channel аркылуу сыртка чыгаруучу information leakage; же, мисалы, Random Number Generator жүрүм-турумун бузуп эсептөө жыйынтыгын же криптографиялык энтропияны өзгөртүүчү functional/parametric modification.
Ката инъекциялоо чабуулдары
Fault Injection Attack чиптин иштөө шарттарына атайылап физикалык кийлигишип, туура эмес аткарууну же ката аралык натыйжаны түзүүнү көздөйт. Булак үч негизги мисал келтирет: voltage/power glitching, clock glitching жана optical/laser fault injection. Кубат же такт сигналындагы кыска мөөнөттүү бузулуулар setup/hold шарттарын же instruction fetch/decode процессин бузушу мүмкүн; оптикалык кийлигишүү болсо кремнийде жергиликтүү бит өзгөрүүлөрүн жаратышы мүмкүн. Криптографияда башкарылган каталар Differential Fault Analysis сыяктуу ыкмаларга маалымат бере алат.
Коркунучтардын буталары жана коопсуздук таасирлери
| Коркунуч | Чабуул вектору | Негизги физикалык механизм | Баштапкы бута | Негизги коопсуздук таасири |
|---|---|---|---|---|
| SCA | SPA | Кубат изин визуалдык кароо | RSA/ECC кошумча процессорлору | Купуялуулук; аткаруу үлгүсүн жана одоно сырларды чыгаруу |
| SCA | DPA/CPA | Болжолдуу агып кетүү модели менен реалдуу кубат издеринин ортосундагы статистикалык корреляция | AES жана симметриялуу шифрлөө кыймылдаткычтары | Ызы-чуулуу өлчөөлөрдө ачкыч маалыматын чыгаруу |
| SCA | Электромагниттик талдоо | Металл interconnect токторунун жакын талаадагы нурлануусу | Жергиликтүү логика жана криптографиялык кошумча процессорлор | Купуялуулук; физикалык агып кетүүнү мейкиндик боюнча локалдаштыруу |
| SCA | Микроархитектуралык убакыт | Cache, branch predictor, pipeline жана бөлүшүлгөн ресурстардан келип чыккан убакыт айырмалары | Cache, pipeline жана процессор микроархитектурасы | Эс тутумга кайрылууну же ачкычка көз каранды жүрүм-турумду чыгаруу |
| Hardware Trojan | Комбинациялык триггер | Сейрек ички логикалык абал | Системалык шина жана ички маалымат жолдору | Бүтүндүк/жеткиликтүүлүк; жашыруун активдешүү |
| Hardware Trojan | Ырааттуу триггер | Эсептегич же абал машинасына негизделген “time-bomb” | Эсептегичтер жана убакыт логикасы | Жеткиликтүүлүк; кечиктирилген же координацияланган бузулуу |
| Hardware Trojan | DoS payload | Маанилүү башкаруу сигналын өзгөртүү | Clock tree, reset логикасы, fuse | Убактылуу же туруктуу кызматтан чыгуу |
| Hardware Trojan | Маалымат агызуучу payload | Кубат, температура, кечигүү же логикалык covert channel | PMU, GPIO жана тиешелүү логика | Жашыруун ачкычтарды сыртка чыгаруу |
| FIA | Voltage glitching | Убактылуу төмөн/жогорку азыктандыруу чыңалуусу | Кубатты жөнгө салуу жана башкаруу логикасы | Бүтүндүк; буйрукту өткөрүп жиберүү же коопсуздук текшерүүсүн бузуу |
| FIA | Clock glitching | Такт линиясына күтүлбөгөн кыска импульс | Такт бөлүштүрүү тармагы | Бүтүндүк; башкаруу агымын өзгөртүү |
| FIA | Оптикалык/лазердик ката | Фотоэлектрдик таасир аркылуу жергиликтүү бит өзгөрүүлөрү | SRAM, register file жана Flash | Купуялуулук жана бүтүндүк; DFA сыяктуу катага негизделген талдоолор |
Изилдөөнүн Ыкмасы жана Жыйынтыктары
TinyML Чип Үстүндө Чабуулду Аныктоодо Кантип Колдонулат?
TinyML чоң машина үйрөнүү моделдерин түздөн-түз аз кубаттуу микроконтроллерде же SoCте иштей ала турган эс тутум, кубат жана эсептөө бюджеттерине ылайыктап, физикалык коопсуздук сигналдарын булутка жөнөтпөстөн жергиликтүү талдоого мүмкүндүк берет. Ошентип, кубат же EM изи, өндүрүмдүүлүк эсептегичи, температура жүрүм-туруму же ката детекторунун чыгышы сыяктуу сигналдар OC-IDS тарабынан реалдуу убакытка жакын режимде классификацияланышы мүмкүн.
1D-CNN: физикалык издерден үлгү табуу
Бир өлчөмдүү Convolutional Neural Network (1D-CNN) кубат же электромагниттик өлчөө сыяктуу бир өлчөмдүү убакыт катарларындагы жергиликтүү үлгүлөрдү үйрөнө алат. Булакта \(l\)-катмар үчүн конволюция операциясы төмөнкүдөй берилет:
\[ y_i^l = \sigma \left( \sum_{k=0}^{K-1} w_k \cdot x_{i+k}^{l-1} + b \right) \]
Бул жерде \(x_{i+k}^{l-1}\) мурунку катмардан келген кириш маанисин, \(w_k\) конволюция ядросунун салмагын, \(b\) bias мүчөсүн, \(\sigma\) активдештирүү функциясын, \(K\) болсо ядронун туурасын билдирет. Конволюция фильтри убакыт катары боюнча жылгандыктан, белгилүү кубат же EM үлгүсү кичине убакыт жылышы менен пайда болсо да үйрөнүлүшү мүмкүн. Булак бул касиетти каптал канал издериндеги jitter жана туура эмес тегизделүүгө туруктуулуктун себептеринин бири катары талкуулайт.
RNN, LSTM жана GRU: убакытка жайылган коопсуздук окуялары
Hardware Trojan триггери же каптал канал агып кетүүсү бир учур эмес, көптөгөн такт циклдерине жайылган окуялардын ырааттуулугу болушу мүмкүн. Recurrent Neural Network үй-бүлөсү убакыт ырааттуулугундагы көз карандылыктарды моделдөө үчүн ылайыктуу. LSTMдин input, forget жана output дарбазалары узак мөөнөттүү байланыштарды сактоого арналган; GRU болсо окшош ырааттуулукту моделдөө функциясын кыйла компакттуу дарбаза түзүмү менен камсыздай алат.
Сереп айрыкча ырааттуу Hardware Trojan окуяларын же бир нече өзүнчө операциялар боюнча пайда болгон физикалык агып кетүүлөрдү аныктоодо убакыттык моделдер маанилүү болушу мүмкүн экенин баса белгилейт.
Autoencoder Белгисиз Hardware Trojanдарды Кантип Аныктай Алат?
Autoencoder нормалдуу чип жүрүм-турумунда гана үйрөтүлүп, кириш сигналын кайра түзүүнү үйрөнсө, үйрөтүү бөлүштүрүүсүнөн айырмаланган чабуул же Trojan жүрүм-турумунда реконструкция катасынын өсүшүн аномалия сигналы катары колдоно алат; ошондуктан алдын ала белгиленген ар бир чабуул түрүн билүүсү талап кылынбайт.
Булак реконструкция жоготуусун Mean Squared Error менен төмөнкүдөй берет:
\[ L = \frac{1}{N} \sum_{i=1}^{N} \left\| x_i-\hat{x}_i \right\|^2 \]
Бул жерде \(x_i\) түпнуска кириш үлгүсү, \(\hat{x}_i\) autoencoder кайра түзгөн үлгү жана \(N\) үлгүлөрдүн саны. Чечим логикасы:
\[ L > \tau \]
болгондо система чабуул/коңгуроо чечимин чыгарат. \(\tau\) алдын ала аныкталган чек. Бул ыкма айрыкча энбелгиси жок zero-day аномалиялары үчүн кызыктуу; бирок чекти тандоо нормалдуу өндүрүштүк вариациялардан таасирленип, жалган оң көрсөткүчтүн өсүшүнө алып келиши мүмкүн.
Булактын TinyML модель таксономиясы
| Модель | Коопсуздук колдонмосу | Кириш | Ишке ашыруу чыгымы | Негизги артыкчылык |
|---|---|---|---|---|
| 1D-CNN | SCA жана DPA/CPA үлгүлөрүн аныктоо | Чийки кубат издери, EM нурлануусу | Жогорку; акселератор же күчтүү DSP талап кылынышы мүмкүн | Издердин туура эмес тегизделишине жана jitterге туруктуулук |
| MLP | Fault injection/glitch классификациясы | Glitch детектору, чип үстүндөгү вольтметр | Орточо; fully connected салмактар эс тутум колдонушу мүмкүн | Жөнөкөй архитектура жана SIMD параллелдештирүүгө ылайыктуулук |
| LSTM / GRU | Ырааттуу Hardware Trojan триггерлери жана татаал payload жүрүм-турумдары | Кубат ырааттуулуктары, opcode же program counter маанилери | Жогорку; дарбаза түзүмү жана абал эс тутуму керек | Узак мөөнөттүү такт цикл көз карандылыктарын үйрөнүү жөндөмү |
| AE / VAE | Энбелгисиз zero-day аномалия | Hardware performance counters, температура карталары | Орточо/жогорку; inference салыштырмалуу жеңил, үйрөтүү оор | Белгилүү чабуул маалымат базасына көз каранды эмес |
| Random Forest | PUF жооп моделдөө же туруктуулукту текшерүү | Challenge–Response Pair | Төмөн | Тез inference жана чечмелене турган чечим түзүмү |
| SVM | Микроархитектуралык аномалияны аныктоо | Cache hit/miss жана branch статистикасы | Төмөн; сызыктуу kernel менен натыйжалуу | Аз маалымат менен жогорку өлчөмдүү мейкиндиктерде иштөө |
| SNN | Үзгүлтүксүз аз кубаттуу мониторинг жана орой аномалия wake-up триггери | Окуяга негизделген асинхрондук сенсор spike-тары | Өтө төмөн; окуя менен башкарылат | Өтө жогорку энергия натыйжалуулугу потенциалы |
Булакта берилген учурдагы изилдөөлөрдүн өндүрүмдүүлүк салыштыруусу
| Булак | Бута | Модель / архитектура | Аппарат / чөйрө | Булакта билдирилген метрика | Натыйжалуулук / түшүндүрмө |
|---|---|---|---|---|---|
| [24] | SCA / hiding countermeasures | ANN / GRU | Симуляцияланган IoT системасы, RISC-V/ARM | %98,8 detection accuracy | Feature engineering менен жогорку энергия натыйжалуулугу катары берилген. |
| [17] | Hardware Trojan | Deep SVDD, көзөмөлсүз EM талдоосу | FPGA | %92,87 орточо тактык | Булакта benchmarkтарга салыштырмалуу күчтүү жалпылоо катары бааланган. |
| [33] | AES/masking SCA | Mamba-Enhanced CNN, hybrid attention | ASIC / ASCAD benchmark | >%99 trace classification | Jitter жана туура эмес тегизделүүгө туруктуулук. |
| [14] | Lightweight Ascon SCA | Ensemble MLP/CNN | STM32 / Arduino микроконтроллери | %100 key recovery, <3000 trace | 32-bit Cortex-M4 класстагы түзмөктөрдө натыйжалуу деп билдирилген; бул сап чабуул/key-recovery метрикасы. |
| [34] | Non-profiled SCA | Attention-Based CNN | 8-bit AVR | %86 success rate | Узун жана ызы-чуулуу кубат издеринде натыйжалуу деп билдирилген. |
| [35] | Kyber / PQC SCA | Оптималдаштырылган CNN / MLP | FPGA акселератору | %96,6 key classification | Стандарттуу DLге салыштырмалуу 10,3× тезирээк үйрөтүү деп билдирилген. |
| [36] | Gate-level Trojan | Graph Neural Network | Netlist | >%97 F1-score | True Negative Rate үчүн +%25 жакшыртуу билдирилген. |
| [37] | Runtime Trojan | Lightweight analytical model | CPU | %100 TPR / 0 false positive | Булак таблицасында кубат кошумча жүгү %0,005 деп берилген. |
Бул өндүрүмдүүлүк маанилерин түздөн-түз рейтинг таблицасы сыяктуу окууга болбойт. “Accuracy”, “success rate”, “F1-score”, “key classification”, “key recovery” жана “true positive rate” бир эле метрика эмес. Изилдөөлөрдүн маалымат топтомдору, платформалары, чабуул буталары жана баалоо шарттары да ар башка. Мисалы, ASCAD benchmarkтагы SCA trace classification менен чыныгы FPGAдагы Hardware Trojan аныктоо илимий жактан бир эле эксперимент эмес.
Булактын кыскача бөлүмү оптималдаштырылган Mamba-CNN жана GRU сыяктуу ыкмалар SCA тапшырмаларында %99дан жогору жана жашыруун Hardware Trojanдарда %92ден жогору жыйынтыктарга жете аларын; айрым оптималдаштырылган түзүмдөр стандарттуу терең үйрөнүү baselineдарына салыштырмалуу %75ке чейин азыраак кубат керектөө камсыздай аларын билдирет. Бирок бул %75 деген билдирүү серептин синтездик жыйынтыгы; бардык моделдер үчүн жалпы бир аппараттык тестте өлчөнгөн жалгыз катыш катары чечмеленбеши керек.
Булак ичиндеги маанилүү метрикалык карама-каршылык
3-таблицанын [14] номерлүү сабында Ensemble MLP/CNN ыкмасы үчүн ачык түрдө “100% Key Recovery (<3k traces)” деп жазылган. Бул билдирүү ийгиликтүү чабуул/ачкычты чыгаруу метрикасына туура келет. Ал эми 3-таблицадан кийинки синтез абзацы моделдер “3000ден аз trace менен key recoveryнин алдын ала алганын” билдирет. Бул эки билдирүү багыты боюнча бирдей эмес. Verianla булакта жок түзөтүү киргизбегендиктен, таблицадагы маани өзгөртүлбөй сакталды жана карама-каршылык ачык көрсөтүлдү.
Эң Жогорку Тактык Эмне Үчүн Ар Дайым Эң Жакшы Чип Коопсуздук Чечими Эмес?
IoT чипиндеги коопсуздук моделинин колдонууга жарамдуулугу классификация тактыгы менен гана аныкталбайт; inference кечигүүсү, энергия керектөө, SRAM/Flash талабы, кремний аянты, жалган оң көрсөткүч жана физикалык чабуул боло электе жооп бере алуу мүмкүнчүлүгү чогуу бааланышы керек. Булакка ылайык, татаалыраак CNNдер жогорку тактык бере алганы менен instruction-level Trojанды реалдуу убакытта токтотууга кечигүүсү чоң болушу мүмкүн.
Accuracy–latency компромисси
Булак жогорку коопсуздук талап кылган системаларда терең моделдер jitter сыяктуу татаал каптал канал шарттарына туруктуулугу үчүн тандалышы мүмкүн экенин; ал эми өтө аз кубаттуу түйүндөрдө оптималдаштырылган MLP же гибрид түзүмдөр кыскараак жооп убактысы үчүн артыкчылык бере аларын талкуулайт. Демек, коопсуздук моделин тандоо “эң жогорку accuracy” издөө эмес, чабуулдун убакыт масштабы менен аппараттык бюджетти чогуу дал келтирүү болуп саналат.
Жалпылоо жана жалган оң көйгөйү
Көзөмөлсүз autoencoder ыкмасы белгисиз чабуулдарды аныктоо жагынан артыкчылык берет; бирок нормалдуу өндүрүш жана иш шарттарындагы өзгөрмөлүүлүк reconstruction error маанисин да жогорулатышы мүмкүн. Булакка ылайык, %92ден жогорку аныктоо деңгээлине жетүү үчүн сигнал чектерин кылдат калибрлөө керек болушу мүмкүн жана айрым ыкмалар “Golden Chip” деп аталган белгилүү дени сак эталон жүрүм-турумга муктаж болушу мүмкүн. Сериялык өндүрүштө мындай эталондун дайыма болушуна кепилдик жок.
Simulation-to-silicon ажырымы
Серептин маанилүү сындарынын бири — көптөгөн изилдөөлөр кубат, аянт жана кечигүү кошумча жүгүн түздөн-түз өндүрүлгөн кремнийде өлчөөнүн ордуна синтезделген netlist же симуляция аркылуу билдирет. Булак FPGA менен текшерилген ишке ашырууларга салыштырганда %1ден төмөн өтө аз кубат кошумча жүктөрү көп учурда агрессивдүү quantization жана pruning сыяктуу оптималдаштырууларга байланыштуу болушу мүмкүн экенин белгилейт.
Ошондуктан келечектеги изилдөөлөр үчүн Hardware-in-the-Loop жана физикалык аппараттык текшерүү баса белгиленет. Алгоритмдин Python, симуляция же RTL деңгээлинде ийгиликтүү болушу чыныгы IoT чөйрөсүндөгү электромагниттик ызы-чуу, температура өзгөрүшү, кремний вариациясы жана кубат бюджети шартында ошол эле жыйынтыкты берерин өзүнөн-өзү кепилдебейт.
Моделди кысуу ыкмалары
- Quantization: Моделдин салмактары жана активдешүүлөрү 32-bit floating-point ордуна 8-bit integer же андан төмөн тактыкка түшүрүлөт. Эс тутум жана арифметикалык чыгым азайышы мүмкүн.
- Pruning: Керексиз салмактар, каналдар же катмарлар алып салынып, inference операцияларынын саны азайтылат. Аппарат үчүн структураланган pruning тартиптүүрөөк архитектура бере алат.
- Knowledge Distillation: Чоң “teacher” моделдин жүрүм-туруму кичине “student” моделге өткөрүлөт. Максат — тактыктын маанилүү бөлүгүн сактап, компакттуураак модель алуу.
Чип үстүндө үч негизги жайгаштыруу архитектурасы
| Архитектура | Артыкчылык | Негизги чектөө |
|---|---|---|
| In-Core программалык аткаруу | Кошумча атайын аппарат талап кылбастан firmware аркылуу учурдагы түзмөктөргө кошулушу мүмкүн. | Негизги колдонмо менен CPU циклдери үчүн атаандашат; операциялык система басып алынса, коопсуздук монитору да натыйжасыз болушу мүмкүн. |
| NPU / DSP / кошумча процессор | Коопсуздук inferenceсын негизги процессордон бөлөт; кубат шинасы сыяктуу сигналдарды CPUну ойготпой көзөмөлдөй алат. | Кошумча аппараттык аянт жана долбоордук татаалдык талап кылынат. |
| Embedded FPGA | Нейрондук тармак же коопсуздук логикасы түздөн-түз аппаратка синтезделиши мүмкүн; жогорку ылдамдык жана кайра конфигурациялоо мүмкүнчүлүгүн берет. | Аянт, долбоор жана платформа чыгымы жогору. |
Secure-by-Design ыкмасы
Булактын келечек көз карашында коопсуздук чип бүткөндөн кийин кошулуучу перифериялык модуль эмес, микроархитектуранын бир бөлүгү. Root of Trust түзүмүн процессор архитектурасына киргизүү; ачык аппарат, кайра конфигурациялануучу логика жана жергиликтүү жасалма интеллект мониторинг механизмдеринин бирге иштеши сунушталат.
RISC-V, RTL деңгээлиндеги ачыктыгы үчүн бул контекстте өзгөчө талкууланат. Булак ачык архитектуралар жашыруун аппараттык жүрүм-турумду формалдуу изилдөөнү жана изоляцияланган аткаруу чөйрөлөрүн өнүктүрүүнү жеңилдетиши мүмкүн экенин белгилейт.
Embedded FPGA болсо жайгаштыруудан кийин пайда болгон аппараттык алсыздыктарга каршы кайра конфигурациялануучу коопсуздук логикасын камсыз кылуу потенциалына ээ. Жаңы monitor же оңдолгон криптографиялык кыймылдаткыч eFPGAда кайра конфигурацияланышы мүмкүн.
Жасалма интеллект коргонуусунун өзү да чабуул бети
AI негизиндеги коопсуздук механизмин колдонуу коопсуздук көйгөйүн толугу менен жок кылбайт. Булак кубат изине кичинекей жана аныктоо кыйын perturbationдар кошулуп, CNN негизиндеги классификатор чабуулду нормалдуу жүрүм-турум катары көрүшүнө алып келиши мүмкүн болгон adversarial чабуулдарды ачык изилдөө көйгөйү катары талкуулайт.
Мындан тышкары, Hardware Trojan жана ийгиликтүү fault injection мисалдары табиятынан сейрек окуялар. Бул олуттуу класс тең салмаксыздыгын жана маалымат тартыштыгын жаратат. Булак келечекте синтетикалык чабуул издерин түзүү үчүн GAN сыяктуу генеративдик моделдерди баалоого болорун сунуштайт; бирок бул серептин келечектеги изилдөө багыты гана, талаа деңгээлинде ырасталган жыйынтык эмес.
Пост-кванттык криптографиядагы ресурс басымы
Post-Quantum Cryptography алгоритмдеринин чоң ачкыч жана эс тутум талаптары TinyML негизиндеги коопсуздук мониторинг системасы менен бир эле аз кубаттуу чипте иштетилгенде кубат жана аянт компромиссин дагы татаалдаштырышы мүмкүн. Булак узак мөөнөттө окуя менен башкарылган жана асинхрондук эсептөөнү аткарган Spiking Neural Network менен нейроморфтук процессорлорду бул көйгөй үчүн потенциалдуу изилдөө багыттарынын бири катары көрсөтөт.
Изилдөө колдогон жыйынтыктар
- IoT коопсуздук чеги тармак жана программалык катмар менен гана чектелбейт; кубат, EM, убакыт, жеткирүү чынжыры жана физикалык иш шарттары да чабуул бетине кирет.
- SCA, Hardware Trojan жана Fault Injection булак серебиндеги аппараттык коркунуч моделинин үч негизги классын түзөт.
- Edge AI жана TinyML айрым коопсуздук талдоолорун түздөн-түз четки түзмөктө же SoCте жүргүзүү үчүн колдонулуучу ыкманы сунуштайт.
- 1D-CNN, LSTM/GRU, autoencoder, SVM, Random Forest жана SNN ар башка чабуул түрлөрү жана аппараттык бюджеттер үчүн ар башка артыкчылыктарга ээ; универсалдуу бир модель жок.
- Моделди кысуу, quantization жана pruning аз кубаттуу чиптердеги AI inference үчүн маанилүү ыкмалар.
- Булакта топтолгон айрым SCA моделдери %99дан жогору, Hardware Trojan аныктоо ыкмалары болсо %92ден жогору өндүрүмдүүлүк метрикаларына жетет.
- Жогорку тактык өзү эле жетиштүү эмес; latency, энергия, эс тутум, аянт жана false-positive жүрүм-туруму чогуу бааланышы керек.
- Чыныгы кремнийде текшерүү симуляция жана синтез жыйынтыктарынан физикалык продуктуга өтүүдөгү негизги изилдөө талабы.
Изилдөө колдобогон жыйынтыктар
- Макала бир жаңы IoT чипин жасап, бардык AI моделдерин бир эле эксперименттик түзүлүштө салыштырбайт.
- 3-таблицадагы ар башка пайыздар бир эле метрика же бир эле маалымат топтому боюнча алынган эмес.
- %99дан жогору benchmark натыйжасы бардык реалдуу IoT түзмөктөрүндө ошол эле аныктоо ийгилигин кепилдебейт.
- %1ден төмөн кубат/аянт кошумча жүгү бардык TinyML архитектуралары үчүн жалпы касиет эмес.
- Көзөмөлсүз үйрөнүү бардык белгисиз Hardware Trojanдарды автоматтык түрдө аныктай турганына кепилдик бербейт.
- RISC-V, eFPGA же нейроморфтук AI өз алдынча коопсуз чип кепилдиги эмес; алар булакта келечектеги архитектуралык багыттар катары талкууланат.
- AI негизиндеги коргонуу модели жаңы чабуул беттерин жок кылбайт; adversarial manipulation өзүнчө каралышы керек.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: Security Threats and AI-Based Detection Techniques in IoT Chips
Авторлор: Hiba El Balbali, Anas Abou El Kalam
Жооптуу автор: Hiba El Balbali
Мекеме: LaRTID Laboratory, National School of Applied Sciences, Cadi Ayyad University, Marrakech 40000, Morocco
Журнал: Chips
Басмакана: MDPI
Библиографиялык маалымат: Chips 2026, Том 5, Сан 1, Макала 9
DOI: 10.3390/chips5010009
Булактын түрү: Review
Рецензиялоо статусу: Рецензияланган журнал макаласы. Chips — MDPI тарабынан чыгарылган эл аралык рецензияланган ачык жеткиликтүү журнал.
Жөнөтүлгөн дата: 31-декабрь 2025
Кайра кароо датасы: 18-февраль 2026
Кабыл алынган дата: 27-февраль 2026
Жарыяланган дата: 4-март 2026
Лицензия: Creative Commons Attribution (CC BY) ачык жеткиликтүүлүк лицензиясы.
Каржылоо: Авторлор изилдөө тышкы каржылоо албаганын билдиришкен.
Маалыматтардын жеткиликтүүлүгү: Изилдөөдө жаңы маалымат түзүлгөн же талданган эмес деп көрсөтүлгөн. Макаладагы өндүрүмдүүлүк маанилери каралган мурдагы изилдөөлөрдөн топтолгон.
Кызыкчылыктардын кагылышы: Авторлор кызыкчылыктардын кагылышын билдиришкен эмес.
Авторлордун салымы: Булактагы билдирүүгө ылайык, концептуалдаштыруу жана ыкма Hiba El Balbali тарабынан жүргүзүлгөн; биринчи долбоорду Hiba El Balbali даярдаган; кароо жана редакциялоо Hiba El Balbali менен Anas Abou El Kalam тарабынан аткарылган; визуалдаштыруу жана долбоорду башкаруу Hiba El Balbaliге, кеңеш берүү/көзөмөл Anas Abou El Kalamга таандык.
Илимий ыкма: Бул изилдөө жаңы эксперименттик benchmark түзүүдөн көрө аппараттык коркунучтарды классификациялаган, AI/TinyML коопсуздук изилдөөлөрүн салыштырган жана авторлор даярдаган таксономиялар менен салыштырма алкактарды сунуштаган кеңири адабият сереби.
Негизги методологиялык чектөө: Каралган изилдөөлөрдүн чабуул түрлөрү, аппараттары, маалымат топтомдору жана баалоо метрикалары гетерогендүү. Accuracy, F1-score, key recovery, success rate жана TPR маанилери бири-бирине түздөн-түз тең эмес. Ошондуктан 3-таблица бир benchmarkтын көзөмөлдөнгөн модель салыштыруусу катары окулбашы керек.
Булак ичиндеги карама-каршылык боюнча эскертүү: Булак 3-таблицада [14] үчүн “100% Key Recovery (<3k traces)” деп билдирет. Таблицадан кийинки түшүндүрмө текст болсо моделдер “key recoveryни 3000ден аз trace менен алдын алганын” айтат. Бул эки билдирүү багыты боюнча шайкеш көрүнбөйт. Verianla булакта жок түзөтүү киргизген жок; таблица маалыматын жана баяндоодогу айырманы өз-өзүнчө көрсөттү.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген