


1. Mənbə başdan sona və şəkilləri ilə birlikdə nəzərdən keçirildi: BƏLİ — 16 səhifə, üç əsas şəkil, üç əsas cədvəl və üç mərkəzi tənlik yoxlanıldı. 2. Elmi nəticələr mənbəyə əsaslanır: BƏLİ — xarici veb yalnız biblioqrafik doğrulama üçün istifadə edildi. 3. Biblioqrafik kimlik doğrulandı: BƏLİ — orijinal başlıq, iki müəllif, qurum, DOI, jurnal, tarix və nəşr növü doğrulandı. 4. Tədqiqat növü düzgün fərqləndirildi: BƏLİ — tədqiqat yeni eksperiment deyil; ədəbiyyat sintezi, orijinal taksonomiyalar və müqayisəli çərçivələr ehtiva edən icmaldır. 5. Mərkəzi formul/metod/şəkil buraxılmadı: BƏLİ — dinamik güc tənliyi, 1D-CNN konvolyusiyası və autoencoder MSE itkisi işlənildi. 6. Mənbədən kənar rəqəm və ya performans yaradılmadı: BƏLİ. 7. Altı struktur H2 sırası qorunur: BƏLİ. 8. Əlavə H2-lər seçici AEO suallarıdır: BƏLİ — yalnız əsas təhdid və metod anlayışları üçün istifadə edildi. 9. Əsas elmi entity açıq şəkildə müəyyən edildi: BƏLİ — On-Chip Intrusion Detection System, TinyML, SCA və Hardware Trojan ardıcıl adlarla müəyyən edildi. 10. Dəstəklənən və dəstəklənməyən şərh sərhədi görünür: BƏLİ — icmal nəticələri vahid ortaq eksperimentin nəticəsi kimi təqdim edilmədi. 11. Şəkil/markup bütövlüyü yoxlanıldı: BƏLİ — iki mənbə şəkli semantik olaraq müstəqil SVG şəklində yenidən quruldu; script/iframe/event handler yoxdur. 12. Mənbədaxili uyğunsuzluq yoxlanıldı: BƏLİ — Cədvəl 3-dəki “100% Key Recovery” ifadəsi ilə sonrakı “prevent key recovery” ifadəsi arasındakı gərginlik açıq şəkildə qeyd edildi.
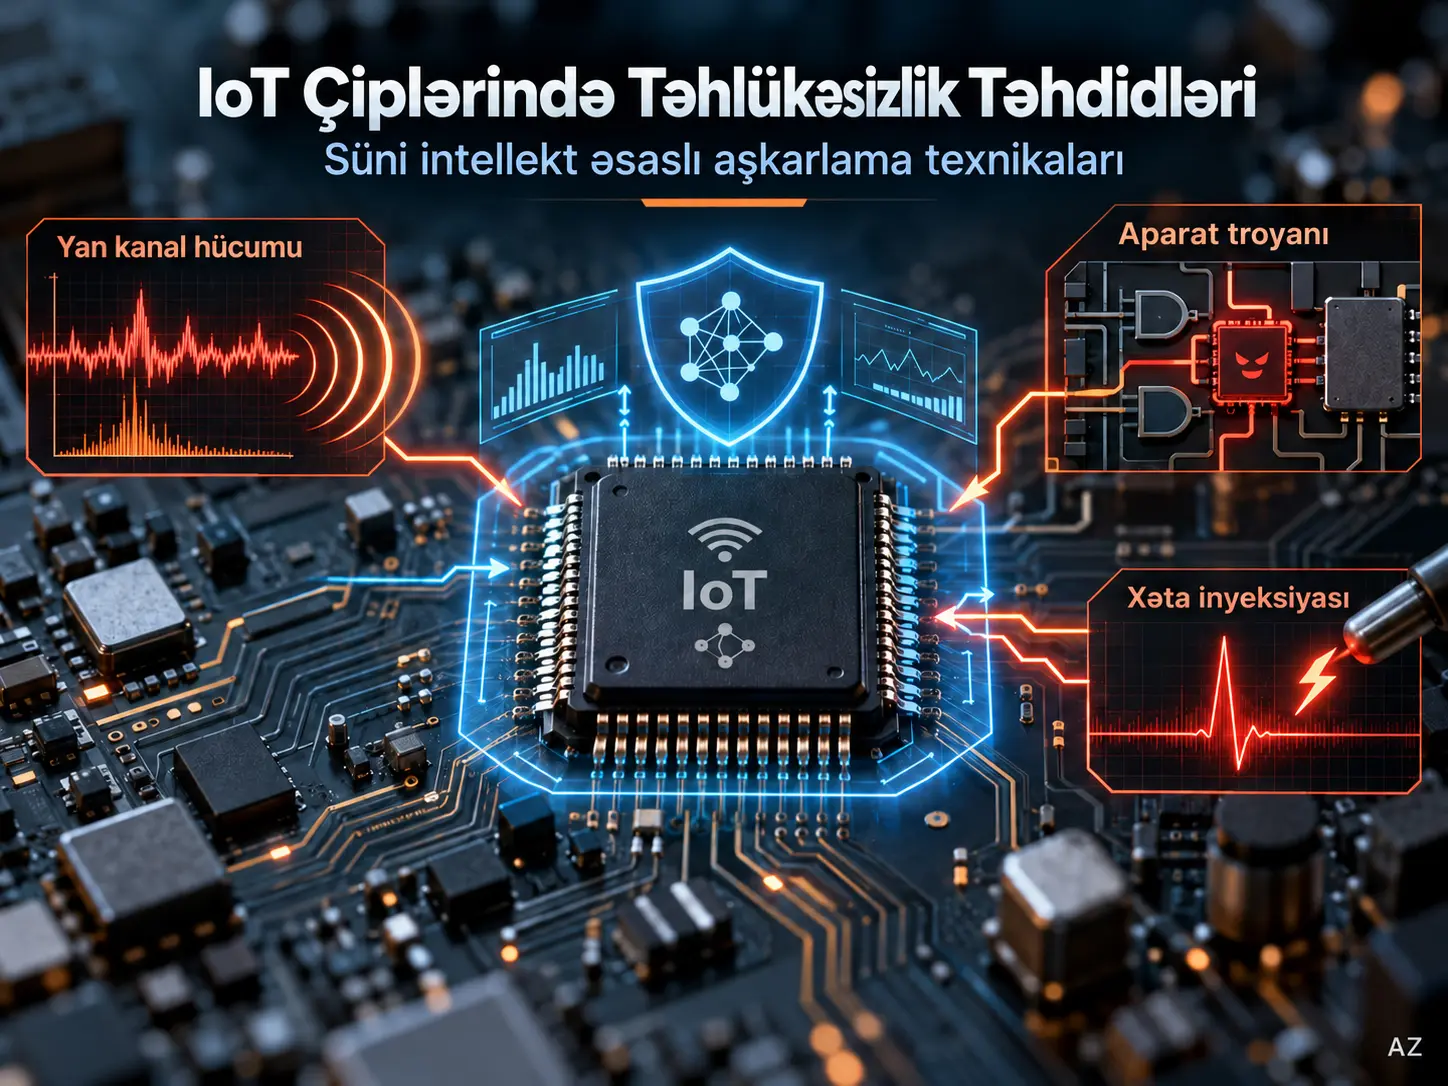
Çip üzərində müdaxilənin aşkarlanması sistemi (On-Chip Intrusion Detection System, OC-IDS), IoT çipinin enerji istehlakını, elektromaqnit yayılmasını, performans sayğaclarını və ya digər fiziki və mikroarxitektura siqnallarını yerli olaraq izləməklə anomal davranışı aşkarlamağı hədəfləyən aparata yaxın təhlükəsizlik mexanizmidir. Nəzərdən keçirilən icmal aşağı güclü System-on-Chip (SoC) və mikrokontrollerləri hədəfləyən yan kanal hücumlarını (Side-Channel Attacks, SCA), Hardware Trojan-ları (HT) və xəta inyeksiyası hücumlarını (Fault Injection Attacks, FIA) təsnif edir; daha sonra Edge AI və TinyML modellərinin bu təhdidləri birbaşa çip və ya kənar cihaz üzərində aşkarlamaq üçün necə istifadə oluna biləcəyini müqayisə edir. Mənbə icmalının sintezinə görə bəzi optimallaşdırılmış strukturlar SCA ilə əlaqəli tapşırıqlarda %99-u aşan metriklərə, gizli Hardware Trojan aşkarlanmasında isə %92-dən yuxarı nəticələrə çata bilir; lakin bu rəqəmlər fərqli verilənlər dəstlərindən, fərqli avadanlıqlardan və fərqli performans metriklərindən gəldiyinə görə vahid ortaq eksperimentin birbaşa müqayisə edilə bilən nəticələri deyil.
Tədqiqatın mərkəzi tezisi ondan ibarətdir ki, ənənəvi statik aparat müdafiələri aşağı güclü IoT çiplərində silikon sahəsi və enerji baxımından ağır xərclər yarada bilər, buna qarşılıq TinyML ilə təchiz edilmiş dinamik “Secure-by-Design” arxitekturaları fiziki hücum əlamətlərini real vaxtda və ya real vaxta yaxın şəkildə müşahidə edə bilər. Bununla belə, dəqiqlik təkbaşına kifayət deyil: inferensiya gecikməsi, enerji istehlakı, yaddaş, silikon sahəsi, yanlış müsbət göstəricisi, hücum verilənlərinin azlığı və süni intellekt müdafiə modelinin özünün adversarial hücumlara açıq olması dizaynın əsas məhdudiyyətləridir. Mənbə həmçinin bir çox nəticənin fiziki silikon ölçməsindən deyil, simulyasiya, sintez edilmiş netlist və ya benchmark mühitlərindən gəldiyini vurğulayaraq “simulation-to-silicon” boşluğunu mühüm gələcək tədqiqat problemi kimi müəyyən edir.
IoT Çiplərində Aparat Təhlükəsizliyi Niyə Proqram Təhlükəsizliyindən Fərqlidir?
IoT çiplərində aparat təhlükəsizliyi ona görə klassik proqram təhlükəsizliyindən fərqlənir ki, hücumçu yalnız proqramdan və ya şəbəkə trafikindən deyil, hesablama zamanı yaranan enerji istehlakından, elektromaqnit yayılmasından, vaxtlamadan, saat və qidalanma siqnallarından, hətta yarımkeçiricinin fiziki quruluşundan istifadə edə bilər. Şifrələmə alqoritmi riyazi cəhətdən təhlükəsiz olsa belə, real CMOS tətbiqinin fiziki davranışı gizli açar barədə yan məlumat sızdıra və ya çipin iş şəraiti qəsdən pozularaq səhv icra yaradıla bilər.
IoT cihazlarında problem xüsusilə aydındır, çünki bu sistemlər aşağı enerji, kiçik silikon sahəsi, aşağı xərc və məhdud yaddaş hədəfləri ilə layihələndirilir. Tədqiqat ekranlama, ikirelsli məntiq və ya təsadüfi saatlama kimi bəzi statik qorunmaların silikon sahəsi və enerji baxımından təxminən 2×–3× əlavə yük yarada bildiyini bildirir. Buna görə güclü, lakin ağır təhlükəsizlik mexanizmi ilə enerji baxımından səmərəli kiçik IoT çipi arasında əsas dizayn kompromisi yaranır.
Mənbənin aparat təhdidləri taksonomiyası
İcmal IoT çiplərini hədəfləyən fiziki təhdidləri üç əsas sinifdə təşkil edir: yan kanal hücumları (SCA), Hardware Trojan-lar (HT) və xəta inyeksiyası hücumları (FIA).
Yan Kanal Hücumu Nədir?
Yan kanal hücumu kriptoqrafik alqoritmin riyazi quruluşunu birbaşa sındırmaq əvəzinə, çipin hesablama zamanı istəmədən yaydığı enerji istehlakı, elektromaqnit sahə və ya vaxtlama kimi fiziki məlumatları təhlil etməklə daxili vəziyyət və ya gizli açar haqqında məlumat çıxarmağı hədəfləyən hücum sinfidir.
Enerji analizi
CMOS dövrələrində ümumi enerji istehlakı statik sızma komponenti ilə dinamik güc komponentindən ibarətdir. Mənbə hücumçu baxımından xüsusilə verilənlərdən asılı olan dinamik gücü aşağıdakı tənliklə verir:
\[ P_{\mathrm{dynamic}}=\alpha C_L V_{dd}^{2} f \]
Burada \(\alpha\) keçid aktivliyi faktorunu, \(C_L\) yük tutumunu, \(V_{dd}\) qidalanma gərginliyini və \(f\) saat tezliyini ifadə edir. Dinamik güc qidalanma gərginliyinin kvadratı və saat tezliyi ilə əlaqəlidir. Təhlükəsizlik baxımından kritik məqam \(\alpha\)-nın emal olunan verilənlərdən asılı olmasıdır. Məntiqi düyünlərdə 0→1 və ya 1→0 keçidlərinin sayı dəyişdikcə çəkilən cərəyan da dəyişə bilər; buna görə fiziki enerji izi prosessor daxilindəki verilənlərin emalı haqqında dolayı məlumat daşıya bilər.
Simple Power Analysis (SPA), enerji izlərinin birbaşa vizual yoxlanılmasından istifadə edir. Differential Power Analysis (DPA) və Correlation Power Analysis (CPA) isə çoxsaylı ölçmələr üzərində statistik əlaqə qurur. CPA-da Hamming Weight və ya Hamming Distance kimi sızma modellərindən yaradılan fərziyyəvi enerji davranışı ilə real ölçmələr arasındakı Pearson korrelyasiyası qiymətləndirilir; doğru açar hipotezi korrelyasiyanın yüksəldiyi namizəd kimi müəyyən edilə bilər.
Elektromaqnit analiz
Elektromaqnit analiz SoC daxilində metal xətlərdə dəyişən cərəyanların yaratdığı yaxın sahə elektromaqnit yayılmasını ölçür. Enerji analizi bütün çipin cərəyanını ümumi şəkildə görərkən, yaxın sahə EM probu müəyyən kriptoqrafik ortaq prosessorun və ya məntiq blokunun üzərində yerləşdirilə bilər. Mənbənin vurğuladığı üstünlük odur ki, bu fiziki lokallaşdırma CPU, radio, periferik qurğular və yaddaş interfeyslərindən gələn qlobal səs-küyü azalda bilər.
İcmal həmçinin Software Defined Radio cihazlarının EM ölçmələrini daha əlçatan etdiyini və CNN əsaslı Deep Learning Side-Channel Analysis yanaşmalarının izlərin hizasızlığı və ya jitter olan şəraitdə belə sızma nümunələrini öyrənə bildiyini müzakirə edir.
Mikroarxitektura vaxtlama kanalları
Vaxtlama hücumları verilən və ya açar dəyərindən asılı icra müddəti dəyişikliklərindən istifadə edir. Cache hit/cache miss fərqləri, branch predictor davranışı, pipeline hazard-ları, instruction-level parallelism və ortaq sistem yolu və ya interconnect üzərindəki rəqabət vaxtlama məlumatı sızdıra bilər. Mənbə xüsusilə Cortex-A və RISC-V tətbiq prosessorları ilə yanaşı, açardan asılı cədvəl girişindən istifadə edən bəzi aşağı səviyyəli Cortex-M mikrokontrollerlərinin də vaxtlama kanallarından tam müstəqil olmadığını bildirir.
Hardware Trojan Nədir və Necə İşləyir?
Hardware Trojan inteqral sxemə dizayn, IP, istehsal və ya təchizat zənciri mərhələlərindən birində əlavə edilə bilən; normal sınaq zamanı passiv qalmağı və yalnız nadir bir şərt yarandıqda aktivləşməyi hədəfləyən gizli aparat dəyişikliyidir. Mənbənin istifadə etdiyi ümumi arxitekturada Trojan iki əsas hissədən ibarətdir: nadir hadisəni izləyən trigger (trigger) və aktivləşdikdə zərərli davranışı yerinə yetirən payload.
Kombinasiyalı triggerlər, daxili düyünlərdə çox nadir bit və ya məntiq kombinasiyasının yaranmasını gözləyə bilər. Mənbə nümunə olaraq 128 bitlik müəyyən bir dəyərin verilənlər yolunda ortaya çıxması kimi son dərəcə aşağı ehtimallı şərtləri müzakirə edir. Belə dizayn normal doğrulama vektorları zamanı heç aktivləşməyə bilər.
Ardıcıl triggerlər isə sayğac və ya vəziyyət maşınından istifadə edərək müəyyən hadisə ardıcıllıqlarını, saat dövrlərinin sayını və ya çox uzun iş müddətlərini izləyə bilər. Buna görə Trojan yalnız yerləşdirmədən xeyli sonra aktivləşəcək şəkildə dizayn edilə bilər.
Payload üç əsas növdə nəticə yarada bilər: sistemi dayandıran və ya sıradan çıxaran Denial of Service; gizli açarı enerji, gecikmə və ya məntiqi covert channel vasitəsilə xaricə ötürən information leakage; yaxud, məsələn, Random Number Generator davranışını pozaraq hesablama nəticəsini və ya kriptoqrafik entropiyanı dəyişdirən functional/parametric modification.
Xəta inyeksiyası hücumları
Fault Injection Attack çipin iş şəraitinə qəsdən fiziki müdaxilə etməklə səhv icra və ya səhv aralıq nəticə yaratmağı hədəfləyir. Mənbə üç əsas nümunə verir: voltage/power glitching, clock glitching və optical/laser fault injection. Enerji və ya saat siqnalındakı qısamüddətli pozuntular setup/hold şərtlərini və ya instruction fetch/decode prosesini poza bilər; optik müdaxilə isə silikon üzərində lokal bit dəyişiklikləri yarada bilər. Kriptoqrafiyada idarə olunan xətalar Differential Fault Analysis kimi texnikalara verilən təqdim edə bilər.
Təhdidlərin hədəfləri və təhlükəsizlik təsirləri
| Təhdid | Hücum vektoru | Əsas fiziki mexanizm | İlkin hədəf | Əsas təhlükəsizlik təsiri |
|---|---|---|---|---|
| SCA | SPA | Enerji izinin vizual yoxlanılması | RSA/ECC ortaq prosessorları | Məxfilik; icra nümunəsinin və kobud sirlərin çıxarılması |
| SCA | DPA/CPA | Fərziyyəvi sızma modeli ilə real enerji izləri arasında statistik korrelyasiya | AES və simmetrik şifrələmə mühərrikləri | Səs-küylü ölçmələrdə açar məlumatının çıxarılması |
| SCA | Elektromaqnit analiz | Metal interconnect cərəyanlarının yaxın sahə yayılması | Lokal məntiq və kriptoqrafik ortaq prosessorlar | Məxfilik; fiziki sızmanın məkan üzrə lokallaşdırılması |
| SCA | Mikroarxitektura vaxtlaması | Cache, branch predictor, pipeline və paylaşılan resurslardan yaranan müddət fərqləri | Cache, pipeline və prosessor mikroarxitekturası | Yaddaşa girişin və ya açardan asılı davranışın çıxarılması |
| Hardware Trojan | Kombinasiyalı trigger | Nadir daxili məntiq vəziyyəti | Sistem yolu və daxili verilənlər yolları | Bütövlük/əlçatanlıq; gizli aktivləşmə |
| Hardware Trojan | Ardıcıl trigger | Sayğac və ya vəziyyət maşını əsaslı “time-bomb” | Sayğaclar və vaxtlama məntiqi | Əlçatanlıq; gecikdirilmiş və ya koordinasiyalı nasazlıq |
| Hardware Trojan | DoS payload | Kritik idarəetmə siqnalının dəyişdirilməsi | Clock tree, reset məntiqi, fuse | Müvəqqəti və ya daimi xidmətdən çıxma |
| Hardware Trojan | Məlumat sızdırma payload-ı | Enerji, temperatur, gecikmə və ya məntiqi covert channel | PMU, GPIO və əlaqəli məntiq | Gizli açarların xaricə ötürülməsi |
| FIA | Voltage glitching | Müvəqqəti aşağı/yüksək qidalanma gərginliyi | Enerji tənzimləmə və idarəetmə məntiqi | Bütövlük; əmrin buraxılması və ya təhlükəsizlik yoxlamasının pozulması |
| FIA | Clock glitching | Saat xəttinə gözlənilməz qısa impuls | Saat paylama şəbəkəsi | Bütövlük; idarəetmə axınının dəyişdirilməsi |
| FIA | Optik/lazer xətası | Fotoelektrik təsirlə lokal bit dəyişiklikləri | SRAM, register file və Flash | Məxfilik və bütövlük; DFA kimi xəta əsaslı analizlər |
Tədqiqatın Metodu və Nəticələri
TinyML Çip Üzərində Hücum Aşkarlanmasında Necə İstifadə Olunur?
TinyML böyük maşın öyrənməsi modellərini birbaşa aşağı güclü mikrokontroller və ya SoC üzərində işləyə biləcək yaddaş, enerji və hesablama büdcələrinə uyğunlaşdıraraq fiziki təhlükəsizlik siqnallarının buluda göndərilmədən yerli olaraq təhlil edilməsini təmin edir. Beləliklə, enerji və ya EM izi, performans sayğacı, temperatur davranışı və ya xəta aşkarlayıcısının çıxışı kimi siqnallar OC-IDS tərəfindən real vaxta yaxın şəkildə təsnif edilə bilər.
1D-CNN: fiziki izlərdə nümunə tapma
Birölçülü Convolutional Neural Network (1D-CNN) enerji və ya elektromaqnit ölçmə kimi birölçülü zaman sıralarındakı lokal nümunələri öyrənə bilər. Mənbədə \(l\)-ci qat üçün konvolyusiya əməliyyatı belə verilir:
\[ y_i^l = \sigma \left( \sum_{k=0}^{K-1} w_k \cdot x_{i+k}^{l-1} + b \right) \]
Burada \(x_{i+k}^{l-1}\) əvvəlki qatdan gələn giriş dəyərini, \(w_k\) konvolyusiya nüvəsinin çəkisini, \(b\) bias terminini, \(\sigma\) aktivasiya funksiyasını, \(K\) isə nüvə enini ifadə edir. Konvolyusiya filtri zaman sırası boyunca sürüşdüyü üçün müəyyən enerji və ya EM nümunəsi kiçik zaman sürüşmələri ilə ortaya çıxsa belə öyrənilə bilər. Mənbə bu xüsusiyyəti yan kanal izlərində jitter və hizasızlığa qarşı dayanıqlığın səbəblərindən biri kimi müzakirə edir.
RNN, LSTM və GRU: zamana yayılmış təhlükəsizlik hadisələri
Hardware Trojan triggeri və ya yan kanal sızması tək bir anda deyil, çoxsaylı saat dövrəsinə yayılan hadisələr ardıcıllığı ola bilər. Recurrent Neural Network ailəsi zaman sırasındakı asılılıqları modelləşdirmək üçün uyğundur. LSTM-nin input, forget və output qapıları uzunmüddətli əlaqələri saxlamaq üçün nəzərdə tutulub; GRU isə oxşar ardıcıllıq modelləşdirmə funksiyasını daha kompakt qapı quruluşu ilə təmin edə bilər.
İcmal xüsusilə ardıcıl Hardware Trojan hadisələrinin və ya bir neçə ayrı əməliyyat boyunca ortaya çıxan fiziki sızmaların aşkarlanmasında zaman modellərinin mühüm ola biləcəyini vurğulayır.
Autoencoder Naməlum Hardware Trojan-ları Necə Aşkarlaya Bilər?
Autoencoder yalnız normal çip davranışı üzərində öyrədilib giriş siqnalını yenidən qurmağı öyrəndikdə, təlim paylanmasından fərqli hücum və ya Trojan davranışında yenidənqurma xətasının yüksəlməsini anomaliya siqnalı kimi istifadə edə bilər; buna görə əvvəlcədən etiketlənmiş hər hücum növünü bilməsi lazım deyil.
Mənbə yenidənqurma itkisini Mean Squared Error ilə aşağıdakı kimi ifadə edir:
\[ L = \frac{1}{N} \sum_{i=1}^{N} \left\| x_i-\hat{x}_i \right\|^2 \]
Burada \(x_i\) orijinal giriş nümunəsi, \(\hat{x}_i\) autoencoder-in yenidən qurduğu nümunə və \(N\) nümunələrin sayıdır. Qərar məntiqi:
\[ L > \tau \]
olduqda sistem hücum/alarm qərarı verir. \(\tau\) əvvəlcədən müəyyən edilmiş həddir. Bu metod xüsusilə etiketi olmayan zero-day anomaliyaları üçün cəlbedicidir; lakin həddin seçimi normal istehsal variasiyalarından təsirlənə və yanlış müsbət göstəricinin yüksəlməsinə səbəb ola bilər.
Mənbənin TinyML model taksonomiyası
| Model | Təhlükəsizlik tətbiqi | Giriş | Tətbiq xərci | Əsas üstünlük |
|---|---|---|---|---|
| 1D-CNN | SCA və DPA/CPA nümunələrinin aşkarlanması | Xam enerji izləri, EM yayılması | Yüksək; sürətləndirici və ya güclü DSP tələb oluna bilər | İzlərin hizasızlığı və jitter qarşısında dayanıqlıq |
| MLP | Fault injection/glitch təsnifatı | Glitch detektoru, çip üzərində voltmetr | Orta; fully connected çəkilər yaddaş istifadə edə bilər | Sadə arxitektura və SIMD paralelləşdirməsinə uyğunluq |
| LSTM / GRU | Ardıcıl Hardware Trojan triggerləri və mürəkkəb payload davranışları | Enerji ardıcıllıqları, opcode və ya program counter dəyərləri | Yüksək; qapı quruluşu və vəziyyət yaddaşı tələb olunur | Uzunmüddətli saat dövrü asılılıqlarını öyrənə bilmə |
| AE / VAE | Etiketsiz zero-day anomaliyası | Hardware performance counters, temperatur xəritələri | Orta/yüksək; inference nisbətən yüngül, təlim ağırdır | Məlum hücum verilənlər bazasından asılı deyil |
| Random Forest | PUF cavab modelləşdirməsi və ya sabitlik yoxlaması | Challenge–Response Pair | Aşağı | Sürətli inferensiya və şərh edilə bilən qərar quruluşu |
| SVM | Mikroarxitektura anomaliyasının aşkarlanması | Cache hit/miss və branch statistikaları | Aşağı; xətti kernel ilə səmərəli | Kiçik verilənlə yüksəkölçülü fəzalarda işləmə |
| SNN | Davamlı aşağı güclü monitorinq və kobud anomaliya wake-up triggeri | Hadisə əsaslı asinxron sensor spike-ları | Çox aşağı; hadisə ilə idarə olunur | Ekstrem enerji səmərəliliyi potensialı |
Mənbədə verilən cari tədqiqatların performans müqayisəsi
| Mənbə | Hədəf | Model / arxitektura | Avadanlıq / mühit | Mənbədə bildirilən metrik | Səmərəlilik / şərh |
|---|---|---|---|---|---|
| [24] | SCA / hiding countermeasures | ANN / GRU | Simulyasiya edilmiş IoT sistemi, RISC-V/ARM | %98,8 detection accuracy | Feature engineering ilə yüksək enerji səmərəliliyi kimi təqdim olunmuşdur. |
| [17] | Hardware Trojan | Deep SVDD, nəzarətsiz EM analizi | FPGA | %92,87 orta dəqiqlik | Mənbədə benchmark-lara görə güclü ümumiləşdirmə kimi qiymətləndirilmişdir. |
| [33] | AES/masking SCA | Mamba-Enhanced CNN, hybrid attention | ASIC / ASCAD benchmark | >%99 trace classification | Jitter və hizasızlıq qarşısında dayanıqlıq. |
| [14] | Lightweight Ascon SCA | Ensemble MLP/CNN | STM32 / Arduino mikrokontroller | %100 key recovery, <3000 trace | 32-bit Cortex-M4 sinifli cihazlarda səmərəli kimi bildirilmişdir; bu sətir hücum/key-recovery metrikidir. |
| [34] | Non-profiled SCA | Attention-Based CNN | 8-bit AVR | %86 success rate | Uzun və səs-küylü enerji izlərində təsirli kimi bildirilmişdir. |
| [35] | Kyber / PQC SCA | Optimallaşdırılmış CNN / MLP | FPGA sürətləndiricisi | %96,6 key classification | Standart DL ilə müqayisədə 10,3× daha sürətli təlim kimi bildirilmişdir. |
| [36] | Gate-level Trojan | Graph Neural Network | Netlist | >%97 F1-score | True Negative Rate üçün +%25 yaxşılaşma bildirilmişdir. |
| [37] | Runtime Trojan | Lightweight analytical model | CPU | %100 TPR / 0 false positive | Mənbə cədvəlində enerji əlavə yükü %0,005 olaraq verilmişdir. |
Bu performans dəyərləri birbaşa liqa cədvəli kimi oxunmamalıdır. “Accuracy”, “success rate”, “F1-score”, “key classification”, “key recovery” və “true positive rate” eyni metrik deyil. Tədqiqatların verilənlər dəstləri, platformaları, hücum hədəfləri və qiymətləndirmə şərtləri də fərqlidir. Məsələn, ASCAD benchmark üzərində SCA trace classification ilə real FPGA üzərində Hardware Trojan aşkarlanması elmi baxımdan eyni eksperiment deyil.
Mənbənin xülasə bölməsi optimallaşdırılmış Mamba-CNN və GRU tipli yanaşmaların SCA tapşırıqlarında %99-u aşan və gizli Hardware Trojan-larda %92-dən yuxarı nəticələrə çata bildiyini; bəzi optimallaşdırılmış strukturların standart dərin öyrənmə baseline-ları ilə müqayisədə %75-ə qədər daha aşağı enerji istehlakı təmin edə bildiyini bildirir. Lakin bu %75 ifadəsi icmalın sintez nəticəsidir; bütün modellər üçün ortaq bir aparat testində ölçülmüş vahid nisbət kimi şərh edilməməlidir.
Mənbə daxilində mühüm metrik gərginlik
Cədvəl 3-ün [14] nömrəli sətrində Ensemble MLP/CNN yanaşması üçün açıq şəkildə “100% Key Recovery (<3k traces)” yazılır. Bu ifadə uğurlu hücum/açar çıxarma metrikini ifadə edir. Buna qarşılıq Cədvəl 3-dən sonrakı sintez abzasında modellərin “3000-dən az trace ilə key recovery-ni önləyə bildiyi” istiqamətində ifadə istifadə olunur. Bu iki ifadə istiqamət baxımından eyni deyil. Verianla mətni mənbədə olmayan düzəliş yaratmadığı üçün cədvəl dəyəri olduğu kimi qorunub və ziddiyyət açıq şəkildə qeyd edilib.
Ən Yüksək Dəqiqlik Niyə Həmişə Ən Yaxşı Çip Təhlükəsizliyi Həlli Deyil?
IoT çipində təhlükəsizlik modelinin istifadəyə yararlılığı yalnız təsnifat dəqiqliyi ilə müəyyən edilmir; inferensiya gecikməsi, enerji istehlakı, SRAM/Flash tələbi, silikon sahəsi, yanlış müsbət göstəricisi və fiziki hücum baş verməzdən əvvəl reaksiya verib-verməməsi birlikdə qiymətləndirilməlidir. Mənbəyə görə daha mürəkkəb CNN-lər yüksək dəqiqlik təmin edə bilsə də, instruction-level Trojan-ı real vaxtda əngəlləmək üçün gecikmələri çox ola bilər.
Accuracy–latency kompromisi
Mənbə yüksək təhlükəsizlik tələb edən sistemlərdə dərin modellərin jitter kimi mürəkkəb yan kanal şəraitinə dayanıqlığına görə seçilə biləcəyini; ultra-aşağı güclü düyünlərdə isə optimallaşdırılmış MLP və ya hibrid strukturların daha qısa reaksiya müddətlərinə görə üstünlük verə biləcəyini müzakirə edir. Buna görə təhlükəsizlik modeli seçimi “ən yüksək accuracy” axtarışı deyil, hücumun zaman miqyası ilə aparat büdcəsinin birlikdə uyğunlaşdırılmasıdır.
Ümumiləşdirmə və yanlış müsbət problemi
Nəzarətsiz autoencoder yanaşması naməlum hücumları aşkarlamaq baxımından üstünlük verir; lakin normal istehsal və iş şəraitindəki dəyişkənlik reconstruction error dəyərini də artıra bilər. Mənbəyə görə %92-ni aşan aşkarlama səviyyələrinə çatmaq üçün alarm hədlərinin diqqətlə kalibrlənməsi tələb oluna bilər və bəzi yanaşmalar “Golden Chip” adlandırılan məlum sağlam istinad davranışına ehtiyac duya bilər. Kütləvi istehsalda belə istinadın həmişə mövcud olacağına zəmanət yoxdur.
Simulation-to-silicon boşluğu
İcmalın mühüm tənqidlərindən biri budur ki, bir çox tədqiqat enerji, sahə və gecikmə əlavə yükünü birbaşa istehsal edilmiş silikon üzərində ölçmək əvəzinə sintez edilmiş netlist və ya simulyasiya üzərindən bildirir. Mənbə FPGA ilə doğrulanmış tətbiqlərlə müqayisədə %1-dən aşağı çox aşağı enerji əlavə yüklərinin bir çox halda aqressiv quantization və pruning kimi optimallaşdırmalardan asılı ola biləcəyini bildirir.
Buna görə gələcək tədqiqatlar üçün Hardware-in-the-Loop və fiziki aparat doğrulaması vurğulanır. Alqoritmin Python, simulyasiya və ya RTL səviyyəsində uğurlu olması real IoT mühitində elektromaqnit səs-küy, temperatur dəyişməsi, silikon variasiyası və enerji büdcəsi altında eyni nəticəni verəcəyinə təkbaşına zəmanət vermir.
Model sıxlaşdırma texnikaları
- Quantization: Model çəkiləri və aktivləşmələri 32-bit floating-point əvəzinə 8-bit integer və ya daha aşağı dəqiqliyə endirilir. Yaddaş və hesab xərci azala bilər.
- Pruning: Lazımsız çəki, kanal və ya qatlar çıxarılaraq inference əməliyyatlarının sayı azaldılır. Aparat üçün strukturlaşdırılmış pruning daha nizamlı arxitektura təmin edə bilər.
- Knowledge Distillation: Böyük “teacher” modelin davranışı daha kiçik “student” modelə ötürülür. Məqsəd dəqiqliyin mühüm hissəsini qoruyarkən daha kompakt model əldə etməkdir.
Çip üzərində üç əsas yerləşdirmə arxitekturası
| Arxitektura | Üstünlük | Əsas məhdudiyyət |
|---|---|---|
| In-Core proqram icrası | Əlavə xüsusi avadanlıq tələb etmədən firmware ilə mövcud cihazlara əlavə edilə bilər. | Əsas tətbiqlə CPU dövrləri uğrunda rəqabət aparır; əməliyyat sistemi ələ keçirilərsə təhlükəsizlik monitoru da təsirsizləşdirilə bilər. |
| NPU / DSP / ortaq prosessor | Təhlükəsizlik inferensiyasını əsas prosessordan ayırır; enerji xətti kimi siqnalları CPU-nu oyatmadan izləyə bilər. | Əlavə aparat sahəsi və dizayn mürəkkəbliyi tələb olunur. |
| Embedded FPGA | Sinir şəbəkəsi və ya təhlükəsizlik məntiqi birbaşa avadanlığa sintez edilə bilər; yüksək sürət və yenidən konfiqurasiya imkanını təmin edir. | Sahə, dizayn və platforma xərci daha yüksəkdir. |
Secure-by-Design yanaşması
Mənbənin gələcək vizyonunda təhlükəsizlik çip tamamlandıqdan sonra əlavə olunan periferik modul deyil, mikroarxitekturanın bir hissəsidir. Root of Trust strukturunun prosessor arxitekturasına yerləşdirilməsi; açıq avadanlığın, yenidən konfiqurasiya edilə bilən məntiqin və yerli süni intellekt monitorinq mexanizmlərinin birlikdə işləməsi təklif olunur.
RISC-V, RTL səviyyəsindəki şəffaflığına görə bu kontekstdə xüsusilə müzakirə olunur. Mənbə açıq arxitekturaların gizli aparat davranışının formal şəkildə araşdırılmasını və təcrid olunmuş icra mühitlərinin inkişafını asanlaşdıra biləcəyini bildirir.
Embedded FPGA isə yerləşdirmədən sonra üzə çıxan aparat boşluqlarına qarşı yenidən konfiqurasiya edilə bilən təhlükəsizlik məntiqi təmin etmək potensialına malikdir. Yeni monitor və ya düzəldilmiş kriptoqrafik mühərrik eFPGA üzərində yenidən konfiqurasiya edilə bilər.
Süni intellekt müdafiəsinin özü də hücum səthidir
AI əsaslı təhlükəsizlik mexanizminin istifadəsi təhlükəsizlik problemini tamamilə aradan qaldırmır. Mənbə enerji izinə kiçik və aşkarlanması çətin perturbation-ların əlavə edilərək CNN əsaslı təsnifedicinin hücumu normal davranış kimi görməsinə səbəb ola bilən adversarial hücumları açıq tədqiqat problemi kimi müzakirə edir.
Bundan əlavə, Hardware Trojan və uğurlu fault injection nümunələri təbiətlərinə görə nadir hadisələrdir. Bu, ciddi sinif balanssızlığı və verilən qıtlığı yaradır. Mənbə gələcəkdə sintetik hücum izlərinin yaradılması üçün GAN kimi generativ modellərin qiymətləndirilə biləcəyini irəli sürür; lakin bu təklif icmalın gələcək tədqiqat istiqamətidir, sahə səviyyəsində doğrulanmış nəticə deyil.
Post-kvant kriptoqrafiyası ilə resurs təzyiqi
Post-Quantum Cryptography alqoritmlərinin böyük açar və yaddaş tələbləri TinyML əsaslı təhlükəsizlik monitorinq sistemi ilə eyni aşağı güclü çipdə işlədildikdə enerji və sahə kompromisini daha da çətinləşdirə bilər. Mənbə uzun müddətdə hadisə ilə idarə olunan və asinxron hesablama aparan Spiking Neural Network və neyromorf prosessorları bu problem üçün potensial tədqiqat istiqamətlərindən biri kimi göstərir.
Tədqiqatın dəstəklədiyi nəticələr
- IoT təhlükəsizlik sərhədi yalnız şəbəkə və proqram qatında deyil; enerji, EM, vaxtlama, təchizat zənciri və fiziki iş şəraiti də hücum səthidir.
- SCA, Hardware Trojan və Fault Injection mənbə icmalının aparat təhdid modelinin üç əsas sinfini təşkil edir.
- Edge AI və TinyML bəzi təhlükəsizlik analizlərini birbaşa kənar cihaz və ya SoC üzərində həyata keçirmək üçün tətbiq edilə bilən yanaşma təqdim edir.
- 1D-CNN, LSTM/GRU, autoencoder, SVM, Random Forest və SNN müxtəlif hücum növləri və aparat büdcələri üçün fərqli üstünlüklərə malikdir; universal vahid model yoxdur.
- Model sıxlaşdırması, quantization və pruning aşağı güclü çiplərdə AI inference üçün mühüm texnikalardır.
- Mənbədə toplanmış bəzi SCA modelləri %99-u aşan, Hardware Trojan aşkarlama yanaşmaları isə %92-dən yuxarı performans metriklərinə çatır.
- Yüksək dəqiqlik təkbaşına kifayət deyil; latency, enerji, yaddaş, sahə və false-positive davranışı birlikdə qiymətləndirilməlidir.
- Real silikon doğrulaması simulyasiya və sintez nəticələrindən fiziki məhsula keçiddə əsas tədqiqat tələbidir.
Tədqiqatın dəstəkləmədiyi nəticələr
- Məqalə vahid yeni IoT çipi istehsal edib bütün AI modellərini eyni eksperiment quruluşunda müqayisə etmir.
- Cədvəl 3-dəki fərqli faizlər eyni metrik və ya eyni verilənlər dəsti üzərindən əldə edilməyib.
- %99-dan yuxarı benchmark nəticəsi bütün real IoT cihazlarında eyni aşkarlama uğuruna zəmanət vermir.
- %1-dən aşağı enerji/sahə əlavə yükü bütün TinyML arxitekturaları üçün ümumi xüsusiyyət deyil.
- Nəzarətsiz öyrənmə bütün naməlum Hardware Trojan-ları avtomatik olaraq aşkarlayacağına zəmanət vermir.
- RISC-V, eFPGA və ya neyromorf AI təkbaşına təhlükəsiz çip zəmanəti deyil; bunlar mənbədə gələcək arxitektura istiqamətləri kimi müzakirə olunur.
- AI əsaslı müdafiə modeli yeni hücum səthlərini aradan qaldırmır; adversarial manipulation ayrıca nəzərdən keçirilməlidir.
Mənbə və Metod Qeydi
Orijinal başlıq: Security Threats and AI-Based Detection Techniques in IoT Chips
Müəlliflər: Hiba El Balbali, Anas Abou El Kalam
Məsul müəllif: Hiba El Balbali
Qurum: LaRTID Laboratory, National School of Applied Sciences, Cadi Ayyad University, Marrakech 40000, Morocco
Jurnal: Chips
Nəşriyyat: MDPI
Biblioqrafik kimlik: Chips 2026, Cild 5, Say 1, Məqalə 9
DOI: 10.3390/chips5010009
Mənbə növü: Review
Rəyçilik statusu: Rəyli jurnal məqaləsi. Chips, MDPI tərəfindən nəşr olunan beynəlxalq rəyli açıq giriş jurnalıdır.
Göndərilmə tarixi: 31 dekabr 2025
Reviziya tarixi: 18 fevral 2026
Qəbul tarixi: 27 fevral 2026
Nəşr tarixi: 4 mart 2026
Lisenziya: Creative Commons Attribution (CC BY) açıq giriş lisenziyası.
Maliyyələşdirmə: Müəlliflər tədqiqatın xarici maliyyələşdirmə almadığını bildiriblər.
Verilənlərin əlçatanlığı: Tədqiqatda yeni verilənlərin yaradılmadığı və ya təhlil edilmədiyi bildirilib. Məqalədəki performans dəyərləri nəzərdən keçirilən əvvəlki tədqiqatlardan toplanıb.
Maraqların toqquşması: Müəlliflər maraqlar toqquşması bildirməmişlər.
Müəllif töhfələri: Mənbə bəyanatına görə konseptuallaşdırma və metod Hiba El Balbali tərəfindən həyata keçirilib; ilkin layihə Hiba El Balbali tərəfindən hazırlanıb; nəzərdən keçirmə və redaktə Hiba El Balbali ilə Anas Abou El Kalam tərəfindən aparılıb; vizuallaşdırma və layihə idarəetməsi Hiba El Balbali-yə, məsləhətçilik/nəzarət Anas Abou El Kalam-a aiddir.
Elmi metod: Bu tədqiqat yeni eksperimental benchmark yaratmaqdan daha çox aparat təhdidlərini təsnif edən, AI/TinyML təhlükəsizlik tədqiqatlarını müqayisə edən və müəlliflər tərəfindən hazırlanmış taksonomiyalar və müqayisəli çərçivələr təqdim edən əhatəli ədəbiyyat icmalıdır.
Əsas metodoloji məhdudiyyət: Nəzərdən keçirilən tədqiqatların hücum növləri, avadanlıqları, verilənlər dəstləri və qiymətləndirmə metrikləri heterogendir. Accuracy, F1-score, key recovery, success rate və TPR dəyərləri bir-birinə birbaşa ekvivalent deyil. Buna görə Cədvəl 3 tək benchmark-ın idarə olunan model müqayisəsi kimi oxunmamalıdır.
Mənbədaxili uyğunsuzluq qeydi: Mənbə Cədvəl 3, [14] üçün “100% Key Recovery (<3k traces)” bildirir. Cədvəldən sonrakı şərh mətni isə modellərin “key recovery-ni 3000-dən az trace ilə önlədiyini” ifadə edir. Bu iki ifadə istiqamət baxımından uyğun görünmür. Verianla mənbədə olmayan düzəliş etməyib; cədvəl məlumatını və anlatımdakı fərqi ayrı-ayrılıqda qeyd edib.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib