


1. Manba boshidan oxirigacha va rasmlari bilan birga koʻrib chiqildi: HA — 16 sahifa, uchta asosiy rasm, uchta asosiy jadval va uchta markaziy tenglama tekshirildi. 2. Ilmiy xulosalar manbaga asoslanadi: HA — tashqi veb faqat bibliografik tekshirish uchun ishlatildi. 3. Bibliografik identifikatsiya tasdiqlandi: HA — asl sarlavha, ikki muallif, muassasa, DOI, jurnal, sana va nashr turi tekshirildi. 4. Tadqiqot turi toʻgʻri ajratildi: HA — tadqiqot yangi tajriba emas; adabiyotlar sintezi, original taksonomiyalar va qiyosiy ramkalarni oʻz ichiga olgan sharhdir. 5. Markaziy formula/usul/rasm tashlab ketilmadi: HA — dinamik quvvat tenglamasi, 1D-CNN konvolyutsiyasi va autoencoder MSE yoʻqotishi yoritildi. 6. Manbadan tashqari son yoki unumdorlik natijasi yaratilmagan: HA. 7. Oltita strukturaviy H2 tartibi saqlanmoqda: HA. 8. Qoʻshimcha H2-lar tanlab olingan AEO savollaridir: HA — faqat asosiy tahdid va usul tushunchalari uchun qoʻllanildi. 9. Asosiy ilmiy entity aniq taʼriflandi: HA — On-Chip Intrusion Detection System, TinyML, SCA va Hardware Trojan izchil nomlar bilan taʼriflandi. 10. Qoʻllab-quvvatlanadigan va qoʻllab-quvvatlanmaydigan talqin chegarasi koʻrinadi: HA — sharh natijalari bitta umumiy tajribaning natijasi sifatida berilmadi. 11. Rasm/markup yaxlitligi tekshirildi: HA — manbadagi ikki rasm semantik jihatdan mustaqil SVG shaklida qayta qurildi; script/iframe/event handler yoʻq. 12. Manba ichidagi nomuvofiqlik tekshirildi: HA — 3-jadvaldagi “100% Key Recovery” iborasi bilan keyingi “prevent key recovery” iborasi oʻrtasidagi ziddiyat ochiq koʻrsatildi.
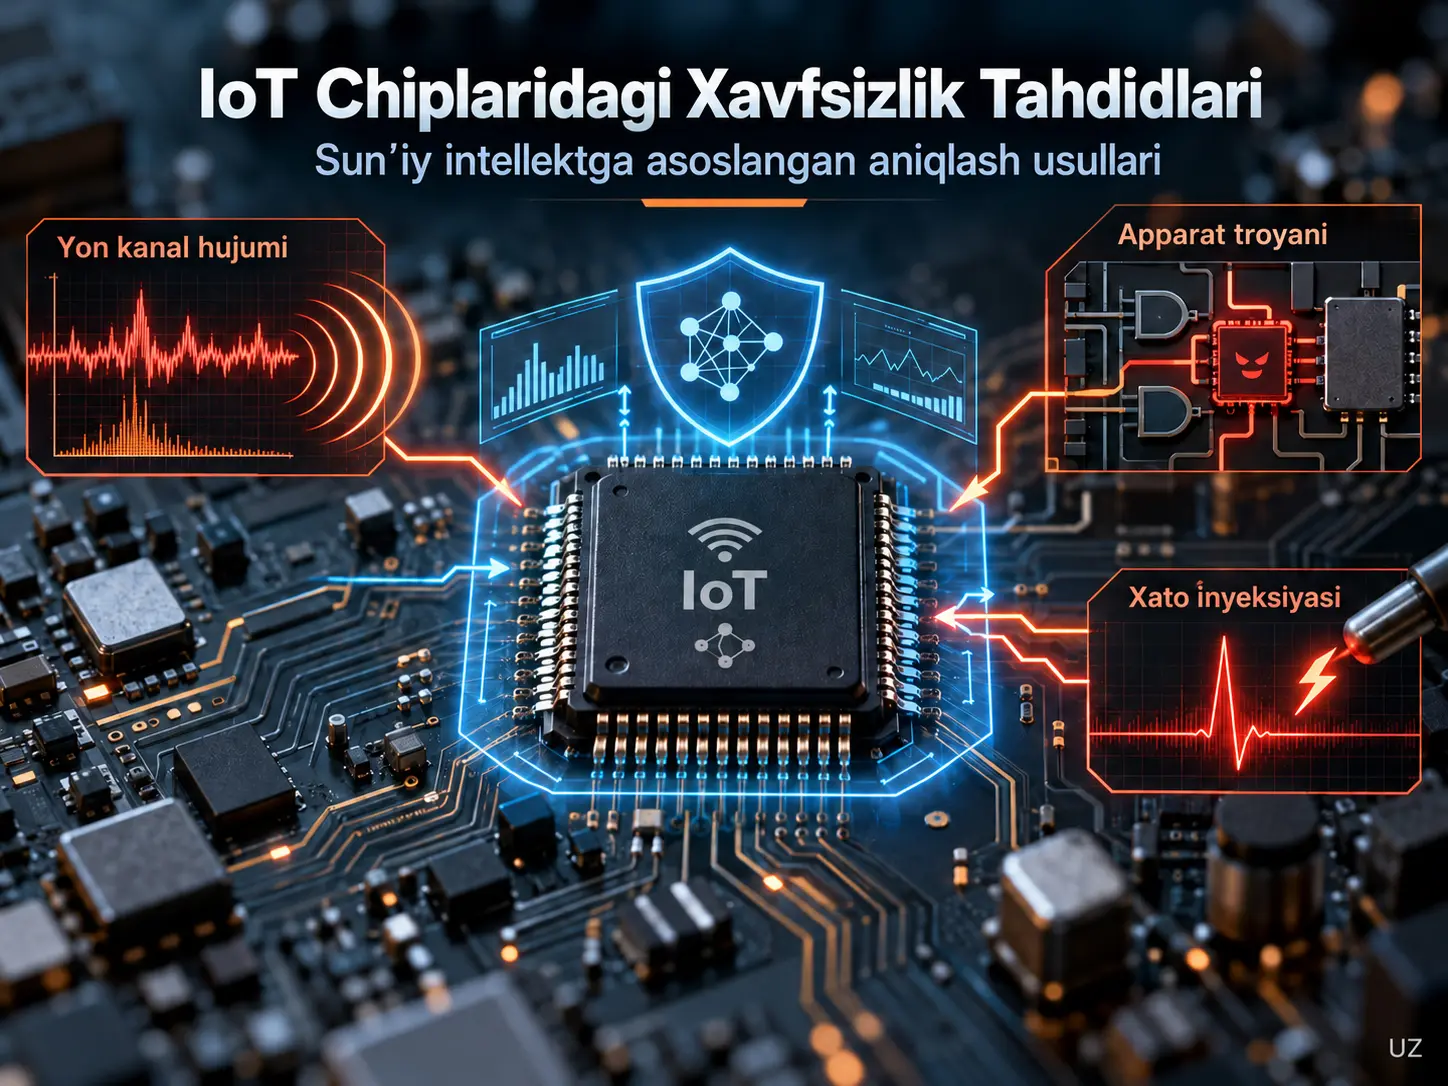
Chip ustidagi tajovuzni aniqlash tizimi (On-Chip Intrusion Detection System, OC-IDS), IoT chipining quvvat sarfi, elektromagnit nurlanishi, unumdorlik hisoblagichlari yoki boshqa fizik va mikroarxitektura signallarini mahalliy kuzatib, anomal xatti-harakatni aniqlashni maqsad qiluvchi apparatga yaqin xavfsizlik mexanizmidir. Koʻrib chiqilgan sharh kam quvvatli System-on-Chip (SoC) va mikrokontrollerlarni nishonga oluvchi yon kanal hujumlari (Side-Channel Attacks, SCA), Hardware Trojanlar (HT) va xato kiritish hujumlarini (Fault Injection Attacks, FIA) tasniflaydi; soʻng Edge AI va TinyML modellaridan ushbu tahdidlarni bevosita chip yoki chekka qurilmada aniqlash uchun qanday foydalanish mumkinligini taqqoslaydi. Manba sharhining sinteziga koʻra, ayrim optimallashtirilgan tuzilmalar SCA bilan bogʻliq vazifalarda %99 dan yuqori metriklarga, yashirin Hardware Trojan aniqlashda esa %92 dan yuqori natijalarga erisha oladi; biroq bu raqamlar turli maʼlumotlar toʻplamlari, turli apparatlar va turli unumdorlik metrikalaridan olingani uchun bitta umumiy tajribaning bevosita qiyoslanadigan natijalari emas.
Tadqiqotning markaziy tezisi shundan iboratki, anʼanaviy statik apparat himoyalari kam quvvatli IoT chiplarida kremniy maydoni va quvvat jihatidan katta xarajatlar keltirib chiqarishi mumkin, TinyML bilan jihozlangan dinamik “Secure-by-Design” arxitekturalari esa fizik hujum belgilarini real vaqt yoki real vaqtga yaqin rejimda kuzatishi mumkin. Biroq aniqlikning oʻzi yetarli emas: inferensiya kechikishi, quvvat sarfi, xotira, kremniy maydoni, notoʻgʻri musbat koʻrsatkich, hujum maʼlumotlarining kamligi va sunʼiy intellekt himoya modelining oʻzi adversarial hujumlarga ochiq boʻlishi dizaynning asosiy cheklovlaridir. Manba, shuningdek, koʻplab natijalar fizik kremniy oʻlchovlaridan emas, simulyatsiya, sintezlangan netlist yoki benchmark muhitlaridan olinganini taʼkidlab, “simulation-to-silicon” boʻshligʻini muhim kelajak tadqiqot muammosi sifatida belgilaydi.
IoT Chiplarida Apparat Xavfsizligi Nega Dasturiy Xavfsizlikdan Farq Qiladi?
IoT chiplarida apparat xavfsizligi klassik dasturiy xavfsizlikdan farq qiladi, chunki hujumchi faqat dastur yoki tarmoq trafigidan emas, hisoblash vaqtida yuzaga keladigan quvvat sarfi, elektromagnit nurlanish, vaqtlanish, takt va quvvat taʼminoti signallari, hatto yarimoʻtkazgichning fizik tuzilishidan ham foydalanishi mumkin. Shifrlash algoritmi matematik jihatdan xavfsiz boʻlsa ham, haqiqiy CMOS amalga oshirilishining fizik xatti-harakati maxfiy kalit haqida yon maʼlumot sizdirishi yoki chipning ishlash sharoitlari ataylab buzilib, notoʻgʻri bajarilish yuzaga keltirilishi mumkin.
IoT qurilmalarida muammo ayniqsa yaqqol, chunki bu tizimlar kam quvvat, kichik kremniy maydoni, past xarajat va cheklangan xotira maqsadlari bilan loyihalanadi. Tadqiqot ekranlash, ikki relsli mantiq yoki tasodifiy taktlashtirish kabi ayrim statik himoyalar kremniy maydoni va quvvat boʻyicha taxminan 2×–3× qoʻshimcha yuk keltirishi mumkinligini bildiradi. Shu sababli kuchli, ammo ogʻir xavfsizlik mexanizmi bilan energiya samarador kichik IoT chipi oʻrtasida asosiy dizayn murosasi yuzaga keladi.
Manbaning apparat tahdidlari taksonomiyasi
Sharh IoT chiplarini nishonga oluvchi fizik tahdidlarni uchta asosiy sinfga ajratadi: yon kanal hujumlari (SCA), Hardware Trojanlar (HT) va xato kiritish hujumlari (FIA).
Yon Kanal Hujumi Nima?
Yon kanal hujumi kriptografik algoritmning matematik tuzilishini bevosita buzish oʻrniga, chip hisoblash vaqtida beixtiyor tarqatadigan quvvat sarfi, elektromagnit maydon yoki vaqtlanish kabi fizik maʼlumotlarni tahlil qilib ichki holat yoki maxfiy kalit haqida maʼlumot olishni maqsad qiluvchi hujum sinfidir.
Quvvat tahlili
CMOS zanjirlarida umumiy quvvat sarfi statik sizib chiqish komponenti va dinamik quvvat komponentidan iborat. Manba hujumchi nuqtayi nazaridan ayniqsa maʼlumotga bogʻliq boʻlgan dinamik quvvatni quyidagi tenglama bilan beradi:
\[ P_{\mathrm{dynamic}}=\alpha C_L V_{dd}^{2} f \]
Bu yerda \(\alpha\) almashinish faolligi koeffitsiyentini, \(C_L\) yuk sigʻimini, \(V_{dd}\) taʼminot kuchlanishini va \(f\) takt chastotasini ifodalaydi. Dinamik quvvat taʼminot kuchlanishining kvadrati va takt chastotasi bilan bogʻliq. Xavfsizlik nuqtayi nazaridan muhim jihat \(\alpha\) ning qayta ishlanayotgan maʼlumotlarga bogʻliqligidir. Mantiqiy tugunlarda 0→1 yoki 1→0 oʻtishlar soni oʻzgargani sari tortiladigan tok ham oʻzgarishi mumkin; shu sababli fizik quvvat izi protsessor ichidagi maʼlumotni qayta ishlash haqida bilvosita maʼlumot tashishi mumkin.
Simple Power Analysis (SPA), quvvat izlarini bevosita koʻz bilan tekshirishdan foydalanadi. Differential Power Analysis (DPA) va Correlation Power Analysis (CPA) esa koʻplab oʻlchovlar ustida statistik bogʻlanish quradi. CPAda Hamming Weight yoki Hamming Distance kabi sizib chiqish modellaridan hosil qilingan taxminiy quvvat xatti-harakati bilan haqiqiy oʻlchovlar orasidagi Pearson korrelyatsiyasi baholanadi; toʻgʻri kalit gipotezasi korrelyatsiya oshadigan nomzod sifatida aniqlanishi mumkin.
Elektromagnit tahlil
Elektromagnit tahlil SoC ichidagi metall yoʻllarda oʻzgaruvchi toklar hosil qiladigan yaqin maydon elektromagnit nurlanishini oʻlchaydi. Quvvat tahlili butun chip tokini umumiy holda koʻrsa, yaqin maydon EM probi muayyan kriptografik koprotsessor yoki mantiq blokining ustiga joylashtirilishi mumkin. Manba taʼkidlagan afzallik shundaki, bunday fizik lokalizatsiya CPU, radio, periferik qurilmalar va xotira interfeyslaridan keladigan global shovqinni kamaytirishi mumkin.
Sharh, shuningdek, Software Defined Radio qurilmalari EM oʻlchovlarini yanada qulay qilganini va CNN asosidagi Deep Learning Side-Channel Analysis yondashuvlari izlarning moslanmaganligi yoki jitter mavjud sharoitlarda ham sizib chiqish naqshlarini oʻrgana olishini muhokama qiladi.
Mikroarxitektura vaqtlanish kanallari
Vaqtlanish hujumlari maʼlumot yoki kalit qiymatiga bogʻliq bajarilish vaqti oʻzgarishlaridan foydalanadi. Cache hit/cache miss farqlari, branch predictor xatti-harakati, pipeline hazardlar, instruction-level parallelism va umumiy tizim yoʻli yoki interconnect ustidagi raqobat vaqtlanish maʼlumotini sizdirishi mumkin. Manba ayniqsa Cortex-A va RISC-V ilova protsessorlari bilan birga, kalitga bogʻliq jadvalga murojaat ishlatiladigan ayrim quyi darajadagi Cortex-M mikrokontrollerlari ham vaqtlanish kanallaridan butunlay mustaqil emasligini bildiradi.
Hardware Trojan Nima va U Qanday Ishlaydi?
Hardware Trojan integral sxemaga dizayn, IP, ishlab chiqarish yoki taʼminot zanjiri bosqichlaridan birida qoʻshilishi mumkin boʻlgan; oddiy sinov vaqtida passiv qolish va faqat kam uchraydigan shart yuzaga kelganda faollashishni maqsad qiladigan yashirin apparat oʻzgarishidir. Manba qoʻllagan umumiy arxitekturada Trojan ikki asosiy qismdan iborat: kam uchraydigan hodisani kuzatuvchi trigger (trigger) va faollashganda zararli xatti-harakatni bajaruvchi payload.
Kombinatsion triggerlar, ichki tugunlarda juda kam uchraydigan bit yoki mantiq kombinatsiyasi hosil boʻlishini kutishi mumkin. Manba misol sifatida 128 bitli muayyan qiymatning maʼlumotlar yoʻlida paydo boʻlishi kabi nihoyatda past ehtimolli shartlarni muhokama qiladi. Bunday dizayn oddiy tekshirish vektorlari vaqtida umuman faollashmasligi mumkin.
Ketma-ket triggerlar esa hisoblagich yoki holat mashinasidan foydalanib muayyan hodisalar ketma-ketligini, takt sikllari sonini yoki juda uzoq ishlash vaqtlarini kuzatishi mumkin. Shu sababli Trojan joylashtirilgandan ancha keyin faollashadigan qilib loyihalanishi mumkin.
Payload uchta asosiy turdagi natija keltirishi mumkin: tizimni toʻxtatuvchi yoki ishdan chiqaruvchi Denial of Service; maxfiy kalitni quvvat, kechikish yoki mantiqiy covert channel orqali tashqariga uzatuvchi information leakage; yoki, masalan, Random Number Generator xatti-harakatini buzib hisoblash natijasi yoki kriptografik entropiyani oʻzgartiruvchi functional/parametric modification.
Xato kiritish hujumlari
Fault Injection Attack chipning ishlash sharoitlariga ataylab fizik aralashib, notoʻgʻri bajarilish yoki xato oraliq natija hosil qilishni maqsad qiladi. Manba uchta asosiy misol keltiradi: voltage/power glitching, clock glitching va optical/laser fault injection. Quvvat yoki takt signalidagi qisqa muddatli buzilishlar setup/hold shartlarini yoki instruction fetch/decode jarayonini buzishi mumkin; optik aralashuv esa kremniyda lokal bit oʻzgarishlarini yuzaga keltirishi mumkin. Kriptografiyada boshqariladigan xatolar Differential Fault Analysis kabi usullarga maʼlumot berishi mumkin.
Tahdidlarning nishonlari va xavfsizlik taʼsirlari
| Tahdid | Hujum vektori | Asosiy fizik mexanizm | Birlamchi nishon | Asosiy xavfsizlik taʼsiri |
|---|---|---|---|---|
| SCA | SPA | Quvvat izini vizual tekshirish | RSA/ECC koprotsessorlari | Maxfiylik; bajarilish naqshi va qoʻpol sirlarni chiqarish |
| SCA | DPA/CPA | Taxminiy sizib chiqish modeli bilan haqiqiy quvvat izlari oʻrtasidagi statistik korrelyatsiya | AES va simmetrik shifrlash dvigatellari | Shovqinli oʻlchovlarda kalit maʼlumotini chiqarish |
| SCA | Elektromagnit tahlil | Metall interconnect toklarining yaqin maydon nurlanishi | Lokal mantiq va kriptografik koprotsessorlar | Maxfiylik; fizik sizib chiqishni fazoviy lokalizatsiya qilish |
| SCA | Mikroarxitektura vaqtlanishi | Cache, branch predictor, pipeline va umumiy resurslardan kelib chiqadigan vaqt farqlari | Cache, pipeline va protsessor mikroarxitekturasi | Xotiraga murojaat yoki kalitga bogʻliq xatti-harakatni chiqarish |
| Hardware Trojan | Kombinatsion trigger | Kam uchraydigan ichki mantiqiy holat | Tizim yoʻli va ichki maʼlumot yoʻllari | Yaxlitlik/mavjudlik; yashirin faollashish |
| Hardware Trojan | Ketma-ket trigger | Hisoblagich yoki holat mashinasiga asoslangan “time-bomb” | Hisoblagichlar va vaqtlanish mantigʻi | Mavjudlik; kechiktirilgan yoki muvofiqlashtirilgan nosozlik |
| Hardware Trojan | DoS payload | Muhim boshqaruv signalini oʻzgartirish | Clock tree, reset mantigʻi, fuse | Vaqtinchalik yoki doimiy xizmatdan chiqish |
| Hardware Trojan | Maʼlumot sizdirish payloadʼi | Quvvat, harorat, kechikish yoki mantiqiy covert channel | PMU, GPIO va tegishli mantiq | Maxfiy kalitlarni tashqariga uzatish |
| FIA | Voltage glitching | Vaqtinchalik past/yuqori taʼminot kuchlanishi | Quvvatni tartibga solish va boshqaruv mantigʻi | Yaxlitlik; buyruqni tashlab ketish yoki xavfsizlik tekshiruvining buzilishi |
| FIA | Clock glitching | Takt liniyasiga kutilmagan qisqa impuls | Takt taqsimlash tarmogʻi | Yaxlitlik; boshqaruv oqimini oʻzgartirish |
| FIA | Optik/lazer xatosi | Fotoelektrik taʼsir orqali lokal bit oʻzgarishlari | SRAM, register file va Flash | Maxfiylik va yaxlitlik; DFA kabi xatoga asoslangan tahlillar |
Tadqiqot Usuli va Natijalari
TinyML Chip Ustida Hujumni Aniqlashda Qanday Ishlatiladi?
TinyML katta mashinaviy oʻrganish modellarini toʻgʻridan-toʻgʻri kam quvvatli mikrokontroller yoki SoCda ishlay oladigan xotira, quvvat va hisoblash byudjetlariga moslashtirib, fizik xavfsizlik signallarini bulutga yubormasdan mahalliy tahlil qilish imkonini beradi. Shu tariqa quvvat yoki EM izi, unumdorlik hisoblagichi, harorat xatti-harakati yoki xato detektori chiqishi kabi signallar OC-IDS tomonidan real vaqtga yaqin tarzda tasniflanishi mumkin.
1D-CNN: fizik izlarda naqsh topish
Bir oʻlchovli Convolutional Neural Network (1D-CNN) quvvat yoki elektromagnit oʻlchov kabi bir oʻlchovli vaqt qatorlaridagi lokal naqshlarni oʻrganishi mumkin. Manbada \(l\)-qat uchun konvolyutsiya amali quyidagicha beriladi:
\[ y_i^l = \sigma \left( \sum_{k=0}^{K-1} w_k \cdot x_{i+k}^{l-1} + b \right) \]
Bu yerda \(x_{i+k}^{l-1}\) oldingi qatlamdan keluvchi kirish qiymatini, \(w_k\) konvolyutsiya yadrosi ogʻirligini, \(b\) bias hadini, \(\sigma\) aktivatsiya funksiyasini, \(K\) esa yadro kengligini ifodalaydi. Konvolyutsiya filtri vaqt qatori boʻylab siljigani uchun muayyan quvvat yoki EM naqshi kichik vaqt siljishlari bilan paydo boʻlsa ham oʻrganilishi mumkin. Manba bu xususiyatni yon kanal izlaridagi jitter va moslanmaganlikka chidamlilik sabablaridan biri sifatida muhokama qiladi.
RNN, LSTM va GRU: vaqt boʻylab yoyilgan xavfsizlik hodisalari
Hardware Trojan triggeri yoki yon kanal sizib chiqishi bitta lahzada emas, koʻplab takt sikllariga yoyilgan hodisalar ketma-ketligi boʻlishi mumkin. Recurrent Neural Network oilasi vaqt ketma-ketligidagi bogʻliqliklarni modellashtirish uchun mos. LSTMning input, forget va output darvozalari uzoq muddatli bogʻlanishlarni saqlash uchun moʻljallangan; GRU esa oʻxshash ketma-ketlikni modellashtirish funksiyasini ixchamroq darvoza tuzilishi bilan taʼminlashi mumkin.
Sharh ayniqsa ketma-ket Hardware Trojan hodisalari yoki bir nechta alohida operatsiyalar davomida yuzaga keladigan fizik sizib chiqishlarni aniqlashda vaqtli modellarning muhim boʻlishi mumkinligini taʼkidlaydi.
Autoencoder Nomaʼlum Hardware Trojanlarni Qanday Aniqlashi Mumkin?
Autoencoder faqat chipning normal xatti-harakatida oʻqitilib, kirish signalini qayta tiklashni oʻrgansa, oʻqitish taqsimotidan farq qiluvchi hujum yoki Trojan xatti-harakatida qayta tiklash xatosining oshishini anomaliya signali sifatida ishlatishi mumkin; shu sababli u oldindan belgilangan har bir hujum turini bilishi shart emas.
Manba qayta tiklash yoʻqotishini Mean Squared Error orqali quyidagicha ifodalaydi:
\[ L = \frac{1}{N} \sum_{i=1}^{N} \left\| x_i-\hat{x}_i \right\|^2 \]
Bu yerda \(x_i\) asl kirish namunasi, \(\hat{x}_i\) autoencoder qayta tiklagan namuna va \(N\) namunalar sonidir. Qaror mantigʻi:
\[ L > \tau \]
boʻlganda tizim hujum/signal qarorini beradi. \(\tau\) oldindan belgilangan chegaradir. Bu usul ayniqsa yorligʻi yoʻq zero-day anomaliyalari uchun jozibador; biroq chegara tanlovi normal ishlab chiqarish variatsiyalaridan taʼsirlanishi va notoʻgʻri musbat koʻrsatkichning oshishiga olib kelishi mumkin.
Manbaning TinyML model taksonomiyasi
| Model | Xavfsizlik qoʻllanilishi | Kirish | Amalga oshirish xarajati | Asosiy afzallik |
|---|---|---|---|---|
| 1D-CNN | SCA va DPA/CPA naqshlarini aniqlash | Xom quvvat izlari, EM nurlanishi | Yuqori; tezlatgich yoki kuchli DSP talab qilinishi mumkin | Izlarning moslanmaganligi va jitterga chidamlilik |
| MLP | Fault injection/glitch tasnifi | Glitch detektori, chip ustidagi voltmetr | Oʻrta; fully connected ogʻirliklar xotira ishlatishi mumkin | Sodda arxitektura va SIMD parallellashtirishga moslik |
| LSTM / GRU | Ketma-ket Hardware Trojan triggerlari va murakkab payload xatti-harakatlari | Quvvat ketma-ketliklari, opcode yoki program counter qiymatlari | Yuqori; darvoza tuzilishi va holat xotirasi kerak | Uzoq muddatli takt sikli bogʻliqliklarini oʻrganish qobiliyati |
| AE / VAE | Yorliqsiz zero-day anomaliya | Hardware performance counters, harorat xaritalari | Oʻrta/yuqori; inference nisbatan yengil, oʻqitish ogʻir | Maʼlum hujum maʼlumotlar bazasiga bogʻliq emas |
| Random Forest | PUF javobini modellashtirish yoki barqarorlikni tekshirish | Challenge–Response Pair | Past | Tez inferensiya va talqin qilinadigan qaror tuzilishi |
| SVM | Mikroarxitektura anomaliyasini aniqlash | Cache hit/miss va branch statistikasi | Past; chiziqli kernel bilan samarali | Kichik maʼlumot bilan yuqori oʻlchamli fazolarda ishlash |
| SNN | Uzluksiz kam quvvatli monitoring va qoʻpol anomaliya wake-up triggeri | Hodisaga asoslangan asinxron sensor spikeʼlari | Juda past; hodisa bilan boshqariladi | Ekstrem energiya samaradorligi salohiyati |
Manbada berilgan zamonaviy tadqiqotlarning unumdorlik taqqoslanishi
| Manba | Nishon | Model / arxitektura | Apparat / muhit | Manbada xabar qilingan metrika | Samaradorlik / izoh |
|---|---|---|---|---|---|
| [24] | SCA / hiding countermeasures | ANN / GRU | Simulyatsiya qilingan IoT tizimi, RISC-V/ARM | %98,8 detection accuracy | Feature engineering bilan yuqori energiya samaradorligi sifatida taqdim etilgan. |
| [17] | Hardware Trojan | Deep SVDD, nazoratsiz EM tahlili | FPGA | %92,87 oʻrtacha aniqlik | Manbada benchmarklarga nisbatan kuchli umumlashtirish sifatida baholangan. |
| [33] | AES/masking SCA | Mamba-Enhanced CNN, hybrid attention | ASIC / ASCAD benchmark | >%99 trace classification | Jitter va moslanmaganlikka chidamlilik. |
| [14] | Lightweight Ascon SCA | Ensemble MLP/CNN | STM32 / Arduino mikrokontroller | %100 key recovery, <3000 trace | 32-bit Cortex-M4 sinfidagi qurilmalarda samarali deb xabar qilingan; bu qator hujum/key-recovery metrikasidir. |
| [34] | Non-profiled SCA | Attention-Based CNN | 8-bit AVR | %86 success rate | Uzun va shovqinli quvvat izlarida samarali deb xabar qilingan. |
| [35] | Kyber / PQC SCA | Optimallashtirilgan CNN / MLP | FPGA tezlatgichi | %96,6 key classification | Standart DLga nisbatan 10,3× tezroq oʻqitish deb xabar qilingan. |
| [36] | Gate-level Trojan | Graph Neural Network | Netlist | >%97 F1-score | True Negative Rate uchun +%25 yaxshilanish xabar qilingan. |
| [37] | Runtime Trojan | Lightweight analytical model | CPU | %100 TPR / 0 false positive | Manba jadvalida quvvat qoʻshimcha yuki %0,005 deb berilgan. |
Bu unumdorlik qiymatlarini bevosita reyting jadvali kabi oʻqimaslik kerak. “Accuracy”, “success rate”, “F1-score”, “key classification”, “key recovery” va “true positive rate” bir xil metrikalar emas. Tadqiqotlarning maʼlumotlar toʻplamlari, platformalari, hujum nishonlari va baholash sharoitlari ham farq qiladi. Masalan, ASCAD benchmarkdagi SCA trace classification bilan haqiqiy FPGAda Hardware Trojan aniqlash ilmiy jihatdan bir xil tajriba emas.
Manbaning qisqacha mazmun boʻlimi optimallashtirilgan Mamba-CNN va GRUga oʻxshash yondashuvlar SCA vazifalarida %99 dan yuqori, yashirin Hardware Trojanlarda esa %92 dan yuqori natijalarga erisha olishini; ayrim optimallashtirilgan tuzilmalar standart chuqur oʻrganish baselinelariga nisbatan %75 gacha kamroq quvvat sarfi taʼminlashi mumkinligini bildiradi. Biroq bu %75 iborasi sharhning sintez xulosasidir; barcha modellar uchun umumiy bitta apparat sinovida oʻlchangan yagona nisbat sifatida talqin qilinmasligi kerak.
Manba ichidagi muhim metrik ziddiyat
3-jadvalning [14] raqamli qatorida Ensemble MLP/CNN yondashuvi uchun ochiq ravishda “100% Key Recovery (<3k traces)” deb yozilgan. Bu ibora muvaffaqiyatli hujum/kalitni chiqarish metrikasiga mos keladi. Bunga qarshi, 3-jadvaldan keyingi sintez paragrafi modellar “3000 dan kam trace bilan key recoveryning oldini ola bilishi” haqida ibora ishlatadi. Bu ikki ibora yoʻnalish jihatidan bir xil emas. Verianla matni manbada boʻlmagan tuzatish yaratmagani uchun jadval qiymati aynan saqlangan va ziddiyat ochiq koʻrsatilgan.
Eng Yuqori Aniqlik Nega Har Doim Eng Yaxshi Chip Xavfsizligi Yechimi Emas?
IoT chipida xavfsizlik modelining amaliy yaroqliligi faqat tasniflash aniqligi bilan belgilanmaydi; inferensiya kechikishi, energiya sarfi, SRAM/Flash talabi, kremniy maydoni, notoʻgʻri musbat koʻrsatkich va fizik hujum sodir boʻlishidan oldin javob bera olishi birgalikda baholanishi kerak. Manbaga koʻra, murakkabroq CNNlar yuqori aniqlik bera olsa-da, instruction-level Trojanni real vaqtda toʻxtatish uchun kechikishi haddan tashqari katta boʻlishi mumkin.
Accuracy–latency murosasi
Manba yuqori xavfsizlik talab qilinadigan tizimlarda chuqur modellar jitter kabi murakkab yon kanal sharoitlariga chidamliligi tufayli tanlanishi mumkinligini; ultra-kam quvvatli tugunlarda esa optimallashtirilgan MLP yoki gibrid tuzilmalar qisqaroq javob vaqti tufayli afzallik berishi mumkinligini muhokama qiladi. Demak, xavfsizlik modelini tanlash “eng yuqori accuracy”ni qidirish emas, hujumning vaqt masshtabi bilan apparat byudjetini birgalikda moslashtirishdir.
Umumlashtirish va notoʻgʻri musbat muammosi
Nazoratsiz autoencoder yondashuvi nomaʼlum hujumlarni aniqlash nuqtayi nazaridan afzallik beradi; biroq normal ishlab chiqarish va ish sharoitlaridagi oʻzgaruvchanlik reconstruction error qiymatini ham oshirishi mumkin. Manbaga koʻra, %92 dan yuqori aniqlash darajalariga erishish uchun signal chegaralarini ehtiyotkorlik bilan kalibrlash talab qilinishi mumkin va ayrim yondashuvlar “Golden Chip” deb ataladigan maʼlum sogʻlom etalon xatti-harakatga ehtiyoj sezishi mumkin. Ommaviy ishlab chiqarishda bunday etalon har doim mavjud boʻlishi kafolatlanmaydi.
Simulation-to-silicon boʻshligʻi
Sharhning muhim tanqidlaridan biri shundaki, koʻplab tadqiqotlar quvvat, maydon va kechikish qoʻshimcha yukini bevosita ishlab chiqarilgan kremniyda oʻlchash oʻrniga sintezlangan netlist yoki simulyatsiya orqali xabar qiladi. Manba FPGA bilan tasdiqlangan amalga oshirishlar bilan solishtirganda %1 dan past juda kichik quvvat qoʻshimcha yuklari koʻp hollarda agressiv quantization va pruning kabi optimallashtirishlarga bogʻliq boʻlishi mumkinligini bildiradi.
Shu sababli kelajak tadqiqotlari uchun Hardware-in-the-Loop va fizik apparat tekshiruvi taʼkidlanadi. Algoritmning Python, simulyatsiya yoki RTL darajasida muvaffaqiyatli boʻlishi uning haqiqiy IoT muhitidagi elektromagnit shovqin, harorat oʻzgarishi, kremniy variatsiyasi va quvvat byudjeti sharoitida ayni natijani berishini oʻz-oʻzidan kafolatlamaydi.
Modelni siqish texnikalari
- Quantization: Model ogʻirliklari va aktivatsiyalari 32-bit floating-point oʻrniga 8-bit integer yoki undan past aniqlikka tushiriladi. Xotira va arifmetik xarajat kamayishi mumkin.
- Pruning: Keraksiz ogʻirlik, kanal yoki qatlamlar olib tashlanib, inference amallari soni kamaytiriladi. Apparat uchun strukturaviy pruning tartibliroq arxitektura berishi mumkin.
- Knowledge Distillation: Katta “teacher” modelning xatti-harakati kichikroq “student” modelga uzatiladi. Maqsad aniqlikning muhim qismini saqlagan holda ixchamroq model olishdir.
Chip ustida uchta asosiy joylashtirish arxitekturasi
| Arxitektura | Afzallik | Asosiy cheklov |
|---|---|---|
| In-Core dasturiy bajarish | Qoʻshimcha maxsus apparat talab qilmasdan firmware orqali mavjud qurilmalarga qoʻshilishi mumkin. | Asosiy ilova bilan CPU sikllari uchun raqobatlashadi; operatsion tizim egallansa, xavfsizlik monitori ham samarasizlantirilishi mumkin. |
| NPU / DSP / koprotsessor | Xavfsizlik inferensiyasini asosiy protsessordan ajratadi; quvvat shinasi kabi signallarni CPUni uygʻotmasdan kuzatishi mumkin. | Qoʻshimcha apparat maydoni va dizayn murakkabligi talab qilinadi. |
| Embedded FPGA | Neyron tarmoq yoki xavfsizlik mantigʻi bevosita apparatga sintezlanishi mumkin; yuqori tezlik va qayta konfiguratsiyalash imkonini beradi. | Maydon, dizayn va platforma xarajati yuqoriroq. |
Secure-by-Design yondashuvi
Manbaning kelajak tasavvurida xavfsizlik chip tugatilgandan keyin qoʻshiladigan periferik modul emas, balki mikroarxitekturaning bir qismidir. Root of Trust tuzilmasini protsessor arxitekturasiga singdirish; ochiq apparat, qayta konfiguratsiyalanadigan mantiq va mahalliy sunʼiy intellekt monitoring mexanizmlarining birgalikda ishlashi taklif qilinadi.
RISC-V, RTL darajasidagi shaffofligi sababli bu kontekstda alohida muhokama qilinadi. Manba ochiq arxitekturalar yashirin apparat xatti-harakatini formal tekshirish va izolyatsiyalangan bajarish muhitlarini rivojlantirishni osonlashtirishi mumkinligini bildiradi.
Embedded FPGA esa joylashtirishdan keyin paydo boʻladigan apparat zaifliklariga qarshi qayta konfiguratsiyalanadigan xavfsizlik mantigʻini taʼminlash salohiyatiga ega. Yangi monitor yoki tuzatilgan kriptografik dvigatel eFPGAda qayta konfiguratsiyalanishi mumkin.
Sunʼiy intellekt himoyasining oʻzi ham hujum yuzasidir
AI asosidagi xavfsizlik mexanizmidan foydalanish xavfsizlik muammosini butunlay yoʻq qilmaydi. Manba quvvat iziga kichik va aniqlash qiyin perturbationlar qoʻshilib, CNN asosidagi tasniflagich hujumni normal xatti-harakat sifatida koʻrishiga olib kelishi mumkin boʻlgan adversarial hujumlarni ochiq tadqiqot muammosi sifatida muhokama qiladi.
Bundan tashqari, Hardware Trojan va muvaffaqiyatli fault injection namunalari tabiatan kam uchraydigan hodisalardir. Bu jiddiy sinf nomutanosibligi va maʼlumot tanqisligini yuzaga keltiradi. Manba kelajakda sintetik hujum izlarini yaratish uchun GAN kabi generativ modellar baholanishi mumkinligini ilgari suradi; biroq bu taklif sharhning kelajak tadqiqot yoʻnalishi boʻlib, dala darajasida tasdiqlangan natija emas.
Post-kvant kriptografiyasi bilan resurs bosimi
Post-Quantum Cryptography algoritmlarining katta kalit va xotira talablari TinyML asosidagi xavfsizlik monitoring tizimi bilan bir xil kam quvvatli chipda ishlatilganda quvvat va maydon murosasini yanada qiyinlashtirishi mumkin. Manba uzoq muddatda hodisa bilan boshqariladigan va asinxron hisoblashni bajaradigan Spiking Neural Network hamda neyromorf protsessorlarni ushbu muammo uchun potensial tadqiqot yoʻnalishlaridan biri sifatida koʻrsatadi.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- IoT xavfsizlik chegarasi faqat tarmoq va dasturiy qatlamda emas; quvvat, EM, vaqtlanish, taʼminot zanjiri va fizik ishlash sharoitlari ham hujum yuzasidir.
- SCA, Hardware Trojan va Fault Injection manba sharhidagi apparat tahdid modelining uchta asosiy sinfini tashkil qiladi.
- Edge AI va TinyML ayrim xavfsizlik tahlillarini bevosita chekka qurilma yoki SoCda bajarish uchun amaliy yondashuv taqdim etadi.
- 1D-CNN, LSTM/GRU, autoencoder, SVM, Random Forest va SNN turli hujum turlari va apparat byudjetlari uchun turli afzalliklarga ega; universal yagona model yoʻq.
- Modelni siqish, quantization va pruning kam quvvatli chiplarda AI inference uchun muhim texnikalardir.
- Manbada jamlangan ayrim SCA modellari %99 dan yuqori, Hardware Trojan aniqlash yondashuvlari esa %92 dan yuqori unumdorlik metrikalariga erishadi.
- Yuqori aniqlikning oʻzi yetarli emas; latency, energiya, xotira, maydon va false-positive xatti-harakati birgalikda baholanishi kerak.
- Haqiqiy kremniyda tekshirish simulyatsiya va sintez natijalaridan fizik mahsulotga oʻtishda asosiy tadqiqot talabidir.
Tadqiqot qoʻllab-quvvatlamaydigan natijalar
- Maqola bitta yangi IoT chipini ishlab chiqarib, barcha AI modellarini bir xil tajriba tuzilmasida taqqoslamaydi.
- 3-jadvaldagi turli foizlar bir xil metrika yoki bir xil maʼlumotlar toʻplamidan olingan emas.
- %99 dan yuqori benchmark natijasi barcha haqiqiy IoT qurilmalarida bir xil aniqlash muvaffaqiyatini kafolatlamaydi.
- %1 dan past quvvat/maydon qoʻshimcha yuki barcha TinyML arxitekturalari uchun umumiy xususiyat emas.
- Nazoratsiz oʻrganish barcha nomaʼlum Hardware Trojanlarni avtomatik ravishda aniqlashini kafolatlamaydi.
- RISC-V, eFPGA yoki neyromorf AI oʻz-oʻzidan xavfsiz chip kafolati emas; ular manbada kelajak arxitektura yoʻnalishlari sifatida muhokama qilinadi.
- AI asosidagi himoya modeli yangi hujum yuzalarini yoʻq qilmaydi; adversarial manipulation alohida koʻrib chiqilishi kerak.
Manba va Usul Haqida Izoh
Asl sarlavha: Security Threats and AI-Based Detection Techniques in IoT Chips
Mualliflar: Hiba El Balbali, Anas Abou El Kalam
Masʼul muallif: Hiba El Balbali
Muassasa: LaRTID Laboratory, National School of Applied Sciences, Cadi Ayyad University, Marrakech 40000, Morocco
Jurnal: Chips
Nashriyot: MDPI
Bibliografik identifikatsiya: Chips 2026, Jild 5, Son 1, Maqola 9
DOI: 10.3390/chips5010009
Manba turi: Review
Taqriz holati: Taqrizdan oʻtgan jurnal maqolasi. Chips — MDPI tomonidan nashr etiladigan xalqaro taqrizli ochiq kirish jurnalidir.
Yuborilgan sana: 31-dekabr 2025
Qayta koʻrib chiqish sanasi: 18-fevral 2026
Qabul sanasi: 27-fevral 2026
Nashr sanasi: 4-mart 2026
Litsenziya: Creative Commons Attribution (CC BY) ochiq kirish litsenziyasi.
Moliyalashtirish: Mualliflar tadqiqot tashqi moliyalashtirish olmaganini bildirgan.
Maʼlumotlar mavjudligi: Tadqiqotda yangi maʼlumot yaratilmagan yoki tahlil qilinmaganligi bildirilgan. Maqoladagi unumdorlik qiymatlari koʻrib chiqilgan avvalgi tadqiqotlardan jamlangan.
Manfaatlar toʻqnashuvi: Mualliflar manfaatlar toʻqnashuvini bildirmagan.
Muallif hissalari: Manba bayonotiga koʻra konseptuallashtirish va usul Hiba El Balbali tomonidan amalga oshirilgan; dastlabki loyiha Hiba El Balbali tomonidan tayyorlangan; koʻrib chiqish va tahrirlash Hiba El Balbali hamda Anas Abou El Kalam tomonidan bajarilgan; vizualizatsiya va loyiha boshqaruvi Hiba El Balbaliga, maslahat/nazorat Anas Abou El Kalamga tegishli.
Ilmiy usul: Bu tadqiqot yangi eksperimental benchmark yaratishdan koʻra apparat tahdidlarini tasniflaydigan, AI/TinyML xavfsizlik tadqiqotlarini taqqoslaydigan va mualliflar ishlab chiqqan taksonomiyalar hamda qiyosiy ramkalarni taqdim etadigan keng qamrovli adabiyotlar sharhidir.
Asosiy uslubiy cheklov: Koʻrib chiqilgan tadqiqotlarning hujum turlari, apparatlari, maʼlumotlar toʻplamlari va baholash metrikalari geterogendir. Accuracy, F1-score, key recovery, success rate va TPR qiymatlari bir-biriga bevosita teng emas. Shu sababli 3-jadval bitta benchmarkning nazorat ostidagi model taqqoslanishi sifatida oʻqilmasligi kerak.
Manba ichidagi nomuvofiqlik qaydi: Manba 3-jadvalda [14] uchun “100% Key Recovery (<3k traces)” deb xabar qiladi. Jadvaldan keyingi izoh matni esa modellar “key recoveryni 3000 dan kam trace bilan oldini olganini” bildiradi. Bu ikki ibora yoʻnalish jihatidan mos koʻrinmaydi. Verianla manbada boʻlmagan tuzatishni kiritmagan; jadval maʼlumotini va bayondagi farqni alohida-alohida koʻrsatgan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan