


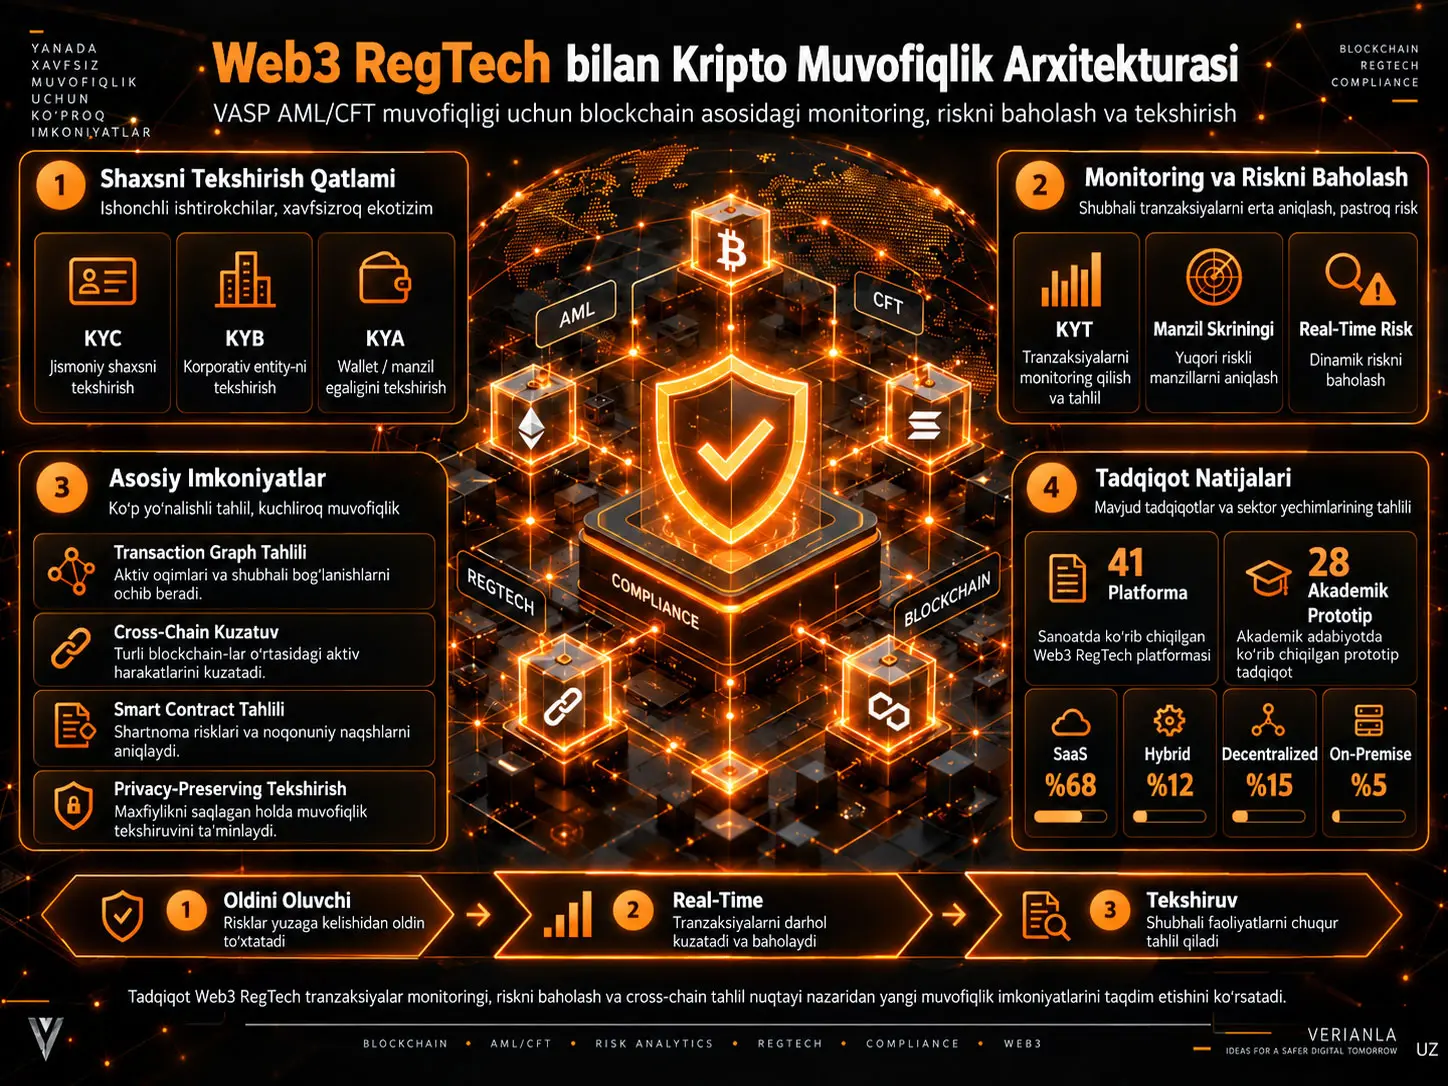
Web3 RegTech — blockchain va Web3 muhitidagi tartibga soluvchi muvofiqlik majburiyatlarini bajarish uchun taqsimlangan reyestr maʼlumotlari, transaction graph tahlili, real-time riskni baholash, manzillarni bogʻlash, mashinaviy oʻrganish va kriptografik tekshirish kabi blockchain-native usullardan foydalanadigan regulyator texnologiyalar sohasidir. Ushbu Systematization of Knowledge tadqiqoti ayniqsa Virtual Asset Service Provider (VASP) tashkilotlarining Anti-Money Laundering va Counter-Financing of Terrorism (AML/CFT) majburiyatlari nuqtayi nazaridan Web3 RegTech ekotizimini tasniflaydi. Tadqiqot 41 ta operatsion tijorat RegTech platformasi va 2015–2025 yillardagi akademik adabiyotlardan 28 ta tadqiqot prototipini koʻrib chiqadi.
Tadqiqot uchta asosiy tizimli tuzilmani taklif qiladi. Birinchisi anʼanaviy moliyaviy tartibga solish, markazlashgan VASP tartibga solishi va markazlashmagan Web3 tartibga solishini oʻn oʻlchamda taqqoslaydigan regulatory paradigm evolution doirasidir. Ikkinchisi KYC, KYB, KYA, KYT va Address/Wallet Screening mexanizmlarini alohida tekshirish maqsadlari sifatida tasniflaydigan compliance mechanism taxonomy hisoblanadi. Uchinchisi muvofiqlik texnologiyalarini tranzaksiyadan oldingi oldini olish, tranzaksiya paytidagi real-time nazorat va tranzaksiyadan keyingi tekshiruv sifatida uch vaqt bosqichiga ajratadigan RegTech lifecycle framework hisoblanadi.
Manba koʻrib chiqqan platformalar namunasida markazlashgan Software-as-a-Service arxitekturasi %68 bilan ustunlik qiladi. On-premise tizimlar %5, hybrid arxitekturalar %12 va decentralized compliance protocol-lar %15 darajasida. Transaction monitoring va risk scoring keng tarqalgan boʻlsa-da, cross-chain tracking, privacy-preserving verification, intent recognition va solver-level monitoring ancha cheklangan yetuklikni koʻrsatadi.
Tadqiqotning asosiy xulosasi shuki, Web3 RegTech faqat anʼanaviy RegTech-ga blockchain maʼlumoti qoʻshilgan shakl emas. Public ledger tuzilishi butun tarmoq boʻylab transaction graph tahlili, multi-hop fund tracing, cross-chain attribution, smart contract semantic analysis va cryptographic compliance proof kabi turli analitik imkoniyatlarni yaratadi. Biroq ayni markazsizlashuv, self-custody, DeFi, privacy protocols va doimiy ravishda oʻzgarib turadigan blockchain protokollari amaldagi AML/CFT nazorat vositalari uchun yangi koʻr nuqtalarni yuzaga keltiradi.
Natijalarni global RegTech bozorining toʻliq roʻyxatga olinishi sifatida talqin qilmaslik kerak. Tijorat platformalarini tanlash purposive sampling-ga asoslangan; vendor capability-larning barchasi mustaqil texnik sinovdan oʻtkazilmagan; ingliz tilidagi va ommaga ochiq hujjatlari kuchli platformalarning namunaga kirishi osonroq boʻlgan. Shu sababli foizlar mualliflar oʻrgangan namunani tavsiflaydi, butun global Web3 compliance ekotizimining aniq bozor ulushlarini koʻrsatmaydi.
Web3 RegTech Nima va Nega U Anʼanaviy RegTech-dan Farq Qiladi?
Web3 RegTech markazlashgan moliya institutlarining oʻz yopiq mijoz va tranzaksiya maʼlumotlar bazalarini kuzatuvchi klassik RegTech yondashuvidan farqli ravishda public blockchain-larning tarmoq miqyosidagi tranzaksiya tarixini, pseudonymous manzillarini, smart contract oʻzaro taʼsirlarini va cross-chain harakatlarini muvofiqlik tahlili uchun ishlatadigan blockchain-native regulyator texnologiya yondashuvidir.
Asosiy muammo: shaffof, ammo pseudonymous moliyaviy infratuzilma
Public blockchain bir qarashda juda shaffof. Tranzaksiyalar tarmoqda doimiy koʻrinadi va zanjir tarixi mustaqil ravishda tekshirilishi mumkin. Biroq zanjirda koʻrinadigan manzil bevosita real dunyodagi shaxs yoki tashkilotga teng emas. Shuning uchun blockchain bir vaqtning oʻzida ham gʻoyat yuqori transaction visibility, ham shaxsni aniqlash noaniqligini yuzaga keltiradi.
Anʼanaviy moliyaviy AML/CFT tizimlari asosan institut markazlidir. Bank yoki boshqa moliyaviy vositachi mijoz shaxsini biladi, oʻz maʼlumotlar bazasini tekshiradi, mijoz tranzaksiyalarini kuzatadi va zarur boʻlsa hisobni bloklashi mumkin. Web3-da esa self-custody wallet, DeFi protocol, DAO, cross-chain bridge va permissionless smart contract kabi tuzilmalar tranzaksiyaning institut chegaralaridan tashqariga chiqishiga imkon beradi.
Shu farq sababli muvofiqlik muammosi faqat “Foydalanuvchi kim?” savoli bilan cheklanmaydi. Web3 muvofiqlik tizimi quyidagi bogʻlanishlarni ham tushunishi kerak: qaysi manzillar bir xil entity bilan bogʻliq boʻlishi mumkin, mablagʻlar necha hop davomida harakatlangan, aktiv boshqa zanjirga oʻtganda attribution saqlanganmi, tranzaksiya DEX swap-mi yoki flash-loan zanjirining bir qismimi, ishlatilgan smart contract qaysi protokolga tegishli va koʻringan on-chain harakat foydalanuvchining toʻgʻridan-toʻgʻri tanlovinimi yoki solver-ning routing qarorinimi ifodalaydi?
Tadqiqotning uchta tadqiqot savoli
| Tadqiqot savoli | Koʻrib chiqilgan ilmiy muammo |
|---|---|
| RQ1 | Web3 RegTech bilan anʼanaviy RegTech oʻrtasidagi asosiy arxitektura farqlari nimalar va blockchain-native tizimlar VASP AML/CFT muvofiqligi uchun qanday yangi texnik imkoniyatlarni beradi? |
| RQ2 | Tijorat Web3 RegTech va akademik tadqiqot ekotizimining hozirgi holati qanday; qanday texnik usullar qoʻllanmoqda va akademik innovatsiya bilan haqiqiy VASP ehtiyoji oʻrtasida qanday boʻshliqlar mavjud? |
| RQ3 | Aniqlangan arxitektura farqlari va ekotizim boʻshliqlaridan kelib chiqib, Web3 RegTech-ni rivojlantirish uchun qanday tadqiqot yoʻnalishlari va arxitekturani amalga oshirish tamoyillari ajralib turadi? |
Uchta tartibga solish paradigmasi
| Oʻlcham | Anʼanaviy tartibga solish | Markazlashgan VASP tartibga solishi | Markazlashmagan Web3 tartibga solishi |
|---|---|---|---|
| Maʼlumotlar arxitekturasi | Institutga tegishli markazlashgan maʼlumotlar bazalari. | Markazlashgan VASP maʼlumotlar bazalari va chegaralararo hisobot. | Umumiy oʻqish imkoniga ega distributed public ledger. |
| Tranzaksiya koʻrinuvchanligi | Bitta institutning mijoz munosabatlari bilan cheklangan. | VASP mijoz bazasi va Travel Rule maʼlumot almashinuvi. | Tarmoq miqyosida manzil va tranzaksiya koʻrinuvchanligi. |
| Shaxsni aniqlash asosi | Davlat tomonidan berilgan hujjatlar. | Raqamlashtirilgan hujjatga asoslangan tekshirish. | Cryptographic identifiers va ixtiyoriy verifiable credentials. |
| Tekshirish modeli | Institutsional nazoratlar va auditga ishonch. | VASP compliance jarayonlari va regulator oversight. | Muayyan holatlarda cryptographic proof asosidagi tekshirish. |
| Vositachi institut roli | Majburiy. | Fiat–crypto oʻtishida asosiy rol oʻynaydi. | DeFi va self-custody kontekstida qisman yoki butunlay yoʻqolishi mumkin. |
| Kuzatuv yondashuvi | Institutsional silo ichida rule-based monitoring. | Rule-based va behavioral analytics. | Tarmoq miqyosida graph-based behavioral analytics. |
| Riskni baholash | Mijoz profili, tranzaksiya paterni, jurisdiction. | On-chain tarix va blockchain forensics bilan kengaytirilgan baholash. | Address clustering, taint, protocol risk va network structure kabi koʻp oʻlchovli signallar. |
| Enforcement | Hisobni muzlatish, tranzaksiyani bloklash, litsenziya sanksiyasi. | Bularga qoʻshimcha ravishda manzil blacklisting. | Smart contract yoki protocol-level restrictions; retroactive control yanada cheklangan boʻlishi mumkin. |
| Chegaralararo murakkablik | Yuqori. | Pseudonymity va tezkor transfer sabab juda yuqori. | Permissionless global kirish va regulatory arbitrage sabab yanada murakkab. |
| Privacy–compliance ziddiyati | Data protection qonunchiligi doirasida boshqarilishi mumkin. | Transaction transparency bilan privacy huquqlari oʻrtasida yaqqol. | Public ledger doimiyligi sabab asosiy dizayn ziddiyatiga aylanishi mumkin. |
1-rasmning ikki qatlamli arxitekturasi
| Yuqori qatlam | Quyi mexanizm | Tekshiriladigan narsa | Misol usullar |
|---|---|---|---|
| Identity Verification Layer | KYC | Individual mijoz shaxsi | Hujjatni tekshirish, biometrika, sanctions/PEP screening. |
| KYB | Korporativ subyekt va beneficial owner tuzilmasi | Kompaniya reyestri, UBO tekshiruvi, sanctions va adverse-media tekshiruvlari. | |
| KYA | Muayyan blockchain manzilini maʼlum shaxs yoki entity bilan bogʻlash | Cryptographic signature, wallet ownership proof, attestation, verifiable credentials. | |
| Monitoring & Risk Assessment Layer | KYT | Yakka tranzaksiya va tranzaksiya paterni | Real-time risk scoring, taint analysis, anomaly detection, counterparty analysis. |
| Address / Wallet Screening | Manzil darajasidagi birlashtirilgan risk profili | Transaction history, exposure, illicit-cluster aloqalari va entity risk roʻyxatlari. |
Web3 Muvofiqligida Beshta “Know Your” Mexanizmi Nimani Tekshiradi?
KYC va KYB real dunyodagi shaxs yoki tashkilotni tekshirsa, KYA tasdiqlangan shaxsni muayyan blockchain manziliga bogʻlashga, KYT yakka tranzaksiya riskini baholashga, Address/Wallet Screening esa manzilning tarixiy xatti-harakati va tarmoq aloqalaridan kengroq risk profilini yaratishga urinadi.
KYC — Know Your Customer
KYC real dunyodagi jismoniy yoki yuridik shaxsning shaxsini tasdiqlaydi. Hukumat tomonidan berilgan shaxsni tasdiqlovchi hujjatlar, biometrik tekshiruv, manzil hujjatlari, sanctions roʻyxatlari va Politically Exposed Person tekshiruvlari asosiy komponentlardir. Web3 bu mexanizmni bekor qilmaydi; ammo decentralized identity va verifiable credential kabi usullar tasdiqlangan identifikatsiya atributlarini har safar bir xil hujjatni qayta ulashmasdan isbotlash imkonini oʻrganadi.
KYB — Know Your Business
KYB kompaniya, tashkilot va boshqa korporativ tuzilmalarning huquqiy va egalik tuzilmasini tekshirishni maqsad qiladi. Ultimate Beneficial Owner-ni aniqlash bu qatlamning markaziy muammolaridan biridir. DAO-lar anʼanaviy kompaniya tuzilmasiga ega boʻlmasligi mumkinligi sababli KYB-ni Web3-ga qoʻllash ayniqsa murakkab.
KYA — Know Your Address
KYA-ning maqsadi blockchain manzilining oʻzini “shaxs” sifatida koʻrish emas, balki muayyan manzil tasdiqlangan shaxs yoki entity tomonidan boshqarilishini bogʻlashdir. Cryptographic signature, wallet ownership proof, attestation va verifiable credential shu maqsadda ishlatilishi mumkin.
KYT — Know Your Transaction
KYT transaction-level risk baholashidir. Counterparty risk, tranzaksiya summasi, mijoz xatti-harakatiga nisbatan anomaliya, smart contract/protocol exposure va manzil attribution maʼlumoti birlashtirilishi mumkin. DeFi tranzaksiyalari murakkablashgan sari faqat xom contract call maʼlumotini koʻrish yetarli emas; tranzaksiya semantikasini tushunish kerak.
Address / Wallet Screening
Address screening yakka tranzaksiyadan tashqariga chiqib, manzilning tarixiy tranzaksiyalarini, maʼlum illicit cluster-larga toʻgʻridan-toʻgʻri yoki bilvosita exposure-ini, taint propagation natijalarini, entity attribution maʼlumotini va behavior pattern-larini birlashtirilgan risk profiliga aylantiradi.
KYA va Address Screening bir xil narsa emas
KYA egalik yoki custody munosabatini tekshirishga urinadi. Address Screening esa manzilning risk darajasini baholaydi. Manzil kim tomonidan boshqarilishini bilish bilan uning oʻtmishda qaysi yuqori xavfli transaction graph-larga ulanganini bilish — ikki xil muvofiqlik muammosidir.
Web3 RegTech Hayotiy Sikli Qaysi Uch Bosqichdan Iborat?
Manba RegTech aralashuvlarini tranzaksiyadan oldin riskni kamaytiruvchi Ex-Ante nazoratlar, tranzaksiya amalga oshayotganda real-time riskni baholovchi In-Medias-Res nazoratlar va yakunlangan faoliyatlarni tekshiruvchi Ex-Post tahlillar sifatida uch vaqt bosqichida tasniflaydi.
| Bosqich | Asosiy maqsad | Asosiy texnologiyalar | Web3-ga xos misollar |
|---|---|---|---|
| Ex-Ante — Oldini oluvchi | Shaxsni tekshirish, onboarding risk profili, kirish va siyosat nazorati. | KYC/KYB avtomatlashtirish, biometric verification, sanctions screening, risk-based onboarding. | DID/VC, on-chain attestation, permissioned DeFi pool, smart contract whitelisting. |
| In-Medias-Res — Real-time | Tranzaksiya va counterparty screening, Travel Rule, threshold enforcement. | Real-time AML screening, wallet risk scoring, automated Travel Rule, dynamic risk thresholds. | KYT APIs, on-chain risk oracle, mempool screening, bridge monitoring, solver compliance verification. |
| Ex-Post — Tekshiruv | Forensics, suspicious activity detection, hisobot va audit trail. | Transaction graph analysis, pattern recognition, behavioral profiling, case management. | Address clustering, cross-chain fund tracing, DeFi interaction analysis, mixer/privacy protocol investigation. |
Toʻrtta asosiy deployment arxitekturasi
| Arxitektura | Manba namunasidagi son | Ulush | Asosiy xususiyat |
|---|---|---|---|
| Centralized SaaS | 28 / 41 | %68 | Cloud/API asosida; masshtablash oson va operatsion jihatdan qulay, biroq compliance maʼlumotining uchinchi tomon provayderi bilan ulashilishi privacy va trust muammosini tugʻdirishi mumkin. |
| On-Premise | 2 / 41 | %5 | Nozik maʼlumotni institut ichida saqlaydi; yuqoriroq operatsion va infratuzilma yukini talab qiladi. |
| Hybrid | 5 / 41 | %12 | On-chain indexing-ni off-chain analytics va proprietary intelligence bilan birlashtiradi. |
| Decentralized Protocol | 6 / 41 | %15 | Web3 tamoyillariga yanada bevosita mos; accountability, throughput, foydalanuvchi tajribasi va barqaror business model muammolari mavjud. |
Beshta asosiy funksional soha
| Soha | Asosiy funksiya |
|---|---|
| Transaction Monitoring | Shubhali, gʻayrioddiy yoki policy-violating blockchain tranzaksiyalarini uzluksiz yoki real-time kuzatish. |
| Risk Scoring | Manzil, tranzaksiya, entity yoki protocol uchun miqdoriy risk koʻrsatkichlarini yaratish. |
| On-Chain Protocol Forensics | Fund flow tracing, address clustering, entity attribution va cross-chain tekshiruvini amalga oshirish. |
| Compliance Automation | Travel Rule, suspicious activity reporting, case management va audit workflow jarayonlarini avtomatlashtirish. |
| Privacy-Preserving Verification | Zarur compliance maʼlumotini barcha nozik shaxsiy maʼlumotlarni oshkor qilmasdan tekshira olish. |
Tadqiqot Usuli va Natijalari
Namuna va manba tanlovi
Tadqiqot tijorat platformalari uchun tasodifiy yoki ehtimoliy namuna qoʻllamagan. Platformalar purposive sampling orqali tanlangan. Manbaning toʻrtta tanlov mezoni quyidagicha belgilangan: tijorat VASP muhitida hujjatlashtirilgan deployment yoki sezilarli bozor mavjudligi, transaction monitoring/risk scoring/forensics/Travel Rule/privacy kabi funksional kategoriyalarni ifodalash, SaaS/on-premise/hybrid/decentralized arxitektura xilma-xilligi va ham established oʻyinchilar, ham post-2020 yangi ishtirokchilarni qamrab olish.
Akademik tadqiqot qidiruvi IEEE Xplore, ACM Digital Library, arXiv va Google Scholar-da blockchain technology, compliance mechanisms va analytical techniques bilan bogʻliq soʻrov kombinatsiyalaridan foydalanib oʻtkazilgan. Inclusion criterion — hakamlikdan oʻtgan nashr yoki tekshirilishi mumkin boʻlgan prototype implementation mavjudligi.
41 ta platforma qanday guruhlanadi?
| Platforma guruhi | Soni | Manbada keltirilgan misollar |
|---|---|---|
| Comprehensive General-Purpose | 11 | Chainalysis, Elliptic, CipherTrace, TRM Labs, Merkle Science, Scorechain, Coinfirm, Crystal Intelligence, Solidus Labs, BIG va Chainalysis KYT. |
| DeFi-Specialized | 8 | Forta Network, Lossless Protocol, Hypernative, Dedaub, Chaos Labs, Gauntlet, Nansen va Arkham. |
| Cross-Chain / Compliance Infrastructure | 12 | AnChain.AI, Bitquery, Covalent, Elementus, Bison Trails, Notabene, Sygna Bridge, TRISA, 21 Analytics, Shyft Network, TransactID va CipherBlade. |
| Privacy-Preserving | 3 | Privado ID, Polygon ID va KILT Protocol. |
| Traditional Platforms with Web3 Capabilities | 7 | ComplyAdvantage, Refinitiv World-Check, LexisNexis Bridger XG, NICE Actimize, Fenergo, AMLBot va ComplyAdvantage Crypto. |
Bu katalog endorsement yoki bugungi mahsulot xususiyatlarining tekshiruvi emas. Bu manba tadqiqoti tomonidan maʼlum vaqt kesimida tuzilgan tadqiqot inventaridir.
Capability matrix qaysi sohalar yetukroq ekanini koʻrsatadi?
| Capability | Manbada berilgan Coverage % | Umumiy izoh |
|---|---|---|
| Transaction Monitoring | %83 | Eng keng tarqalgan asosiy imkoniyatlardan biri. |
| Real-Time Risk Scoring | %75 | Keng tarqalgan production ehtiyoji. |
| API Integration | %75 | Operatsion integratsiya nuqtayi nazaridan kuchli qamrov. |
| ML/DL Techniques | %67 | Mashinaviy oʻrganish keng qoʻllanadi. |
| Behavioral Analytics | %67 | Faqat rule-based nazoratlardan tashqariga oʻtilayotganini koʻrsatadi. |
| Address Attribution | %58 | Entity intelligence uchun muhim, ammo universal boʻlmagan imkoniyat. |
| Multi-Hop Tracing | %58 | Forensic fund-flow tahlilida muhim. |
| Mixer Detection | %58 | Obfuscation tahlilida kengaygan, ammo toʻliq qamrovga ega emas. |
| Cross-Chain Tracking | %31 | Manba aniqlagan muhim texnik boʻshliqlardan biri. |
| Travel Rule Support | %33 | Protokol parchalanishi davom etmoqda. |
| Zero-Knowledge Proofs | %17 | Texnik salohiyat yuqori, production adoption cheklangan. |
| Intent Recognition | %17 | Yangi rivojlanayotgan tadqiqot sohasi. |
| Solver Monitoring | %8 | Koʻrib chiqilgan matritsadagi eng kam qamrovli imkoniyatlardan biri. |
Bu foizlar manbaning Table 4 qismidan toʻgʻridan-toʻgʻri olingan. Ilova boʻlimi ular “kamida partial support” mavjud boʻlgan kategoriyalar uchun coverage oʻlchovi ekanini bildiradi. Biroq koʻrinadigan category matrix orqali denominator mantiqini toʻliq qayta tiklash imkoni boʻlmagani sababli Verianla bu qiymatlarni qayta hisoblamaydi.
Nega transaction graph tahlili Web3-ga xos kuchli imkoniyat hisoblanadi?
Anʼanaviy moliya institutida tranzaksiya koʻrinuvchanligi institutning oʻz mijoz munosabatlariga bogʻliq. Public blockchain-da esa tahlilchi zanjirning butun transaction history-si boʻylab graph yaratishi mumkin. Bu graph ichida manzillar node, transfers esa edge sifatida koʻriladi.
Multi-hop tracing aktivning koʻplab oraliq manzillar orqali harakatini kuzatadi. Address clustering umumiy nazorat ostida boʻlish ehtimoli bor manzillarni heuristic yoki machine-learning usullari bilan guruhlashga urinadi. Entity attribution esa bu cluster-larni birja, mixer, protocol, organization yoki boshqa maʼlum entity maʼlumotlari bilan moslashtirishga urinadi.
Bu tuzilma muhim afzallik beradi, biroq aniq shaxsni aniqlash kafolatini bermaydi. Address clustering va attribution maʼlumoti heuristic, disclosure, investigation yoki proprietary intelligence-ga bogʻliq boʻlishi mumkin.
Real-time risk assessment
Baʼzi tarmoqlarda blockchain tranzaksiyalari block inclusion-dan oldin mempool ichida koʻrinishi mumkinligi sababli riskni baholash confirmation-dan oldin boshlanishi mumkin. Taint analysis transaction input-larining maʼlum yuqori xavfli yoki illicit manbalar bilan aloqasini oʻlchashga urinadi. Address risk scoring esa bu signalni historical behavior va attribution maʼlumoti bilan kengaytirishi mumkin.
Ammo real-time ishlashning oʻzi hisoblash muammosini tugʻdiradi. Katta transaction graph-lar, graph neural network inference va DeFi semantic interpretation yuqori throughput tarmoqlarida sub-second compliance qaroriga aylantirilishi kerak.
Nega cross-chain tahlil hali ham qiyin?
Aktiv bir blockchain-dan boshqasiga bridge orqali oʻtganda, bir xil entity-ga tegishli fund-flow zanjirini saqlash qiyinlashadi. Wrapped assets, turli address formatlari, turli execution semantics va koʻplab bridge protocol attribution-ni parchalashi mumkin.
Manba bridge transaction monitoring, behavioral correlation, cross-chain address clustering va unified entity graph kabi usullar rivojlanayotganini, ammo comprehensive cross-chain coverage hali ham cheklanganini taʼkidlaydi.
DeFi semantic analysis
DeFi-da tranzaksiyani faqat “A manzildan B manzilga token yuborildi” shaklida izohlab boʻlmaydi. Bitta transaction ichida smart contract calls, swap, lending, liquidation, arbitrage, flash loan yoki yield strategy kabi yuqori darajadagi iqtisodiy harakatlar boʻlishi mumkin.
Semantic transaction understanding past darajadagi contract execution trace-larni inson tushunadigan faoliyatlarga aylantirishga urinadi. Manba language model va graph representation learning yondashuvlari bu sohada oʻrganilayotganini, ammo turli protocol-larga umumlashtirish va production integration hali ham cheklanganini bildiradi.
Akademiya va Sanoat Oʻrtasidagi Eng Katta Web3 RegTech Boʻshliqlari Nimalar?
Manba sakkizta asosiy uzilish nuqtasini aniqlaydi: akademik prototiplarning production readiness kamchiliklari, tartibga solish bilan moslik muammolari, real maʼlumot va ground-truth-ga kirish, adversarial robustness, hisoblash xarajati va foyda oʻrtasidagi nomuvofiqlik, standartlashtirish yetishmasligi, operatsion compliance workflow-lariga integratsiya yetarli emasligi va umumiy validation/benchmark infratuzilmasining yoʻqligi.
| Boʻshliq | Manba koʻrsatgan muammo |
|---|---|
| Technology readiness | Kichik benchmark-da ishlaydigan usul milliardlab tranzaksiyaning production tahliliga masshtablanmasligi mumkin; xatoga chidamlilik va operatsion ishonchlilik koʻp prototiplarda ikkinchi darajada qoladi. |
| Regulatory alignment | Texnik jihatdan kuchli usul regulyatorning izohlanish, accountability yoki shaxsni tekshirish boʻyicha kutishlariga mos kelmasligi mumkin. |
| Data availability | Illicit activity ground-truth yorliqlari, exchange attribution, dark-web intelligence va law-enforcement maʼlumotlari akademik tadqiqotchilar uchun cheklangan boʻlishi mumkin. |
| Adversarial robustness | Illicit aktorlar detection usullariga moslashib transaction structuring, address rotation va cross-chain migration-dan foydalanishi mumkin. |
| Cost–benefit | Tadqiqot accuracy-ni optimallashtirsa, production tizimi compute, latency va operatsion xarajatlarni ham qoplashi kerak. |
| Standardization | Custom API, maʼlumot formati va risk ballari tizimlararo interoperability-ni cheklaydi. |
| Operational workflow | Detection modeli alert ishlab chiqarishi mumkin, lekin investigation, case disposition va regulatory reporting jarayonlarini hal qilmasligi mumkin. |
| Validation / benchmarking | Turli dataset, label, metric va experimental protocol-lar usullarni toʻgʻridan-toʻgʻri taqqoslashni qiyinlashtiradi. |
Akademik tadqiqot mavzulari
| Tadqiqot mavzusi | Odatdagi usullar | Asosiy cheklov |
|---|---|---|
| Graph analysis & clustering | Heuristic clustering, graph statistics, GNN. | Label bias, cross-chain gaps va scalability. |
| Money laundering detection | Taint analysis, risk scoring, GNN, contrastive learning, attention. | Ground-truth tanqisligi va adversarial/temporal drift. |
| Phishing & fraud detection | Data augmentation, graph features, hybrid DL, unsupervised ML. | Noisy labels va cheklangan transferability. |
| Privacy protocol analysis | Heuristic/statistical deanonymization va behavioral detection. | Zaif ground truth va etik chegaralar. |
| DeFi & smart contract analysis | Semantic decoding, graph construction, empirical taxonomy. | Tez oʻzgaruvchi protocol-lar va semantic ambiguity. |
| Privacy-preserving compliance | ZK credentials, secure computation, intent privacy. | Proof latency/size, compute overhead va regulatory uncertainty. |
GNN murakkabroq boʻlgani uchun avtomatik ravishda yaxshiroqmi?
Manba bunday xulosa bermaydi. Akademik landscape boʻlimida ayrim benchmark-larda tree-based baseline-lar GNN natijalariga yaqinlasha olishi qayd etiladi. Bundan tashqari adversarial behavior vaqt oʻtishi bilan oʻzgargani sari temporal generalization zaiflashishi mumkinligi taʼkidlanadi. Shu sababli murakkabroq neural architecture-dan foydalanishning oʻzi production-ready AML ustunligini anglatmaydi.
Web3 RegTech-ning Doimiy Texnik Muammolari Nimalar?
Tadqiqot oltita persistent capability challenge-ni belgilaydi: zanjirlar oʻrtasida attribution-ni saqlash, murakkab DeFi faoliyatlarini semantik jihatdan tushunish, privacy protocol-larni tahlil qilish, yuqori tranzaksiya hajmida real-time masshtablanuvchanlik, doimiy yangilanib turishi kerak boʻlgan entity-attribution maʼlumotlar bazalari va yuqori false-positive yukini boshqarish.
| Doimiy muammo | Nega qiyin? |
|---|---|
| Cross-Chain Tracking | Bridge-lar, wrapped assets va turli ledger modellari yakka fund-flow kuzatuvini parchalab yuboradi. |
| DeFi Interaction Analysis | Multi-protocol composition, flash loan, MEV va intent-based execution oddiy transaction yorliqlaridan tashqariga chiqadi. |
| Privacy Protocol Analysis | Mixing services, privacy coins va confidential transactions on-chain tracing-ni ataylab qiyinlashtiradi. |
| Real-Time Scalability | Graph algorithms, ML inference va semantic analysis yuqori throughput sharoitida jiddiy compute yukini yaratishi mumkin. |
| Attribution Maintenance | Address-to-entity maʼlumotlar bazalari doimiy qoʻlda va intelligence asosida yangilanishni talab qilishi mumkin. |
| False Positive Management | Shubhali deb belgilangan koʻplab tranzaksiyalar tekshiruvdan keyin qonuniy chiqishi mumkin; umumiy performance standarti yoʻq. |
Nega privacy-preserving compliance ham istiqbolli, ham qiyin?
AML/CFT tizimi koʻpincha shaxs va tranzaksiya maʼlumotini ulashishni talab qilsa, foydalanuvchi privacy-si keraksiz maʼlumot oshkor etilishini cheklashni talab qiladi. Zero-knowledge proofs, verifiable credentials, secure multi-party computation va federated approaches ushbu ziddiyatni kamaytirishga urinadi.
| ZKP oilasi | Manba urgʻu bergan afzallik | Manba urgʻu bergan trade-off |
|---|---|---|
| SNARK / Groth16 / PLONK turlari | Succinct proof va tez verification. | Trusted setup talabi boʻlishi mumkin va prover overhead yuqori boʻlishi mumkin. |
| STARK | Trusted setup talab qilmaydi. | Kattaroq proof va yuqoriroq verification xarajati boʻlishi mumkin. |
| Bulletproof | Transparent setup va logarithmic proof size. | Verification sekinroq boʻlishi mumkin. |
Bu taqqoslashlar tadqiqotning oʻz ZKP benchmark tajribasi emas; manba tomonidan mavjud adabiyotlardan sintez qilingan texnik trade-off-lardir.
Kelajak tadqiqot yoʻnalishlari
| Tadqiqot yoʻnalishi | Maqsad qilingan boʻshliq |
|---|---|
| Verifiable Compliance Proofs | Nozik shaxsiy maʼlumotni toʻliq oshkor qilmasdan compliance shartlarini cryptographic tarzda tekshirish. |
| Semantic Transaction Understanding | Raw smart-contract call-larni iqtisodiy faoliyat va risk semantikasiga aylantirish. |
| Behavior-Based Risk Assessment | Yakka manzil qoidalari oʻrniga vaqt va graph xatti-harakatini baholash. |
| Privacy-Preserving Collaborative Analytics | VASP-lar oʻrtasida xom maʼlumot almashmasdan umumiy risk tahlilini qilish. |
| Intent-Aware Monitoring | Intent, solver routing va execution qatlamlarini alohida tushunish. |
| Cross-Chain Compliance Infrastructure | Zanjirlararo standartlashtirilgan attribution va maʼlumot modelini yaratish. |
| Standardized Evaluation & Benchmarking | Accuracy, false positive rate, latency va adversarial robustness kabi oʻlchovlarni umumiy benchmark-da baholash. |
“Know Your Intent” mavjud sanoat standartimi?
Yoʻq. Manba Know Your Intent yoki KYI iborasini kelajakka yoʻnaltirilgan akademik tushuncha sifatida muhokama qiladi va bu nomlanish hali industry-standard emasligini aniq aytadi. Intent-centric arxitekturalarda foydalanuvchi maqsadni ifodalasa, execution path-ni solver belgilashi mumkinligi sababli compliance javobgarligi foydalanuvchigami, solver-gami yoki ikkalasigami tegishli ekani yangi tadqiqot muammosiga aylanadi.
Tadqiqot bevosita qoʻllab-quvvatlaydigan xulosalar
| Qoʻllab-quvvatlangan xulosa | Dalil turi |
|---|---|
| Web3 RegTech anʼanaviy institution-centric compliance-dan farq qiladigan arxitektura muammolari sohasidir. | Adabiyot va texnologiya-ekotizim tizimlashtirilishi. |
| Transaction graph, real-time risk, smart-contract va cross-chain tahlillari Web3 muvofiqligining asosiy texnik tuzilmalariga aylangan. | 41 platforma + 28 prototip va adabiyot sintezi. |
| Centralized SaaS koʻrib chiqilgan tijorat namunasida ustun deployment modelidir. | 28/41, %68. |
| Privacy-preserving va decentralized compliance production adoption-i ancha cheklangan. | Platform capability va architecture tasnifi. |
| Akademik innovatsiya bilan production deployment oʻrtasida sakkizta asosiy boʻshliq mavjud. | Tizimli gap analysis. |
| Cross-chain, DeFi semantics, privacy, scalability, attribution maintenance va false positives doimiy muammolardir. | Adabiyot va platforma tahlili. |
Tadqiqot qoʻllab-quvvatlamaydigan xulosalar
| Qoʻllab-quvvatlanmagan umumlashtirish | Nega? |
|---|---|
| Koʻrib chiqilgan platforma foizlari butun global RegTech bozorining aniq bozor ulushidir. | Namuna purposive sampling bilan tuzilgan va exhaustive census emas. |
| Har bir vendor ommaga eʼlon qilgan xususiyat mustaqil sinov bilan tasdiqlangan. | Manba buni qilmaganini aniq koʻrsatadi. |
| GNN yoki AI asosidagi AML tizimi anʼanaviy modellardan har qanday holatda ustun. | Benchmark natijalari va temporal robustness adabiyotda farq qiladi. |
| Zero-knowledge compliance bugun keng miqyosli standart deployment-ga yetgan. | Manba adoption cheklanganini bildiradi. |
| KYI oʻrnatilgan FATF yoki sanoat standartidir. | Manba uni emerging academic concept sifatida taʼriflaydi. |
| Web3 RegTech jinoiy faoliyatlarni bartaraf eta oladi. | Tadqiqot detection/compliance texnologiyalarini tizimlashtiradi; bunday taʼsir tajribasini oʻtkazmaydi. |
Metodologik cheklovlar
Vendor Claim Verification: Capability baholarining muhim qismi vendor documentation va public claims-ga asoslanadi. Barcha xususiyatlar mustaqil texnik tekshiruvdan oʻtkazilmagan.
Selection Bias: Ingliz tilidagi hujjatlar va ommaga ochiq maʼlumot tanlanish ehtimolini oshirgan. Faqat enterprise contract-dan keyin hujjat beradigan yoki mahalliy bozorlarda ishlaydigan mahsulotlar yetarlicha ifodalanmagan boʻlishi mumkin.
Market Coverage: Bozor ulushi va adoption baholari industry reports va vendor disclosure-ga asoslanadi; global market census emas.
Generalizability: 41 ta platforma muhim namuna boʻlsa-da, barcha global RegTech yechimlarini qamrab olishi daʼvo qilinmaydi.
Categorical Boundaries: Ishlatilgan kategoriyalar tadqiqotchilarning analitik tizimlashtirishidir; emerging Web3 RegTech sohasida ularning barchasi uchun umumiy industry-standard taxonomy mavjud emas.
Temporal Constraint: Platformalar xususiyatlarini tez oʻzgartirgani sababli tadqiqot muayyan vaqt kesimining snapshot-idir.
Academic Coverage: IEEE Xplore, ACM Digital Library, arXiv va Google Scholar kabi yirik manbalar koʻrib chiqilgan boʻlsa-da, workshop, preprint va texnik hisobotlarga tarqalgan barcha ishlar toʻliq qamrab olingani kafolatlanmaydi.
Manba ichidagi vaqt tamgʻasi noaniqligi
Appendix-dagi Capability Assessment Methodology Table 4 uchun koʻrib chiqilgan vendor/API bayonlari “available as of December 2024” ekanini aytadi. Research Limitations esa maʼlumot yigʻish davrini “October–December 2025” deb beradi. Manba bu ikki vaqt tamgʻasi turli maʼlumot qatlamlariga tegishlimi yoki yozuv xatosimi, buni izohlamaydi. Shu sababli Verianla matni bu farqni saqlaydi va bitta sanani oʻylab topmaydi.
Manba va Usul Haqida Izoh
Asl sarlavha: SoK: Web3 RegTech for Cryptocurrency VASP AML/CFT Compliance
Mualliflar: Qian’ang Mao; Jiaxin Wang; Ya Liu; Li Zhu; Jiaman Chen; Jiaqi Yan.
Tashkilot: Nanjing University, Nanjing, China.
Manba turi: Systematization of Knowledge / texnologiya-ekotizim tahlili va tizimli adabiyot sintezi.
Yuklangan versiya: arXiv:2512.24888v1 [cs.CR].
arXiv sanasi: 31 Dekabr 2025.
arXiv doimiy DOI: 10.48550/arXiv.2512.24888.
Peer review holati: Hozirgi bibliografik tekshiruvda tadqiqot hanuz arXiv/CoRR preprint sifatida roʻyxatda; alohida peer-reviewed jurnal yoki konferensiya versiyasi tasdiqlanmagan.
Journal / publisher: Yuklangan tadqiqot uchun mustaqil peer-reviewed journal/publisher yozuvi tasdiqlanmagan.
Tijorat platformalari namunasi: 41 operatsion RegTech platformasi; 34 Web3-native, 7 traditional platform with blockchain capabilities.
Akademik namuna: 28 research prototype; manba tomonidan 2015–2025 systematic literature review orqali tanlangan.
Akademik qidiruv manbalari: IEEE Xplore, ACM Digital Library, arXiv va Google Scholar.
Tijorat baholash manbalari: Platform documentation, technical whitepapers, public capability descriptions, API specifications va vendor capability statements.
Platform sampling: Purposive sampling; tijorat deployment/bozor koʻrinuvchanligi, functional coverage, architectural diversity va established/new entrant vakilligi asos qilib olingan.
Capability kodlash: Full support, partial support va no support. Full support production-ready va publicly documented xususiyatni; partial support beta/limited/network-specific yoki announced capability-ni ifodalaydi.
Mustaqil tekshirish chegarasi: Vendor capability-larning barchasi mustaqil texnik sinovdan oʻtkazilmagan.
Moliyalashtirish: Taqdim etilgan PDF-da alohida funding statement aniqlanmagan.
Manfaatlar toʻqnashuvi: Taqdim etilgan PDF-da alohida conflict-of-interest declaration aniqlanmagan.
Maʼlumotlardan foydalanish: Alohida Data Availability Statement mavjud emas. Tadqiqotning asosiy “maʼlumoti” ommaga ochiq vendor documentation, platform capability records va akademik adabiyotlardan iborat.
Koddan foydalanish: Taqdim etilgan PDF-da ushbu SoK tahliliga tegishli tekshiriladigan public code repository koʻrsatilmagan.
Muallif hissalari: Alohida CRediT author-contribution statement aniqlanmagan.
Litsenziya: Yuklangan PDF-da ochiq Creative Commons yoki shunga oʻxshash qayta foydalanish litsenziyasi ishonchli tarzda tasdiqlanmagani sabab mualliflik huquqi/vizual qoʻllashda fail-closed yondashuvi ishlatilishi kerak.
Manba ichidagi metodologiya izohi: Capability assessment uchun “December 2024” va data collection uchun “October–December 2025” iboralari birga mavjud va manba ularni muvofiqlashtirmaydi.
Coverage % izohi: Table 4 foizlari manba qiymatlari sifatida saqlanishi kerak. Appendix-dagi izoh bilan koʻrinadigan category matrix orqali barcha foizlarning hisoblash denominatorini mustaqil ravishda qayta tiklab boʻlmagani sababli Verianla yangi ulush yaratmaydi.
Asosiy talqin chegarasi: Foizlar va platforma tasniflari koʻrib chiqilgan purposive sample xususiyatlaridir. Ular global Web3 RegTech bozorining aniq statistikasi yoki 2026 yil holatiga koʻra platformalarning joriy mahsulot xususiyatlari sifatida talqin qilinmasligi kerak.
Mualliflik huquqi/ifoda usuli: Manbadagi jadval va rasm kompozitsiyasi aynan qayta yaratilmagan. Verianla matni manbada keltirilgan taxonomy, platforma tasniflari, capability natijalari, akademik sintez, gap analysis, cheklovlar va kelajak tadqiqot yoʻnalishlarini mustaqil oʻquv Oʻzbekcha tuzilma ichida qayta tashkil qiladi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan