


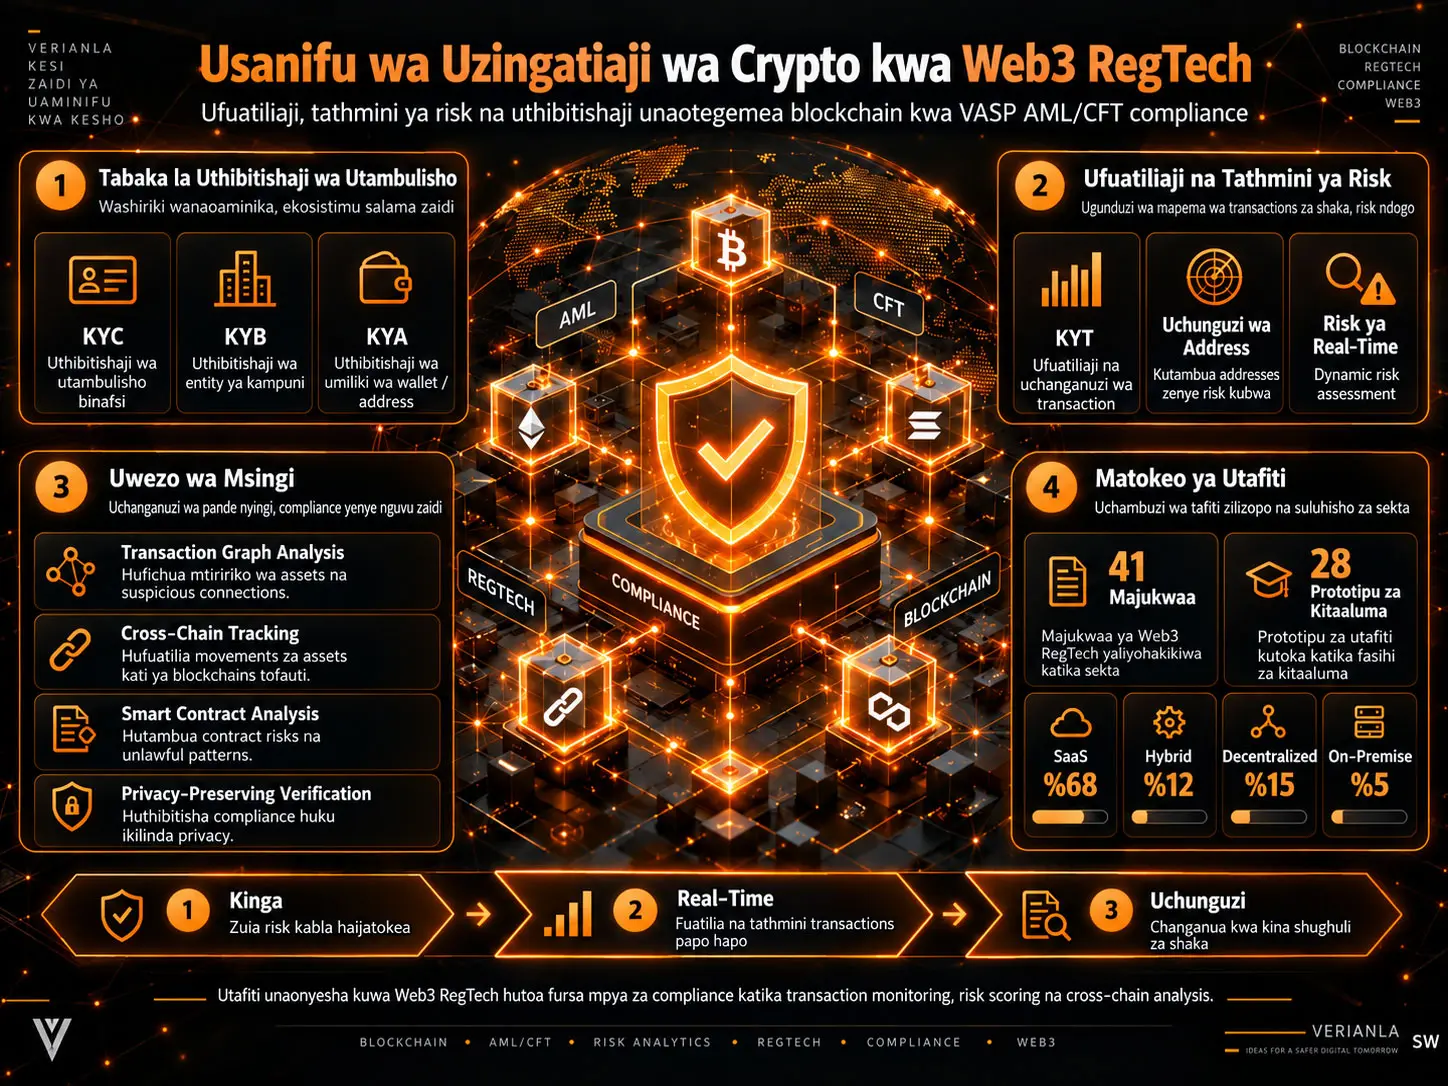
Web3 RegTech ni eneo la teknolojia za udhibiti linalotumia mbinu za blockchain-native kama data ya leja iliyosambazwa, uchanganuzi wa transaction graph, tathmini ya risk ya real-time, uhusishaji wa anwani, machine learning na uthibitishaji wa kikriptografia ili kutimiza wajibu wa regulatory compliance katika mazingira ya blockchain na Web3. Utafiti huu wa Systematization of Knowledge unaainisha ekosistimu ya Web3 RegTech hasa kwa kuzingatia wajibu wa Anti-Money Laundering na Counter-Financing of Terrorism (AML/CFT) wa mashirika ya Virtual Asset Service Provider (VASP). Utafiti unachunguza majukwaa 41 ya kibiashara ya RegTech yanayotumika kiutendaji na prototypes 28 za utafiti kutoka katika fasihi ya kitaaluma ya 2015–2025.
Utafiti unapendekeza miundo mitatu mikuu ya kimfumo. Wa kwanza ni regulatory paradigm evolution framework unaolinganisha udhibiti wa jadi wa kifedha, udhibiti wa VASP ulio kati na udhibiti wa Web3 uliogatuliwa katika vipimo kumi. Wa pili ni compliance mechanism taxonomy unaoainisha KYC, KYB, KYA, KYT na Address/Wallet Screening kama malengo tofauti ya uthibitishaji. Wa tatu ni RegTech lifecycle framework unaogawanya teknolojia za compliance katika hatua tatu za muda: kinga kabla ya transaction, udhibiti wa real-time wakati wa transaction na uchunguzi baada ya transaction.
Katika sampuli ya majukwaa iliyochunguzwa na chanzo, usanifu wa kati wa Software-as-a-Service ndio unaotawala kwa %68. Mifumo ya On-premise ni %5, hybrid architectures %12 na decentralized compliance protocol ni %15. Ingawa Transaction monitoring na risk scoring zimeenea, cross-chain tracking, privacy-preserving verification, intent recognition na solver-level monitoring zinaonyesha ukomavu mdogo zaidi.
Hitimisho kuu la utafiti ni kwamba Web3 RegTech si tu toleo la RegTech ya jadi lililoongezewa data ya blockchain. Muundo wa Public ledger unatoa uwezekano tofauti wa uchanganuzi katika mtandao mzima, kama transaction graph analysis, multi-hop fund tracing, cross-chain attribution, smart contract semantic analysis na cryptographic compliance proof. Kwa upande mwingine, ugatuaji huo huo, self-custody, DeFi, privacy protocols na blockchain protocols zinazobadilika kila mara huunda maeneo mapya yasiyoonekana kwa zana zilizopo za ufuatiliaji wa AML/CFT.
Matokeo hayapaswi kusomwa kama sensa kamili ya soko la kimataifa la RegTech. Uteuzi wa majukwaa ya kibiashara unategemea purposive sampling; si vendor capability zote zimefanyiwa majaribio huru ya kiufundi; majukwaa yenye nyaraka imara za Kiingereza na zilizo wazi kwa umma yamekuwa rahisi zaidi kuingia katika sampuli. Kwa hiyo asilimia zinaeleza sampuli iliyochunguzwa na waandishi, si market share sahihi ya ekosistimu nzima ya kimataifa ya Web3 compliance.
Web3 RegTech ni Nini na Kwa Nini ni Tofauti na RegTech ya Jadi?
Tofauti na mbinu ya kawaida ya RegTech inayofuatilia hifadhidata zilizofungwa za wateja na transactions ndani ya taasisi za fedha za kati, Web3 RegTech ni mbinu ya teknolojia ya udhibiti ya blockchain-native inayotumia historia ya transactions ya public blockchain katika kiwango cha mtandao, pseudonymous addresses, mwingiliano wa smart contract na cross-chain movements kwa compliance analysis.
Tatizo la msingi: miundombinu ya kifedha iliyo wazi lakini pseudonymous
Kwa mtazamo wa kwanza, Public blockchain ni wazi sana. Transactions zinaonekana kwa kudumu kwenye mtandao na historia ya chain inaweza kuchunguzwa kwa kujitegemea. Hata hivyo, address inayoonekana kwenye chain si sawa moja kwa moja na mtu au taasisi katika ulimwengu halisi. Kwa hiyo blockchain huzalisha wakati mmoja transaction visibility ya kiwango cha juu sana na kutokuwa na uhakika wa utambulisho.
Mifumo ya jadi ya AML/CFT ya kifedha kwa kiasi kikubwa inahusisha taasisi kama kitovu. Benki au mpatanishi mwingine wa kifedha anajua utambulisho wa mteja, hukagua hifadhidata yake, hufuatilia transactions za mteja na anaweza kuzuia akaunti inapohitajika. Katika Web3, miundo kama self-custody wallet, DeFi protocol, DAO, cross-chain bridge na permissionless smart contract huruhusu transaction kuvuka mipaka ya taasisi.
Kwa sababu ya tofauti hii, suala la compliance halikomei tu kwenye swali “Mtumiaji ni nani?” Mfumo wa Web3 compliance lazima pia uelewe mahusiano yafuatayo: ni addresses zipi zinazoweza kuhusishwa na entity ileile, fedha zimesafiri kwa hop ngapi, attribution imehifadhiwa au la asset ilipohamia chain nyingine, transaction ni DEX swap au sehemu ya flash-loan chain, smart contract iliyotumiwa ni ya protocol gani, na on-chain movement inayoonekana inaonyesha uamuzi wa moja kwa moja wa mtumiaji au routing decision ya solver?
Maswali matatu ya utafiti
| Swali la utafiti | Tatizo la kisayansi lililochunguzwa |
|---|---|
| RQ1 | Ni tofauti zipi kuu za usanifu kati ya Web3 RegTech na RegTech ya jadi, na mifumo ya blockchain-native hutoa uwezo gani mpya wa kiufundi kwa VASP AML/CFT compliance? |
| RQ2 | Hali ya sasa ya ekosistimu ya kibiashara ya Web3 RegTech na ya utafiti wa kitaaluma ikoje; mbinu gani za kiufundi zinatumika na ni mapengo gani yaliyopo kati ya academic innovation na mahitaji halisi ya VASP? |
| RQ3 | Kwa kuzingatia tofauti za usanifu na mapengo ya ekosistimu yaliyobainishwa, ni mwelekeo gani wa utafiti na kanuni zipi za utekelezaji wa usanifu zinazojitokeza kwa maendeleo ya Web3 RegTech? |
Paradigms tatu za udhibiti
| Kipimo | Udhibiti wa jadi | Udhibiti wa VASP wa kati | Udhibiti wa Web3 uliogatuliwa |
|---|---|---|---|
| Usanifu wa data | Hifadhidata za kati zinazomilikiwa na taasisi. | Hifadhidata za VASP za kati na reporting ya kuvuka mipaka. | Distributed public ledger yenye usomaji wa umma. |
| Kuonekana kwa transaction | Kumewekewa kikomo na mahusiano ya mteja wa taasisi moja. | VASP customer base na Travel Rule data exchange. | Kuonekana kwa addresses na transactions katika kiwango cha mtandao. |
| Msingi wa utambulisho | Nyaraka zinazotolewa na serikali. | Uthibitishaji wa kidijitali unaotegemea nyaraka. | Cryptographic identifiers na optional verifiable credentials. |
| Modeli ya uthibitishaji | Uaminifu katika institutional controls na audit. | Michakato ya VASP compliance na regulator oversight. | Katika hali fulani, uthibitishaji unaotegemea cryptographic proof. |
| Jukumu la mpatanishi | Ni la lazima. | Una jukumu la msingi katika Fiat–crypto gateway. | Katika muktadha wa DeFi na self-custody unaweza kupungua au kutoweka kabisa. |
| Mbinu ya ufuatiliaji | Rule-based monitoring ndani ya institutional silo. | Rule-based na behavioral analytics. | Graph-based behavioral analytics katika kiwango cha mtandao. |
| Tathmini ya risk | Wasifu wa mteja, transaction pattern, jurisdiction. | Tathmini iliyopanuliwa kwa on-chain history na blockchain forensics. | Ishara za vipimo vingi kama Address clustering, taint, protocol risk na network structure. |
| Enforcement | Kufungia akaunti, kuzuia transaction, adhabu za leseni. | Kwa kuongeza, address blacklisting. | Smart contract au protocol-level restrictions; retroactive control inaweza kuwa na mipaka zaidi. |
| Utata wa kuvuka mipaka | Juu. | Juu sana kutokana na pseudonymity na transfer ya haraka. | Changamano zaidi kutokana na permissionless global access na regulatory arbitrage. |
| Mvutano wa Privacy–compliance | Unaweza kudhibitiwa ndani ya sheria za data protection. | Unaonekana wazi kati ya transaction transparency na privacy rights. | Unaweza kuwa mvutano wa msingi wa design kutokana na kudumu kwa public ledger. |
Usanifu wa tabaka mbili wa Kielelezo 1
| Tabaka la juu | Utaratibu wa chini | Kinachothibitishwa | Mbinu za mfano |
|---|---|---|---|
| Identity Verification Layer | KYC | Utambulisho wa mteja binafsi | Document verification, biometrics, sanctions/PEP screening. |
| KYB | Entity ya kampuni na muundo wa beneficial owner | Company registry, UBO verification, sanctions na adverse-media checks. | |
| KYA | Kuunganisha blockchain address maalum na mtu au entity inayojulikana | Cryptographic signature, wallet ownership proof, attestation, verifiable credentials. | |
| Monitoring & Risk Assessment Layer | KYT | Transaction binafsi na transaction pattern | Real-time risk scoring, taint analysis, anomaly detection, counterparty analysis. |
| Address / Wallet Screening | Wasifu wa risk uliounganishwa katika kiwango cha address | Transaction history, exposure, mahusiano ya illicit-cluster na entity risk lists. |
Mbinu Tano za “Know Your” katika Web3 Compliance Zinathibitisha Nini?
Wakati KYC na KYB zinathibitisha mtu au shirika katika ulimwengu halisi, KYA hujaribu kuunganisha utambulisho uliothibitishwa na blockchain address maalum, KYT hutathmini risk ya transaction binafsi, na Address/Wallet Screening hujaribu kuunda wasifu mpana wa risk kutoka katika tabia ya kihistoria ya address na mahusiano yake ya mtandao.
KYC — Know Your Customer
KYC huthibitisha utambulisho wa mtu binafsi au entity ya kisheria katika ulimwengu halisi. Nyaraka za utambulisho zinazotolewa na serikali, biometric verification, nyaraka za anwani, sanctions lists na Politically Exposed Person checks ni vipengele vya msingi. Web3 haiondoi utaratibu huu; hata hivyo, mbinu kama decentralized identity na verifiable credential zinachunguza uwezekano wa kuthibitisha sifa za utambulisho uliothibitishwa bila kushiriki tena hati ileile kila mara.
KYB — Know Your Business
KYB inalenga kuthibitisha muundo wa kisheria na umiliki wa kampuni, shirika na miundo mingine ya kibiashara. Kutambua Ultimate Beneficial Owner ni moja ya matatizo ya msingi katika tabaka hili. Kwa kuwa DAO zinaweza kutokuwa na muundo wa kawaida wa kampuni, kutumia KYB katika Web3 ni changamoto maalum.
KYA — Know Your Address
Lengo la KYA si kuichukulia blockchain address yenyewe kama “utambulisho”, bali kujenga uhusiano kwamba address fulani inadhibitiwa na mtu au entity iliyothibitishwa. Cryptographic signature, wallet ownership proof, attestation na verifiable credential zinaweza kutumiwa kwa kusudi hili.
KYT — Know Your Transaction
KYT ni transaction-level risk assessment. Counterparty risk, kiasi cha transaction, anomaly dhidi ya tabia ya mteja, smart contract/protocol exposure na address attribution data vinaweza kuunganishwa. Kadiri DeFi transactions zinavyokuwa changamano, kuona raw contract call data pekee hakutoshi; ni lazima transaction semantics zieleweke.
Address / Wallet Screening
Address screening huenda zaidi ya transaction binafsi kwa kugeuza historical transactions za address, direct au indirect exposure yake kwa illicit clusters zinazojulikana, matokeo ya taint propagation, entity attribution data na behavior patterns kuwa wasifu uliounganishwa wa risk.
KYA na Address Screening si kitu kilekile
KYA hujaribu kuthibitisha ownership au custody relationship. Address Screening hutathmini risk level ya address. Kujua nani anayedhibiti address na kujua ni transaction graph zipi za high-risk ambazo address hiyo imewahi kuhusishwa nazo ni matatizo mawili tofauti ya compliance.
Web3 RegTech Lifecycle Ina Hatua Gani Tatu?
Chanzo kinaainisha interventions za RegTech katika hatua tatu za muda: Ex-Ante controls zinazopunguza risk kabla ya transaction, In-Medias-Res controls zinazotathmini risk ya real-time wakati transaction inafanyika, na Ex-Post analyses zinazochunguza activities zilizokamilika.
| Hatua | Lengo kuu | Teknolojia za msingi | Mifano mahususi ya Web3 |
|---|---|---|---|
| Ex-Ante — Kinga | Identity verification, onboarding risk profile, access na policy control. | KYC/KYB automation, biometric verification, sanctions screening, risk-based onboarding. | DID/VC, on-chain attestation, permissioned DeFi pool, smart contract whitelisting. |
| In-Medias-Res — Real-time | Transaction na counterparty screening, Travel Rule, threshold enforcement. | Real-time AML screening, wallet risk scoring, automated Travel Rule, dynamic risk thresholds. | KYT APIs, on-chain risk oracle, mempool screening, bridge monitoring, solver compliance verification. |
| Ex-Post — Uchunguzi | Forensics, suspicious activity detection, reporting na audit trail. | Transaction graph analysis, pattern recognition, behavioral profiling, case management. | Address clustering, cross-chain fund tracing, DeFi interaction analysis, mixer/privacy protocol investigation. |
Miundo minne mikuu ya deployment
| Usanifu | Idadi katika sampuli ya chanzo | Uwiano | Sifa kuu |
|---|---|---|---|
| Centralized SaaS | 28 / 41 | %68 | Cloud/API based; ni scalable na rahisi kiutendaji, lakini kushiriki compliance data na third-party provider kunaweza kuleta tatizo la privacy na trust. |
| On-Premise | 2 / 41 | %5 | Huweka sensitive data ndani ya taasisi; huhitaji mzigo mkubwa wa operations na infrastructure. |
| Hybrid | 5 / 41 | %12 | Huunganisha on-chain indexing na off-chain analytics pamoja na proprietary intelligence. |
| Decentralized Protocol | 6 / 41 | %15 | Inalingana moja kwa moja zaidi na kanuni za Web3; ina changamoto za accountability, throughput, user experience na sustainable business model. |
Maeneo matano makuu ya kiutendaji
| Eneo | Kazi kuu |
|---|---|
| Transaction Monitoring | Kufuatilia kwa mfululizo au real-time blockchain transactions zinazoshukiwa, zisizo za kawaida au policy-violating. |
| Risk Scoring | Kuunda quantitative risk indicators kwa address, transaction, entity au protocol. |
| On-Chain Protocol Forensics | Kufanya fund flow tracing, address clustering, entity attribution na cross-chain investigation. |
| Compliance Automation | Kuautomate Travel Rule, suspicious activity reporting, case management na audit workflow processes. |
| Privacy-Preserving Verification | Kuthibitisha compliance information inayohitajika bila kufichua sensitive personal data yote. |
Mbinu na Matokeo ya Utafiti
Sampuli na uteuzi wa vyanzo
Utafiti haukutumia random au probabilistic sampling kwa majukwaa ya kibiashara. Majukwaa yalichaguliwa kwa purposive sampling. Vigezo vinne vya uteuzi vya chanzo vinafafanuliwa kuwa documented deployment au clear market presence katika commercial VASP environment, uwakilishi wa functional categories kama transaction monitoring/risk scoring/forensics/Travel Rule/privacy, SaaS/on-premise/hybrid/decentralized architectural diversity, na uwakilishi wa established players pamoja na post-2020 new entrants.
Utafutaji wa academic research ulifanywa kwenye IEEE Xplore, ACM Digital Library, arXiv na Google Scholar kwa kutumia mchanganyiko wa queries zinazohusiana na blockchain technology, compliance mechanisms na analytical techniques. Inclusion criterion ni peer-reviewed publication au verified prototype implementation.
Majukwaa 41 yanagawanywaje?
| Kundi la majukwaa | Idadi | Mifano iliyotajwa katika chanzo |
|---|---|---|
| Comprehensive General-Purpose | 11 | Chainalysis, Elliptic, CipherTrace, TRM Labs, Merkle Science, Scorechain, Coinfirm, Crystal Intelligence, Solidus Labs, BIG na Chainalysis KYT. |
| DeFi-Specialized | 8 | Forta Network, Lossless Protocol, Hypernative, Dedaub, Chaos Labs, Gauntlet, Nansen na Arkham. |
| Cross-Chain / Compliance Infrastructure | 12 | AnChain.AI, Bitquery, Covalent, Elementus, Bison Trails, Notabene, Sygna Bridge, TRISA, 21 Analytics, Shyft Network, TransactID na CipherBlade. |
| Privacy-Preserving | 3 | Privado ID, Polygon ID na KILT Protocol. |
| Traditional Platforms with Web3 Capabilities | 7 | ComplyAdvantage, Refinitiv World-Check, LexisNexis Bridger XG, NICE Actimize, Fenergo, AMLBot na ComplyAdvantage Crypto. |
Katalogi hii si endorsement wala uthibitisho wa product features za leo. Ni research inventory ya tarehe maalum iliyoundwa na utafiti chanzo.
Capability matrix inaonyesha maeneo gani yaliyo komavu zaidi?
| Capability | Coverage % iliyoripotiwa katika chanzo | Maoni ya jumla |
|---|---|---|
| Transaction Monitoring | %83 | Moja ya uwezo wa msingi ulioenea zaidi. |
| Real-Time Risk Scoring | %75 | Hitaji la production lililoenea. |
| API Integration | %75 | Coverage imara kwa operational integration. |
| ML/DL Techniques | %67 | Machine learning inatumika kwa kiwango kikubwa. |
| Behavioral Analytics | %67 | Inaonyesha kuhamia zaidi ya rule-based controls pekee. |
| Address Attribution | %58 | Uwezo muhimu lakini usio universal kwa entity intelligence. |
| Multi-Hop Tracing | %58 | Muhimu katika forensic fund-flow analysis. |
| Mixer Detection | %58 | Imeenea katika obfuscation analysis lakini haina coverage kamili. |
| Cross-Chain Tracking | %31 | Moja ya technical gaps muhimu zilizobainishwa na chanzo. |
| Travel Rule Support | %33 | Protocol fragmentation inaendelea. |
| Zero-Knowledge Proofs | %17 | Ahadi ya kiufundi ni kubwa, production adoption ni ndogo. |
| Intent Recognition | %17 | Eneo jipya linalokua la utafiti. |
| Solver Monitoring | %8 | Moja ya capabilities zenye coverage ya chini zaidi katika matrix iliyochunguzwa. |
Asilimia hizi zimehamishwa moja kwa moja kutoka Table 4 ya chanzo. Appendix inaeleza kuwa ni coverage measure ya categories zenye “at least partial support”. Hata hivyo, kwa kuwa denominator logic haikuweza kujengwa upya kikamilifu kutoka kwenye category matrix inayoonekana, Verianla haihesabu upya values hizi.
Kwa nini transaction graph analysis ni uwezo mkubwa mahususi wa Web3?
Katika taasisi ya jadi ya kifedha, transaction visibility inategemea mahusiano ya wateja wa taasisi yenyewe. Kwenye Public blockchain, analyst anaweza kujenga graph kutoka transaction history yote ya chain. Katika graph hii, addresses zinaweza kuchukuliwa kama node na transfers kama edge.
Multi-hop tracing hufuatilia asset kupitia addresses nyingi za kati. Address clustering hujaribu kupanga pamoja addresses zinazoweza kuwa chini ya common control kwa heuristic au machine-learning methods. Entity attribution hujaribu kuoanisha clusters hizi na exchange, mixer, protocol, organization au taarifa nyingine za entity zinazojulikana.
Muundo huu hutoa faida muhimu lakini hautoi guarantee ya utambulisho sahihi. Address clustering na attribution data zinaweza kutegemea heuristic, disclosure, investigation au proprietary intelligence.
Real-time risk assessment
Kwa kuwa blockchain transactions zinaweza kuonekana kwenye mempool kabla ya block inclusion katika baadhi ya networks, risk assessment inaweza kuanza kabla ya confirmation. Taint analysis hujaribu kupima uhusiano wa transaction inputs na sources zinazojulikana kuwa high-risk au illicit. Address risk scoring inaweza kupanua signal hii kwa historical behavior na attribution information.
Hata hivyo, real-time yenyewe inaleta computational problem. Transaction graphs kubwa, graph neural network inference na DeFi semantic interpretation lazima zibadilishwe kuwa sub-second compliance decision katika high-throughput networks.
Kwa nini cross-chain analysis bado ni ngumu?
Asset inapovuka kutoka blockchain moja kwenda nyingine kupitia bridge, inakuwa vigumu kuhifadhi fund-flow chain ya entity ileile. Wrapped assets, address formats tofauti, execution semantics tofauti na bridge protocols nyingi zinaweza kugawanya attribution.
Chanzo kinaeleza kuwa mbinu kama bridge transaction monitoring, behavioral correlation, cross-chain address clustering na unified entity graph zinaendelea, lakini comprehensive cross-chain coverage bado ni limited.
DeFi semantic analysis
Katika DeFi, transaction haiwezi kufasiriwa tu kama “token ilitumwa kutoka address A kwenda address B”. Transaction moja inaweza kuwa na higher-level economic actions kama smart contract calls, swap, lending, liquidation, arbitrage, flash loan au yield strategy.
Semantic transaction understanding hujaribu kugeuza low-level contract execution traces kuwa shughuli zinazoeleweka na binadamu. Chanzo kinaeleza kuwa language model na graph representation learning approaches zinachunguzwa katika eneo hili, lakini generalization kwa protocols tofauti na production integration bado ni limited.
Mapengo Makubwa Zaidi ya Web3 RegTech Kati ya Akademia na Sekta ni Yapi?
Chanzo kinabainisha disconnects nane kuu: upungufu wa production readiness wa academic prototypes, regulatory alignment problems, access to real data na ground-truth, adversarial robustness, mismatch kati ya computational cost na benefit, ukosefu wa standardization, integration duni katika operational compliance workflows na kutokuwepo kwa common validation/benchmark infrastructure.
| Pengo | Tatizo lililoonyeshwa na chanzo |
|---|---|
| Technology readiness | Mbinu inayofanya kazi kwenye benchmark ndogo inaweza kushindwa kuscale kwa production analysis ya billions of transactions; fault tolerance na operational reliability hubaki secondary katika prototypes nyingi. |
| Regulatory alignment | Mbinu yenye nguvu kiufundi inaweza kutolingana na matarajio ya regulator kuhusu explainability, accountability au identity verification. |
| Data availability | Illicit activity ground-truth labels, exchange attribution, dark-web intelligence na law-enforcement data zinaweza kuwa limited kwa academic researchers. |
| Adversarial robustness | Illicit actors wanaweza kuadapt kwa detection methods kwa kutumia transaction structuring, address rotation na cross-chain migration. |
| Cost–benefit | Wakati research inaoptimize accuracy, production system lazima pia ibebe compute, latency na operational cost. |
| Standardization | Custom API, data formats na risk scores hupunguza interoperability kati ya systems. |
| Operational workflow | Detection model inaweza kutoa alert lakini isiweze kutatua investigation, case disposition na regulatory reporting processes. |
| Validation / benchmarking | Dataset, label, metric na experimental protocol tofauti hufanya direct comparison ya methods kuwa ngumu. |
Mada za utafiti wa kitaaluma
| Mada ya utafiti | Mbinu za kawaida | Kizuizi kikuu |
|---|---|---|
| Graph analysis & clustering | Heuristic clustering, graph statistics, GNN. | Label bias, cross-chain gaps na scalability. |
| Money laundering detection | Taint analysis, risk scoring, GNN, contrastive learning, attention. | Uhaba wa ground-truth na adversarial/temporal drift. |
| Phishing & fraud detection | Data augmentation, graph features, hybrid DL, unsupervised ML. | Noisy labels na limited transferability. |
| Privacy protocol analysis | Heuristic/statistical deanonymization na behavioral detection. | Weak ground truth na ethical boundaries. |
| DeFi & smart contract analysis | Semantic decoding, graph construction, empirical taxonomy. | Protocols zinazobadilika haraka na semantic ambiguity. |
| Privacy-preserving compliance | ZK credentials, secure computation, intent privacy. | Proof latency/size, compute overhead na regulatory uncertainty. |
Je, GNN ni bora kiotomatiki kwa sababu ni changamano zaidi?
Chanzo hakitoi hitimisho hilo. Katika academic landscape, imeelezwa kuwa kwenye benchmarks fulani tree-based baselines zinaweza kukaribia GNN results. Pia inasisitizwa kuwa temporal generalization inaweza kudhoofika adversarial behavior inapobadilika kwa muda. Kwa hiyo kutumia neural architecture changamano zaidi pekee hakumaanishi production-ready AML superiority.
Changamoto za Kudumu za Kiufundi za Web3 RegTech ni Zipi?
Utafiti unafafanua persistent capability challenges sita: kuhifadhi attribution across chains, kuelewa semantically shughuli changamano za DeFi, kuchanganua privacy protocols, real-time scalability kwa transaction volume kubwa, entity-attribution databases zinazohitaji kusasishwa kila mara, na kudhibiti high false-positive burden.
| Changamoto ya kudumu | Kwa nini ni ngumu? |
|---|---|
| Cross-Chain Tracking | Bridges, wrapped assets na ledger models tofauti hugawanya single fund-flow tracking. |
| DeFi Interaction Analysis | Multi-protocol composition, flash loan, MEV na intent-based execution huenda zaidi ya simple transaction labels. |
| Privacy Protocol Analysis | Mixing services, privacy coins na confidential transactions hufanya on-chain tracing kuwa ngumu kwa makusudi. |
| Real-Time Scalability | Graph algorithms, ML inference na semantic analysis zinaweza kuunda compute load kubwa chini ya high throughput. |
| Attribution Maintenance | Address-to-entity databases zinaweza kuhitaji continuous manual na intelligence-based updating. |
| False Positive Management | Transactions nyingi zilizowekwa suspicious zinaweza kuwa legitimate baada ya investigation; hakuna common performance standard. |
Kwa nini privacy-preserving compliance ina matumaini lakini pia ni ngumu?
Wakati mfumo wa AML/CFT mara nyingi unahitaji kushiriki identity na transaction information, user privacy inahitaji kupunguza unnecessary data disclosure. Zero-knowledge proofs, verifiable credentials, secure multi-party computation na federated approaches zinajaribu kupunguza mvutano huu.
| Familia ya ZKP | Faida inayosisitizwa na chanzo | Trade-off inayosisitizwa na chanzo |
|---|---|---|
| SNARK / Groth16 / PLONK types | Succinct proof na fast verification. | Trusted setup inaweza kuhitajika na prover overhead inaweza kuwa juu. |
| STARK | Haihitaji trusted setup. | Proof kubwa zaidi na verification cost ya juu inaweza kutokea. |
| Bulletproof | Transparent setup na logarithmic proof size. | Verification inaweza kuwa polepole zaidi. |
Ulinganisho huu si ZKP benchmark experiment ya utafiti wenyewe; ni technical trade-offs zilizosanifiwa na chanzo kutoka existing literature.
Mielekeo ya utafiti wa baadaye
| Mwelekeo wa utafiti | Pengo linalolengwa |
|---|---|
| Verifiable Compliance Proofs | Kuthibitisha cryptographically masharti ya compliance bila kufichua sensitive identity data yote. |
| Semantic Transaction Understanding | Kugeuza Raw smart-contract calls kuwa economic activity na risk semantics. |
| Behavior-Based Risk Assessment | Kutathmini temporal na graph behavior badala ya single-address rules. |
| Privacy-Preserving Collaborative Analytics | Kufanya joint risk analysis kati ya VASP bila kushiriki raw data. |
| Intent-Aware Monitoring | Kuelewa intent, solver routing na execution layers kando kando. |
| Cross-Chain Compliance Infrastructure | Kuunda standardized cross-chain attribution na data model. |
| Standardized Evaluation & Benchmarking | Kutathmini measures kama accuracy, false positive rate, latency na adversarial robustness kwenye common benchmark. |
Je, “Know Your Intent” ni industry standard iliyopo?
Hapana. Chanzo kinajadili Know Your Intent au KYI kama emerging academic concept inayolenga siku zijazo na kinaeleza wazi kwamba jina hili bado si industry-standard. Katika intent-centric architectures, mtumiaji anaweza kueleza lengo huku solver akiamua execution path; hivyo swali la kama compliance responsibility ni la mtumiaji, solver au wote wawili linakuwa tatizo jipya la utafiti.
Hitimisho zinazoungwa mkono moja kwa moja na utafiti
| Hitimisho linaloungwa mkono | Aina ya ushahidi |
|---|---|
| Web3 RegTech ni architectural problem domain tofauti na traditional institution-centric compliance. | Literature na technology-ecosystem systematization. |
| Transaction graph, real-time risk, smart-contract na cross-chain analysis zimekuwa technical structures za msingi za Web3 compliance. | 41 platforms + 28 prototypes na literature synthesis. |
| Centralized SaaS ni deployment model inayotawala katika commercial sample iliyochunguzwa. | 28/41, %68. |
| Privacy-preserving na decentralized compliance zina production adoption yenye mipaka zaidi. | Platform capability na architecture classification. |
| Kuna mapengo nane makuu kati ya academic innovation na production deployment. | Systematic gap analysis. |
| Cross-chain, DeFi semantics, privacy, scalability, attribution maintenance na false positives ni persistent problems. | Literature na platform analysis. |
Hitimisho ambazo utafiti hauungi mkono
| Generalization isiyoungwa mkono | Kwa nini? |
|---|---|
| Asilimia za majukwaa yaliyokaguliwa ni exact market shares za global RegTech market yote. | Sampuli imeundwa kwa purposive sampling na si exhaustive census. |
| Kila feature inayotangazwa hadharani na vendor imethibitishwa kwa independent test. | Chanzo kinaeleza wazi kwamba hakikufanya hivyo. |
| GNN au AI-based AML system ni bora kuliko traditional models katika kila hali. | Benchmark results na temporal robustness hutofautiana katika literature. |
| Zero-knowledge compliance imefikia wide-scale standard deployment leo. | Chanzo kinaeleza kuwa adoption ni limited. |
| KYI ni FATF au industry standard iliyokita mizizi. | Chanzo kinaielezea kama emerging academic concept. |
| Web3 RegTech inaweza kuondoa criminal activity. | Utafiti unasystematize detection/compliance technologies; haufanyi effect experiment ya aina hiyo. |
Mapungufu ya kimethodolojia
Vendor Claim Verification: Sehemu muhimu ya capability assessments inategemea vendor documentation na public claims. Si features zote zimefanyiwa independent technical verification.
Selection Bias: English documentation na public information vimeongeza uwezekano wa kuchaguliwa. Bidhaa zinazotoa documentation baada ya enterprise contract pekee au zinazofanya kazi katika local markets zinaweza kuwa underrepresented.
Market Coverage: Market share na adoption assessments zinategemea industry reports na vendor disclosure; si global market census.
Generalizability: Ingawa 41 platforms ni sample muhimu, haidaiwi kwamba zinajumuisha global RegTech solutions zote.
Categorical Boundaries: Categories zilizotumika ni analytical systematization ya watafiti; hakuna common industry-standard taxonomy kwa categories zote katika emerging Web3 RegTech field.
Temporal Constraint: Kwa kuwa platforms hubadilisha features haraka, utafiti ni snapshot ya time period fulani.
Academic Coverage: Ingawa major sources kama IEEE Xplore, ACM Digital Library, arXiv na Google Scholar zilitafutwa, hakuna guarantee kwamba studies zote zilizosambazwa kwenye workshop, preprint na technical reports zilikamatwa kikamilifu.
Kutokuwa na uhakika wa timestamp ndani ya chanzo
Capability Assessment Methodology katika Appendix inasema vendor/API descriptions zilizochunguzwa kwa Table 4 zilikuwa “available as of December 2024”. Research Limitations inaweka data collection period kama “October–December 2025”. Chanzo hakielezi kama timestamps hizi mbili ni za data layers tofauti au kama kuna writing error. Kwa hiyo maandishi ya Verianla yanahifadhi tofauti hii na hayaumbi tarehe moja.
Maelezo ya Chanzo na Mbinu
Kichwa asilia: SoK: Web3 RegTech for Cryptocurrency VASP AML/CFT Compliance
Waandishi: Qian’ang Mao; Jiaxin Wang; Ya Liu; Li Zhu; Jiaman Chen; Jiaqi Yan.
Taasisi: Nanjing University, Nanjing, China.
Aina ya chanzo: Systematization of Knowledge / technology-ecosystem analysis na systematic literature synthesis.
Toleo lililopakiwa: arXiv:2512.24888v1 [cs.CR].
Tarehe ya arXiv: 31 Desemba 2025.
DOI ya kudumu ya arXiv: 10.48550/arXiv.2512.24888.
Hali ya peer review: Katika current bibliographic check, utafiti bado umeorodheshwa kama arXiv/CoRR preprint; separate peer-reviewed journal au conference version haijathibitishwa.
Journal / publisher: Independent peer-reviewed journal/publisher record haijathibitishwa kwa utafiti uliopakiwa.
Sampuli ya majukwaa ya kibiashara: 41 operational RegTech platforms; 34 Web3-native, 7 traditional platform with blockchain capabilities.
Sampuli ya kitaaluma: 28 research prototype; zimechaguliwa na chanzo kupitia 2015–2025 systematic literature review.
Vyanzo vya utafutaji wa kitaaluma: IEEE Xplore, ACM Digital Library, arXiv na Google Scholar.
Vyanzo vya tathmini ya kibiashara: Platform documentation, technical whitepapers, public capability descriptions, API specifications na vendor capability statements.
Platform sampling: Purposive sampling; commercial deployment/market visibility, functional coverage, architectural diversity na established/new entrant representation vilitumika kama msingi.
Capability coding: Full support, partial support na no support. Full support inawakilisha production-ready na publicly documented feature; partial support inawakilisha beta/limited/network-specific au announced capability.
Kikomo cha independent verification: Si vendor capability zote zimefanyiwa independent technical testing.
Ufadhili: Hakuna separate funding statement iliyogunduliwa katika PDF iliyotolewa.
Mgongano wa maslahi: Hakuna separate conflict-of-interest declaration iliyogunduliwa katika PDF iliyotolewa.
Upatikanaji wa data: Hakuna separate Data Availability Statement. “Data” kuu ya utafiti inajumuisha public vendor documentation, platform capability records na academic literature.
Upatikanaji wa code: Hakuna verified public code repository ya SoK analysis hii iliyotajwa katika PDF iliyotolewa.
Michango ya waandishi: Hakuna separate CRediT author-contribution statement iliyogunduliwa.
Leseni: Kwa kuwa open Creative Commons au similar reuse license haijathibitishwa kwa kuaminika katika PDF iliyopakiwa, fail-closed approach inapaswa kutumiwa katika copyright/visual implementation.
Maelezo ya methodology ndani ya chanzo: Kauli “December 2024” kwa Capability assessment na “October–December 2025” kwa data collection zipo pamoja na chanzo hakizipatanishi.
Maelezo ya Coverage %: Table 4 percentages zinapaswa kuhifadhiwa kama source values. Kwa kuwa calculation denominator ya percentages zote haikuweza kujengwa upya kwa kujitegemea kupitia explanation ya Appendix na visible category matrix, Verianla haitengenezi ratio mpya.
Kikomo kikuu cha tafsiri: Percentages na platform classifications ni characteristics za purposive sample iliyochunguzwa. Hazipaswi kutafsiriwa kama exact statistics za global Web3 RegTech market au current product features za platforms kufikia 2026.
Hakimiliki/mbinu ya uwasilishaji: Table na figure composition ya chanzo haijazalishwa upya moja kwa moja. Maandishi ya Verianla yanapanga upya taxonomy, platform classifications, capability results, academic synthesis, gap analysis, limitations na future research directions zilizotolewa katika chanzo ndani ya independent educational Kiswahili structure.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *