


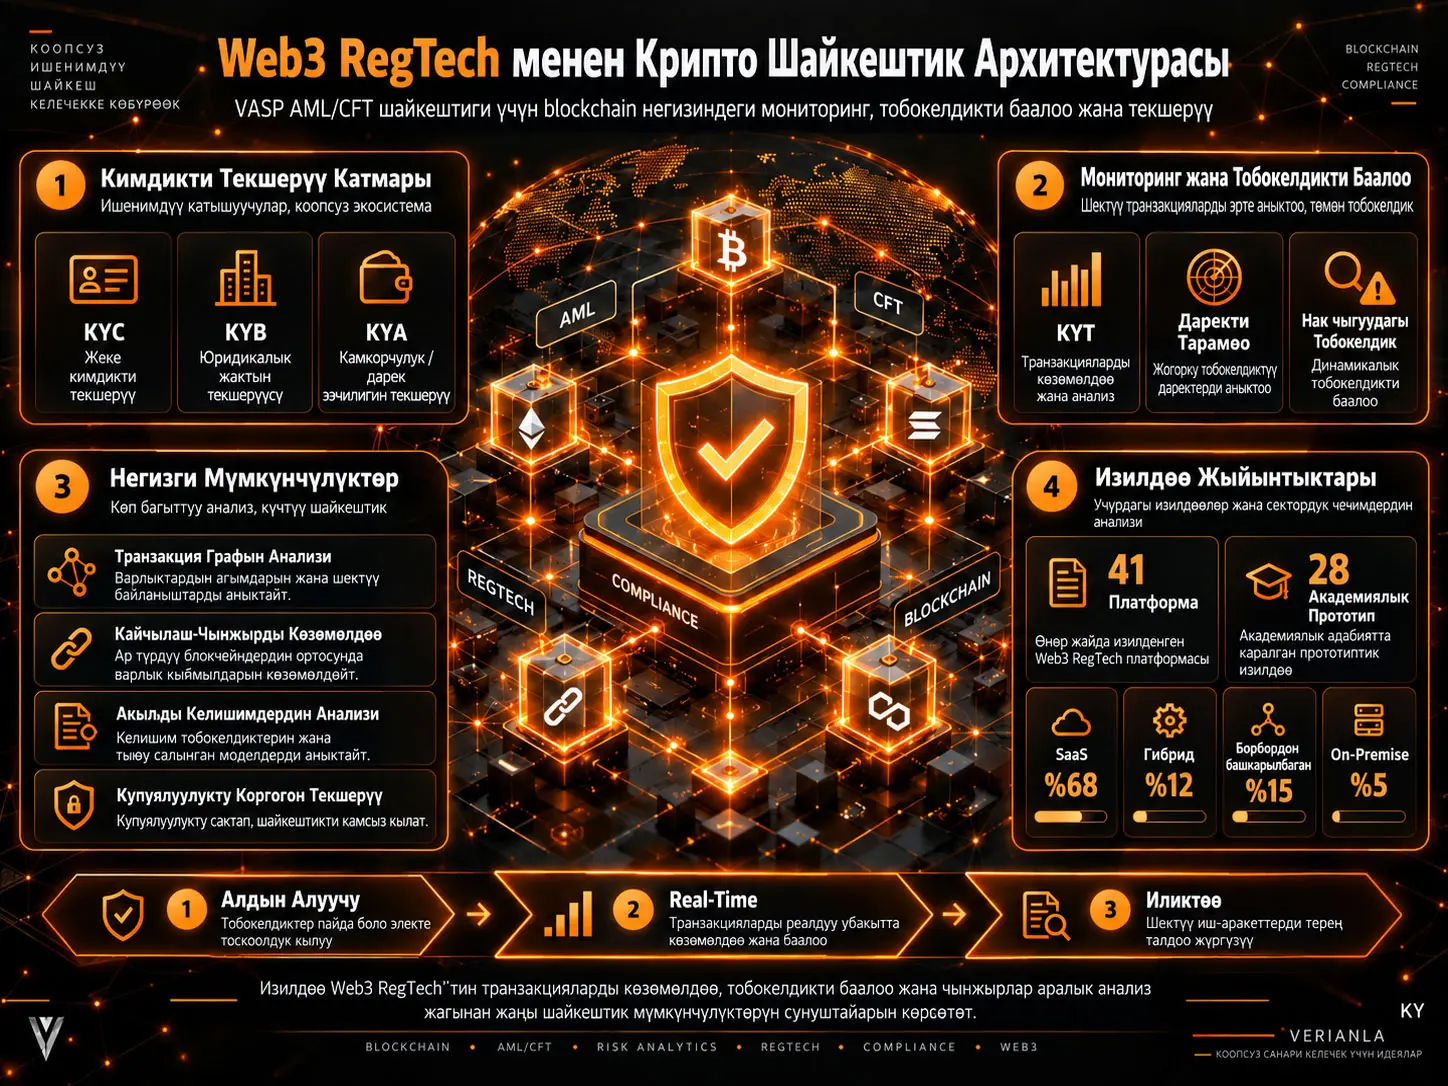
Web3 RegTech — blockchain жана Web3 чөйрөсүндөгү жөнгө салуучу талаптарга шайкештик милдеттенмелерин аткаруу үчүн бөлүштүрүлгөн реестр маалыматтары, transaction graph талдоосу, real-time тобокелдикти баалоо, даректерди байланыштыруу, машиналык үйрөнүү жана криптографиялык текшерүү сыяктуу blockchain-native ыкмаларды колдонгон жөнгө салуучу технологиялар тармагы. Бул Systematization of Knowledge изилдөөсү өзгөчө Virtual Asset Service Provider (VASP) уюмдарынын Anti-Money Laundering жана Counter-Financing of Terrorism (AML/CFT) милдеттенмелеринин алкагында Web3 RegTech экосистемасын классификациялайт. Изилдөө 41 операциялык коммерциялык RegTech платформасын жана 2015–2025-жылдардагы академиялык адабияттан 28 изилдөө прототибин карайт.
Изилдөө үч негизги системалаштырылган түзүмдү сунуштайт. Биринчиси — салттуу финансылык жөнгө салууну, борборлоштурулган VASP жөнгө салуусун жана борбордон ажыратылган Web3 жөнгө салуусун он өлчөм боюнча салыштырган regulatory paradigm evolution алкагы. Экинчиси — KYC, KYB, KYA, KYT жана Address/Wallet Screening механизмдерин өзүнчө текшерүү максаттары катары классификациялаган compliance mechanism taxonomy. Үчүнчүсү — шайкештик технологияларын транзакцияга чейинки алдын алуу, транзакция маалындагы real-time көзөмөл жана транзакциядан кийинки иликтөө катары үч убакыттык этапка бөлгөн RegTech lifecycle framework.
Булак караган платформалардын үлгүсүндө борборлоштурулган Software-as-a-Service архитектурасы %68 менен басымдуулук кылат. On-premise системалар %5, hybrid архитектуралар %12 жана decentralized compliance protocol-лору %15 деңгээлинде. Transaction monitoring жана risk scoring кеңири жайылганы менен cross-chain tracking, privacy-preserving verification, intent recognition жана solver-level monitoring кыйла чектелүү жетилгендикти көрсөтөт.
Изилдөөнүн негизги жыйынтыгы — Web3 RegTech салттуу RegTech-ке blockchain маалыматтары гана кошулган форма эмес. Public ledger түзүмү бүт тармак боюнча transaction graph талдоосу, multi-hop fund tracing, cross-chain attribution, smart contract semantic analysis жана cryptographic compliance proof сыяктуу башкача аналитикалык мүмкүнчүлүктөрдү жаратат. Ошол эле учурда дал ушул борбордон ажыратуу, self-custody, DeFi, privacy protocols жана тынымсыз өзгөргөн blockchain протоколдору учурдагы AML/CFT көзөмөл куралдары үчүн жаңы сокур чекиттерди пайда кылат.
Натыйжаларды глобалдык RegTech рыногунун толук санагы катары түшүнүүгө болбойт. Коммерциялык платформаларды тандоо purposive sampling-ге негизделген; vendor capability-лердин баары көз карандысыз техникалык тесттен өткөрүлгөн эмес; англис тилиндеги жана коомчулукка ачык документтери күчтүү платформалар үлгүгө жеңилирээк кирген. Ошондуктан пайыздар авторлор изилдеген үлгүнү сүрөттөйт, бүткүл глобалдык Web3 compliance экосистемасынын так рыноктук үлүштөрүн көрсөтпөйт.
Web3 RegTech Деген Эмне жана Ал Салттуу RegTech-тен Эмне Үчүн Айырмаланат?
Web3 RegTech — борборлоштурулган финансылык мекемелердин өздөрүнүн жабык кардар жана транзакция маалымат базаларын көзөмөлдөгөн классикалык RegTech ыкмасынан айырмаланып, public blockchain-дердин тармак боюнча транзакция тарыхын, pseudonymous даректерин, smart contract өз ара аракеттерин жана cross-chain кыймылдарын шайкештик талдоосу үчүн пайдаланган blockchain-native жөнгө салуучу технологиялык ыкма.
Негизги көйгөй: ачык, бирок pseudonymous финансылык инфраструктура
Public blockchain биринчи караганда өтө ачык. Транзакциялар тармакта туруктуу көрүнөт жана чынжыр тарыхын көз карандысыз текшерүүгө болот. Бирок чынжырда көрүнгөн дарек түздөн-түз реалдуу дүйнөдөгү адамга же уюмга барабар эмес. Ошондуктан blockchain бир эле учурда өзгөчө transaction visibility да, кимдиктин белгисиздигин да жаратат.
Салттуу финансылык AML/CFT системалары көбүнчө мекеме борборлуу. Банк же башка финансылык ортомчу кардардын ким экенин билет, өз маалымат базасын текшерет, кардардын транзакцияларын көзөмөлдөйт жана керек болсо эсепти бөгөттөй алат. Web3-де болсо self-custody wallet, DeFi protocol, DAO, cross-chain bridge жана permissionless smart contract сыяктуу түзүмдөр транзакциянын мекеме чек арасынан тышкары чыгуусуна мүмкүндүк берет.
Ушул айырмадан улам шайкештик көйгөйү “Колдонуучу ким?” деген суроо менен гана чектелбейт. Web3 шайкештик системасы ошондой эле төмөнкү байланыштарды түшүнүшү керек: кайсы даректер бир эле entity менен байланыштуу болушу мүмкүн, каражат канча hop аркылуу өткөн, актив башка чынжырга өткөндө attribution сакталганбы, транзакция DEX swapпы же flash-loan чынжырынын бөлүгүбү, колдонулган smart contract кайсы протоколго тиешелүү жана көрүнгөн on-chain кыймыл колдонуучунун түз тандоосунбу же solver-дын routing чечиминби чагылдырат?
Изилдөөнүн үч суроосу
| Изилдөө суроосу | Каралган илимий көйгөй |
|---|---|
| RQ1 | Web3 RegTech менен салттуу RegTech ортосундагы негизги архитектуралык айырмалар кайсылар жана blockchain-native системалар VASP AML/CFT шайкештиги үчүн кандай жаңы техникалык мүмкүнчүлүктөрдү берет? |
| RQ2 | Коммерциялык Web3 RegTech жана академиялык изилдөө экосистемасынын азыркы абалы кандай; кандай техникалык ыкмалар колдонулат жана академиялык жаңылык менен чыныгы VASP муктаждыгынын ортосунда кандай боштуктар бар? |
| RQ3 | Аныкталган архитектуралык айырмалардан жана экосистемалык боштуктардан чыгып, Web3 RegTech-ти өнүктүрүү үчүн кайсы изилдөө багыттары жана архитектураны ишке ашыруу принциптери алдыга чыгат? |
Үч жөнгө салуу парадигмасы
| Өлчөм | Салттуу жөнгө салуу | Борборлоштурулган VASP жөнгө салуусу | Борбордон ажыратылган Web3 жөнгө салуусу |
|---|---|---|---|
| Маалымат архитектурасы | Мекемеге таандык борборлоштурулган маалымат базалары. | Борборлоштурулган VASP маалымат базалары жана чек ара аралык отчеттуулук. | Жалпы окууга жеткиликтүү distributed public ledger. |
| Транзакциянын көрүнүшү | Бир мекеменин кардар мамилелери менен чектелген. | VASP кардар базасы жана Travel Rule маалымат алмашуусу. | Тармак боюнча дарек жана транзакция көрүнүшү. |
| Кимдиктин негизи | Мамлекет берген документтер. | Санариптештирилген документке негизделген текшерүү. | Cryptographic identifiers жана ыктыярдуу verifiable credentials. |
| Текшерүү модели | Институционалдык көзөмөлдөргө жана аудитке ишеним. | VASP compliance процесстери жана regulator oversight. | Айрым учурларда cryptographic proof негизиндеги текшерүү. |
| Ортомчу мекеменин ролу | Милдеттүү. | Fiat–crypto өтүүсүндө негизги ролду ойнойт. | DeFi жана self-custody контекстинде жарым-жартылай же толук жоголушу мүмкүн. |
| Көзөмөл ыкмасы | Институционалдык silo ичинде rule-based monitoring. | Rule-based жана behavioral analytics. | Тармак боюнча graph-based behavioral analytics. |
| Тобокелдикти баалоо | Кардар профили, транзакция үлгүсү, jurisdiction. | On-chain тарых жана blockchain forensics менен кеңейтилген баалоо. | Address clustering, taint, protocol risk жана network structure сыяктуу көп өлчөмдүү сигналдар. |
| Enforcement | Эсепти тоңдуруу, транзакцияны бөгөттөө, лицензиялык санкция. | Буларга кошумча дарек blacklisting. | Smart contract же protocol-level restrictions; retroactive control көбүрөөк чектелиши мүмкүн. |
| Чек ара аралык татаалдык | Жогорку. | Pseudonymity жана тез өткөрүү себептүү өтө жогорку. | Permissionless глобалдык жеткиликтүүлүк жана regulatory arbitrage себептүү дагы татаал. |
| Privacy–compliance чыңалуусу | Data protection мыйзамдарынын алкагында башкарылышы мүмкүн. | Transaction transparency менен privacy укуктарынын ортосунда ачык көрүнөт. | Public ledger туруктуулугу себептүү негизги дизайн чыңалуусуна айланышы мүмкүн. |
1-сүрөттүн эки катмарлуу архитектурасы
| Жогорку катмар | Төмөнкү механизм | Текшерилген нерсе | Мисал ыкмалар |
|---|---|---|---|
| Identity Verification Layer | KYC | Жеке кардардын кимдиги | Документти текшерүү, биометрия, sanctions/PEP screening. |
| KYB | Корпоративдик entity жана beneficial owner түзүмү | Компания реестри, UBO текшерүүсү, sanctions жана adverse-media текшерүүлөрү. | |
| KYA | Белгилүү blockchain дарегин белгилүү адам же entity менен байланыштыруу | Cryptographic signature, wallet ownership proof, attestation, verifiable credentials. | |
| Monitoring & Risk Assessment Layer | KYT | Бир транзакция жана транзакция үлгүсү | Real-time risk scoring, taint analysis, anomaly detection, counterparty analysis. |
| Address / Wallet Screening | Дарек деңгээлиндеги бириктирилген тобокелдик профили | Transaction history, exposure, illicit-cluster байланыштары жана entity risk тизмелери. |
Web3 Шайкештигиндеги Беш “Know Your” Механизми Эмнени Текшерет?
KYC жана KYB реалдуу дүйнөдөгү адамды же уюмду текшерсе, KYA текшерилген кимдикти белгилүү blockchain дарегине байланыштырууга, KYT бир транзакциянын тобокелдигин баалоого, Address/Wallet Screening болсо даректин мурунку жүрүм-туруму менен тармактык байланыштарынан кеңири тобокелдик профилин түзүүгө аракет кылат.
KYC — Know Your Customer
KYC реалдуу дүйнөдөгү жеке же юридикалык жактын кимдигин текшерет. Өкмөт берген кимдик документтери, биометрикалык текшерүү, дарек документтери, sanctions тизмелери жана Politically Exposed Person текшерүүлөрү негизги компоненттер. Web3 бул механизмди жок кылбайт; бирок decentralized identity жана verifiable credential сыяктуу ыкмалар текшерилген кимдик атрибуттарын ар жолу ошол эле документти кайра бөлүшпөстөн далилдөөнү изилдеп жатат.
KYB — Know Your Business
KYB компания, уюм жана башка корпоративдик түзүмдөрдүн укуктук жана менчик түзүмүн текшерүүнү максат кылат. Ultimate Beneficial Owner-ди аныктоо бул катмардын негизги көйгөйлөрүнүн бири. DAO-лор салттуу компания түзүмүнө ээ болбошу мүмкүн болгондуктан, KYB-ни Web3-гө колдонуу өзгөчө татаал.
KYA — Know Your Address
KYA-нын максаты blockchain дарегинин өзүн “кимдик” катары кароо эмес, белгилүү дарек текшерилген адам же entity тарабынан көзөмөлдөнөрүн байланыштыруу. Cryptographic signature, wallet ownership proof, attestation жана verifiable credential ушул максатта колдонулушу мүмкүн.
KYT — Know Your Transaction
KYT — transaction-level тобокелдик баалоосу. Counterparty risk, транзакция суммасы, кардардын жүрүм-турумуна салыштырмалуу аномалия, smart contract/protocol exposure жана дарек attribution маалыматы бириктирилиши мүмкүн. DeFi транзакциялары татаалдашкан сайын чийки contract call маалыматын көрүү жетишсиз; транзакциянын семантикасын түшүнүү зарыл.
Address / Wallet Screening
Address screening бир транзакциядан ары чыгып, даректин тарыхый транзакцияларын, белгилүү illicit cluster-ларга түз же кыйыр exposure-ын, taint propagation натыйжаларын, entity attribution маалыматын жана behavior pattern-дарын бириктирилген тобокелдик профилине айлантат.
KYA менен Address Screening бир эле нерсе эмес
KYA менчик же custody мамилесин текшерүүгө аракет кылат. Address Screening болсо даректин тобокелдик деңгээлин баалайт. Даректи ким көзөмөлдөй турганын билүү менен ал дарек мурда кайсы жогорку тобокелдиктүү transaction graph-тарга байланышканын билүү — эки башка шайкештик көйгөйү.
Web3 RegTech Жашоо Цикли Кайсы Үч Этаптан Турат?
Булак RegTech кийлигишүүлөрүн транзакцияга чейин тобокелдикти азайтуучу Ex-Ante көзөмөлдөр, транзакция жүрүп жатканда real-time тобокелдикти баалоочу In-Medias-Res көзөмөлдөр жана бүткөн иш-аракеттерди иликтөөчү Ex-Post талдоолор катары үч убакыттык этапка бөлөт.
| Этап | Негизги максат | Негизги технологиялар | Web3-гө мүнөздүү мисалдар |
|---|---|---|---|
| Ex-Ante — Алдын алуучу | Кимдикти текшерүү, onboarding тобокелдик профили, жеткиликтүүлүк жана саясат көзөмөлү. | KYC/KYB автоматташтыруу, biometric verification, sanctions screening, risk-based onboarding. | DID/VC, on-chain attestation, permissioned DeFi pool, smart contract whitelisting. |
| In-Medias-Res — Real-time | Транзакция жана counterparty screening, Travel Rule, threshold enforcement. | Real-time AML screening, wallet risk scoring, automated Travel Rule, dynamic risk thresholds. | KYT APIs, on-chain risk oracle, mempool screening, bridge monitoring, solver compliance verification. |
| Ex-Post — Иликтөө | Forensics, suspicious activity detection, отчеттуулук жана audit trail. | Transaction graph analysis, pattern recognition, behavioral profiling, case management. | Address clustering, cross-chain fund tracing, DeFi interaction analysis, mixer/privacy protocol investigation. |
Төрт негизги deployment архитектурасы
| Архитектура | Булак үлгүсүндөгү саны | Үлүшү | Негизги өзгөчөлүк |
|---|---|---|---|
| Centralized SaaS | 28 / 41 | %68 | Cloud/API негизинде; масштабдоо жеңил жана операциялык жактан ыңгайлуу, бирок compliance маалыматын үчүнчү тарап провайдери менен бөлүшүү privacy жана trust көйгөйүн жаратышы мүмкүн. |
| On-Premise | 2 / 41 | %5 | Сезимтал маалыматты мекеменин ичинде сактайт; жогорку операциялык жана инфраструктуралык жүктү талап кылат. |
| Hybrid | 5 / 41 | %12 | On-chain indexing-ти off-chain analytics жана proprietary intelligence менен бириктирет. |
| Decentralized Protocol | 6 / 41 | %15 | Web3 принциптерине түзүрөөк шайкеш; accountability, throughput, колдонуучу тажрыйбасы жана туруктуу business model көйгөйлөрү бар. |
Беш негизги функционалдык тармак
| Тармак | Негизги функция |
|---|---|
| Transaction Monitoring | Шектүү, адаттан тыш же policy-violating blockchain транзакцияларын үзгүлтүксүз же real-time көзөмөлдөө. |
| Risk Scoring | Дарек, транзакция, entity же protocol үчүн сандык тобокелдик көрсөткүчтөрүн түзүү. |
| On-Chain Protocol Forensics | Fund flow tracing, address clustering, entity attribution жана cross-chain иликтөө жүргүзүү. |
| Compliance Automation | Travel Rule, suspicious activity reporting, case management жана audit workflow процесстерин автоматташтыруу. |
| Privacy-Preserving Verification | Зарыл compliance маалыматын бардык сезимтал жеке маалыматты ачпай туруп текшерүү. |
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Үлгү жана булак тандоо
Изилдөө коммерциялык платформалар үчүн кокустук же ыктымалдык үлгүнү колдонгон эмес. Платформалар purposive sampling аркылуу тандалган. Булактын төрт тандоо критерийи төмөнкүдөй аныкталат: коммерциялык VASP чөйрөсүндө документтелген deployment же байкаларлык рыноктук катышуу, transaction monitoring/risk scoring/forensics/Travel Rule/privacy сыяктуу функционалдык категориялардын өкүлдүгү, SaaS/on-premise/hybrid/decentralized архитектуралык ар түрдүүлүк жана established оюнчулар менен post-2020 жаңы киргендердин өкүлдүгү.
Академиялык изилдөө издөөсү IEEE Xplore, ACM Digital Library, arXiv жана Google Scholar аркылуу blockchain technology, compliance mechanisms жана analytical techniques менен байланышкан суроо айкалыштарын колдонуп жүргүзүлгөн. Inclusion criterion — рецензияланган жарыя же текшерүүгө боло турган prototype implementation болушу.
41 платформа кандай топтоштурулат?
| Платформа тобу | Саны | Булакта келтирилген мисалдар |
|---|---|---|
| Comprehensive General-Purpose | 11 | Chainalysis, Elliptic, CipherTrace, TRM Labs, Merkle Science, Scorechain, Coinfirm, Crystal Intelligence, Solidus Labs, BIG жана Chainalysis KYT. |
| DeFi-Specialized | 8 | Forta Network, Lossless Protocol, Hypernative, Dedaub, Chaos Labs, Gauntlet, Nansen жана Arkham. |
| Cross-Chain / Compliance Infrastructure | 12 | AnChain.AI, Bitquery, Covalent, Elementus, Bison Trails, Notabene, Sygna Bridge, TRISA, 21 Analytics, Shyft Network, TransactID жана CipherBlade. |
| Privacy-Preserving | 3 | Privado ID, Polygon ID жана KILT Protocol. |
| Traditional Platforms with Web3 Capabilities | 7 | ComplyAdvantage, Refinitiv World-Check, LexisNexis Bridger XG, NICE Actimize, Fenergo, AMLBot жана ComplyAdvantage Crypto. |
Бул каталог endorsement же бүгүнкү продукт өзгөчөлүктөрүн текшерүү эмес. Бул булак изилдөөсү түзгөн белгилүү убакыттагы изилдөө инвентары.
Capability matrix кайсы тармактар көбүрөөк жетилгенин көрсөтөт?
| Capability | Булакта билдирилген Coverage % | Жалпы түшүндүрмө |
|---|---|---|
| Transaction Monitoring | %83 | Эң кеңири жайылган негизги мүмкүнчүлүктөрдүн бири. |
| Real-Time Risk Scoring | %75 | Кеңири жайылган production муктаждыгы. |
| API Integration | %75 | Операциялык интеграция жагынан күчтүү камтуу. |
| ML/DL Techniques | %67 | Машиналык үйрөнүү кеңири колдонулат. |
| Behavioral Analytics | %67 | Жалаң rule-based көзөмөлдөрдөн ары өтүүнү көрсөтөт. |
| Address Attribution | %58 | Entity intelligence үчүн негизги, бирок универсалдуу эмес мүмкүнчүлүк. |
| Multi-Hop Tracing | %58 | Forensic fund-flow талдоосунда маанилүү. |
| Mixer Detection | %58 | Obfuscation талдоосунда кеңири жайылган, бирок толук камтуу жок. |
| Cross-Chain Tracking | %31 | Булак аныктаган маанилүү техникалык боштуктардын бири. |
| Travel Rule Support | %33 | Протоколдордун бөлүнүшү уланууда. |
| Zero-Knowledge Proofs | %17 | Техникалык мүмкүнчүлүгү жогору, production adoption чектелүү. |
| Intent Recognition | %17 | Жаңы өнүгүп жаткан изилдөө тармагы. |
| Solver Monitoring | %8 | Каралган матрицадагы эң аз камтылган мүмкүнчүлүктөрдүн бири. |
Бул пайыздар булактын Table 4 бөлүгүнөн түз алынган. Тиркеме бөлүмү алар “эң аз дегенде partial support” бар категориялардын coverage өлчөмү экенин билдирет. Бирок көрүнгөн category matrix аркылуу denominator логикасын толугу менен кайра түзүүгө болбогондуктан, Verianla бул маанилерди кайра эсептебейт.
Transaction graph талдоосу эмне үчүн Web3-гө мүнөздүү күчтүү мүмкүнчүлүк?
Салттуу финансылык мекемеде транзакция көрүнүшү мекеменин өз кардар мамилелерине көз каранды. Public blockchain-де болсо аналитик бүт transaction history боюнча graph түзө алат. Бул graph ичинде даректер node, transfers болсо edge катары каралат.
Multi-hop tracing активдин көп аралык даректер аркылуу жүрүшүн көзөмөлдөйт. Address clustering жалпы көзөмөлдө болушу мүмкүн болгон даректерди heuristic же machine-learning ыкмалары менен топтоого аракет кылат. Entity attribution болсо бул cluster-ларды биржа, mixer, protocol, organization же башка белгилүү entity маалыматтары менен дал келтирүүгө аракет кылат.
Бул түзүм маанилүү артыкчылык бергени менен так кимдик кепилдигин бербейт. Address clustering жана attribution маалыматы heuristic, disclosure, investigation же proprietary intelligence-ка көз каранды болушу мүмкүн.
Real-time risk assessment
Айрым тармактарда blockchain транзакциялары block inclusion-га чейин mempool ичинде көрүнүшү мүмкүн болгондуктан, тобокелдикти баалоо confirmation-га чейин башталышы мүмкүн. Taint analysis transaction input-тардын белгилүү жогорку тобокелдиктүү же illicit булактар менен байланышын өлчөөгө аракет кылат. Address risk scoring бул сигналды historical behavior жана attribution маалыматы менен кеңейте алат.
Бирок real-time иштөөнүн өзү эсептөө көйгөйүн жаратат. Ири transaction graph-тар, graph neural network inference жана DeFi semantic interpretation жогорку throughput тармактарында sub-second compliance чечимине айландырылышы керек.
Cross-chain талдоо эмне үчүн дагы эле кыйын?
Актив бир blockchain-ден экинчисине bridge аркылуу өткөндө, ошол эле entity-ге тиешелүү fund-flow чынжырын сактоо кыйындайт. Wrapped assets, ар башка address форматтары, ар башка execution semantics жана көптөгөн bridge protocol attribution-ду бөлүп салышы мүмкүн.
Булак bridge transaction monitoring, behavioral correlation, cross-chain address clustering жана unified entity graph сыяктуу ыкмалар өнүгүп жатканын, бирок comprehensive cross-chain coverage дагы эле чектелүү экенин билдирет.
DeFi semantic analysis
DeFi-де транзакцияны жөн гана “A дарегинен B дарегине token жөнөтүлдү” деп чечмелөөгө болбойт. Бир transaction ичинде smart contract calls, swap, lending, liquidation, arbitrage, flash loan же yield strategy сыяктуу жогорку деңгээлдеги экономикалык аракеттер болушу мүмкүн.
Semantic transaction understanding төмөн деңгээлдеги contract execution trace-терди адам түшүнө турган аракеттерге айлантууга аракет кылат. Булак language model жана graph representation learning ыкмалары бул тармакта изилденип жатканын, бирок ар башка protocol-лорго жалпылоо жана production integration дагы эле чектелүү экенин белгилейт.
Академия менен Өндүрүштүн Ортосундагы Эң Чоң Web3 RegTech Боштуктары Кайсылар?
Булак сегиз негизги ажырымды аныктайт: академиялык прототиптердин production readiness кемчиликтери, жөнгө салуучу шайкештик көйгөйлөрү, реалдуу маалыматка жана ground-truth-ка жеткиликтүүлүк, adversarial robustness, эсептөө чыгымы менен пайда ортосундагы дал келбестик, стандартташтыруунун жетишсиздиги, операциялык compliance workflow-лорго интеграциянын жетишсиздиги жана жалпы validation/benchmark инфраструктурасынын жоктугу.
| Боштук | Булак көрсөткөн көйгөй |
|---|---|
| Technology readiness | Кичине benchmark-та иштеген ыкма миллиарддаган транзакциянын production талдоосуна масштабдалбай калышы мүмкүн; катага чыдамдуулук жана операциялык ишенимдүүлүк көп прототиптерде экинчи орунда калат. |
| Regulatory alignment | Техникалык жактан күчтүү ыкма регулятордун түшүндүрүлмөлүүлүк, accountability же кимдикти текшерүү боюнча күтүүлөрүнө шайкеш келбеши мүмкүн. |
| Data availability | Illicit activity ground-truth белгилери, exchange attribution, dark-web intelligence жана law-enforcement маалыматтары академиялык изилдөөчүлөр үчүн чектелүү болушу мүмкүн. |
| Adversarial robustness | Illicit акторлор detection ыкмаларына ыңгайлашып transaction structuring, address rotation жана cross-chain migration колдонушу мүмкүн. |
| Cost–benefit | Изилдөө accuracy-ни оптималдаштырса, production системасы compute, latency жана операциялык чыгымдарды да жабууга тийиш. |
| Standardization | Custom API, маалымат форматтары жана тобокелдик упайлары системалар аралык interoperability-ни чектейт. |
| Operational workflow | Detection модели alert чыгара алат, бирок investigation, case disposition жана regulatory reporting процесстерин чечпеши мүмкүн. |
| Validation / benchmarking | Ар башка dataset, label, metric жана experimental protocol-лор ыкмаларды түз салыштырууну кыйындатат. |
Академиялык изилдөө темалары
| Изилдөө темасы | Типтүү ыкмалар | Негизги чектөө |
|---|---|---|
| Graph analysis & clustering | Heuristic clustering, graph statistics, GNN. | Label bias, cross-chain gaps жана scalability. |
| Money laundering detection | Taint analysis, risk scoring, GNN, contrastive learning, attention. | Ground-truth тартыштыгы жана adversarial/temporal drift. |
| Phishing & fraud detection | Data augmentation, graph features, hybrid DL, unsupervised ML. | Noisy labels жана чектелген transferability. |
| Privacy protocol analysis | Heuristic/statistical deanonymization жана behavioral detection. | Алсыз ground truth жана этикалык чек. |
| DeFi & smart contract analysis | Semantic decoding, graph construction, empirical taxonomy. | Тез өзгөргөн protocol-лор жана semantic ambiguity. |
| Privacy-preserving compliance | ZK credentials, secure computation, intent privacy. | Proof latency/size, compute overhead жана regulatory uncertainty. |
GNN татаалыраак болгону үчүн автоматтык түрдө жакшыбы?
Булак мындай жыйынтык чыгарбайт. Академиялык landscape бөлүмүндө айрым benchmark-тарда tree-based baseline-дар GNN натыйжаларына жакындай алары айтылат. Ошондой эле adversarial behavior убакыт өтүшү менен өзгөргөн сайын temporal generalization алсырай турганы белгиленет. Ошондуктан татаалыраак neural architecture колдонуу өзү эле production-ready AML артыкчылыгын билдирбейт.
Web3 RegTech-теги Туруктуу Техникалык Көйгөйлөр Кайсылар?
Изилдөө алты persistent capability challenge аныктайт: чынжырлар арасында attribution-ду сактоо, татаал DeFi аракеттерин семантикалык жактан түшүнүү, privacy protocol-лорду талдоо, жогорку транзакция көлөмүндө real-time масштабдоо, дайыма жаңыртылып турушу керек болгон entity-attribution маалымат базалары жана жогорку false-positive жүгүн башкаруу.
| Туруктуу көйгөй | Эмне үчүн кыйын? |
|---|---|
| Cross-Chain Tracking | Bridge-лер, wrapped assets жана ар башка ledger моделдери бирдиктүү fund-flow көзөмөлүн бөлүп жиберет. |
| DeFi Interaction Analysis | Multi-protocol composition, flash loan, MEV жана intent-based execution жөнөкөй transaction белгилеринен ары чыгат. |
| Privacy Protocol Analysis | Mixing services, privacy coins жана confidential transactions on-chain tracing-ти атайылап кыйындатат. |
| Real-Time Scalability | Graph algorithms, ML inference жана semantic analysis жогорку throughput астында олуттуу compute жүгүн жаратышы мүмкүн. |
| Attribution Maintenance | Address-to-entity маалымат базалары үзгүлтүксүз кол менен жана intelligence негизинде жаңылоону талап кылышы мүмкүн. |
| False Positive Management | Шектүү деп белгиленген көп транзакция иликтөөдөн кийин мыйзамдуу болуп чыгышы мүмкүн; жалпы performance стандарты жок. |
Privacy-preserving compliance эмне үчүн үмүттүү да, кыйын да?
AML/CFT системасы көбүнчө кимдик жана транзакция маалыматын бөлүшүүнү талап кылат, ал эми колдонуучунун privacy-си керексиз маалымат ачыктыгын чектөөнү талап кылат. Zero-knowledge proofs, verifiable credentials, secure multi-party computation жана federated approaches ушул чыңалууну азайтууга аракет кылат.
| ZKP үй-бүлөсү | Булак баса белгилеген артыкчылык | Булак баса белгилеген компромисс |
|---|---|---|
| SNARK / Groth16 / PLONK түрлөрү | Succinct proof жана тез verification. | Trusted setup талабы болушу мүмкүн жана prover overhead жогору болушу мүмкүн. |
| STARK | Trusted setup талап кылбайт. | Чоңураак proof жана жогору verification чыгымы болушу мүмкүн. |
| Bulletproof | Transparent setup жана logarithmic proof size. | Verification жайыраак болушу мүмкүн. |
Бул салыштыруулар изилдөөнүн өз ZKP benchmark эксперименти эмес; булак учурдагы адабияттан синтездеген техникалык trade-off-тор.
Келечектеги изилдөө багыттары
| Изилдөө багыты | Максатталган боштук |
|---|---|
| Verifiable Compliance Proofs | Сезимтал кимдик маалыматын толук ачпастан compliance шарттарын cryptographic түрдө текшерүү. |
| Semantic Transaction Understanding | Raw smart-contract call-дарды экономикалык аракетке жана тобокелдик семантикасына айлантуу. |
| Behavior-Based Risk Assessment | Бир дарек эрежелеринин ордуна убакыттык жана graph жүрүм-турумун баалоо. |
| Privacy-Preserving Collaborative Analytics | VASP-тер арасында чийки маалыматты бөлүшпөй жалпы тобокелдик талдоосун жүргүзүү. |
| Intent-Aware Monitoring | Intent, solver routing жана execution катмарларын өз-өзүнчө түшүнүү. |
| Cross-Chain Compliance Infrastructure | Чынжырлар аралык стандартташкан attribution жана маалымат моделин түзүү. |
| Standardized Evaluation & Benchmarking | Accuracy, false positive rate, latency жана adversarial robustness сыяктуу өлчөмдөрдү жалпы benchmark-та баалоо. |
“Know Your Intent” азыркы өнөр жай стандартыбы?
Жок. Булак Know Your Intent же KYI түшүнүгүн келечекке багытталган академиялык концепция катары талкуулайт жана бул аталыш азырынча industry-standard эмес экенин ачык белгилейт. Intent-centric архитектураларда колдонуучу максатын билдирсе, execution path-ти solver аныктай алат; ошондуктан compliance жоопкерчилиги колдонуучугабы, solver-геби же экөөнө теңби деген суроо жаңы изилдөө көйгөйүнө айланат.
Изилдөө түз колдогон жыйынтыктар
| Колдоого алынган жыйынтык | Далил түрү |
|---|---|
| Web3 RegTech салттуу institution-centric compliance-тан айырмаланган архитектуралык көйгөй тармагы. | Адабият жана технология-экосистема системалаштыруусу. |
| Transaction graph, real-time risk, smart-contract жана cross-chain талдоолору Web3 шайкештигинин негизги техникалык түзүмдөрүнө айланган. | 41 платформа + 28 прототип жана адабият синтези. |
| Centralized SaaS каралган коммерциялык үлгүдө басымдуу deployment модели. | 28/41, %68. |
| Privacy-preserving жана decentralized compliance production adoption-у көбүрөөк чектелүү. | Platform capability жана architecture классификациясы. |
| Академиялык жаңылык менен production deployment ортосунда сегиз негизги боштук бар. | Системалуу gap analysis. |
| Cross-chain, DeFi semantics, privacy, scalability, attribution maintenance жана false positives туруктуу көйгөйлөр. | Адабият жана платформа талдоосу. |
Изилдөө колдобогон жыйынтыктар
| Колдоого алынбаган жалпылоо | Эмне үчүн? |
|---|---|
| Каралган платформа пайыздары бүткүл глобалдык RegTech рыногунун так рыноктук үлүшү. | Үлгү purposive sampling менен түзүлгөн жана exhaustive census эмес. |
| Ар бир vendor коомчулукка жарыялаган өзгөчөлүк көз карандысыз тест менен ырасталган. | Булак муну жасабаганын ачык билдирет. |
| GNN же AI негизиндеги AML системасы салттуу моделдерден бардык учурда артык. | Benchmark натыйжалары жана temporal robustness адабиятта өзгөрөт. |
| Zero-knowledge compliance бүгүн кеңири масштабдагы стандарт deployment-га жеткен. | Булак adoption чектелүү экенин билдирет. |
| KYI калыптанган FATF же өнөр жай стандарты. | Булак аны emerging academic concept катары аныктайт. |
| Web3 RegTech кылмыш аракеттерин жок кыла алат. | Изилдөө detection/compliance технологияларын системалаштырат; мындай таасир экспериментин жүргүзбөйт. |
Методологиялык чектөөлөр
Vendor Claim Verification: Capability баалоолорунун маанилүү бөлүгү vendor documentation жана public claims-ке негизделген. Бардык өзгөчөлүктөрдүн көз карандысыз техникалык текшерүүсү жүргүзүлгөн эмес.
Selection Bias: Англис тилиндеги документтер жана коомчулукка ачык маалымат тандалуу ыктымалдыгын жогорулаткан. Документти enterprise contract-тан кийин гана берген же жергиликтүү рыноктордо иштеген продуктулар жетишсиз көрсөтүлгөн болушу мүмкүн.
Market Coverage: Рыноктук үлүш жана adoption баалоолору industry reports жана vendor disclosure-га негизделет; global market census эмес.
Generalizability: 41 платформа маанилүү үлгү болгону менен, бардык глобалдык RegTech чечимдерин камтыйт деп айтылбайт.
Categorical Boundaries: Колдонулган категориялар изилдөөчүлөрдүн аналитикалык системалаштыруусу; emerging Web3 RegTech тармагында алардын баары үчүн жалпы industry-standard taxonomy жок.
Temporal Constraint: Платформалар өзгөчөлүктөрүн тез өзгөрткөндүктөн, изилдөө белгилүү убакыт кесиндисинин snapshot-ы.
Academic Coverage: IEEE Xplore, ACM Digital Library, arXiv жана Google Scholar сыяктуу ири булактар каралганына карабастан, workshop, preprint жана техникалык отчетторго тараган бардык иштер толук камтылганы кепилденбейт.
Булак ичиндеги убакыт белгисинин белгисиздиги
Appendix-теги Capability Assessment Methodology Table 4 үчүн каралган vendor/API билдирүүлөрү “available as of December 2024” экенин айтат. Research Limitations болсо маалымат топтоо мезгилин “October–December 2025” деп берет. Булак бул эки убакыт белгиси ар башка маалымат катмарларына тиешелүүбү же жазуу катасыбы, муну түшүндүрбөйт. Ошондуктан Verianla тексти бул айырманы сактайт жана жалгыз дата ойлоп таппайт.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: SoK: Web3 RegTech for Cryptocurrency VASP AML/CFT Compliance
Авторлор: Qian’ang Mao; Jiaxin Wang; Ya Liu; Li Zhu; Jiaman Chen; Jiaqi Yan.
Мекеме: Nanjing University, Nanjing, China.
Булак түрү: Systematization of Knowledge / технология-экосистема талдоосу жана системалуу адабият синтези.
Жүктөлгөн версия: arXiv:2512.24888v1 [cs.CR].
arXiv датасы: 31 Декабрь 2025.
arXiv туруктуу DOI: 10.48550/arXiv.2512.24888.
Рецензия абалы: Азыркы библиографиялык текшерүүдө изилдөө дагы эле arXiv/CoRR preprint катары тизмеленет; өзүнчө рецензияланган журнал же конференция версиясы ырасталган эмес.
Journal / publisher: Жүктөлгөн изилдөө үчүн өзүнчө рецензияланган journal/publisher жазуусу ырасталган эмес.
Коммерциялык платформа үлгүсү: 41 операциялык RegTech платформасы; 34 Web3-native, 7 traditional platform with blockchain capabilities.
Академиялык үлгү: 28 research prototype; булак тарабынан 2015–2025 systematic literature review аркылуу тандалган.
Академиялык издөө булактары: IEEE Xplore, ACM Digital Library, arXiv жана Google Scholar.
Коммерциялык баалоо булактары: Platform documentation, technical whitepapers, public capability descriptions, API specifications жана vendor capability statements.
Platform sampling: Purposive sampling; коммерциялык deployment/рынок көрүнүшү, functional coverage, architectural diversity жана established/new entrant өкүлдүгү негизге алынган.
Capability коддоосу: Full support, partial support жана no support. Full support production-ready жана publicly documented өзгөчөлүктү; partial support beta/limited/network-specific же announced capability-ни билдирет.
Көз карандысыз текшерүү чеги: Vendor capability-лердин баары көз карандысыз техникалык тесттен өткөрүлгөн эмес.
Каржылоо: Берилген PDFте өзүнчө funding statement аныкталган эмес.
Кызыкчылыктардын кагылышы: Берилген PDFте өзүнчө conflict-of-interest declaration аныкталган эмес.
Маалымат жеткиликтүүлүгү: Өзүнчө Data Availability Statement жок. Изилдөөнүн негизги “маалыматы” коомчулукка ачык vendor documentation, platform capability records жана академиялык адабияттан турат.
Код жеткиликтүүлүгү: Берилген PDFте бул SoK талдоосуна тиешелүү ырастала турган public code repository көрсөтүлгөн эмес.
Автордук салымдар: Өзүнчө CRediT author-contribution statement аныкталган эмес.
Лицензия: Жүктөлгөн PDFте ачык Creative Commons же ошого окшош кайра колдонуу лицензиясы ишенимдүү ырасталбагандыктан, автордук укук/визуалдык колдонууда fail-closed ыкмасы колдонулушу керек.
Булак ичиндеги методология эскертүүсү: Capability assessment үчүн “December 2024” жана data collection үчүн “October–December 2025” билдирүүлөрү чогуу бар жана булак аларды шайкеш келтирбейт.
Coverage % эскертүүсү: Table 4 пайыздары булак маанилери катары сакталышы керек. Appendix-теги түшүндүрмө менен көрүнгөн category matrix аркылуу бардык пайыздардын эсептөө denominator-ын көз карандысыз кайра түзүүгө болбогондуктан, Verianla жаңы үлүш чыгарбайт.
Негизги чечмелөө чеги: Пайыздар жана платформалардын классификациясы каралган purposive sample өзгөчөлүктөрү. Алар глобалдык Web3 RegTech рыногунун так статистикасы же 2026-жылдагы платформалардын учурдагы продукт өзгөчөлүктөрү катары чечмеленбеши керек.
Автордук укук/баяндоо ыкмасы: Булактын таблица жана сүрөт композициясы түз көчүрүлүп кайра жасалган эмес. Verianla тексти булакта берилген taxonomy, платформа классификациялары, capability жыйынтыктары, академиялык синтез, gap analysis, чектөөлөр жана келечектеги изилдөө багыттарын өз алдынча түшүндүрүүчү Кыргызча түзүмдө кайра уюштурат.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген