


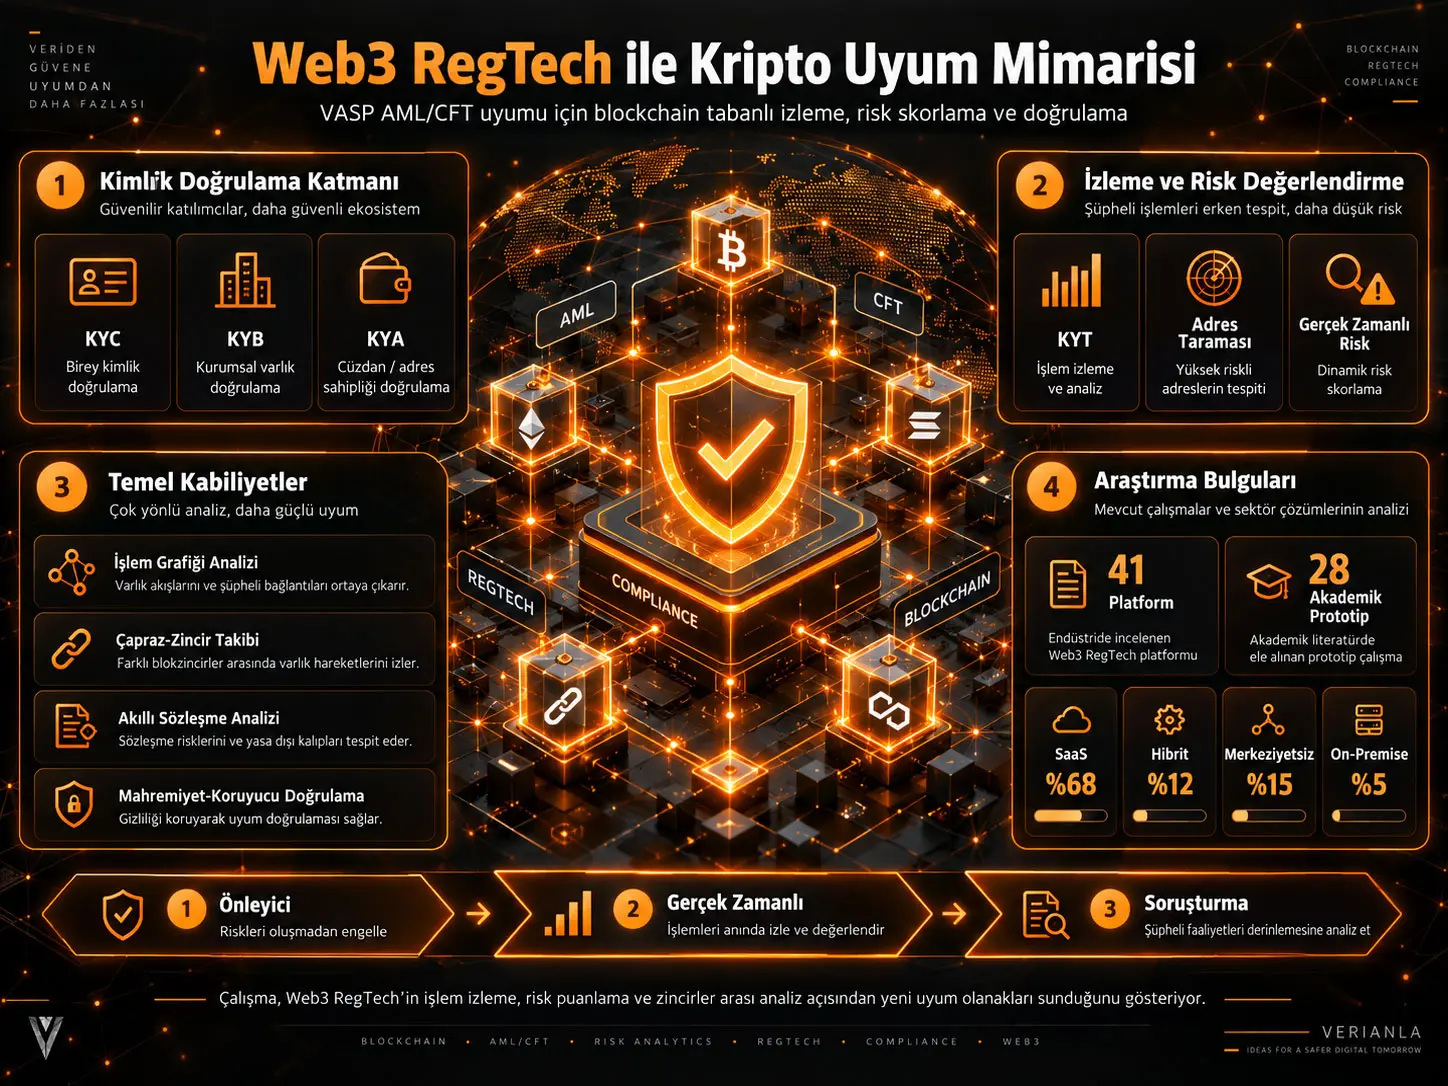
Web3 RegTech, blockchain ve Web3 ortamındaki düzenleyici uyum yükümlülüklerini karşılamak için dağıtık defter verisi, transaction graph analizi, gerçek zamanlı risk değerlendirmesi, adres ilişkilendirme, makine öğrenmesi ve kriptografik doğrulama gibi blockchain-native teknikleri kullanan düzenleyici teknoloji alanıdır. Bu Systematization of Knowledge çalışması, özellikle Virtual Asset Service Provider (VASP) kuruluşlarının Anti-Money Laundering ve Counter-Financing of Terrorism (AML/CFT) yükümlülükleri açısından Web3 RegTech ekosistemini sınıflandırmaktadır. Araştırma, 41 operasyonel ticari RegTech platformunu ve 2015–2025 akademik literatüründen 28 araştırma prototipini incelemektedir.
Çalışma üç temel sistematik yapı önermektedir. Birincisi, geleneksel finansal düzenleme, merkezi VASP düzenlemesi ve merkeziyetsiz Web3 düzenlemesini on boyutta karşılaştıran regulatory paradigm evolution çerçevesidir. İkincisi KYC, KYB, KYA, KYT ve Address/Wallet Screening mekanizmalarını ayrı doğrulama hedefleri olarak sınıflandıran compliance mechanism taxonomy'dir. Üçüncüsü uyum teknolojilerini işlem öncesi önleme, işlem sırasındaki gerçek zamanlı kontrol ve işlem sonrası soruşturma olarak üç zamansal aşamaya ayıran RegTech lifecycle framework'tür.
Kaynağın incelediği platform örnekleminde merkezi Software-as-a-Service mimarisi %68 ile baskındır. On-premise sistemler %5, hybrid mimariler %12 ve decentralized compliance protocol'leri %15 düzeyindedir. Transaction monitoring ve risk scoring yaygınlaşmışken cross-chain tracking, privacy-preserving verification, intent recognition ve solver-level monitoring daha sınırlı olgunluk göstermektedir.
Çalışmanın ana sonucu, Web3 RegTech'in yalnız geleneksel RegTech'in blockchain verisi eklenmiş biçimi olmadığıdır. Public ledger yapısı tüm ağ üzerinde transaction graph analizi, multi-hop fund tracing, cross-chain attribution, smart contract semantic analysis ve cryptographic compliance proof gibi farklı analitik olanaklar yaratmaktadır. Buna karşılık aynı merkeziyetsizlik, self-custody, DeFi, privacy protocols ve sürekli değişen blockchain protokolleri mevcut AML/CFT denetim araçları için yeni kör noktalar oluşturmaktadır.
Sonuçlar küresel RegTech pazarının tam sayımı olarak okunmamalıdır. Ticari platform seçimi purposive sampling'e dayanır; vendor capability'lerinin tamamı bağımsız teknik testten geçirilmemiştir; İngilizce ve kamuya açık dokümantasyonu güçlü platformlar örneklemde daha kolay yer almıştır. Bu nedenle yüzdeler yazarların incelediği örneklemi tanımlar, bütün küresel Web3 compliance ekosisteminin kesin pazar paylarını göstermez.
Web3 RegTech Nedir ve Geleneksel RegTech'ten Neden Farklıdır?
Web3 RegTech, merkezi finans kurumlarının kendi kapalı müşteri ve işlem veri tabanlarını izleyen klasik RegTech yaklaşımından farklı olarak public blockchain'lerin ağ çapındaki işlem geçmişini, pseudonymous adreslerini, smart contract etkileşimlerini ve cross-chain hareketlerini uyum analizi için kullanan blockchain-native düzenleyici teknoloji yaklaşımıdır.
Temel problem: şeffaf fakat pseudonymous finansal altyapı
Public blockchain ilk bakışta son derece şeffaftır. İşlemler ağ üzerinde kalıcı biçimde görülebilir ve zincir geçmişi bağımsız olarak incelenebilir. Buna karşılık zincirde görülen adres doğrudan gerçek dünyadaki kişi veya kuruma eşit değildir. Blockchain bu nedenle aynı anda hem olağanüstü transaction visibility hem de kimlik belirsizliği üretir.
Geleneksel finansal AML/CFT sistemleri çoğunlukla kurum merkezlidir. Banka veya başka finansal aracı müşteri kimliğini bilir, kendi veri tabanını kontrol eder, müşterisinin işlemlerini izler ve gerektiğinde hesabı bloke edebilir. Web3'te ise self-custody wallet, DeFi protocol, DAO, cross-chain bridge ve permissionless smart contract gibi yapılar işlemin kurum sınırlarının dışına çıkmasına izin verir.
Bu fark nedeniyle uyum sorunu yalnız “Kullanıcı kimdir?” sorusuyla sınırlı değildir. Bir Web3 uyum sistemi ayrıca şu ilişkileri anlamak zorundadır: hangi adresler aynı entity ile ilişkili olabilir, fonlar kaç hop boyunca hareket etmiştir, varlık başka zincire geçtiğinde attribution korunabilmiş midir, işlem bir DEX swap mı yoksa flash-loan zincirinin parçası mıdır, kullanılan smart contract hangi protokole aittir ve görülen on-chain hareket kullanıcının doğrudan tercihini mi yoksa bir solver'ın routing kararını mı temsil etmektedir?
Çalışmanın üç araştırma sorusu
| Araştırma sorusu | İncelenen bilimsel problem |
|---|---|
| RQ1 | Web3 RegTech ile geleneksel RegTech arasındaki temel mimari farklar nelerdir ve blockchain-native sistemler VASP AML/CFT uyumu için hangi yeni teknik kabiliyetleri sağlar? |
| RQ2 | Ticari Web3 RegTech ve akademik araştırma ekosisteminin mevcut durumu nedir; hangi teknik yöntemler kullanılmaktadır ve akademik yenilik ile gerçek VASP ihtiyacı arasında hangi boşluklar bulunmaktadır? |
| RQ3 | Belirlenen mimari farklılıklar ve ekosistem boşluklarından hareketle Web3 RegTech'in geliştirilmesi için hangi araştırma yönleri ve mimari uygulama ilkeleri öne çıkmaktadır? |
Üç düzenleyici paradigma
| Boyut | Geleneksel düzenleme | Merkezi VASP düzenlemesi | Merkeziyetsiz Web3 düzenlemesi |
|---|---|---|---|
| Veri mimarisi | Kuruma ait merkezi veri tabanları. | Merkezi VASP veri tabanları ve sınır ötesi raporlama. | Genel okunabilirliğe sahip distributed public ledger. |
| İşlem görünürlüğü | Tek kurumun müşteri ilişkileriyle sınırlı. | VASP müşteri tabanı ve Travel Rule veri değişimi. | Ağ çapında adres ve işlem görünürlüğü. |
| Kimlik temeli | Devlet tarafından verilen belgeler. | Dijitalleştirilmiş belge-temelli doğrulama. | Cryptographic identifiers ve isteğe bağlı verifiable credentials. |
| Doğrulama modeli | Kurumsal kontroller ve denetime güven. | VASP compliance süreçleri ve regulator oversight. | Belirli durumlarda cryptographic proof tabanlı doğrulama. |
| Aracı kurum rolü | Zorunlu. | Fiat–crypto geçişinde temel rol oynar. | DeFi ve self-custody bağlamında kısmen veya tamamen ortadan kalkabilir. |
| İzleme yaklaşımı | Kurumsal silo içinde rule-based monitoring. | Rule-based ve behavioral analytics. | Ağ çapında graph-based behavioral analytics. |
| Risk değerlendirmesi | Müşteri profili, işlem paterni, jurisdiction. | On-chain geçmiş ve blockchain forensics ile genişletilmiş değerlendirme. | Address clustering, taint, protocol risk ve network structure gibi çok boyutlu sinyaller. |
| Enforcement | Hesap dondurma, işlem engelleme, lisans yaptırımı. | Bunlara ek olarak adres blacklisting. | Smart contract veya protocol-level restrictions; retroactive control daha sınırlı olabilir. |
| Sınır ötesi karmaşıklık | Yüksek. | Pseudonymity ve hızlı transfer nedeniyle çok yüksek. | Permissionless küresel erişim ve regulatory arbitrage nedeniyle daha karmaşık. |
| Privacy–compliance gerilimi | Data protection mevzuatı içinde yönetilebilir. | Transaction transparency ile privacy hakları arasında belirgin. | Public ledger kalıcılığı nedeniyle temel tasarım gerilimine dönüşebilir. |
Şekil 1'in iki katmanlı mimarisi
| Üst katman | Alt mekanizma | Doğrulanan şey | Örnek yöntemler |
|---|---|---|---|
| Identity Verification Layer | KYC | Bireysel müşteri kimliği | Belge doğrulama, biyometri, sanctions/PEP screening. |
| KYB | Kurumsal varlık ve beneficial owner yapısı | Şirket sicili, UBO doğrulama, sanctions ve adverse-media kontrolleri. | |
| KYA | Belirli blockchain adresinin bilinen kişi veya entity ile bağlanması | Cryptographic signature, wallet ownership proof, attestation, verifiable credentials. | |
| Monitoring & Risk Assessment Layer | KYT | Tekil işlem ve işlem paterni | Real-time risk scoring, taint analysis, anomaly detection, counterparty analysis. |
| Address / Wallet Screening | Adres düzeyindeki birleşik risk profili | Transaction history, exposure, illicit-cluster ilişkileri ve entity risk listeleri. |
Web3 Uyumunda Beş “Know Your” Mekanizması Neyi Doğrular?
KYC ve KYB gerçek dünyadaki kişi veya kurumu doğrularken KYA doğrulanmış kimliği belirli blockchain adresine bağlamaya, KYT tekil işlemin riskini değerlendirmeye, Address/Wallet Screening ise adresin geçmiş davranış ve ağ ilişkilerinden oluşan daha geniş risk profilini üretmeye çalışır.
KYC — Know Your Customer
KYC gerçek dünyadaki bireyin veya tüzel kişinin kimliğini doğrular. Hükümet tarafından verilen kimlik belgeleri, biyometrik doğrulama, adres belgeleri, sanctions listeleri ve Politically Exposed Person kontrolleri temel bileşenlerdir. Web3 bu mekanizmayı ortadan kaldırmaz; ancak decentralized identity ve verifiable credential gibi teknikler doğrulanmış kimlik niteliklerinin her seferinde aynı belgenin yeniden paylaşılmasına gerek kalmadan kanıtlanabilmesini araştırmaktadır.
KYB — Know Your Business
KYB şirket, kuruluş ve diğer kurumsal yapıların hukuki ve sahiplik yapısını doğrulamayı amaçlar. Ultimate Beneficial Owner tespiti bu katmanın merkezi sorunlarından biridir. DAO'lar geleneksel şirket yapısına sahip olmayabildiği için KYB'nin Web3'e uygulanması özellikle karmaşıktır.
KYA — Know Your Address
KYA'nın hedefi blockchain adresinin kendisini “kimlik” olarak görmek değil, belirli adresin doğrulanmış kişi veya entity tarafından kontrol edildiğine ilişkin bağ kurmaktır. Cryptographic signature, wallet ownership proof, attestation ve verifiable credential bu amaçla kullanılabilir.
KYT — Know Your Transaction
KYT transaction-level risk değerlendirmesidir. Counterparty risk, işlem tutarı, müşteri davranışına göre anomali, smart contract/protocol exposure ve adres attribution bilgisi birleştirilebilir. DeFi işlemleri karmaşık hale geldikçe yalnız ham contract call bilgisini görmek yeterli değildir; işlem semantiğini anlamak gerekir.
Address / Wallet Screening
Address screening, tekil bir işlemin ötesine geçerek adresin tarihsel işlemlerini, bilinen illicit cluster'lara doğrudan veya dolaylı exposure'ını, taint propagation sonuçlarını, entity attribution bilgisini ve behavior pattern'larını birleşik risk profiline dönüştürür.
KYA ile Address Screening aynı şey değildir
KYA sahiplik veya custody ilişkisini doğrulamaya çalışır. Address Screening ise adresin risk düzeyini değerlendirir. Bir adresin kim tarafından kontrol edildiğini bilmek ile o adresin geçmişte hangi yüksek-riskli transaction graph'larına bağlandığını bilmek farklı uyum problemleridir.
Web3 RegTech Yaşam Döngüsü Hangi Üç Aşamadan Oluşur?
Kaynak, RegTech müdahalelerini işlemden önce riski azaltan Ex-Ante kontroller, işlem gerçekleşirken gerçek zamanlı risk değerlendiren In-Medias-Res kontroller ve tamamlanmış faaliyetleri soruşturan Ex-Post analizler olmak üzere üç zamansal aşamada sınıflandırmaktadır.
| Aşama | Ana hedef | Temel teknolojiler | Web3'e özgü örnekler |
|---|---|---|---|
| Ex-Ante — Önleyici | Kimlik doğrulama, onboarding risk profili, erişim ve politika kontrolü. | KYC/KYB otomasyonu, biometric verification, sanctions screening, risk-based onboarding. | DID/VC, on-chain attestation, permissioned DeFi pool, smart contract whitelisting. |
| In-Medias-Res — Gerçek zamanlı | İşlem ve counterparty screening, Travel Rule, threshold enforcement. | Real-time AML screening, wallet risk scoring, automated Travel Rule, dynamic risk thresholds. | KYT APIs, on-chain risk oracle, mempool screening, bridge monitoring, solver compliance verification. |
| Ex-Post — Soruşturma | Forensics, suspicious activity detection, raporlama ve audit trail. | Transaction graph analysis, pattern recognition, behavioral profiling, case management. | Address clustering, cross-chain fund tracing, DeFi interaction analysis, mixer/privacy protocol investigation. |
Dört temel deployment mimarisi
| Mimari | Kaynak örneklemindeki sayı | Oran | Temel özellik |
|---|---|---|---|
| Centralized SaaS | 28 / 41 | %68 | Cloud/API tabanlı; ölçeklenebilir ve operasyonel olarak kolay, fakat compliance verisinin üçüncü taraf sağlayıcıyla paylaşılması privacy ve trust sorunu yaratabilir. |
| On-Premise | 2 / 41 | %5 | Hassas veriyi kurum içinde tutar; daha yüksek operasyon ve altyapı yükü gerektirir. |
| Hybrid | 5 / 41 | %12 | On-chain indexing ile off-chain analytics ve proprietary intelligence'ı birleştirir. |
| Decentralized Protocol | 6 / 41 | %15 | Web3 ilkeleriyle daha doğrudan uyumludur; accountability, throughput, kullanıcı deneyimi ve sürdürülebilir business model sorunları vardır. |
Beş temel işlevsel alan
| Alan | Ana işlev |
|---|---|
| Transaction Monitoring | Şüpheli, olağandışı veya policy-violating blockchain işlemlerini sürekli veya gerçek zamanlı izlemek. |
| Risk Scoring | Adres, işlem, entity veya protocol için nicel risk göstergeleri oluşturmak. |
| On-Chain Protocol Forensics | Fund flow tracing, address clustering, entity attribution ve cross-chain soruşturma yapmak. |
| Compliance Automation | Travel Rule, suspicious activity reporting, case management ve audit workflow süreçlerini otomatikleştirmek. |
| Privacy-Preserving Verification | Gerekli compliance bilgisini bütün hassas kişisel veriyi açığa çıkarmadan doğrulayabilmek. |
Çalışmanın Yöntemi ve Bulguları
Örneklem ve kaynak seçimi
Çalışma ticari platformlar için rastgele veya olasılıksal örneklem kullanmamıştır. Platformlar purposive sampling ile seçilmiştir. Kaynağın dört seçim ölçütü; ticari VASP ortamında belgelenmiş deployment veya belirgin pazar varlığı, transaction monitoring/risk scoring/forensics/Travel Rule/privacy gibi işlevsel kategorilerin temsili, SaaS/on-premise/hybrid/decentralized mimari çeşitliliği ve hem yerleşik oyuncuların hem post-2020 yeni girişlerin temsili olarak tanımlanmaktadır.
Akademik araştırma taraması IEEE Xplore, ACM Digital Library, arXiv ve Google Scholar üzerinde blockchain technology, compliance mechanisms ve analytical techniques ile ilgili sorgu kombinasyonları kullanılarak yapılmıştır. Inclusion criterion, hakemli yayın veya doğrulanabilir prototype implementation bulunmasıdır.
41 platform nasıl gruplanıyor?
| Platform grubu | Sayı | Kaynakta yer alan örnekler |
|---|---|---|
| Comprehensive General-Purpose | 11 | Chainalysis, Elliptic, CipherTrace, TRM Labs, Merkle Science, Scorechain, Coinfirm, Crystal Intelligence, Solidus Labs, BIG ve Chainalysis KYT. |
| DeFi-Specialized | 8 | Forta Network, Lossless Protocol, Hypernative, Dedaub, Chaos Labs, Gauntlet, Nansen ve Arkham. |
| Cross-Chain / Compliance Infrastructure | 12 | AnChain.AI, Bitquery, Covalent, Elementus, Bison Trails, Notabene, Sygna Bridge, TRISA, 21 Analytics, Shyft Network, TransactID ve CipherBlade. |
| Privacy-Preserving | 3 | Privado ID, Polygon ID ve KILT Protocol. |
| Traditional Platforms with Web3 Capabilities | 7 | ComplyAdvantage, Refinitiv World-Check, LexisNexis Bridger XG, NICE Actimize, Fenergo, AMLBot ve ComplyAdvantage Crypto. |
Bu katalog bir endorsement veya bugünkü ürün özelliklerinin doğrulanması değildir. Kaynak çalışmanın oluşturduğu belirli tarihli araştırma envanteridir.
Capability matrix hangi alanların daha olgun olduğunu gösteriyor?
| Capability | Kaynakta raporlanan Coverage % | Genel yorum |
|---|---|---|
| Transaction Monitoring | %83 | En yaygın temel yeteneklerden biri. |
| Real-Time Risk Scoring | %75 | Yaygın production ihtiyacı. |
| API Integration | %75 | Operasyonel entegrasyon açısından güçlü kapsama. |
| ML/DL Techniques | %67 | Makine öğrenmesi geniş biçimde kullanılmaktadır. |
| Behavioral Analytics | %67 | Salt rule-based kontrollerin ötesine geçişi gösterir. |
| Address Attribution | %58 | Entity intelligence için temel fakat evrensel olmayan yetenek. |
| Multi-Hop Tracing | %58 | Forensic fund-flow analizinde önemli. |
| Mixer Detection | %58 | Obfuscation analizinde yaygınlaşmış ancak tam kapsama sahip değil. |
| Cross-Chain Tracking | %31 | Kaynağın belirlediği önemli teknik boşluklardan biri. |
| Travel Rule Support | %33 | Protokol parçalanması devam etmektedir. |
| Zero-Knowledge Proofs | %17 | Teknik vaat yüksek, production adoption sınırlı. |
| Intent Recognition | %17 | Yeni gelişen araştırma alanı. |
| Solver Monitoring | %8 | İncelenen matrisin en düşük kapsamalı yeteneklerinden biri. |
Bu yüzdeler kaynak Table 4'ten doğrudan aktarılmıştır. Ek bölüm bunların “en az partial support” bulunan kategorilerin coverage ölçüsü olduğunu belirtmektedir. Ancak görünür category matrix üzerinden denominator mantığı eksiksiz biçimde yeniden üretilemediği için Verianla bu değerleri yeniden hesaplamaz.
Transaction graph analizi neden Web3'e özgü güçlü bir yetenektir?
Geleneksel finans kurumunda işlem görünürlüğü kurumun kendi müşteri ilişkilerine bağlıdır. Public blockchain üzerinde ise bir analist zincirin tüm transaction history'si üzerinden graph oluşturabilir. Bu graph içinde adresler node, transfers ise edge olarak ele alınabilir.
Multi-hop tracing, bir varlığın birçok ara adres üzerinden hareketini takip eder. Address clustering, ortak kontrol altında bulunma ihtimali olan adresleri heuristic veya machine-learning yöntemleriyle gruplamaya çalışır. Entity attribution ise bu cluster'ları borsa, mixer, protocol, organization veya başka bilinen entity bilgileriyle eşleştirmeye çalışır.
Bu yapı önemli bir avantaj sağlarken kesin kimlik garantisi sağlamaz. Address clustering ve attribution verisi heuristic, disclosure, investigation veya proprietary intelligence'a bağlı olabilir.
Real-time risk assessment
Blockchain işlemleri bazı ağlarda block inclusion öncesinde mempool içinde görülebildiği için risk değerlendirmesi confirmation'dan önce başlayabilir. Taint analysis, transaction input'larının bilinen yüksek-riskli veya illicit kaynaklarla ilişkisini ölçmeye çalışır. Address risk scoring ise bu sinyali historical behavior ve attribution bilgisiyle genişletebilir.
Ancak gerçek zamanlılığın kendisi hesaplama problemi yaratmaktadır. Büyük transaction graph'ları, graph neural network inference ve DeFi semantic interpretation yüksek throughput ağlarda sub-second compliance kararına dönüştürülmek zorundadır.
Cross-chain analiz neden hâlâ zor?
Varlık bir blockchain'den diğerine bridge ile geçtiğinde aynı entity'ye ait fund-flow zincirini korumak zorlaşır. Wrapped assets, farklı address formatları, farklı execution semantics ve çok sayıda bridge protocol attribution'ı parçalayabilir.
Kaynak; bridge transaction monitoring, behavioral correlation, cross-chain address clustering ve unified entity graph gibi yöntemlerin geliştiğini, ancak comprehensive cross-chain coverage'ın hâlâ sınırlı olduğunu belirtmektedir.
DeFi semantic analysis
DeFi'de bir işlem yalnız “A adresinden B adresine token gönderildi” biçiminde yorumlanamaz. Tek transaction içinde smart contract calls, swap, lending, liquidation, arbitrage, flash loan veya yield strategy gibi daha yüksek seviyeli ekonomik eylemler bulunabilir.
Semantic transaction understanding düşük seviyeli contract execution trace'lerini insan tarafından anlaşılabilir faaliyetlere dönüştürmeye çalışır. Kaynak, language model ve graph representation learning yaklaşımlarının bu alanda araştırıldığını ancak farklı protocol'lere genellemenin ve production integration'ın hâlâ sınırlı olduğunu belirtmektedir.
Akademi ile Endüstri Arasındaki En Büyük Web3 RegTech Boşlukları Nelerdir?
Kaynak sekiz ana kopukluk belirlemektedir: akademik prototiplerin production readiness eksikleri, düzenleyici uyum sorunları, gerçek veri ve ground-truth erişimi, adversarial robustness, hesaplama maliyeti ile fayda arasındaki uyumsuzluk, standardizasyon eksikliği, operasyonel compliance workflow'larına entegrasyon yetersizliği ve ortak validation/benchmark altyapısının bulunmaması.
| Boşluk | Kaynağın ortaya koyduğu sorun |
|---|---|
| Technology readiness | Küçük benchmark üzerinde çalışan yöntem milyarlarca işlemin production analizine ölçeklenmeyebilir; hata toleransı ve operasyonel güvenilirlik çoğu prototipte ikincil kalır. |
| Regulatory alignment | Teknik olarak güçlü yöntem regülatörün açıklanabilirlik, accountability veya kimlik doğrulama beklentileriyle uyuşmayabilir. |
| Data availability | Illicit activity ground-truth etiketleri, exchange attribution, dark-web intelligence ve law-enforcement verileri akademik araştırmacılara sınırlı olabilir. |
| Adversarial robustness | Illicit aktörler detection yöntemlerine uyum sağlayarak transaction structuring, address rotation ve cross-chain migration kullanabilir. |
| Cost–benefit | Araştırma accuracy'yi optimize ederken production sistemi compute, latency ve operasyon maliyetini de karşılamak zorundadır. |
| Standardization | Custom API, veri formatı ve risk skorları sistemler arası interoperability'yi sınırlar. |
| Operational workflow | Detection modeli alert üretebilir fakat investigation, case disposition ve regulatory reporting süreçlerini çözmeyebilir. |
| Validation / benchmarking | Farklı dataset, label, metric ve experimental protocol'ler yöntemlerin doğrudan karşılaştırılmasını zorlaştırır. |
Akademik araştırma temaları
| Araştırma teması | Tipik yöntemler | Temel sınırlılık |
|---|---|---|
| Graph analysis & clustering | Heuristic clustering, graph statistics, GNN. | Label bias, cross-chain gaps ve scalability. |
| Money laundering detection | Taint analysis, risk scoring, GNN, contrastive learning, attention. | Ground-truth kıtlığı ve adversarial/temporal drift. |
| Phishing & fraud detection | Data augmentation, graph features, hybrid DL, unsupervised ML. | Noisy labels ve sınırlı transferability. |
| Privacy protocol analysis | Heuristic/statistical deanonymization ve behavioral detection. | Zayıf ground truth ve etik sınırlar. |
| DeFi & smart contract analysis | Semantic decoding, graph construction, empirical taxonomy. | Hızla değişen protocol'ler ve semantic ambiguity. |
| Privacy-preserving compliance | ZK credentials, secure computation, intent privacy. | Proof latency/size, compute overhead ve regulatory uncertainty. |
GNN daha karmaşık olduğu için otomatik olarak daha iyi mi?
Kaynak böyle bir sonuç vermemektedir. Akademik landscape bölümünde bazı benchmarklarda tree-based baseline'ların GNN sonuçlarına yaklaşabildiği belirtilir. Ayrıca adversarial behavior zaman içinde değiştikçe temporal generalization'ın zayıflayabileceği vurgulanır. Bu nedenle daha karmaşık neural architecture kullanılması tek başına production-ready AML üstünlüğü anlamına gelmez.
Web3 RegTech'in Kalıcı Teknik Sorunları Nelerdir?
Çalışma altı persistent capability challenge tanımlar: zincirler arasında attribution'ın korunması, karmaşık DeFi faaliyetlerinin semantik olarak anlaşılması, privacy protocol'lerinin analiz edilmesi, yüksek işlem hacminde gerçek zamanlı ölçeklenebilirlik, sürekli güncellenmesi gereken entity-attribution veritabanları ve yüksek false-positive yükünün yönetilmesi.
| Kalıcı sorun | Neden zor? |
|---|---|
| Cross-Chain Tracking | Bridge'ler, wrapped assets ve farklı ledger modelleri tekil fund-flow takibini parçalar. |
| DeFi Interaction Analysis | Multi-protocol composition, flash loan, MEV ve intent-based execution basit transaction etiketlerinin ötesine geçer. |
| Privacy Protocol Analysis | Mixing services, privacy coins ve confidential transactions on-chain tracing'i bilinçli biçimde zorlaştırır. |
| Real-Time Scalability | Graph algorithms, ML inference ve semantic analysis yüksek throughput altında ciddi compute yükü oluşturabilir. |
| Attribution Maintenance | Address-to-entity veritabanları sürekli manuel ve istihbarat tabanlı güncelleme gerektirebilir. |
| False Positive Management | Şüpheli işaretlenen birçok işlem soruşturma sonrasında meşru çıkabilir; ortak performans standardı bulunmamaktadır. |
Privacy-preserving compliance neden hem umut verici hem zor?
AML/CFT sistemi çoğu zaman kimlik ve işlem bilgisinin paylaşılmasını isterken kullanıcı privacy'si gereksiz veri ifşasının sınırlandırılmasını gerektirir. Zero-knowledge proofs, verifiable credentials, secure multi-party computation ve federated approaches bu gerilimi azaltmaya çalışmaktadır.
| ZKP ailesi | Kaynağın vurguladığı avantaj | Kaynağın vurguladığı ödünleşim |
|---|---|---|
| SNARK / Groth16 / PLONK türleri | Succinct proof ve hızlı verification. | Trusted setup gereksinimi bulunabilir ve prover overhead yüksek olabilir. |
| STARK | Trusted setup gerektirmez. | Daha büyük proof ve daha yüksek verification maliyeti oluşabilir. |
| Bulletproof | Transparent setup ve logarithmic proof size. | Verification daha yavaş olabilir. |
Bu karşılaştırmalar çalışmanın kendi ZKP benchmark deneyi değildir; kaynak tarafından mevcut literatürden sentezlenen teknik trade-off'lardır.
Gelecek araştırma yönleri
| Araştırma yönü | Hedeflenen boşluk |
|---|---|
| Verifiable Compliance Proofs | Hassas kimlik verisini tamamen açmadan compliance koşullarının cryptographic olarak doğrulanması. |
| Semantic Transaction Understanding | Raw smart-contract call'larını ekonomik faaliyet ve risk semantiğine dönüştürmek. |
| Behavior-Based Risk Assessment | Tekil adres kuralları yerine zamansal ve graph davranışını değerlendirmek. |
| Privacy-Preserving Collaborative Analytics | VASP'ler arasında ham veri paylaşmadan ortak risk analizi yapmak. |
| Intent-Aware Monitoring | Intent, solver routing ve execution katmanlarını ayrı ayrı anlamak. |
| Cross-Chain Compliance Infrastructure | Zincirler arası standardize edilmiş attribution ve veri modeli oluşturmak. |
| Standardized Evaluation & Benchmarking | Accuracy, false positive rate, latency ve adversarial robustness gibi ölçümleri ortak benchmark üzerinde değerlendirmek. |
“Know Your Intent” mevcut bir sektör standardı mı?
Hayır. Kaynak, Know Your Intent veya KYI ifadesini geleceğe yönelik akademik bir kavram olarak tartışmaktadır ve bu adlandırmanın henüz industry-standard olmadığını açıkça belirtmektedir. Intent-centric mimarilerde kullanıcı bir hedef ifade ederken execution path'i solver belirleyebildiği için compliance sorumluluğunun kullanıcıya mı, solver'a mı veya ikisine birlikte mi ait olduğu yeni bir araştırma problemine dönüşmektedir.
Çalışmanın doğrudan desteklediği sonuçlar
| Desteklenen sonuç | Kanıt türü |
|---|---|
| Web3 RegTech, geleneksel institution-centric compliance'tan farklı bir mimari problem alanıdır. | Literatür ve teknoloji-ekosistem sistematizasyonu. |
| Transaction graph, real-time risk, smart-contract ve cross-chain analizleri Web3 uyumunun temel teknik yapılarına dönüşmüştür. | 41 platform + 28 prototip ve literatür sentezi. |
| Centralized SaaS incelenen ticari örneklemde baskın deployment modelidir. | 28/41, %68. |
| Privacy-preserving ve decentralized compliance production adoption'ı daha sınırlıdır. | Platform capability ve architecture sınıflandırması. |
| Akademik yenilik ile production deployment arasında sekiz ana boşluk vardır. | Sistematik gap analysis. |
| Cross-chain, DeFi semantics, privacy, scalability, attribution maintenance ve false positives kalıcı sorunlardır. | Literatür ve platform analizi. |
Çalışmanın desteklemediği sonuçlar
| Desteklenmeyen genelleme | Neden? |
|---|---|
| İncelenen platform yüzdeleri bütün küresel RegTech pazarının kesin pazar payıdır. | Örneklem purposive sampling ile oluşturulmuştur ve exhaustive census değildir. |
| Her vendor'ın kamuya açıkladığı özellik bağımsız testle doğrulanmıştır. | Kaynak bunu yapmadığını açıkça belirtmektedir. |
| GNN veya AI tabanlı AML sistemi geleneksel modellerden her durumda üstündür. | Benchmark sonuçları ve temporal robustness literatürde değişmektedir. |
| Zero-knowledge compliance bugün geniş ölçekli standart deployment'a ulaşmıştır. | Kaynak adoption'ın sınırlı olduğunu belirtmektedir. |
| KYI yerleşik bir FATF veya endüstri standardıdır. | Kaynak bunu emerging academic concept olarak tanımlar. |
| Web3 RegTech suç faaliyetlerini ortadan kaldırabilir. | Çalışma detection/compliance teknolojilerini sistematize eder; böyle bir etki deneyi gerçekleştirmez. |
Yöntemsel sınırlılıklar
Vendor Claim Verification: Capability değerlendirmelerinin önemli bölümü vendor documentation ve public claims'e dayanır. Bütün özelliklerin bağımsız teknik doğrulaması yapılmamıştır.
Selection Bias: İngilizce dokümantasyon ve kamuya açık bilgi seçim olasılığını artırmıştır. Yalnız enterprise contract sonrası dokümantasyon sağlayan veya yerel pazarlarda çalışan ürünler eksik temsil edilmiş olabilir.
Market Coverage: Pazar payı ve adoption değerlendirmeleri industry reports ve vendor disclosure'a dayanır; global market census değildir.
Generalizability: 41 platform önemli bir örneklem olsa da bütün küresel RegTech çözümlerini kapsadığı iddia edilmemektedir.
Categorical Boundaries: Kullanılan kategoriler araştırmacıların analitik sistematizasyonudur; emerging Web3 RegTech alanında bunların tamamı için ortak industry-standard taxonomy bulunmamaktadır.
Temporal Constraint: Platformlar hızlı biçimde özellik değiştirdiği için çalışma belirli bir zaman diliminin snapshot'ıdır.
Academic Coverage: IEEE Xplore, ACM Digital Library, arXiv ve Google Scholar gibi büyük kaynaklar taranmış olsa da workshop, preprint ve teknik raporlara dağılmış bütün çalışmaların eksiksiz yakalandığı garanti edilmemektedir.
Kaynak içi zaman damgası belirsizliği
Appendix'teki Capability Assessment Methodology, Table 4 için incelenen vendor/API açıklamalarının “available as of December 2024” olduğunu söyler. Research Limitations ise veri toplama dönemini “October–December 2025” olarak verir. Kaynak bu iki zaman damgasının farklı veri katmanlarına mı ait olduğunu yoksa bir yazım hatası mı bulunduğunu açıklamaz. Bu nedenle Verianla metni bu farkı korur ve tek bir tarih uydurmaz.
Kaynak ve Yöntem Notu
Özgün başlık: SoK: Web3 RegTech for Cryptocurrency VASP AML/CFT Compliance
Yazarlar: Qian’ang Mao; Jiaxin Wang; Ya Liu; Li Zhu; Jiaman Chen; Jiaqi Yan.
Kurum: Nanjing University, Nanjing, China.
Kaynak türü: Systematization of Knowledge / teknoloji-ekosistem analizi ve sistematik literatür sentezi.
Yüklenen sürüm: arXiv:2512.24888v1 [cs.CR].
arXiv tarihi: 31 Aralık 2025.
arXiv kalıcı DOI: 10.48550/arXiv.2512.24888.
Hakemlik durumu: Güncel bibliyografik kontrolde çalışma hâlen arXiv/CoRR preprint olarak listelenmektedir; ayrı bir hakemli dergi veya konferans sürümü doğrulanmamıştır.
Journal / publisher: Yüklenen çalışma için bağımsız hakemli journal/publisher kaydı doğrulanmamıştır.
Ticari platform örneklemi: 41 operasyonel RegTech platformu; 34 Web3-native, 7 geleneksel platform with blockchain capabilities.
Akademik örneklem: 28 research prototype; kaynak tarafından 2015–2025 systematic literature review üzerinden seçilmiştir.
Akademik tarama kaynakları: IEEE Xplore, ACM Digital Library, arXiv ve Google Scholar.
Ticari değerlendirme kaynakları: Platform documentation, technical whitepapers, public capability descriptions, API specifications ve vendor capability statements.
Platform sampling: Purposive sampling; ticari deployment/pazar görünürlüğü, functional coverage, architectural diversity ve established/new entrant temsili esas alınmıştır.
Capability kodlaması: Full support, partial support ve no support. Full support production-ready ve publicly documented özelliği; partial support beta/limited/network-specific veya announced capability'yi temsil eder.
Bağımsız doğrulama sınırı: Vendor capability'lerinin tamamı bağımsız teknik testten geçirilmemiştir.
Finansman: Sağlanan PDF'de ayrı bir funding statement tespit edilmemiştir.
Çıkar çatışması: Sağlanan PDF'de ayrı bir conflict-of-interest declaration tespit edilmemiştir.
Veri erişilebilirliği: Ayrı bir Data Availability Statement bulunmamaktadır. Çalışmanın temel “verisi” kamuya açık vendor documentation, platform capability records ve akademik literatürden oluşmaktadır.
Kod erişilebilirliği: Sağlanan PDF'de bu SoK analizine ait doğrulanabilir public code repository belirtilmemiştir.
Yazar katkıları: Ayrı CRediT author-contribution statement tespit edilmemiştir.
Lisans: Yüklenen PDF üzerinde açık bir Creative Commons veya benzeri yeniden kullanım lisansı güvenilir biçimde doğrulanmadığından telif/görsel uygulamasında fail-closed yaklaşımı kullanılmalıdır.
Kaynak içi metodoloji notu: Capability assessment için “December 2024” ile data collection için “October–December 2025” ifadeleri birlikte bulunmaktadır ve kaynak bunları uzlaştırmamaktadır.
Coverage % notu: Table 4 yüzdeleri kaynak değerleri olarak korunmalıdır. Appendix'teki açıklama ile görünür category matrix üzerinden bütün yüzdelerin hesaplama paydası bağımsız biçimde yeniden kurulamadığından Verianla yeni oran üretmemektedir.
Temel yorum sınırı: Yüzdeler ve platform sınıflandırmaları, incelenen purposive sample'ın özellikleridir. Küresel Web3 RegTech pazarının kesin istatistikleri veya 2026 itibarıyla platformların güncel ürün özellikleri olarak yorumlanmamalıdır.
Telif/anlatım yöntemi: Kaynağın tablo ve şekil kompozisyonu birebir yeniden üretilmemiştir. Verianla metni, kaynakta verilen taxonomy, platform sınıflandırmaları, capability sonuçları, akademik sentez, gap analysis, sınırlılıklar ve gelecek araştırma yönlerini bağımsız öğretici Türkçe yapı içinde yeniden kurmaktadır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir