


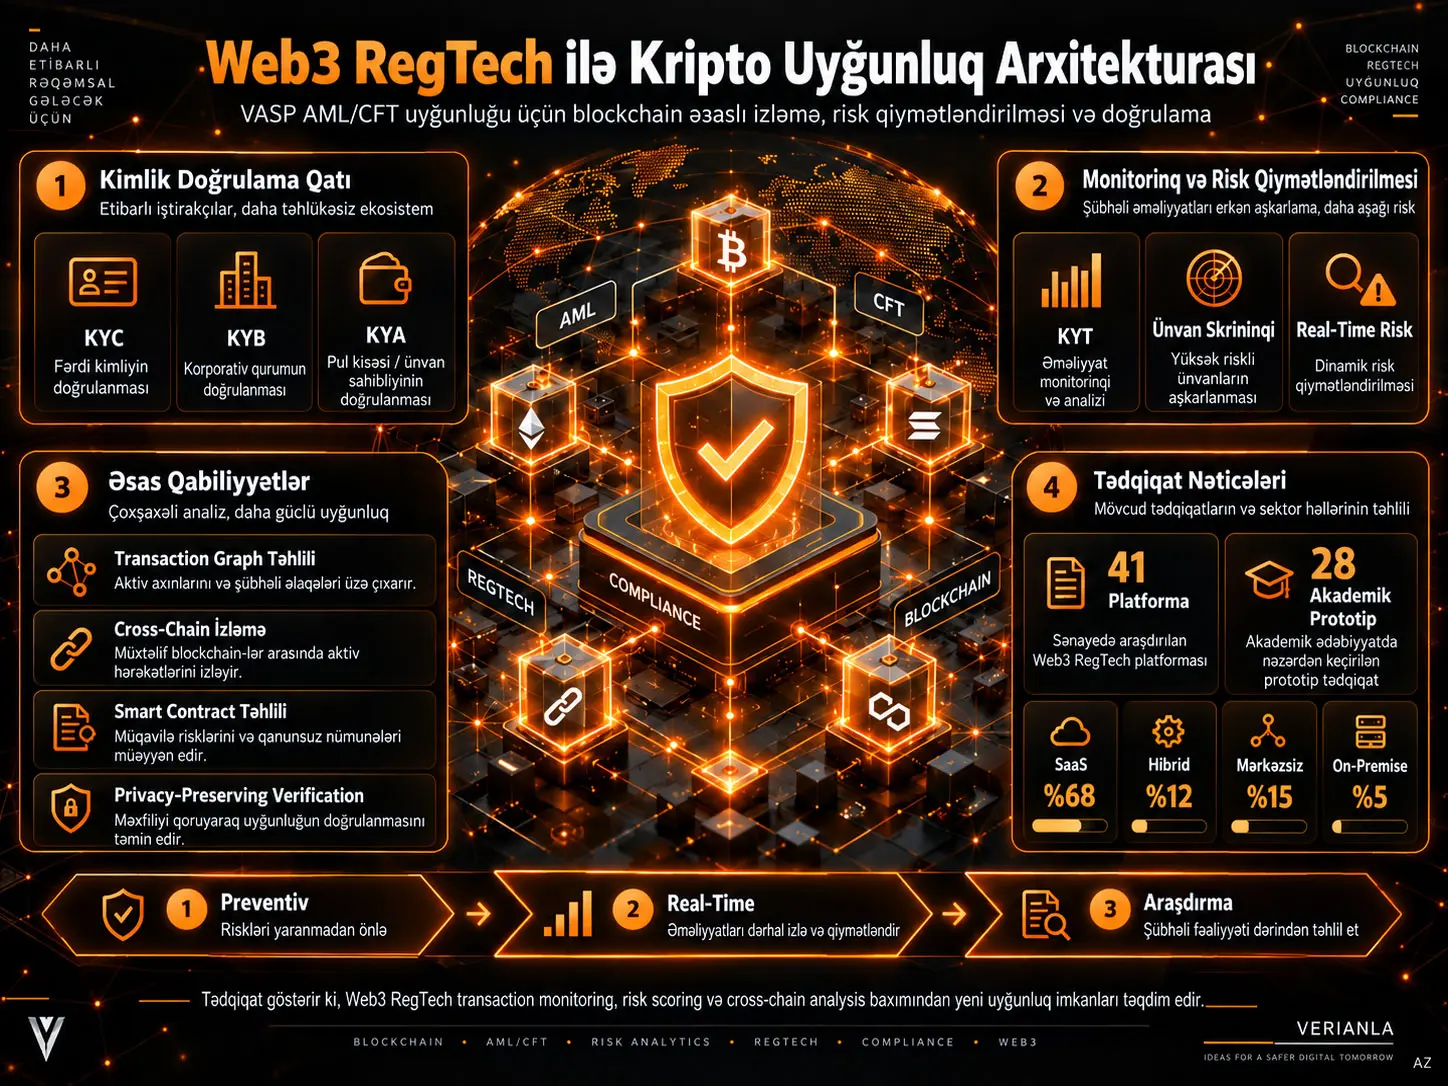
Web3 RegTech, blockchain və Web3 mühitində tənzimləyici uyğunluq öhdəliklərini yerinə yetirmək üçün paylanmış reyestr məlumatları, transaction graph analizi, real-time risk qiymətləndirilməsi, ünvan əlaqələndirilməsi, maşın öyrənməsi və kriptoqrafik doğrulama kimi blockchain-native texnikalardan istifadə edən tənzimləyici texnologiya sahəsidir. Bu Systematization of Knowledge tədqiqatı xüsusilə Virtual Asset Service Provider (VASP) təşkilatlarının Anti-Money Laundering və Counter-Financing of Terrorism (AML/CFT) öhdəlikləri baxımından Web3 RegTech ekosistemini təsnif edir. Tədqiqat 41 əməliyyat xarakterli kommersiya RegTech platformasını və 2015–2025 akademik ədəbiyyatından 28 tədqiqat prototipini araşdırır.
Tədqiqat üç əsas sistematik struktur təklif edir. Birincisi, ənənəvi maliyyə tənzimlənməsini, mərkəzləşdirilmiş VASP tənzimlənməsini və mərkəzləşdirilməmiş Web3 tənzimlənməsini on ölçüdə müqayisə edən regulatory paradigm evolution çərçivəsidir. İkincisi KYC, KYB, KYA, KYT və Address/Wallet Screening mexanizmlərini ayrı doğrulama hədəfləri kimi təsnif edən compliance mechanism taxonomy-dir. Üçüncüsü uyğunluq texnologiyalarını əməliyyatdan əvvəl qarşısının alınması, əməliyyat zamanı real-time nəzarət və əməliyyatdan sonra araşdırma olmaqla üç zaman mərhələsinə ayıran RegTech lifecycle framework-dür.
Mənbənin araşdırdığı platform nümunəsində mərkəzləşdirilmiş Software-as-a-Service arxitekturası %68 ilə üstünlük təşkil edir. On-premise sistemlər %5, hybrid arxitekturalar %12 və decentralized compliance protocol-ları %15 səviyyəsindədir. Transaction monitoring və risk scoring geniş yayılmış olsa da cross-chain tracking, privacy-preserving verification, intent recognition və solver-level monitoring daha məhdud yetkinlik göstərir.
Tədqiqatın əsas nəticəsi Web3 RegTech-in sadəcə ənənəvi RegTech-in blockchain məlumatı əlavə edilmiş forması olmamasıdır. Public ledger strukturu bütün şəbəkə üzrə transaction graph analizi, multi-hop fund tracing, cross-chain attribution, smart contract semantic analysis və cryptographic compliance proof kimi fərqli analitik imkanlar yaradır. Bununla yanaşı eyni mərkəzsizləşmə, self-custody, DeFi, privacy protocols və daim dəyişən blockchain protokolları mövcud AML/CFT nəzarət alətləri üçün yeni kor nöqtələr yaradır.
Nəticələr qlobal RegTech bazarının tam siyahıyaalınması kimi oxunmamalıdır. Kommersiya platformalarının seçimi purposive sampling-ə əsaslanır; vendor capability-lərinin hamısı müstəqil texniki testdən keçirilməyib; ingiliscə və ictimaiyyətə açıq sənədləşməsi güclü olan platformalar nümunədə daha asan yer alıb. Buna görə faizlər müəlliflərin araşdırdığı nümunəni təsvir edir, bütün qlobal Web3 compliance ekosisteminin dəqiq bazar paylarını göstərmir.
Web3 RegTech Nədir və Ənənəvi RegTech-dən Niyə Fərqlənir?
Web3 RegTech, mərkəzləşdirilmiş maliyyə qurumlarının öz qapalı müştəri və əməliyyat verilənlər bazalarını izləyən klassik RegTech yanaşmasından fərqli olaraq public blockchain-lərin şəbəkə miqyaslı əməliyyat tarixçəsini, pseudonymous ünvanlarını, smart contract qarşılıqlı əlaqələrini və cross-chain hərəkətlərini uyğunluq analizi üçün istifadə edən blockchain-native tənzimləyici texnologiya yanaşmasıdır.
Əsas problem: şəffaf, lakin pseudonymous maliyyə infrastrukturu
Public blockchain ilk baxışda son dərəcə şəffafdır. Əməliyyatlar şəbəkədə qalıcı şəkildə görünür və zəncir tarixçəsi müstəqil olaraq araşdırıla bilər. Bununla belə, zəncirdə görünən ünvan birbaşa real dünyadakı şəxs və ya quruma bərabər deyil. Blockchain buna görə eyni anda həm fövqəladə transaction visibility, həm də kimlik qeyri-müəyyənliyi yaradır.
Ənənəvi maliyyə AML/CFT sistemləri əsasən qurum mərkəzlidir. Bank və ya başqa maliyyə vasitəçisi müştərinin kimliyini bilir, öz verilənlər bazasını yoxlayır, müştərisinin əməliyyatlarını izləyir və lazım gəldikdə hesabı bloklaya bilir. Web3-də isə self-custody wallet, DeFi protocol, DAO, cross-chain bridge və permissionless smart contract kimi strukturlar əməliyyatın qurum sərhədlərindən kənara çıxmasına imkan verir.
Bu fərqə görə uyğunluq problemi yalnız “İstifadəçi kimdir?” sualı ilə məhdudlaşmır. Web3 uyğunluq sistemi əlavə olaraq bu əlaqələri anlamalıdır: hansı ünvanlar eyni entity ilə əlaqəli ola bilər, vəsait neçə hop boyunca hərəkət edib, aktiv başqa zəncirə keçəndə attribution qorunubmu, əməliyyat DEX swap-dırmı, yoxsa flash-loan zəncirinin bir hissəsidir, istifadə olunan smart contract hansı protokola aiddir və görünən on-chain hərəkət istifadəçinin birbaşa seçimini, yoxsa solver-ın routing qərarını əks etdirir?
Tədqiqatın üç araşdırma sualı
| Araşdırma sualı | Araşdırılan elmi problem |
|---|---|
| RQ1 | Web3 RegTech ilə ənənəvi RegTech arasındakı əsas arxitektura fərqləri nələrdir və blockchain-native sistemlər VASP AML/CFT uyğunluğu üçün hansı yeni texniki imkanları təmin edir? |
| RQ2 | Kommersiya Web3 RegTech və akademik tədqiqat ekosisteminin mövcud vəziyyəti necədir; hansı texniki metodlardan istifadə olunur və akademik yeniliklə real VASP ehtiyacı arasında hansı boşluqlar mövcuddur? |
| RQ3 | Müəyyən edilmiş arxitektura fərqlərindən və ekosistem boşluqlarından çıxış edərək Web3 RegTech-in inkişafı üçün hansı tədqiqat istiqamətləri və arxitektura tətbiqi prinsipləri önə çıxır? |
Üç tənzimləyici paradigma
| Ölçü | Ənənəvi tənzimləmə | Mərkəzləşdirilmiş VASP tənzimlənməsi | Mərkəzləşdirilməmiş Web3 tənzimlənməsi |
|---|---|---|---|
| Məlumat arxitekturası | Quruma aid mərkəzləşdirilmiş verilənlər bazaları. | Mərkəzləşdirilmiş VASP verilənlər bazaları və sərhədlərarası hesabatlılıq. | Ümumi oxunaqlılığa malik distributed public ledger. |
| Əməliyyat görünürlüğü | Tək qurumun müştəri münasibətləri ilə məhdud. | VASP müştəri bazası və Travel Rule məlumat mübadiləsi. | Şəbəkə miqyasında ünvan və əməliyyat görünürlüğü. |
| Kimlik əsası | Dövlət tərəfindən verilən sənədlər. | Rəqəmsallaşdırılmış sənəd əsaslı doğrulama. | Cryptographic identifiers və isteğe bağlı verifiable credentials. |
| Doğrulama modeli | İnstitusional nəzarətlərə və auditə etibar. | VASP compliance prosesləri və regulator oversight. | Müəyyən hallarda cryptographic proof əsaslı doğrulama. |
| Vasitəçi qurumun rolu | Məcburi. | Fiat–crypto keçidində əsas rol oynayır. | DeFi və self-custody kontekstində qismən və ya tamamilə aradan qalxa bilər. |
| İzləmə yanaşması | İnstitusional silo daxilində rule-based monitoring. | Rule-based və behavioral analytics. | Şəbəkə miqyasında graph-based behavioral analytics. |
| Risk qiymətləndirilməsi | Müştəri profili, əməliyyat paterni, jurisdiction. | On-chain tarixçə və blockchain forensics ilə genişləndirilmiş qiymətləndirmə. | Address clustering, taint, protocol risk və network structure kimi çoxölçülü siqnallar. |
| Enforcement | Hesabın dondurulması, əməliyyatın bloklanması, lisenziya sanksiyası. | Bunlara əlavə olaraq ünvan blacklisting. | Smart contract və ya protocol-level restrictions; retroactive control daha məhdud ola bilər. |
| Sərhədlərarası mürəkkəblik | Yüksək. | Pseudonymity və sürətli transfer səbəbindən çox yüksək. | Permissionless qlobal çıxış və regulatory arbitrage səbəbindən daha mürəkkəb. |
| Privacy–compliance gərginliyi | Data protection qanunvericiliyi çərçivəsində idarə edilə bilər. | Transaction transparency ilə privacy hüquqları arasında aydın. | Public ledger qalıcı olduğuna görə əsas dizayn gərginliyinə çevrilə bilər. |
Şəkil 1-in ikiqat arxitekturası
| Yuxarı qat | Alt mexanizm | Doğrulanan şey | Nümunə metodlar |
|---|---|---|---|
| Identity Verification Layer | KYC | Fərdi müştəri kimliyi | Sənəd doğrulaması, biometrika, sanctions/PEP screening. |
| KYB | Korporativ varlıq və beneficial owner strukturu | Şirkət reyestri, UBO doğrulaması, sanctions və adverse-media nəzarətləri. | |
| KYA | Müəyyən blockchain ünvanının tanınmış şəxs və ya entity ilə əlaqələndirilməsi | Cryptographic signature, wallet ownership proof, attestation, verifiable credentials. | |
| Monitoring & Risk Assessment Layer | KYT | Tək əməliyyat və əməliyyat paterni | Real-time risk scoring, taint analysis, anomaly detection, counterparty analysis. |
| Address / Wallet Screening | Ünvan səviyyəsində birləşdirilmiş risk profili | Transaction history, exposure, illicit-cluster əlaqələri və entity risk siyahıları. |
Web3 Uyğunluğunda Beş “Know Your” Mexanizmi Nəyi Doğrulayır?
KYC və KYB real dünyadakı şəxs və ya qurumu doğrulayarkən KYA doğrulanmış kimliyi müəyyən blockchain ünvanına bağlamağa, KYT tək əməliyyatın riskini qiymətləndirməyə, Address/Wallet Screening isə ünvanın keçmiş davranış və şəbəkə əlaqələrindən ibarət daha geniş risk profilini yaratmağa çalışır.
KYC — Know Your Customer
KYC real dünyadakı fərdin və ya hüquqi şəxsin kimliyini doğrulayır. Hökumət tərəfindən verilən şəxsiyyət sənədləri, biometrik doğrulama, ünvan sənədləri, sanctions siyahıları və Politically Exposed Person yoxlamaları əsas komponentlərdir. Web3 bu mexanizmi aradan qaldırmır; lakin decentralized identity və verifiable credential kimi texnikalar doğrulanmış kimlik atributlarının hər dəfə eyni sənədi yenidən paylaşmağa ehtiyac olmadan sübut edilə bilməsini araşdırır.
KYB — Know Your Business
KYB şirkət, təşkilat və digər korporativ strukturların hüquqi və mülkiyyət strukturunu doğrulamağı hədəfləyir. Ultimate Beneficial Owner-un müəyyən edilməsi bu qatın əsas problemlərindən biridir. DAO-lar ənənəvi şirkət strukturuna malik olmaya bildiyi üçün KYB-nin Web3-ə tətbiqi xüsusilə mürəkkəbdir.
KYA — Know Your Address
KYA-nın məqsədi blockchain ünvanının özünü “kimlik” kimi görmək deyil, müəyyən ünvanın doğrulanmış şəxs və ya entity tərəfindən idarə olunduğuna dair əlaqə qurmaqdır. Cryptographic signature, wallet ownership proof, attestation və verifiable credential bu məqsədlə istifadə oluna bilər.
KYT — Know Your Transaction
KYT transaction-level risk qiymətləndirilməsidir. Counterparty risk, əməliyyat məbləği, müştəri davranışına görə anomaliya, smart contract/protocol exposure və ünvan attribution məlumatı birləşdirilə bilər. DeFi əməliyyatları mürəkkəbləşdikcə yalnız xam contract call məlumatını görmək kifayət etmir; əməliyyatın semantikasını anlamaq lazımdır.
Address / Wallet Screening
Address screening tək əməliyyatdan kənara çıxaraq ünvanın tarixi əməliyyatlarını, məlum illicit cluster-lara birbaşa və ya dolayı exposure-ını, taint propagation nəticələrini, entity attribution məlumatını və behavior pattern-larını birləşdirilmiş risk profilinə çevirir.
KYA ilə Address Screening eyni şey deyil
KYA sahiblik və ya custody əlaqəsini doğrulamağa çalışır. Address Screening isə ünvanın risk səviyyəsini qiymətləndirir. Bir ünvanın kim tərəfindən idarə olunduğunu bilmək ilə həmin ünvanın keçmişdə hansı yüksək riskli transaction graph-larına bağlandığını bilmək fərqli uyğunluq problemləridir.
Web3 RegTech Həyat Dövrü Hansı Üç Mərhələdən İbarətdir?
Mənbə RegTech müdaxilələrini əməliyyatdan əvvəl riski azaldan Ex-Ante nəzarətlər, əməliyyat baş verərkən real-time riski qiymətləndirən In-Medias-Res nəzarətlər və tamamlanmış fəaliyyətləri araşdıran Ex-Post analizlər olmaqla üç zaman mərhələsində təsnif edir.
| Mərhələ | Əsas hədəf | Əsas texnologiyalar | Web3-ə xas nümunələr |
|---|---|---|---|
| Ex-Ante — Preventiv | Kimlik doğrulaması, onboarding risk profili, giriş və siyasət nəzarəti. | KYC/KYB avtomatlaşdırılması, biometric verification, sanctions screening, risk-based onboarding. | DID/VC, on-chain attestation, permissioned DeFi pool, smart contract whitelisting. |
| In-Medias-Res — Real-time | Əməliyyat və counterparty screening, Travel Rule, threshold enforcement. | Real-time AML screening, wallet risk scoring, automated Travel Rule, dynamic risk thresholds. | KYT APIs, on-chain risk oracle, mempool screening, bridge monitoring, solver compliance verification. |
| Ex-Post — Araşdırma | Forensics, suspicious activity detection, hesabatlılıq və audit trail. | Transaction graph analysis, pattern recognition, behavioral profiling, case management. | Address clustering, cross-chain fund tracing, DeFi interaction analysis, mixer/privacy protocol investigation. |
Dörd əsas deployment arxitekturası
| Arxitektura | Mənbə nümunəsindəki say | Nisbət | Əsas xüsusiyyət |
|---|---|---|---|
| Centralized SaaS | 28 / 41 | %68 | Cloud/API əsaslı; miqyaslana bilən və əməliyyat baxımından rahatdır, lakin compliance məlumatının üçüncü tərəf provayderlə paylaşılması privacy və trust problemi yarada bilər. |
| On-Premise | 2 / 41 | %5 | Həssas məlumatı qurum daxilində saxlayır; daha yüksək əməliyyat və infrastruktur yükü tələb edir. |
| Hybrid | 5 / 41 | %12 | On-chain indexing-i off-chain analytics və proprietary intelligence ilə birləşdirir. |
| Decentralized Protocol | 6 / 41 | %15 | Web3 prinsipləri ilə daha birbaşa uyğundur; accountability, throughput, istifadəçi təcrübəsi və dayanıqlı business model problemləri var. |
Beş əsas funksional sahə
| Sahə | Əsas funksiya |
|---|---|
| Transaction Monitoring | Şübhəli, qeyri-adi və ya policy-violating blockchain əməliyyatlarını davamlı və ya real-time izləmək. |
| Risk Scoring | Ünvan, əməliyyat, entity və ya protocol üçün kəmiyyət risk göstəriciləri yaratmaq. |
| On-Chain Protocol Forensics | Fund flow tracing, address clustering, entity attribution və cross-chain araşdırma aparmaq. |
| Compliance Automation | Travel Rule, suspicious activity reporting, case management və audit workflow proseslərini avtomatlaşdırmaq. |
| Privacy-Preserving Verification | Zəruri compliance məlumatını bütün həssas şəxsi məlumatları açıqlamadan doğrulaya bilmək. |
Tədqiqatın Metodu və Nəticələri
Nümunə və mənbə seçimi
Tədqiqat kommersiya platformaları üçün təsadüfi və ya ehtimal əsaslı nümunədən istifadə etməyib. Platformalar purposive sampling ilə seçilib. Mənbənin dörd seçim meyarı; kommersiya VASP mühitində sənədləşdirilmiş deployment və ya nəzərəçarpan bazar mövcudluğu, transaction monitoring/risk scoring/forensics/Travel Rule/privacy kimi funksional kateqoriyaların təmsili, SaaS/on-premise/hybrid/decentralized arxitektura müxtəlifliyi və həm established oyunçuların, həm də post-2020 yeni girişlərin təmsili kimi müəyyən edilir.
Akademik tədqiqat taraması IEEE Xplore, ACM Digital Library, arXiv və Google Scholar üzərindən blockchain technology, compliance mechanisms və analytical techniques ilə əlaqəli sorğu kombinasiyalarından istifadə edilərək aparılıb. Inclusion criterion hakemli nəşrin və ya doğrulana bilən prototype implementation-un mövcud olmasıdır.
41 platforma necə qruplaşdırılır?
| Platform qrupu | Say | Mənbədə yer alan nümunələr |
|---|---|---|
| Comprehensive General-Purpose | 11 | Chainalysis, Elliptic, CipherTrace, TRM Labs, Merkle Science, Scorechain, Coinfirm, Crystal Intelligence, Solidus Labs, BIG və Chainalysis KYT. |
| DeFi-Specialized | 8 | Forta Network, Lossless Protocol, Hypernative, Dedaub, Chaos Labs, Gauntlet, Nansen və Arkham. |
| Cross-Chain / Compliance Infrastructure | 12 | AnChain.AI, Bitquery, Covalent, Elementus, Bison Trails, Notabene, Sygna Bridge, TRISA, 21 Analytics, Shyft Network, TransactID və CipherBlade. |
| Privacy-Preserving | 3 | Privado ID, Polygon ID və KILT Protocol. |
| Traditional Platforms with Web3 Capabilities | 7 | ComplyAdvantage, Refinitiv World-Check, LexisNexis Bridger XG, NICE Actimize, Fenergo, AMLBot və ComplyAdvantage Crypto. |
Bu kataloq endorsement və ya bugünkü məhsul xüsusiyyətlərinin doğrulanması deyil. Mənbə tədqiqatının yaratdığı müəyyən tarixli tədqiqat inventarıdır.
Capability matrix hansı sahələrin daha yetkin olduğunu göstərir?
| Capability | Mənbədə bildirilən Coverage % | Ümumi şərh |
|---|---|---|
| Transaction Monitoring | %83 | Ən geniş yayılmış əsas qabiliyyətlərdən biri. |
| Real-Time Risk Scoring | %75 | Geniş yayılmış production ehtiyacı. |
| API Integration | %75 | Əməliyyat inteqrasiyası baxımından güclü əhatə. |
| ML/DL Techniques | %67 | Maşın öyrənməsi geniş şəkildə istifadə olunur. |
| Behavioral Analytics | %67 | Yalnız rule-based nəzarətlərdən kənara keçidi göstərir. |
| Address Attribution | %58 | Entity intelligence üçün əsas, lakin universal olmayan qabiliyyət. |
| Multi-Hop Tracing | %58 | Forensic fund-flow analizində mühüm. |
| Mixer Detection | %58 | Obfuscation analizində genişlənib, lakin tam əhatəli deyil. |
| Cross-Chain Tracking | %31 | Mənbənin müəyyən etdiyi mühüm texniki boşluqlardan biri. |
| Travel Rule Support | %33 | Protokol parçalanması davam edir. |
| Zero-Knowledge Proofs | %17 | Texniki vəd yüksəkdir, production adoption məhduddur. |
| Intent Recognition | %17 | Yeni inkişaf edən tədqiqat sahəsi. |
| Solver Monitoring | %8 | Araşdırılan matrisin ən aşağı əhatəli qabiliyyətlərindən biri. |
Bu faizlər mənbənin Table 4-dən birbaşa götürülüb. Əlavə bölmə bunların “ən az partial support” olan kateqoriyaların coverage ölçüsü olduğunu bildirir. Lakin görünən category matrix üzərindən denominator məntiqi tam şəkildə yenidən qurula bilmədiyi üçün Verianla bu dəyərləri yenidən hesablamır.
Transaction graph analizi niyə Web3-ə xas güclü qabiliyyətdir?
Ənənəvi maliyyə qurumunda əməliyyat görünürlüğü qurumun öz müştəri münasibətlərindən asılıdır. Public blockchain-də isə analitik zəncirin bütün transaction history-si üzərindən graph yarada bilər. Bu graph daxilində ünvanlar node, transfers isə edge kimi götürülə bilər.
Multi-hop tracing bir aktivin bir çox aralıq ünvan vasitəsilə hərəkətini izləyir. Address clustering ümumi nəzarət altında olma ehtimalı olan ünvanları heuristic və ya machine-learning metodları ilə qruplaşdırmağa çalışır. Entity attribution isə bu cluster-ları birja, mixer, protocol, organization və ya başqa məlum entity məlumatları ilə uyğunlaşdırmağa çalışır.
Bu struktur mühüm üstünlük yaratsa da, dəqiq kimlik zəmanəti vermir. Address clustering və attribution məlumatı heuristic, disclosure, investigation və ya proprietary intelligence-dan asılı ola bilər.
Real-time risk assessment
Blockchain əməliyyatları bəzi şəbəkələrdə block inclusion-dan əvvəl mempool daxilində görünə bildiyi üçün risk qiymətləndirilməsi confirmation-dan əvvəl başlaya bilər. Taint analysis transaction input-larının məlum yüksək riskli və ya illicit mənbələrlə əlaqəsini ölçməyə çalışır. Address risk scoring isə bu siqnalı historical behavior və attribution məlumatı ilə genişləndirə bilər.
Lakin real-time olmağın özü hesablama problemi yaradır. Böyük transaction graph-ları, graph neural network inference və DeFi semantic interpretation yüksək throughput şəbəkələrində sub-second compliance qərarına çevrilməlidir.
Cross-chain analiz niyə hələ də çətindir?
Aktiv bir blockchain-dən digərinə bridge vasitəsilə keçəndə eyni entity-yə məxsus fund-flow zəncirini qorumaq çətinləşir. Wrapped assets, müxtəlif address formatları, müxtəlif execution semantics və çoxsaylı bridge protocol attribution-u parçalaya bilər.
Mənbə; bridge transaction monitoring, behavioral correlation, cross-chain address clustering və unified entity graph kimi metodların inkişaf etdiyini, lakin comprehensive cross-chain coverage-ın hələ də məhdud olduğunu bildirir.
DeFi semantic analysis
DeFi-də əməliyyat yalnız “A ünvanından B ünvanına token göndərildi” şəklində şərh edilə bilməz. Tək transaction daxilində smart contract calls, swap, lending, liquidation, arbitrage, flash loan və ya yield strategy kimi daha yüksək səviyyəli iqtisadi fəaliyyətlər ola bilər.
Semantic transaction understanding aşağı səviyyəli contract execution trace-lərini insan tərəfindən anlaşılan fəaliyyətlərə çevirməyə çalışır. Mənbə language model və graph representation learning yanaşmalarının bu sahədə araşdırıldığını, lakin müxtəlif protocol-lərə ümumiləşdirmənin və production integration-ın hələ də məhdud olduğunu bildirir.
Akademiya ilə Sənaye Arasında Ən Böyük Web3 RegTech Boşluqları Nələrdir?
Mənbə səkkiz əsas uyğunsuzluq müəyyən edir: akademik prototiplərin production readiness çatışmazlıqları, tənzimləyici uyğunluq problemləri, real məlumat və ground-truth çıxışı, adversarial robustness, hesablama xərci ilə fayda arasındakı uyğunsuzluq, standartlaşdırma çatışmazlığı, əməliyyat compliance workflow-larına inteqrasiyanın yetərsizliyi və ortaq validation/benchmark infrastrukturunun olmaması.
| Boşluq | Mənbənin ortaya qoyduğu problem |
|---|---|
| Technology readiness | Kiçik benchmark üzərində işləyən metod milyardlarla əməliyyatın production analizinə miqyaslanmaya bilər; xəta tolerantlığı və əməliyyat etibarlılığı çox prototipdə ikinci planda qalır. |
| Regulatory alignment | Texniki baxımdan güclü metod tənzimləyicinin izaholunma, accountability və ya kimlik doğrulama gözləntiləri ilə uyğun gəlməyə bilər. |
| Data availability | Illicit activity ground-truth etiketləri, exchange attribution, dark-web intelligence və law-enforcement məlumatları akademik tədqiqatçılar üçün məhdud ola bilər. |
| Adversarial robustness | Illicit aktorlar detection metodlarına uyğunlaşaraq transaction structuring, address rotation və cross-chain migration istifadə edə bilər. |
| Cost–benefit | Tədqiqat accuracy-ni optimallaşdırarkən production sistemi compute, latency və əməliyyat xərclərini də qarşılamaq məcburiyyətindədir. |
| Standardization | Custom API, məlumat formatı və risk skorları sistemlərarası interoperability-ni məhdudlaşdırır. |
| Operational workflow | Detection modeli alert yarada bilər, lakin investigation, case disposition və regulatory reporting proseslərini həll etməyə bilər. |
| Validation / benchmarking | Müxtəlif dataset, label, metric və experimental protocol-lar metodların birbaşa müqayisəsini çətinləşdirir. |
Akademik tədqiqat mövzuları
| Tədqiqat mövzusu | Tipik metodlar | Əsas məhdudiyyət |
|---|---|---|
| Graph analysis & clustering | Heuristic clustering, graph statistics, GNN. | Label bias, cross-chain gaps və scalability. |
| Money laundering detection | Taint analysis, risk scoring, GNN, contrastive learning, attention. | Ground-truth çatışmazlığı və adversarial/temporal drift. |
| Phishing & fraud detection | Data augmentation, graph features, hybrid DL, unsupervised ML. | Noisy labels və məhdud transferability. |
| Privacy protocol analysis | Heuristic/statistical deanonymization və behavioral detection. | Zəif ground truth və etik sərhədlər. |
| DeFi & smart contract analysis | Semantic decoding, graph construction, empirical taxonomy. | Sürətlə dəyişən protocol-lər və semantic ambiguity. |
| Privacy-preserving compliance | ZK credentials, secure computation, intent privacy. | Proof latency/size, compute overhead və regulatory uncertainty. |
GNN daha mürəkkəb olduğuna görə avtomatik olaraq daha yaxşıdır?
Mənbə belə bir nəticə vermir. Akademik landscape bölməsində bəzi benchmark-larda tree-based baseline-ların GNN nəticələrinə yaxınlaşa bildiyi qeyd olunur. Həmçinin adversarial behavior zamanla dəyişdikcə temporal generalization-ın zəifləyə biləcəyi vurğulanır. Buna görə daha mürəkkəb neural architecture istifadə edilməsi təkbaşına production-ready AML üstünlüyü demək deyil.
Web3 RegTech-in Davamlı Texniki Problemləri Nələrdir?
Tədqiqat altı persistent capability challenge müəyyən edir: zəncirlər arasında attribution-un qorunması, mürəkkəb DeFi fəaliyyətlərinin semantik olaraq başa düşülməsi, privacy protocol-lərinin analiz edilməsi, yüksək əməliyyat həcmində real-time miqyaslana bilmə, daim yenilənməli entity-attribution verilənlər bazaları və yüksək false-positive yükünün idarə edilməsi.
| Davamlı problem | Niyə çətindir? |
|---|---|
| Cross-Chain Tracking | Bridge-lər, wrapped assets və müxtəlif ledger modelləri tək fund-flow izləməsini parçalayır. |
| DeFi Interaction Analysis | Multi-protocol composition, flash loan, MEV və intent-based execution sadə transaction etiketlərindən kənara çıxır. |
| Privacy Protocol Analysis | Mixing services, privacy coins və confidential transactions on-chain tracing-i qəsdən çətinləşdirir. |
| Real-Time Scalability | Graph algorithms, ML inference və semantic analysis yüksək throughput altında ciddi compute yükü yarada bilər. |
| Attribution Maintenance | Address-to-entity verilənlər bazaları davamlı manual və intelligence əsaslı yenilənmə tələb edə bilər. |
| False Positive Management | Şübhəli işarələnən bir çox əməliyyat araşdırmadan sonra qanuni çıxa bilər; ortaq performans standartı yoxdur. |
Privacy-preserving compliance niyə həm ümidverici, həm də çətindir?
AML/CFT sistemi çox vaxt kimlik və əməliyyat məlumatının paylaşılmasını tələb etdiyi halda istifadəçi privacy-si lazımsız məlumat açıqlanmasının məhdudlaşdırılmasını tələb edir. Zero-knowledge proofs, verifiable credentials, secure multi-party computation və federated approaches bu gərginliyi azaltmağa çalışır.
| ZKP ailəsi | Mənbənin vurğuladığı üstünlük | Mənbənin vurğuladığı kompromis |
|---|---|---|
| SNARK / Groth16 / PLONK növləri | Succinct proof və sürətli verification. | Trusted setup tələbi ola bilər və prover overhead yüksək ola bilər. |
| STARK | Trusted setup tələb etmir. | Daha böyük proof və daha yüksək verification xərci yarana bilər. |
| Bulletproof | Transparent setup və logarithmic proof size. | Verification daha yavaş ola bilər. |
Bu müqayisələr tədqiqatın öz ZKP benchmark təcrübəsi deyil; mənbə tərəfindən mövcud ədəbiyyatdan sintez edilən texniki trade-off-lardır.
Gələcək tədqiqat istiqamətləri
| Tədqiqat istiqaməti | Hədəflənən boşluq |
|---|---|
| Verifiable Compliance Proofs | Həssas kimlik məlumatını tam açıqlamadan compliance şərtlərinin cryptographic olaraq doğrulanması. |
| Semantic Transaction Understanding | Raw smart-contract call-larını iqtisadi fəaliyyət və risk semantikasına çevirmək. |
| Behavior-Based Risk Assessment | Tək ünvan qaydaları əvəzinə zaman və graph davranışını qiymətləndirmək. |
| Privacy-Preserving Collaborative Analytics | VASP-lər arasında xam məlumat paylaşmadan ortaq risk analizi aparmaq. |
| Intent-Aware Monitoring | Intent, solver routing və execution qatlarını ayrı-ayrı anlamaq. |
| Cross-Chain Compliance Infrastructure | Zəncirlərarası standartlaşdırılmış attribution və məlumat modeli yaratmaq. |
| Standardized Evaluation & Benchmarking | Accuracy, false positive rate, latency və adversarial robustness kimi ölçüləri ortaq benchmark üzərində qiymətləndirmək. |
“Know Your Intent” mövcud sənaye standartıdır?
Xeyr. Mənbə Know Your Intent və ya KYI ifadəsini gələcəyə yönəlmiş akademik anlayış kimi müzakirə edir və bu adlandırmanın hələ industry-standard olmadığını açıq bildirir. Intent-centric arxitekturalarda istifadəçi hədəf ifadə etdiyi halda execution path-i solver müəyyən edə bildiyi üçün compliance məsuliyyətinin istifadəçiyə, solver-a və ya hər ikisinə birlikdə aid olub-olmadığı yeni tədqiqat probleminə çevrilir.
Tədqiqatın birbaşa dəstəklədiyi nəticələr
| Dəstəklənən nəticə | Sübut növü |
|---|---|
| Web3 RegTech, ənənəvi institution-centric compliance-dən fərqli bir arxitektura problem sahəsidir. | Ədəbiyyat və texnologiya-ekosistem sistematizasiyası. |
| Transaction graph, real-time risk, smart-contract və cross-chain analizləri Web3 uyğunluğunun əsas texniki strukturlarına çevrilib. | 41 platforma + 28 prototip və ədəbiyyat sintezi. |
| Centralized SaaS araşdırılan kommersiya nümunəsində dominant deployment modelidir. | 28/41, %68. |
| Privacy-preserving və decentralized compliance production adoption-ı daha məhduddur. | Platform capability və architecture təsnifatı. |
| Akademik yeniliklə production deployment arasında səkkiz əsas boşluq var. | Sistematik gap analysis. |
| Cross-chain, DeFi semantics, privacy, scalability, attribution maintenance və false positives davamlı problemlərdir. | Ədəbiyyat və platform analizi. |
Tədqiqatın dəstəkləmədiyi nəticələr
| Dəstəklənməyən ümumiləşdirmə | Niyə? |
|---|---|
| Araşdırılan platform faizləri bütün qlobal RegTech bazarının dəqiq bazar payıdır. | Nümunə purposive sampling ilə yaradılıb və exhaustive census deyil. |
| Hər vendor-un ictimai olaraq açıqladığı xüsusiyyət müstəqil testlə doğrulanıb. | Mənbə bunu etmədiyini açıq bildirir. |
| GNN və ya AI əsaslı AML sistemi ənənəvi modellərdən hər vəziyyətdə üstündür. | Benchmark nəticələri və temporal robustness ədəbiyyatda dəyişir. |
| Zero-knowledge compliance bu gün genişmiqyaslı standart deployment-a çatıb. | Mənbə adoption-ın məhdud olduğunu bildirir. |
| KYI oturuşmuş FATF və ya sənaye standartıdır. | Mənbə bunu emerging academic concept kimi müəyyən edir. |
| Web3 RegTech cinayət fəaliyyətlərini aradan qaldıra bilər. | Tədqiqat detection/compliance texnologiyalarını sistematizə edir; belə təsir təcrübəsi həyata keçirmir. |
Metodoloji məhdudiyyətlər
Vendor Claim Verification: Capability qiymətləndirmələrinin mühüm hissəsi vendor documentation və public claims-ə əsaslanır. Bütün xüsusiyyətlərin müstəqil texniki doğrulaması aparılmayıb.
Selection Bias: İngiliscə sənədləşmə və ictimaiyyətə açıq məlumat seçim ehtimalını artırıb. Yalnız enterprise contract-dan sonra sənədləşmə təqdim edən və ya lokal bazarlarda işləyən məhsullar az təmsil olunmuş ola bilər.
Market Coverage: Bazar payı və adoption qiymətləndirmələri industry reports və vendor disclosure-a əsaslanır; global market census deyil.
Generalizability: 41 platforma mühüm nümunə olsa da bütün qlobal RegTech həllərini əhatə etdiyi iddia edilmir.
Categorical Boundaries: İstifadə olunan kateqoriyalar tədqiqatçıların analitik sistematizasiyasıdır; emerging Web3 RegTech sahəsində bunların hamısı üçün ortaq industry-standard taxonomy yoxdur.
Temporal Constraint: Platformalar sürətlə xüsusiyyət dəyişdirdiyi üçün tədqiqat müəyyən zaman kəsiyinin snapshot-ıdır.
Academic Coverage: IEEE Xplore, ACM Digital Library, arXiv və Google Scholar kimi böyük mənbələr taransa da workshop, preprint və texniki hesabatlara səpələnmiş bütün tədqiqatların tam tutulduğuna zəmanət verilmir.
Mənbədaxili zaman damğası qeyri-müəyyənliyi
Appendix-dəki Capability Assessment Methodology, Table 4 üçün araşdırılan vendor/API açıqlamalarının “available as of December 2024” olduğunu bildirir. Research Limitations isə məlumat toplama dövrünü “October–December 2025” kimi verir. Mənbə bu iki zaman damğasının fərqli məlumat qatlarına aid olub-olmadığını və ya yazı xətası olduğunu izah etmir. Buna görə Verianla mətni bu fərqi qoruyur və tək bir tarix uydurmur.
Mənbə və Metod Qeydi
Orijinal başlıq: SoK: Web3 RegTech for Cryptocurrency VASP AML/CFT Compliance
Müəlliflər: Qian’ang Mao; Jiaxin Wang; Ya Liu; Li Zhu; Jiaman Chen; Jiaqi Yan.
Qurum: Nanjing University, Nanjing, China.
Mənbə növü: Systematization of Knowledge / texnologiya-ekosistem analizi və sistematik ədəbiyyat sintezi.
Yüklənmiş versiya: arXiv:2512.24888v1 [cs.CR].
arXiv tarixi: 31 Dekabr 2025.
arXiv daimi DOI: 10.48550/arXiv.2512.24888.
Rəy statusu: Cari bibliografik yoxlamada tədqiqat hələ də arXiv/CoRR preprint kimi siyahıdadır; ayrıca rəyli jurnal və ya konfrans versiyası doğrulanmayıb.
Journal / publisher: Yüklənmiş tədqiqat üçün müstəqil rəyli journal/publisher qeydi doğrulanmayıb.
Kommersiya platforması nümunəsi: 41 əməliyyat RegTech platforması; 34 Web3-native, 7 traditional platform with blockchain capabilities.
Akademik nümunə: 28 research prototype; mənbə tərəfindən 2015–2025 systematic literature review əsasında seçilib.
Akademik tarama mənbələri: IEEE Xplore, ACM Digital Library, arXiv və Google Scholar.
Kommersiya qiymətləndirmə mənbələri: Platform documentation, technical whitepapers, public capability descriptions, API specifications və vendor capability statements.
Platform sampling: Purposive sampling; kommersiya deployment/bazar görünürlüğü, functional coverage, architectural diversity və established/new entrant təmsili əsas götürülüb.
Capability kodlaşdırması: Full support, partial support və no support. Full support production-ready və publicly documented xüsusiyyəti; partial support beta/limited/network-specific və ya announced capability-ni təmsil edir.
Müstəqil doğrulama həddi: Vendor capability-lərinin hamısı müstəqil texniki testdən keçirilməyib.
Maliyyələşdirmə: Təqdim olunan PDF-də ayrıca funding statement müəyyən edilməyib.
Maraqlar toqquşması: Təqdim olunan PDF-də ayrıca conflict-of-interest declaration müəyyən edilməyib.
Məlumat əlçatanlığı: Ayrı Data Availability Statement yoxdur. Tədqiqatın əsas “məlumatı” ictimai vendor documentation, platform capability records və akademik ədəbiyyatdan ibarətdir.
Kod əlçatanlığı: Təqdim olunan PDF-də bu SoK analizinə aid doğrulana bilən public code repository göstərilməyib.
Müəllif töhfələri: Ayrı CRediT author-contribution statement müəyyən edilməyib.
Lisenziya: Yüklənmiş PDF-də açıq Creative Commons və ya bənzər yenidən istifadə lisenziyası etibarlı şəkildə doğrulanmadığı üçün müəllif hüquqları/görsel tətbiqində fail-closed yanaşması istifadə edilməlidir.
Mənbədaxili metodologiya qeydi: Capability assessment üçün “December 2024” ilə data collection üçün “October–December 2025” ifadələri birlikdə mövcuddur və mənbə bunları uzlaşdırmır.
Coverage % qeydi: Table 4 faizləri mənbə dəyərləri kimi qorunmalıdır. Appendix-dəki açıqlama ilə görünən category matrix üzərindən bütün faizlərin hesablama məxrəci müstəqil şəkildə yenidən qurula bilmədiyi üçün Verianla yeni nisbət yaratmır.
Əsas şərh həddi: Faizlər və platform təsnifatları araşdırılan purposive sample-ın xüsusiyyətləridir. Qlobal Web3 RegTech bazarının dəqiq statistikası və ya 2026-cı il etibarilə platformaların aktual məhsul xüsusiyyətləri kimi şərh edilməməlidir.
Müəllif hüquqları/ifadə üsulu: Mənbənin cədvəl və şəkil kompozisiyası olduğu kimi yenidən yaradılmayıb. Verianla mətni mənbədə verilən taxonomy, platform təsnifatları, capability nəticələri, akademik sintez, gap analysis, məhdudiyyətlər və gələcək tədqiqat istiqamətlərini müstəqil öyrədici Azərbaycan dili strukturu daxilində yenidən qurur.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib