


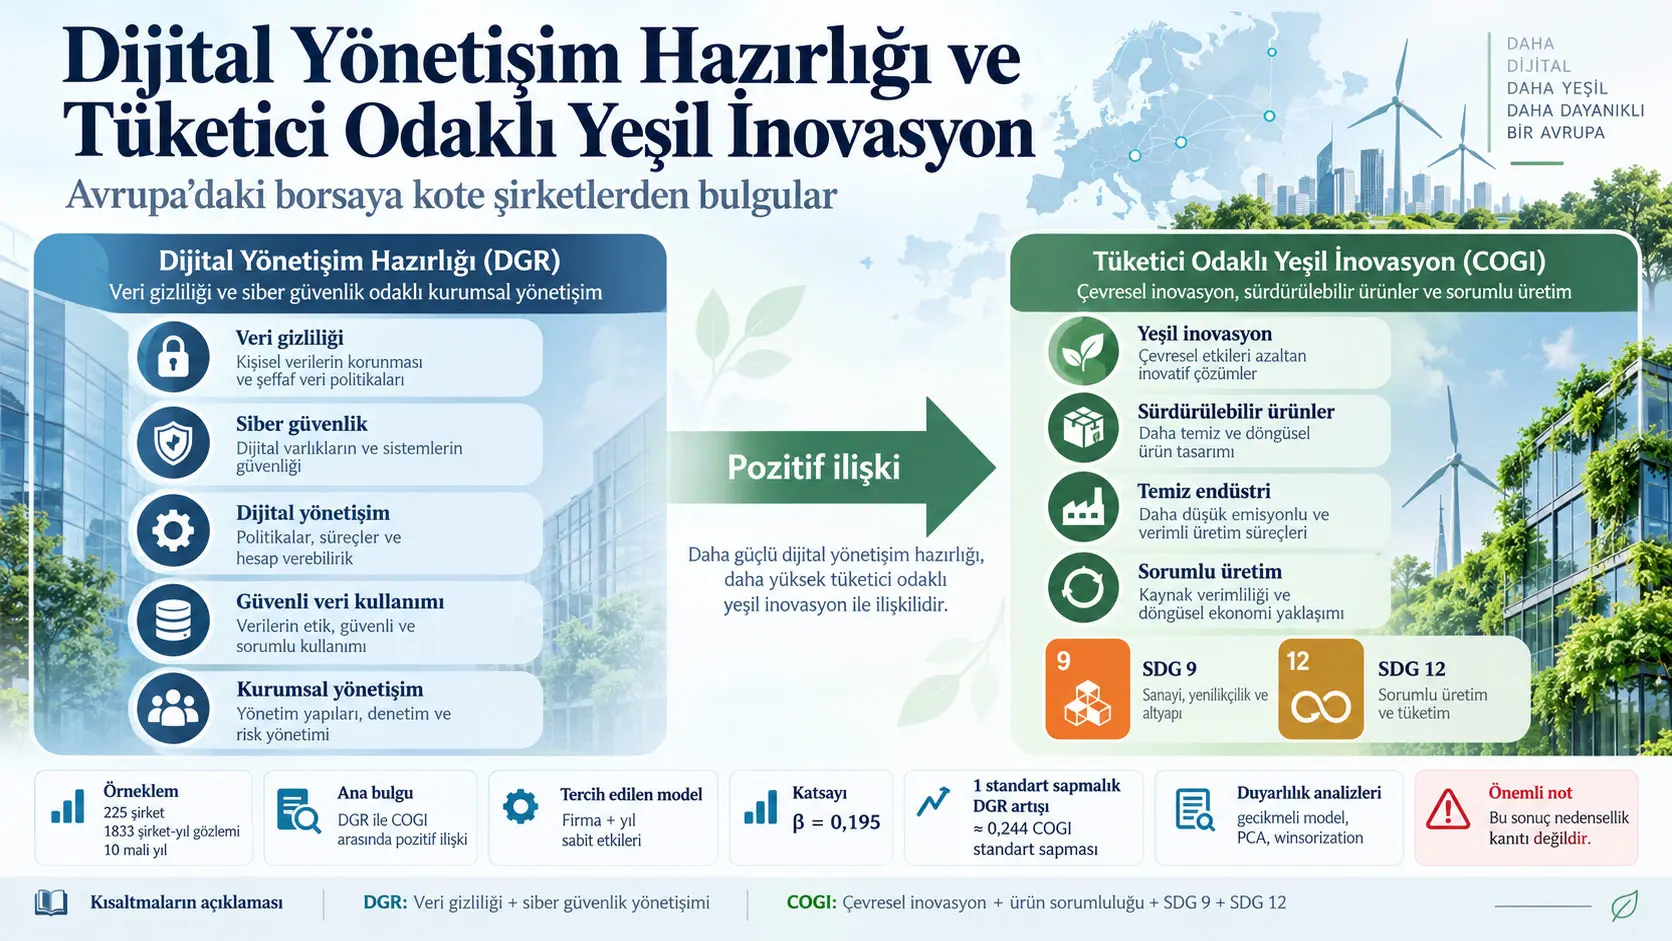
Dijital Yönetişim Hazırlığı (Digital Governance Readiness, DGR), bu çalışmada bir şirketin veri gizliliği ve siber güvenliği ne ölçüde resmî politika ve yönetişim mekanizmalarıyla ele aldığını temsil eden, standartlaştırılmış iki göstergeden oluşturulmuş formative bir bileşik endekstir. Araştırma, DGR ile Tüketici Odaklı Yeşil İnovasyon Endeksi (Consumer-Oriented Green Innovation Index, COGI) arasındaki ilişkiyi Avrupa'da borsaya kote sanayi şirketlerinde incelemektedir. LSEG Refinitiv Eikon verilerinden oluşturulan dengesiz panel 225 şirketi ve on mali yıl boyunca 1833 şirket-yıl gözlemini içermektedir. Tercih edilen şirket ve yıl sabit etkili modelde DGR katsayısı β = 0,195 ve p < 0,01 bulunmuştur. Bununla birlikte araştırma gözlemseldir; zamanla değişen şirket düzeyi kontrol değişkenleri modele eklenmemiştir ve geçmişte eksik endeks bileşenlerinin nasıl işlendiği tam olarak yeniden oluşturulamamaktadır. Dolayısıyla sonuç, dijital yönetişimin yeşil inovasyona neden olduğunu değil, DGR ile COGI arasında koşullu ve pozitif bir şirket-içi ilişki bulunduğunu göstermektedir.
COGI, yalnız çevresel teknoloji veya patent üretimini ölçmemektedir. Endeks; Environmental Innovation, Product Responsibility, SDG 9 uyumu ve SDG 12 uyumu göstergelerini bir araya getirerek çevresel inovasyonun yanında ürün kalitesi, tüketiciyle ilişkili sorumluluk, sürdürülebilir sanayileşme ve sorumlu üretim-tüketim boyutlarını da kapsamaktadır. DGR ise genel dijital dönüşüm düzeyi değildir; dijital altyapı, yapay zekâ kullanımı, çalışanların dijital becerileri, analitik kapasite veya teknoloji yoğunluğunu ölçmez. DGR'nin kapsamı özellikle veri gizliliği ve siber güvenlik yönetişimiyle sınırlıdır.
Araştırmanın tercih edilen modelindeki 0,195 katsayısı doğrudan “0,195 standart sapmalık etki” anlamına gelmez; çünkü DGR ve COGI bileşiklerinin kendi standart sapmaları sırasıyla 0,835 ve 0,668'dir. Çalışmanın yaptığı ölçek dönüşümüne göre DGR'de bir standart sapmalık artış, yaklaşık 0,163 COGI endeks birimine ve yaklaşık 0,244 COGI standart sapmasına karşılık gelmektedir. Bu büyüklük de yine nedensel bir etki olarak değil, modelde ölçülen koşullu ilişki olarak yorumlanmalıdır.
Sonuçların yönü bir yıllık gecikmeli DGR modeli, temel bileşen analizi (Principal Component Analysis, PCA) ile alternatif endeks ağırlıklandırması ve %1/%99 winsorization duyarlılık analizlerinde de pozitif kalmıştır. Ancak bu kontroller zamanla değişen gözlenmemiş şirket özellikleri sorununu, eksik-bileşen oluşturma kuralındaki belirsizliği veya nedensel tanımlama problemini ortadan kaldırmamaktadır.
Araştırmanın temel problemi nedir?
Dijitalleşme şirketlerin bilgi toplama, işleme, paylaşma ve koordinasyon kapasitesini artırabilir. Buna karşılık yalnız teknoloji satın almak veya dijital araç kullanmak, çevresel inovasyonun otomatik olarak gelişeceği anlamına gelmez. Verinin nasıl yönetildiği, kimlerin hangi veriye erişebildiği, veri gizliliğinin nasıl korunduğu ve siber risklerin nasıl kontrol edildiği de şirketlerin bilgi sistemlerine güvenebilmesi açısından önemlidir.
Çalışmanın çıkış noktası bu ayrımdır. Önceki literatürün önemli bölümü dijital dönüşümü teknoloji yatırımları, dijital teknolojilerin benimsenmesi, yıllık raporlardaki dijitalleşme ifadeleri veya geniş dijital entegrasyon göstergeleriyle ölçmüştür. Bu araştırma ise daha dar bir soru sorar: Veri gizliliği ve siber güvenlik gibi resmî dijital yönetişim uygulamaları, daha geniş çevresel ve tüketici odaklı sürdürülebilirlik sonuçlarıyla birlikte hareket ediyor mu?
Araştırmanın iki temel sorusu şöyledir:
- Dijital Yönetişim Hazırlığı, Avrupa'da borsaya kote sanayi şirketlerinin Tüketici Odaklı Yeşil İnovasyon Endeksi ile nasıl ilişkilidir?
- Bu ilişki alternatif panel modellerinde, gecikmeli değişken kullanımında ve farklı endeks oluşturma yaklaşımlarında korunuyor mu?
DGR neden genel dijital dönüşüm göstergesi değildir?
DGR yalnız şirketin veri gizliliği politikası ile siber güvenlik politikasını temsil eden iki bileşenden oluşturulmuştur; dijital altyapı, yapay zekâ kullanımı, analitik kapasite, çalışan becerileri, teknoloji yatırımı veya genel dijital olgunluk DGR'nin bileşenleri değildir. Bu nedenle araştırmanın bulgusu “daha dijital şirketler daha yeşildir” gibi geniş bir iddiaya dönüştürülemez.
Çalışmanın kuramsal yaklaşımında veri gizliliği ve siber güvenlik, teknolojinin kendisi olmaktan çok şirketin bilgi kaynaklarını güvenilir biçimde kullanabilmesine yardımcı olabilecek örgütsel yönetişim rutinleri olarak ele alınmaktadır. Daha açık veri kullanma kuralları, bilgi bütünlüğünün korunması, yetkisiz erişim riskinin azaltılması ve paydaşların veri paylaşımına duyduğu güven teorik olarak bilgi değişimini ve koordinasyonu kolaylaştırabilir. Ancak çalışma bu mekanizmaları nedensel olarak test etmiş değildir.
COGI yalnız “yeşil patent” veya çevresel inovasyon anlamına mı gelir?
Hayır. COGI, çevresel inovasyonu tüketici ve sorumlu üretim boyutlarıyla birlikte ele alan dört bileşenli formative bir endekstir. Environmental Innovation çevre odaklı ürün, teknoloji ve süreç inovasyonunu; Product Responsibility ürün kalitesi, güvenliği, bütünlüğü ve tüketiciyle ilgili sorumlulukları; SDG 9 sanayi, inovasyon ve altyapı yönelimini; SDG 12 ise sorumlu üretim ve tüketim yönelimini temsil etmektedir.
Bu tercih önemlidir çünkü patent sayısı gibi tek bir gösterge, patentlenmeyen süreç iyileştirmelerini, hizmet inovasyonlarını, ürün güvenliği veya tüketici üzerindeki etkileri kapsamayabilir. Buna karşılık COGI de “yeşil inovasyonun eksiksiz ve tek doğru ölçümü” olarak sunulmamaktadır. Araştırmacılar endeksi çevresel, ürünle ilişkili, sanayi ve tüketici yönelimli sonuçları birlikte taşıyan bir portföy göstergesi olarak tanımlamaktadır.
Formative bileşik endeks ne demektir?
Formative bileşik yaklaşımında bileşenler aynı gizli özelliğin birbirinin yerine geçebilen tekrar ölçümleri olarak görülmez; farklı bileşenler birlikte endeksi oluşturur. Bu nedenle DGR'deki veri gizliliği ve siber güvenlik ya da COGI'deki çevresel inovasyon, ürün sorumluluğu, SDG 9 ve SDG 12 göstergelerinin birbirleriyle çok yüksek korelasyon göstermesi zorunlu değildir.
Bu ayrımı reflective, yani yansıtıcı ölçüm mantığından ayırmak gerekir. Reflective bir ölçekte gözlenen maddelerin aynı gizli yapının sonuçları olduğu varsayılır ve maddeler arasında yüksek iç tutarlılık beklenebilir. Formative yapıda ise ok ters yöndedir: bileşenler kavramsal olarak birlikte bileşiği oluşturur.
Bu nedenle çalışmada raporlanan Cronbach alfa değerlerinin COGI için 0,550 ve DGR için 0,404 olması, araştırmacılar tarafından “ölçek güvenilirliği başarısız oldu” biçiminde yorumlanmamaktadır. Cronbach alfa descriptif olarak verilmiştir; formative yapının temel geçerlilik ölçütü olarak kullanılmamıştır. Aynı nedenle doğrulayıcı faktör analizi (Confirmatory Factor Analysis, CFA) uygulanmamıştır; CFA burada araştırmanın benimsemediği reflective latent değişken varsayımını dayatacaktır.
Ham göstergeler neden standartlaştırılmıştır?
Araştırmada kullanılan altı ham göstergenin ölçüm ölçekleri aynı değildir. Environmental Innovation, Product Responsibility ve Policy Data Privacy 0–100 aralığında sürekli skorlar iken SDG 9, SDG 12 ve Policy Cyber Security 0/1 ikili göstergelerdir. Bu değerler ham hâlleriyle doğrudan ortalanırsa 0–100 aralığındaki bir değişken, yalnız ölçeği daha büyük olduğu için bileşiğe daha fazla sayısal ağırlık verebilir.
Bu nedenle her ham gösterge önce örneklem ortalaması ve standart sapması kullanılarak z-skoruna dönüştürülmüştür.
Öğretici matematik notu: Kaynak çalışma standartlaştırmanın z-skoru olduğunu belirtmekte, fakat standart z-skoru denklemini ayrıca yazmamaktadır. Aşağıdaki denklem çalışma tarafından üretilmiş yeni bir bulgu değil, kullanılan standardizasyon yönteminin genel matematiksel tanımıdır:
\[ z=\frac{x-\bar{x}}{s} \]
- x: belirli şirket-yıl gözlemindeki ham değer,
- \(\bar{x}\): ilgili göstergenin örneklem ortalaması,
- s: örneklem standart sapması,
- z: gözlemin ortalamadan kaç standart sapma uzakta olduğunu ifade eden boyutsuz standartlaştırılmış değerdir.
Örneğin z = 0, gözlemin örneklem ortalamasında olduğunu; z = +1 yaklaşık bir standart sapma yukarıda, z = −1 ise yaklaşık bir standart sapma aşağıda olduğunu ifade eder. Buradaki amaç farklı ölçüm ölçeklerini ortak bir sayısal zemine getirmektir.
DGR nasıl hesaplanıyor?
Kaynakta, iki DGR bileşeninin ikisinin de gözlendiği kayıtlar için amaçlanan eşit ağırlıklı yapı şu denklemle verilmektedir:
\[ DGR_{it}=\frac{z\_DataPrivacy_{it}+z\_CyberSecurity_{it}}{2} \]
- i: şirketi,
- t: mali yılı,
- \(z\_DataPrivacy_{it}\): şirketin Policy Data Privacy skorunun standartlaştırılmış değerini,
- \(z\_CyberSecurity_{it}\): Policy Cyber Security göstergesinin standartlaştırılmış değerini,
- DGRit: aynı şirket-yıl için Dijital Yönetişim Hazırlığı bileşiğini temsil eder.
Paydadaki 2, iki bileşene eşit ağırlık verildiğini gösterir. Standartlaştırma sayesinde ham ölçekte 0–100 olan Data Privacy değişkeni sırf sayısal aralığı daha geniş olduğu için 0/1 Cyber Security göstergesini bastırmaz.
COGI nasıl hesaplanıyor?
Dört bileşenin tamamının gözlendiği kayıtlar için kaynakta amaçlanan eşit ağırlıklı COGI yapısı şöyledir:
\[ COGI_{it}= \frac{ z\_EnvInnovation_{it} + z\_ProductResponsibility_{it} + z\_SDG9_{it} + z\_SDG12_{it} }{4} \]
Dört terim sırasıyla Environmental Innovation, Product Responsibility, SDG 9 uyumu ve SDG 12 uyumunun standartlaştırılmış değerleridir. Paydadaki 4 her bileşenin eşit ağırlıklı ortalamaya katıldığını gösterir.
Burada çok önemli bir ayrıntı vardır: alt bileşenlerin z-skoruna dönüştürülmesi, oluşan DGR ve COGI bileşiklerinin kendilerinin otomatik olarak standart sapması 1 olan z-skorları hâline geldiği anlamına gelmez. Nitekim çalışmada DGR'nin standart sapması 0,835, COGI'nin standart sapması 0,668'dir.
Eksik bileşen sorunu neden bu kadar önemli?
Bu makalenin en önemli metodolojik sınırlılıklarından biri bileşik endekslerin yeniden üretilebilirliğidir. Policy Cyber Security değişkeninde 1772, SDG 9 ve SDG 12 göstergelerinde 1676 şirket-yıl gözlemi bulunmasına rağmen DGR ve COGI bileşikleri 1833 gözlem için raporlanmaktadır.
Normalde bu durumda “eksik bileşenler göz ardı edilip mevcut bileşenlerin ortalaması alınmış olabilir”, “eksik değer sıfır yapılmış olabilir” veya “bir imputasyon uygulanmış olabilir” gibi tahminler yapılabilir. Fakat araştırmacılar özellikle bu tahminlerden hiçbirini kabul etmemektedir.
Makalenin mevcut analitik kaydında tarihsel satır-düzeyi bileşik oluşturma kodu korunmamıştır. Bu nedenle eksik bileşenin bulunduğu gözlemlerde hangi kuralın uygulandığı kesin olarak belirlenememektedir. Kaynakta verilen DGR ve COGI denklemleri, gerekli bütün bileşenlerin gözlendiği kayıtlar için amaçlanan eşit ağırlıklı yapıyı tanımlar; eksik bileşenler için doğrulanmış algoritma değildir.
Bunun sonucu şudur: yayımlanan alt değişken özetlerinden hareketle arşivlenmiş DGR ve COGI serilerini bağımsız olarak tamamen yeniden üretmek mümkün değildir. Bu nedenle regresyon sonuçları da “bağımsız olarak yeniden oluşturulmuş endekslerden elde edilen tahminler” değil, arşivlenmiş bileşik seriler koşullu olarak kabul edildiğinde elde edilen sonuçlar şeklinde yorumlanmalıdır.
Örneklem nasıl oluşturuldu?
Veriler LSEG Refinitiv Eikon veri tabanından alınmıştır. Başlangıç evreni Avrupa'da merkezi bulunan ve Thomson Reuters Business Classification (TRBC) sisteminde Industrials sektöründe sınıflandırılan 1754 borsaya kote şirketten oluşmaktadır. Kapsam, veri çekiminin yapıldığı anda kullanılabilir en yakın on mali yılı ifade eden FY-9 ile FY0 arasındaki on mali yıldır. Makale bu dönemleri belirli takvim yıllarıyla eşleştirmediği için burada ayrıca yıl uydurulmamıştır.
ESG raporlamasının gönüllü olması ve özellikle daha büyük veya görünür şirketlerde yoğunlaşması nedeniyle başlangıçtaki şirketlerin önemli bölümü çalışma için kullanılabilir gösterge kombinasyonuna sahip değildir. Son analitik örneklem 225 şirket ve 1833 şirket-yıl gözleminden oluşmaktadır. Bu, başlangıçta belirlenen 1754 şirketin yaklaşık %12,8'ine karşılık gelir.
| Aşama | Şirket sayısı | Açıklama |
|---|---|---|
| Başlangıç evreni | 1754 | 40 Avrupa ülkesinde borsaya kote Industrials şirketleri; on mali yıl |
| Final panele girmeyen | 1529 | Belirtilen ESG gösterge kullanılabilirliği ölçütü altında kullanılabilir gözlem sağlamayan şirketler |
| Final analitik örneklem | 225 | 1833 şirket-yıl gözlemi; başlangıç şirketlerinin yaklaşık %12,8'i |
Yıllık kapsama FY-9'da 104 şirketten FY0'da 225 şirkete yükselmektedir. Birleşik Krallık, İsveç, Almanya, İsviçre ve Fransa örneklem şirketlerinin çoğunluğunu oluşturmaktadır. Ancak mevcut analitik özet, her ülke veya TRBC alt sektöründeki şirket sayısını korumamaktadır. Bu nedenle çalışma bütün Avrupa sanayi şirketlerine değil, özellikle ESG verisi raporlayan ve analitik örnekleme girebilen Avrupa borsaya kote sanayi şirketlerine ilişkin kanıt olarak okunmalıdır.
Çalışmada kullanılan altı temel gösterge
| Değişken | Tanım | Ham ölçek | Çalışmadaki rolü |
|---|---|---|---|
| EnvInno | Environmental Innovation Score | 0–100 sürekli | COGI bileşeni |
| ProdResp | Product Responsibility Score; ürün güvenliği, kalite ve tüketici yönelimli sorumluluk | 0–100 sürekli | COGI bileşeni |
| SDG9 | SDG 9: Industry, Innovation and Infrastructure uyumu | 0/1 ikili | COGI bileşeni |
| SDG12 | SDG 12: Responsible Consumption and Production uyumu | 0/1 ikili | COGI bileşeni |
| DataPriv | Policy Data Privacy Score | 0–100 sürekli | DGR bileşeni |
| CyberSec | Policy Cyber Security; resmî politika bulunması | 0/1 ikili | DGR bileşeni |
İki yönlü sabit etkiler modeli neyi ayırmaya çalışıyor?
İki yönlü sabit etkiler modeli, aynı şirketin zaman içindeki DGR değişimi ile aynı şirketin zaman içindeki COGI değişiminin birlikte hareket edip etmediğini değerlendirirken hem şirketlere özgü zaman içinde değişmeyen özellikleri hem de bütün şirketleri aynı yılda etkileyebilecek ortak zaman şoklarını kontrol etmeye çalışır.
Kaynakta kullanılan temel model şöyledir:
\[ COGI_{it}=\beta_0+\beta_1DGR_{it}+\alpha_i+\lambda_t+\varepsilon_{it} \]
- \(COGI_{it}\): i şirketinin t mali yılındaki COGI değeri.
- \(DGR_{it}\): aynı şirket ve yıldaki DGR değeri.
- \(\beta_0\): sabit terim.
- \(\beta_1\): çalışmanın asıl ilgilendiği DGR–COGI ilişki katsayısı.
- \(\alpha_i\): şirket sabit etkileri.
- \(\lambda_t\): mali yıl sabit etkileri.
- \(\varepsilon_{it}\): modelde açıklanmayan şirket-yıl düzeyindeki hata bileşeni.
Şirket sabit etkileri, zaman içinde değişmediği varsayılan kalıcı şirket özelliklerini emer. Örneğin uzun süreli sahiplik yapısı, kalıcı yönetim kültürü veya değişmeyen sektörel konum gibi özelliklerin DGR ile COGI arasındaki katsayıya doğrudan karışmasını sınırlar.
Yıl sabit etkileri ise aynı mali yılda birçok şirketi birlikte etkileyebilecek ortak değişimleri emer. Düzenleyici ortam, ESG raporlamasının yaygınlaşması veya ekonomideki ortak değişimler buna örnek olabilir. Bunlar araştırmanın tek tek ölçtüğü değişkenler değildir; yıl sabit etkilerinin metodolojik olarak kontrol ettiği ortak zaman varyasyonunun olası türleridir.
Standart hatalar şirket düzeyinde kümelenmiştir. Bunun nedeni aynı şirketin farklı yıllardaki hata terimlerinin birbirinden tamamen bağımsız olmayabileceğidir. Firma düzeyinde clustering, şirket içindeki seri korelasyona karşı standart hata hesabını daha uygun hâle getirmeyi amaçlar.
Neden yalnız iki yönlü sabit etkili model kullanılmamış?
Araştırma ana sonucun model seçimine aşırı bağımlı olup olmadığını görmek için dört farklı temel spesifikasyon raporlamıştır:
| Model | DGR katsayısı | Standart hata | Şirket FE | Yıl FE | Gözlem | Şirket | Within R² | F-istatistiği |
|---|---|---|---|---|---|---|---|---|
| Pooled OLS | 0,320 | 0,025 | Hayır | Hayır | 1833 | 225 | 0,327 | 346,89 |
| Firma sabit etkileri | 0,356 | 0,022 | Evet | Hayır | 1833 | 225 | 0,330 | 791,49 |
| Firma + yıl sabit etkileri | 0,195 | 0,030 | Evet | Evet | 1833 | 225 | 0,263 | 148,87 |
| Random effects | 0,352 | 0,022 | Hayır; rastgele etki | Hayır | 1833 | 225 | 0,330 | 793,09 |
Dört modelde de DGR katsayısı pozitiftir ve kaynakta istatistiksel olarak anlamlı raporlanmaktadır. Araştırmacılar asıl yorum için firma ve yıl sabit etkilerini birlikte içeren üçüncü modeli tercih etmektedir.
Firma sabit etkili modelde katsayı 0,356 iken yıl sabit etkileri eklendiğinde 0,195'e düşmektedir. Bu düşüş bilimsel açıdan önemlidir: şirketler arasındaki kalıcı farklılıklar kontrol edildikten sonra bile yalnız firma-içi zaman değişimini kullanan ilişkinin bir bölümü, bütün şirketlere ortak yıllık hareketlerle açıklanabilmektedir. Dolayısıyla 0,356 ile 0,195 arasındaki farkın göz ardı edilmesi, ilişkinin büyüklüğünü olduğundan daha genel yorumlamaya yol açabilir.
β = 0,195 tam olarak ne anlama geliyor?
Tercih edilen modelde β = 0,195, aynı şirket içinde DGR bir endeks birimi arttığında, firma sabit etkileri ve ortak yıl etkileri kontrol edildikten sonra COGI'nin ortalama olarak 0,195 endeks birimi daha yüksek olmasıyla ilişkilendirildiğini ifade eder. Ancak bu katsayı nedensel değildir ve 0,195 standart sapma olarak okunamaz.
DGR'nin örneklem standart sapması 0,835, COGI'nin standart sapması 0,668'dir. DGR'de bir standart sapmalık değişimin COGI birimleri cinsinden karşılığı:
\[ 0,195\times0,835\approx0,163 \]
Bu 0,163 COGI endeks birimini COGI standart sapmasına çevirmek için:
\[ \frac{0,163}{0,668}\approx0,244 \]
Dolayısıyla kaynakta da belirtildiği gibi, DGR'de bir standart sapmalık artış tercih edilen modelde yaklaşık 0,244 COGI standart sapması ile ilişkili bulunmaktadır. Bu dönüşüm katsayıyı ortak bir standart sapma ölçeğinde ifade eder; araştırmanın gözlemsel niteliğini değiştirmez.
Betimsel istatistikler
| Değişken | N | Ortalama | SS | Minimum | P25 | Medyan | P75 | Maksimum |
|---|---|---|---|---|---|---|---|---|
| Environmental Innovation Score | 1833 | 40,947 | 32,541 | 0,000 | 1,813 | 39,919 | 69,899 | 99,879 |
| Product Responsibility Score | 1833 | 59,434 | 28,504 | 0,000 | 36,265 | 64,865 | 84,498 | 99,688 |
| SDG 9 uyumu | 1676 | 0,463 | 0,499 | 0 | 0 | 0 | 1 | 1 |
| SDG 12 uyumu | 1676 | 0,517 | 0,500 | 0 | 0 | 1 | 1 | 1 |
| Policy Data Privacy Score | 1833 | 51,471 | 18,796 | 0,000 | 53,723 | 57,015 | 59,701 | 75,000 |
| Policy Cyber Security | 1772 | 0,618 | 0,486 | 0 | 0 | 1 | 1 | 1 |
| DGR | 1833 | −0,012 | 0,835 | −2,738 | −0,433 | 0,435 | 0,541 | 1,140 |
| COGI | 1833 | −0,006 | 0,668 | −1,672 | −0,519 | −0,004 | 0,553 | 1,486 |
Korelasyonlar ne gösteriyor?
Pearson korelasyon matrisi raporlanan bütün çiftlerde pozitif korelasyon göstermektedir. DGR ile COGI arasındaki basit ikili korelasyon r = 0,399'dur. Ancak bu korelasyon sabit etkiler regresyonuyla aynı şey değildir; yalnız iki değişkenin örneklem genelinde birlikte değişme derecesini gösterir.
| Değişken | EnvInno | ProdResp | SDG9 | SDG12 | DataPriv | CyberSec | DGR | COGI |
|---|---|---|---|---|---|---|---|---|
| EnvInno | 1,000 | 0,271 | 0,157 | 0,135 | 0,087 | 0,113 | 0,123 | 0,616 |
| ProdResp | 0,271 | 1,000 | 0,096 | 0,117 | 0,293 | 0,077 | 0,241 | 0,594 |
| SDG9 | 0,157 | 0,096 | 1,000 | 0,635 | 0,149 | 0,408 | 0,353 | 0,723 |
| SDG12 | 0,135 | 0,117 | 0,635 | 1,000 | 0,206 | 0,426 | 0,399 | 0,723 |
| DataPriv | 0,087 | 0,293 | 0,149 | 0,206 | 1,000 | 0,253 | 0,810 | 0,283 |
| CyberSec | 0,113 | 0,077 | 0,408 | 0,426 | 0,253 | 1,000 | 0,802 | 0,368 |
| DGR | 0,123 | 0,241 | 0,353 | 0,399 | 0,810 | 0,802 | 1,000 | 0,399 |
| COGI | 0,616 | 0,594 | 0,723 | 0,723 | 0,283 | 0,368 | 0,399 | 1,000 |
DGR'nin kendi bileşenleri olan Data Privacy ve Cyber Security ile korelasyonlarının sırasıyla 0,810 ve 0,802 olması beklenen bir parça-bütün ilişkisini içerir. Benzer biçimde COGI'nin kendi bileşenleri SDG 9 ve SDG 12 ile korelasyonları 0,723'tür. Bu değerler bileşenlerin “daha geçerli” olduğunu kanıtlamaz; çünkü bileşik endeks ile bileşeni arasındaki korelasyon kısmen matematiksel olarak ortak veri içermesinden kaynaklanır.
Data Privacy ile Environmental Innovation arasındaki korelasyon yalnız r = 0,087'dir. Bu sonuç özellikle önemlidir: veri gizliliği politikası çevresel teknoloji skorunun doğrudan vekili değildir. DGR–COGI ilişkisi tek tek iki değişken arasındaki bir eşleşmeden ziyade daha geniş bileşik yapıların birlikte hareket etmesini yansıtmaktadır.
PCA duyarlılık analizi neden yapıldı?
Ana endeksler standartlaştırılmış bileşenlerin eşit ağırlıklı ortalamalarıdır. Ancak eşit ağırlık seçiminin sonucu belirleyip belirlemediğini görmek için araştırmacılar alternatif olarak Principal Component Analysis (PCA) tabanlı bileşikler oluşturmuştur.
| Bileşik | PC1 yükleri | PC1'in açıkladığı varyans | Cronbach α | Eşit ağırlıklı endeksle korelasyon |
|---|---|---|---|---|
| COGI | EnvInno 0,346; ProdResp 0,292; SDG9 0,631; SDG12 0,630 | %44,1 | 0,550 | r = 0,967 |
| DGR | DataPriv 0,641; CyberSec 0,768 | %62,9 | 0,404 | r = 0,998 |
PCA ile elde edilen COGI ve DGR skorlarının eşit ağırlıklı bileşiklerle sırasıyla r = 0,967 ve r = 0,998 korelasyon göstermesi, iki ağırlıklandırma yaklaşımının oldukça benzer sıralamalar ürettiğini göstermektedir. PCA tabanlı iki yönlü sabit etkiler modelinde DGR katsayısı β = 0,242 olarak raporlanmıştır.
Fakat araştırmacılar PCA'yı bileşiklerin tek boyutlu gizli yapılar olduğunu “kanıtlamak” için kullanmamaktadır. PCA burada yalnız alternatif bir ağırlıklandırma düzenine karşı duyarlılık kontrolüdür.
Diğer duyarlılık analizleri
| Spesifikasyon | DGR katsayısı | Standart hata | N | Şirket | Ne kontrol ediyor? |
|---|---|---|---|---|---|
| Ana model: Firma + yıl FE | 0,195 | 0,030 | 1833 | 225 | Ana spesifikasyon |
| DGR(t−1), bir yıllık gecikme | 0,097 | 0,023 | 1608 | 223 | Zamansal sıralamaya duyarlılık; nedensellik testi değildir |
| PCA bileşikleri + Firma/Yıl FE | 0,242 | 0,047 | 1676 | 225 | Eşit ağırlık yerine alternatif PCA ağırlıklandırması |
| %1/%99 winsorization + Firma/Yıl FE | 0,195 | 0,030 | 1833 | 225 | Sürekli değişkenlerde uç değer duyarlılığı |
Bir yıllık gecikmeli DGR katsayısının 0,195'ten 0,097'ye düşmesi önemlidir. Pozitif ilişkinin bir sonraki yılda da tamamen kaybolmadığını gösterirken, eş zamanlı DGR–COGI hareketinin ana bulgunun önemli bir bölümünü oluşturduğunu da düşündürmektedir. Kaynak gecikmeli modeli yalnız zamansal sıralamaya ilişkin duyarlılık kontrolü olarak tanımlamaktadır; gecikmeli değişken kullanmak tek başına nedensellik sağlamaz.
Winsorization, dağılımın uçlarındaki değerlerin sonuca aşırı etkide bulunup bulunmadığını değerlendirmek amacıyla sürekli değişkenlerin %1 ve %99 sınırlarında kırpılmasına dayanan bir duyarlılık yaklaşımıdır. Winsorized modelde katsayının yine 0,195 olması ana ilişkinin bu belirli uç-değer işlemine duyarlı olmadığını göstermektedir.
Makalenin önceki bir taslağında Heckman sample-selection spesifikasyonu bulunduğu, ancak mevcut sürümde robustness kanıtı olarak korunmadığı özellikle belirtilmektedir. Bunun nedeni ilk aşamadaki tam predictor seti ile exclusion restriction'ın mevcut analitik kayıttan belgelenememesi ve Eastern Europe için complete separation raporlanmış olmasıdır. Bu nedenle araştırmacılar Heckman tahminlerinin nicel sonuçlarını mevcut makalenin sonuç ve robustness özetinden çıkarmıştır.
Çalışma neden nedensellik iddia etmiyor?
Çünkü sabit etkiler güçlü bir gözlemsel kontrol yöntemi olsa da aynı şirket içinde zamanla değişen bütün olası karıştırıcı değişkenleri otomatik olarak ortadan kaldırmaz. Modelde şirket büyüklüğü, kârlılık, kaldıraç, Ar-Ge yoğunluğu, sermaye harcaması, büyüme, finansal kısıtlar veya yönetim kurulu özellikleri gibi zamanla değişebilen firma düzeyi kontroller yer almamaktadır.
Örneğin aynı dönemde bir şirket hem siber güvenlik politikasını güçlendiriyor hem Ar-Ge harcamasını artırıyor olabilir. Eğer Ar-Ge artışı COGI üzerinde ayrıca etkiliyse ve modelde ölçülmüyorsa DGR katsayısının bir bölümü bu ortak değişimle ilişkili olabilir. Araştırma böyle bir senaryonun gerçekten gerçekleştiğini göstermemektedir; fakat mevcut tasarımın bunu tamamen dışlayamadığını kabul etmektedir.
Dolayısıyla β1:
- DGR'nin bağımsız nedensel etkisi olarak,
- bir politika uygulandığında garanti edilen COGI artışı olarak,
- gelecekteki şirket performansını kesin tahmin eden katsayı olarak
yorumlanmamalıdır. Kaynağın uygun tanımı conditional descriptive within-firm association, yani koşullu betimsel şirket-içi ilişkidir.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımı
Çalışma şirket düzeyinde ESG göstergelerini kullanan gözlemsel panel veri araştırmasıdır. Veri kaynağı LSEG Refinitiv Eikon'dur. Panel dengesizdir; her şirket bütün mali yıllarda aynı şekilde gözlenmemektedir.
Başlangıçta 40 Avrupa ülkesinden TRBC Industrials sınıfındaki 1754 borsaya kote şirket belirlenmiştir. Gösterge kullanılabilirliği ölçütlerinden sonra analitik panele 225 şirket ve 1833 şirket-yıl gözlemi girmiştir.
Bağımsız ve bağımlı değişken
Bağımsız değişken: Digital Governance Readiness (DGR).
DGR iki standartlaştırılmış bileşenden oluşmaktadır:
- Policy Data Privacy Score,
- Policy Cyber Security.
Bağımlı değişken: Consumer-Oriented Green Innovation Index (COGI).
COGI dört standartlaştırılmış bileşenden oluşmaktadır:
- Environmental Innovation Score,
- Product Responsibility Score,
- SDG 9 alignment,
- SDG 12 alignment.
Ana regresyon sonucu
Tercih edilen şirket ve yıl sabit etkili modelde DGR katsayısı 0,195, standart hata 0,030 ve kaynakta raporlanan anlamlılık p < 0,01'dir. Model 1833 gözlem ve 225 şirket kullanmaktadır.
Firma sabit etkili modelde katsayı 0,356 iken yıl etkilerinin eklenmesiyle 0,195'e düşmektedir. Bu değişim, ortak zaman hareketlerinin eş zamanlı DGR–COGI ilişkisinin önemli bölümünü açıkladığını göstermektedir.
Duyarlılık bulguları
Bir yıllık gecikmeli DGR modeli 1608 gözlem ve 223 şirketle β = 0,097 değerini vermiştir. Kaynak metnin ayrıntılı sonuç bölümünde bu katsayı için p < 0,001 ifadesi kullanılmaktadır. Daha sonraki robustness özetinde sonuç daha geniş biçimde p < 0,01 eşiği altında özetlenmektedir; p < 0,001 zaten p < 0,01 koşulunu da sağladığından bu ifadeler matematiksel olarak birbiriyle çelişmemektedir.
PCA tabanlı bileşiklerle iki yönlü sabit etkiler modeli β = 0,242 sonucunu vermiştir. %1/%99 winsorized modelde katsayı ana modelle aynı şekilde 0,195 bulunmuştur.
Çalışmanın desteklediği sonuçlar
- ESG raporlayan Avrupa borsaya kote sanayi şirketlerinden oluşan örneklemde DGR ile COGI arasında pozitif istatistiksel ilişki bulunmaktadır.
- İlişkinin yönü pooled OLS, firma sabit etkileri, firma+yıl sabit etkileri ve random effects modellerinde pozitiftir.
- İlişkinin yönü bir yıllık gecikmeli DGR, PCA tabanlı bileşikler ve winsorization duyarlılık analizlerinde de pozitiftir.
- DGR genel dijital dönüşüm değil, veri gizliliği ve siber güvenlik yönetişimini temsil eden dar kapsamlı bir bileşiktir.
- COGI tek bir çevresel teknoloji göstergesi değil, dört tamamlayıcı boyuttan oluşturulmuş formative bir sonuç endeksidir.
- Eşit ağırlıklı ve PCA tabanlı bileşikler arasında çok yüksek korelasyon bulunmaktadır.
Çalışmanın desteklemediği genellemeler
- “Dijital yönetişim yeşil inovasyona neden olur” sonucu desteklenmemektedir.
- 0,195 katsayısı bütün şirketlere uygulanabilecek garanti edilmiş performans artışı değildir.
- DGR şirketlerin genel dijital olgunluğunun eksiksiz ölçümü değildir.
- COGI yalnız teknolojik yeşil inovasyon veya patent çıktısının doğrudan ölçümü değildir.
- Sonuçlar ESG verisi bulunmayan bütün Avrupa sanayi şirketlerine otomatik olarak genellenemez.
- Bir yıllık gecikmeli model nedensellik kanıtı değildir.
- PCA sonucu bileşiklerin tek boyutlu reflective latent ölçekler olduğunu kanıtlamamaktadır.
Ana sınırlılıklar
1. Gözlemsel tasarım: Araştırma randomize deney veya doğal deney değildir. Nedensel etki tanımlanmamıştır.
2. Zamanla değişen kontrollerin eksikliği: Firma büyüklüğü, kârlılık, kaldıraç, Ar-Ge, sermaye harcaması, finansal kısıtlar ve çeşitli yönetişim özellikleri ana modele eklenmemiştir.
3. Örneklem seçimi: Başlangıçtaki 1754 şirketin yalnız 225'i son analitik örnekleme girmiştir. Bu durum ESG verisi raporlayan şirketlerin örneklemde daha fazla temsil edilmesine neden olabilir.
4. Ülke ve alt sektör ayrıntısının eksikliği: Final örneklem için ülke-ülke ve TRBC alt sektör düzeyinde tam dağılım mevcut analitik özette korunmadığından dış geçerlilik ayrıntılı biçimde değerlendirilememektedir.
5. Eksik bileşen oluşturma kuralı: DGR ve COGI 1833 gözlem için raporlanırken bazı bileşenlerin N değerleri daha düşüktür. Tarihsel kompozit oluşturma kodunun korunmamış olması tam yeniden üretilebilirliği sınırlar.
6. Formative yapı: Endeksler farklı ölçek ve kavramlara sahip sürekli ve ikili bileşenleri bilerek birleştirmektedir. Bu yapı tek boyutlu latent ölçek gibi yorumlanmamalıdır.
Araştırmanın pratik anlamı
Sonuçlar veri gizliliği ve siber güvenliği yalnız mevzuata uyum maliyeti olarak görmek yerine, güvenilir veri kullanımını destekleyebilecek tamamlayıcı örgütsel kapasiteler olarak değerlendirme fikriyle uyumludur. Şirketlerin sürdürülebilirlik, ürün sorumluluğu, inovasyon ve veri yönetişimi işlevlerini tamamen birbirinden bağımsız yönetmemesi gerektiğine ilişkin kurumsal bir çıkarım yapılabilir.
Ancak bu çıkarım bir politika reçetesi veya kanıtlanmış nedensel mekanizma değildir. Çalışma, “siber güvenliğe yatırım yapılırsa COGI şu kadar artar” biçiminde bir müdahale etkisi hesaplamamaktadır. Daha güçlü nedensel yorumlar için zamanla değişen kontrol değişkenlerinin eksiksiz tutulduğu, eksik veri kurallarının tamamen belgelenebildiği ve daha güçlü identification stratejilerinin kullanıldığı çalışmalar gerekmektedir.
Kaynak ve Yöntem Notu
Özgün çalışma: Digital Governance Readiness and Consumer-Oriented Green Innovation: Evidence from European Listed Firms
Yazarlar: Alexandros Garefalakis, Christos Papademetriou, Erasmia Angelaki, Stavros Garefalakis, Ioannis Passas.
Yazar sırası: Kaynaktaki sıra aynen korunmuştur.
Eş katkı: Kaynakta eş birinci yazar veya eş katkı bildirimi belirtilmemiştir.
Corresponding author: Alexandros Garefalakis.
Kurum 1: Department of Business Administration and Tourism, Hellenic Mediterranean University, 714 10 Iraklio, Greece.
Kurum 2: Department of Economics and Business, Neapolis University Pafos, Pafos 8042, Cyprus.
Dergi: Sustainability.
Yayınevi: MDPI, Basel, Switzerland.
Yayın bilgisi: Sustainability 2026, 18(18), 9287.
DOI: 10.3390/su18189287.
Gönderim tarihi: 3 Ağustos 2026.
Revizyon tarihi: 7 Eylül 2026.
Kabul tarihi: 8 Eylül 2026.
Yayın tarihi: 10 Eylül 2026.
Kaynak türü: Hakemli araştırma makalesi; şirket düzeyinde gözlemsel panel veri analizi.
Hakemlik durumu: Hakemli dergi yayınıdır. Kaynakta gönderim, revizyon ve kabul tarihleri verilmiştir.
Preprint durumu: İncelenen PDF ve resmî yayın kaydında bu çalışma için ayrıca bir preprint sürümü belirtilmemektedir; bu nedenle preprint bilgisi varsayılmamıştır.
Resmî yayın kaydı: MDPI Sustainability, makale 9287; kalıcı yayın tanımlayıcısı DOI 10.3390/su18189287.
Lisans: Creative Commons Attribution, CC BY.
Veri kaynağı: LSEG Refinitiv Eikon şirket düzeyi ESG verileri.
Başlangıç örneklemi: 40 Avrupa ülkesinden 1754 borsaya kote TRBC Industrials şirketi.
Final analitik örneklem: 225 şirket, 1833 şirket-yıl gözlemi, on mali yıllık dengesiz panel.
Temel yöntem: Pooled OLS, firma sabit etkileri, firma ve yıl sabit etkileri ve random-effects karşılaştırmaları; şirket düzeyinde clustered standart hatalar; bir yıllık gecikmeli DGR, PCA tabanlı bileşikler ve %1/%99 winsorization duyarlılık analizleri.
Ana sonuç: Tercih edilen firma ve yıl sabit etkili modelde DGR katsayısı β = 0,195, SE = 0,030, p < 0,01. Kaynakta raporlanan standart sapmalar kullanıldığında DGR'deki bir standart sapmalık artış yaklaşık 0,244 COGI standart sapması ile ilişkilidir.
Ana yorum sınırı: Sonuç nedensel değildir. Zamanla değişen firma düzeyi kontroller bulunmamaktadır ve bileşiklerin tarihsel eksik-bileşen oluşturma kuralı mevcut analitik kayıttan yeniden kurulamamaktadır.
Finansman: Araştırma harici finansman almamıştır.
Institutional Review Board: Uygulanabilir değil.
Informed Consent: Uygulanabilir değil.
Veri erişilebilirliği: Çalışmanın özgün katkılarının makale içinde bulunduğu, ilave soruların corresponding author'a yöneltilebileceği belirtilmiştir.
Çıkar çatışması: Yazarlar çıkar çatışması bulunmadığını beyan etmiştir.
Yazar katkıları: Conceptualization: A.G. ve E.A.; methodology: A.G.; software: A.G. ve E.A.; validation: A.G., E.A. ve I.P.; formal analysis: A.G. ve C.P.; investigation: A.G., C.P., E.A., S.G. ve I.P.; resources: S.G.; data curation: A.G. ve S.G.; writing—original draft: A.G., C.P., E.A., S.G. ve I.P.; writing—review and editing: tüm yazarlar; visualization: tüm yazarlar; supervision: A.G.; project administration: A.G. ve C.P.; funding acquisition: C.P.
Yöntemsel yeniden üretilebilirlik notu: DGR ve COGI'nin eksik bileşen bulunan geçmiş kayıtlarında hangi satır-düzeyi oluşturma kuralının kullanıldığı mevcut analitik kayıtta korunmadığından yayımlanmış bileşen özetlerinden tam bağımsız yeniden üretim yapılamamaktadır. Bu belirsizlik çalışma tarafından açıkça kabul edilmiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir